О 02:14 агент із закупівель поновлює контракт із постачальником у межах затвердженого ліміту. Після надходження платіжного запиту до сервісу підписання мережеве з'єднання переривається. Агент повторює спробу, друга інструкція виглядає коректною, і обидва платежі проходять до ранкової звірки фінансової команди.
Цей збій майже не пов'язаний із дизайном оформлення платежу. Його причина — слабкі платіжні операції: немає ідемпотентності на рівні підписання, вузько визначених повноважень, журналу подій для відтворення рішення та ручної зупинки агента без перезапуску всього процесу. Платежі AI-агентів — насамперед інфраструктурна проблема і лише потім питання користувацького досвіду.
Команди, що створюють автономні процеси, можуть запозичити практики ідентичності агентів, доступу до інструментів і виконання, зокрема з практичного посібника Agentable. Для грошей діє той самий принцип: кожен ініційований програмою платіж має залишатися пояснюваним, обмеженим і зворотним на рівні керування.
Зміст
- Проблема, яку більшість команд недооцінює
- Що таке платежі AI-агентів
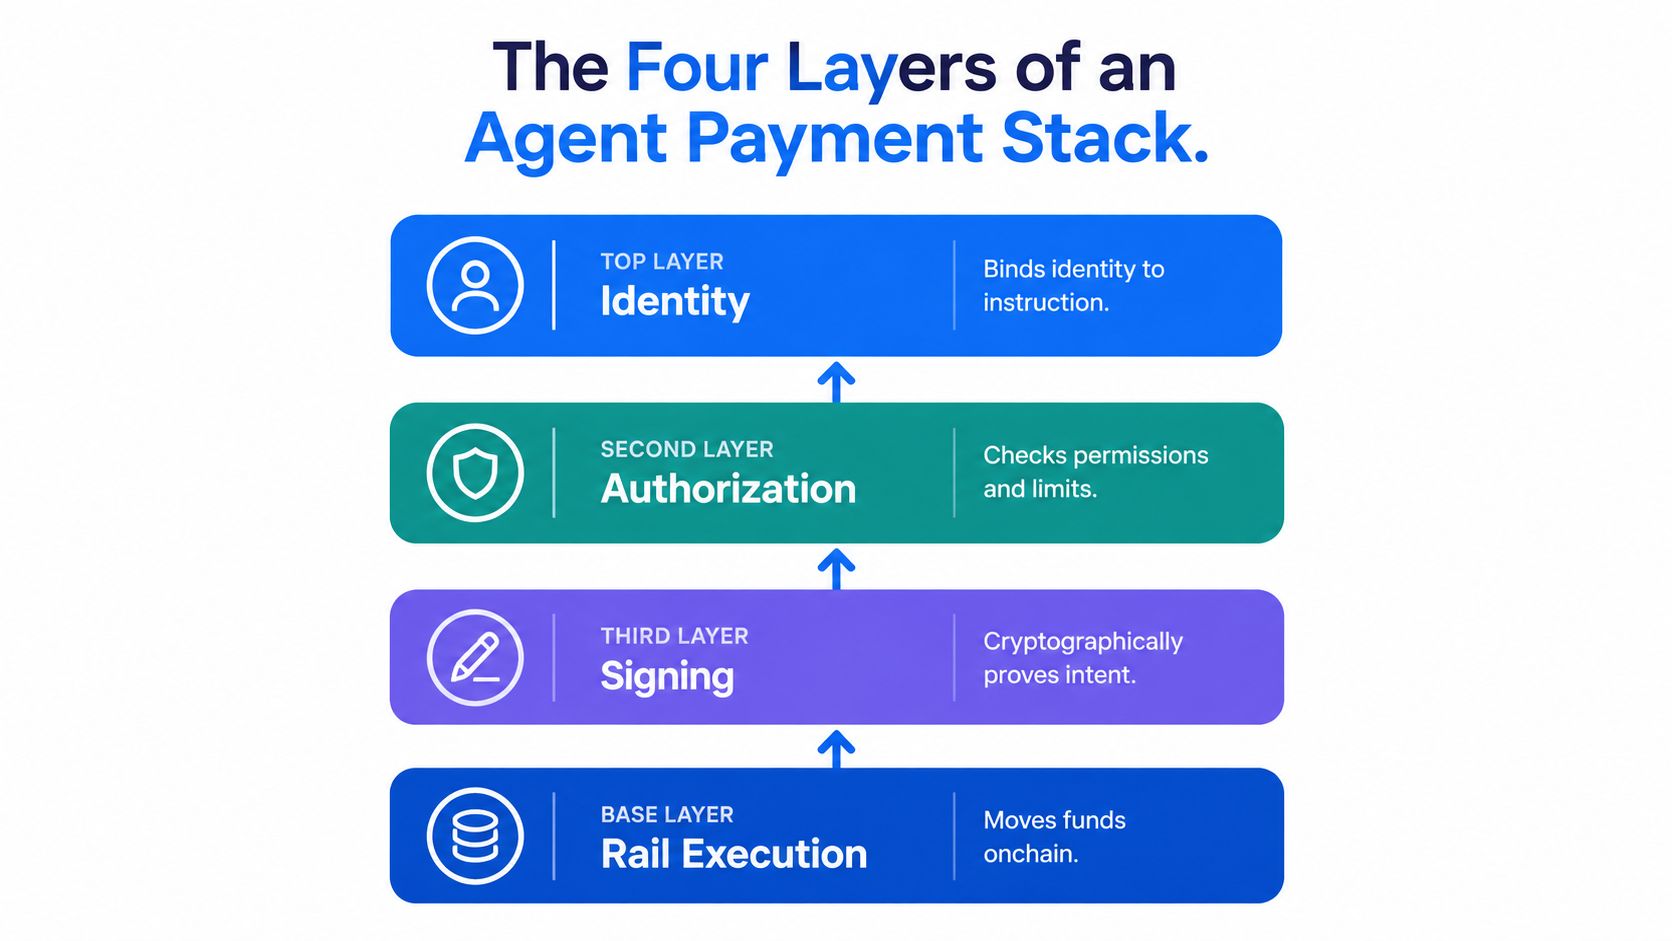
- Чотири рівні платіжного стека агента
- MPC-гаманці та контрольований клієнтом Co-Signer
- Засоби безпеки й відповідності, що мають працювати типово
- Сценарії в iGaming, фінтеху й казначействі
- Масштабування стримує управління, а не UX платежу
- Операційний список перевірки перед запуском
Проблема, яку більшість команд недооцінює
Агенту, якому дозволено поновлювати контракти в межах ліміту, недостатньо мати бюджет. Система має знати, який агент надав інструкцію, хто делегував повноваження, якого постачальника схвалено, яка політика спрацювала та чи є запит новим або повтором попередньої операції.
Платіжна картка, безпосередньо під'єднана до агента, не проходить цю перевірку. Модель може обрати неправильний інструмент, хибно прочитати відповідь або повторити виклик після завершення часу очікування. Якщо платіжний обліковий запис має широкі права, помилка в інструкції стає подією казначейства. Якщо платформа підписує без незалежного рішення політики, організації важко встановити, хто схвалив транзакцію і чи залишився агент у межах повноважень.
Практичне правило: вважайте кожен платіж агента підписаним бізнес-рішенням, а не API-викликом із під'єднаною карткою.
Операційна прогалина зазвичай проявляється в чотирьох місцях:
- Подвійні зобов'язання: повторна спроба створює другу оплату рахунку, бо усунення дублікатів діє в застосунку, але не на рівні підписання або журналу.
- Дрейф повноважень: агент може витрачати з гаманця, але гаманець не контролює дозволеного продавця, актив, мережу або суму.
- Невизначеність аудиту: журнали показують запит, але не версію політики, дані контрагента, результат авторизації чи фінальний ідентифікатор розрахунку.
- Блокування оператора: фінансова або ризик-команда може втрутитися лише завершенням процесу, відкликанням усіх облікових даних чи очікуванням планової перевірки.
Правильна базова схема проста. Агент створює намір. Рушій політик оцінює його. Контроль підписання схвалює або відхиляє. Платіжний шлях виконує розрахунок і створює події. Операційний журнал зберігає всю послідовність.
Це розділення дає інженерній, фінансовій та команді з відповідності різні представлення одного платежу, не дозволяючи жодному компоненту обійти інші.
Що таке платежі AI-агентів
Платежі AI-агентів — це перекази цінності, ініційовані нелюдським виконавцем у межах попередньо схвалених повноважень. Агент може обрати постачальника, викликати платний API, придбати дані, провести виплату або перемістити стейблкоїни, але його право має походити від довірителя й залишатися обмеженим явними правилами.
Гаманець агента — не просто споживчий гаманець із розмовним інтерфейсом. Він більше схожий на корпоративну картку з жорстким лімітом витрат. Агент використовує її для дозволених цілей, але не отримує необмеженого доступу до основного рахунку або секрету підписання організації.
Повноваження агента нагадують довіреність із вузькими умовами. Вона може дозволяти платежі конкретним контрагентам, у схвалених активах і мережах, у визначений час та в межах лімітів. Повноваження мають бути машиночитними, щоб сервіс підписання послідовно застосовував їх, а не покладався на тлумачення політики самим агентом.
Рівень підписання подібний до нотаріально засвідченого схвалення. Він створює криптографічний доказ проходження контролю, який операційний журнал зможе перевірити пізніше. Підпис не вирішує, чи комерційно доцільна покупка. Він доводить виконання умов повноважень і безпеки.
Корисний словник має чотири складові:
- Ідентичність: який агент надіслав запит і яка людина, команда чи юридична особа за нього відповідає?
- Авторизація: що, для кого, з якими активами й за яких умов агент може робити?
- Підписання: який контроль створює криптографічне схвалення і чи можна повторити або дублювати запит?
- Платіжний шлях: де відбувається розрахунок — ACH, SEPA, карткова мережа чи мережа стейблкоїна?
Ця різниця важлива, бо платіжний рахунок може бути технічно дійсним, але операційно небезпечним. Команди, що оцінюють ширшу інфраструктуру криптовалютних платежів, мають перевірити, чи представлені ідентичність, повноваження, підписання, розрахунок і звірка окремими засобами контролю.
Чотири рівні платіжного стека агента
Надійний стек розділяє ідентичність, авторизацію, підписання та виконання платежу. Кожен рівень блокує інший клас збоїв. Об'єднання зменшує видиму складність, але прибирає незалежні докази, потрібні для діагностики й локалізації збою.
Ідентичність прив'язує інструкцію
Рівень ідентичності пов'язує платіж із конкретним агентом і його довірителем. Він має передавати ID агента, контекст орендаря чи юридичної особи, метадані облікових даних і достатню атрибуцію для розрізнення навантажень.
Без цього скомпрометований ключ може створити дійсний підпис, але слідчі не визначать, чи надійшов запит від потрібного агента, підміненого навантаження або неавторизованої інтеграції. Ідентичність запобігає дрейфу ідентичності, коли облікові дані залишаються дійсними після зміни навантаження, власника або цілі.
Авторизація визначає повноваження
Авторизація перетворює бізнес-правила на виконувані умови. Повноваження можуть обмежувати адреси, активи, мережі, суми, часові вікна та швидкість витрат. Для перевищення порога або порушення звичайного шаблону можна вимагати рішення людини.
Цей рівень запобігає обходу повноважень. Агент пропонує платіж, але не може перевизначити власні права зміною запиту, результату інструмента чи локальної конфігурації.
Підписання створює запис про схвалення
Рівень підписання оцінює авторизований намір і створює стійке до повторного відтворення криптографічне схвалення. Йому також потрібна детермінована ідемпотентність: коли один логічний платіж надходить двічі, дублікат потрібно виявити до другого зобов'язання.
Це захищає від подвійної витрати й подвійного розрахунку, зокрема через коливання мережі, перезапуски працівників або повтори webhook. Додаткові рекомендації наведено в шаблонах API для AI-агентів 2026.
Платіжний шлях переміщує кошти та повідомляє стан
Цей рівень відправляє транзакцію й повертає події стану. Він може відмовити після підписання, залишитися в очікуванні, отримати відмову мережі або завершити розрахунок з ідентифікатором, що надходить пізніше за початковий запит.
Разом із чіткими змінами стану та звіркою він запобігає тихому збою платіжного шляху. Операційний журнал не повинен позначати платіж завершеним лише тому, що сервіс підписання його прийняв. Потрібно розрізняти намір, рішення політики, підпис, подання, підтвердження, відмову, сторнування та звірку.
Поширена помилка — об'єднати авторизацію з підписанням або вважати виконання платежу синхронним продовженням виклику агента. Незалежні рівні роблять збої видимими й дають змогу відкликати повноваження, призупинити підписання чи змінити платіжний шлях, не знищуючи історичних доказів.
MPC-гаманці та контрольований клієнтом Co-Signer
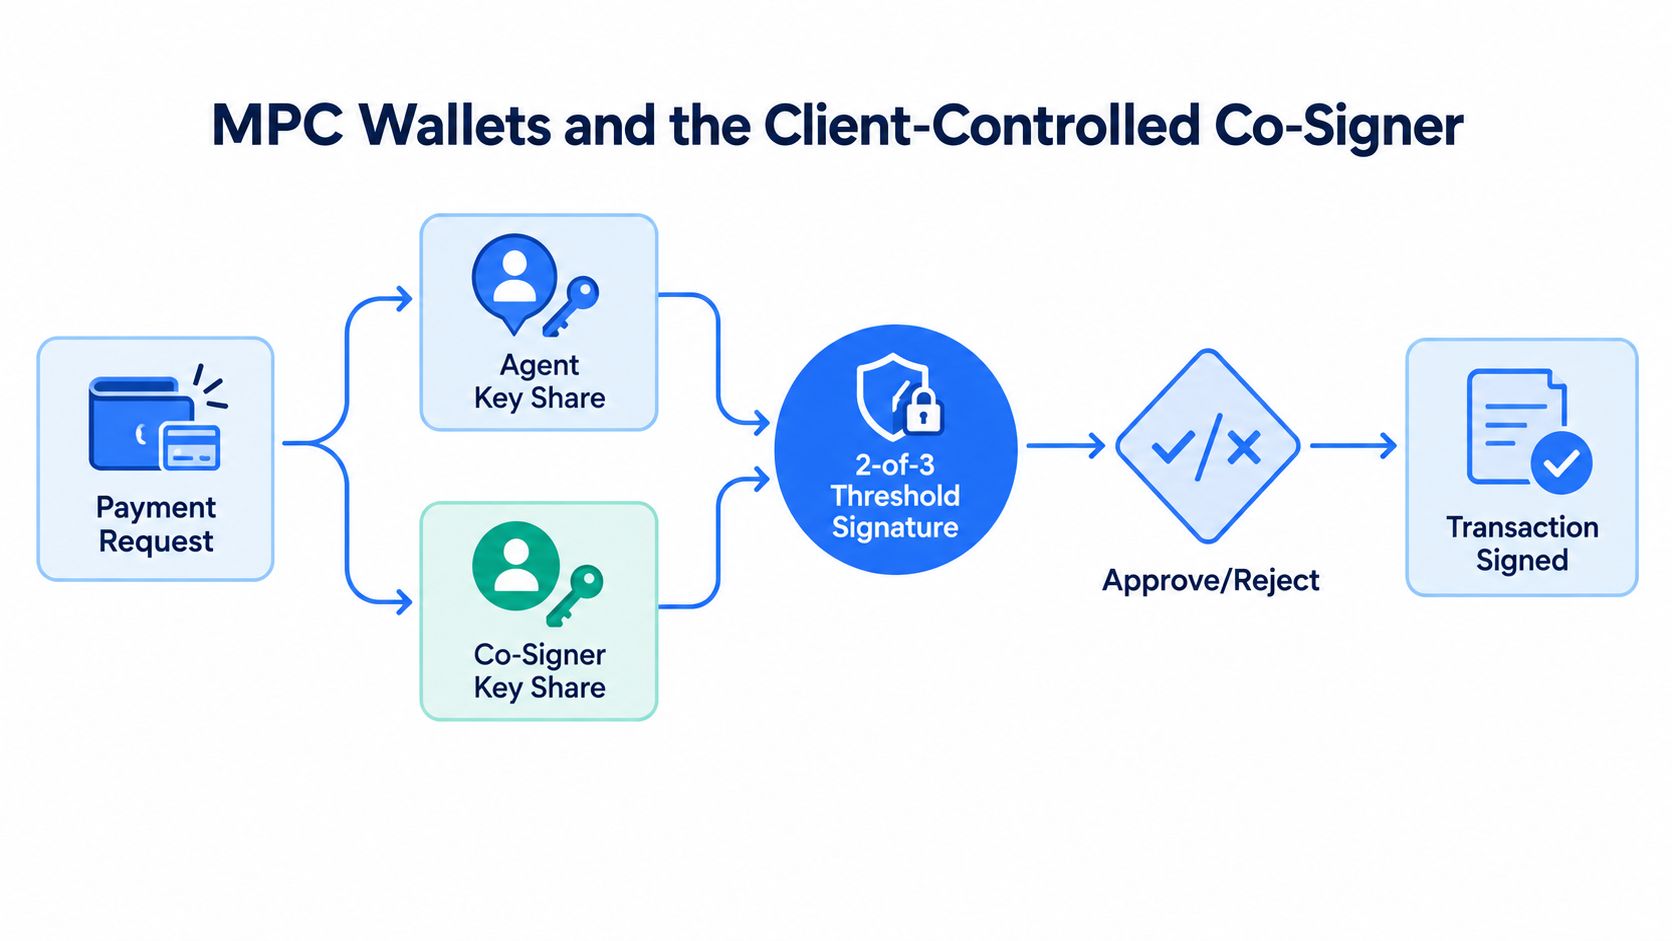
MPC, Co-Signer і політика підписання найкраще працюють як єдиний рівень керування. Практична схема 2-з-3: агент має одну частку ключа, контрольований клієнтом Co-Signer — другу, а резервна частка у захищеному сховищі залишається офлайн.
Жодна сторона не може перемістити кошти самостійно. Агент не авторизує переказ одноосібно, а платформа не розпоряджається казначейством клієнта без потрібного порога й політики. У звичайній роботі ключовий матеріал залишається розподіленим і не складається в повний ключ.
Що контролює Co-Signer
Co-Signer має працювати в хмарному обліковому записі клієнта або середовищі з HSM. Він оцінює намір у момент підписання, а не довіряє давнішій перевірці застосунку.
Типові входи політики:
- Ліміт однієї транзакції обмежує максимальну суму інструкції.
- Список дозволених контрагентів визначає адресатів коштів.
- Правила активів і мереж не дозволяють змінити розрахунковий шлях.
- Часові вікна обмежують активність робочим графіком.
- Перевірки частоти виявляють повторні або незвично швидкі запити.
- Аварійна зупинка дозволяє оператору припинити підписання без завершення процесу агента.
Життєвий цикл має бути явним. Агент надсилає намір зі стабільним ID. Co-Signer автентифікує викликача, оцінює повноваження, перевіряє повтори й повертає частковий підпис або структуровану відмову. Агент поєднує свою частку зі схваленим результатом, після чого транзакція переходить до відправлення.
Відмова політики не має зникати як завершення часу очікування. Подія повинна містити рішення, версію й категорію причини, ідентичність агента, контрагента, суму, актив і кореляційний ID. Операторам потрібно розрізняти забороненого постачальника, дублікат, перевищення ліміту та тимчасовий збій.
Це сильніше за просте зберігання ключа, бо платформа не має одноосібного права підпису, і гнучкіше за наївний multisig, якщо Co-Signer детерміновано застосовує політику, а клієнт контролює відкликання й відновлення. Архітектура MPC-гаманців BroLabel — один із прикладів поєднання порогового підписання та контрольованого клієнтом схвалення.
Засоби безпеки й відповідності, що мають працювати типово
До надання агенту доступу до коштів робоча система повинна мати чотири базові механізми. Це основа розгортання, а не завдання після першого інциденту.
Ідемпотентність потрібна на кожній межі
Використовуйте стабільний ключ ідемпотентності для кожного webhook, API-запиту, внутрішньої команди та інструкції підписання. Зберігайте ключ із відповідною операцією журналу й повертайте початковий результат для повторного логічного запиту.
Так нестабільне з'єднання не перетворить один рахунок на кілька зобов'язань, а працівники отримають безпечний контракт повтору без здогадок, чи попередня спроба дісталася підписання або мережі.
Операційний журнал має відтворювати рішення
Журнал із послідовним додаванням має фіксувати намір, авторизацію, підпис, стан подання, ідентифікатор розрахунку та результат звірки. Додавайте часові мітки, версії політик, ідентичність агента й орендаря, актив, суму, контрагента та кореляційні ID.
Це підтримує спори й запити доказів та відокремлює операційний журнал від змінюваних таблиць застосунку. BroLabel описує ширший процес у матеріалі про керування питаннями відповідності.
Події WebSocket показують стан у реальному часі
Опитування дає операторам запізніле й неповне представлення. Події WebSocket можуть відразу передавати депозити, підтвердження, виведення, рішення політик, результати Co-Signer та відмови.
Корисний потік дозволяє порівнювати намір агента з підписаними даними та фінальним результатом, виявляти повторні відмови сесії, контрагента поза політикою або зникнення очікуваних підтверджень.
API-ключі з обмеженою сферою стримують наслідки
Створюйте окремі облікові дані для кожного агента, орендаря, середовища й ролі. Обмежуйте ключ потрібними гаманцями, активами, мережами, діями та середовищами. Додавайте захист від повторного відтворення, списки дозволених IP там, де доречно, і сильну автентифікацію запитів.
Скомпрометована інструкція не повинна відкривати все казначейство. Якщо агент має доступ лише до одного гаманця й активу, наслідки залишаються локалізованими навіть за неправильного вибору інструмента.
| Контроль | Що робить | Який збій запобігає | Типове налаштування |
|---|---|---|---|
| Ключ ідемпотентності | Усунення повторних логічних запитів | Подвійний платіж після повтору | Обов'язковий у кожному запиті |
| Журнал із послідовним додаванням | Зберігає рішення та зміни стану | Відсутність доказів для аудиту чи спору | Історія лише з додаванням |
| Події WebSocket | Передають підписаний стан і результати політик | Запізніле виявлення аномалій | Для кожного платіжного процесу |
| API-ключі з обмеженою сферою | Обмежують ідентичність, дії, активи й середовища | Неавторизований доступ до казначейства | Окремі дані для кожного агента |
| Контрольований клієнтом Co-Signer | Застосовує незалежну політику підписання | Одноосібне переміщення коштів | Обов'язковий до робочого запуску |
Ці засоби відповідають ширшій моделі безпеки агентних платежів: підписані облікові дані, захищений транспорт, nonce, часові мітки, пов'язані хешами аудиторські записи та закрита відмова, якщо перевірка не виконана. Їх потрібно вбудувати в шаблони інфраструктури, політики доступу й типові налаштування з першого розгортання.
Сценарії в iGaming, фінтеху й казначействі
Один рівень платіжного контролю поводиться по-різному в різних галузях. Модель гаманця може бути сталою, тоді як повноваження, платіжний шлях і правило ручного схвалення істотно відрізняються.
В iGaming агент може керувати балансами гравців, спостерігати депозити й готувати виплати. Політика має прив'язувати гаманець до гравця або гри, обмежувати активи й мережі та зупиняти виплату за порушення юрисдикційних правил або лімітів. Швидкий зворотний зв'язок потрібен, щоб розрізняти помічений і підтверджений депозит, рішення політики та підписане виведення без пакетної обробки.
У споживчому фінтеху агент бюджетування чи оплати рахунків діє від імені конкретного користувача. Важливими стають видима згода, чітка авторизація, банківські шляхи ACH або SEPA та підтвердження згоди, які підтримка може пояснити власнику. Агент готує регулярні платежі, але зміна продавця, суми чи рахунку потребує нового схвалення.
Корпоративне казначейство має іншу форму. Агент може маршрутизувати платежі постачальникам між дочірніми компаніями, готувати багатокрокові валютні інструкції або звіряти розрахунки юридичних осіб. Журнал має підтримувати мультивалютний облік, а ієрархії політик — повноваження на рівні юридичної особи й процеси ERP, як-от NetSuite або SAP.
| Галузь | Основна дія агента | Ключовий важіль політики | Платіжний шлях | Коли потрібна людина |
|---|---|---|---|---|
| iGaming | Готує депозити й виплати гравців | Гравець, гра, юрисдикція та правила виплат | Стейблкоїн або налаштований гаманець | Регуляторний виняток або виплата поза політикою |
| Споживчий фінтех | Сплачує схвалені рахунки й регулярних постачальників | Згода, сфера постачальника й рахунок призначення | ACH, SEPA, картка або банк | Новий отримувач, змінена сума чи незвичний запит |
| Корпоративне казначейство | Маршрутизує платежі постачальникам і між компаніями | Ієрархія юридичних осіб, валюта й контрагент | Банк, картка, FX або стейблкоїн | Перевищення порога, новий бенефіціар або конфлікт політик |
Базові механізми незмінні: MPC-підписання, обмежені повноваження, ідемпотентні запити, журнал із послідовним додаванням і звірка на основі подій. Змінюється політика й момент, коли людина схвалює наступний крок.
Масштабування стримує управління, а не UX платежу
Оформлення платежу може бути бездоганним, коли система операційно небезпечна. Складне запитання: хто відповідає, якщо схвалений агент надсилає неправильний платіж?
Потрібен явний розподіл відповідальності. Якщо агент виходить за межі через помилкову політику, маніпульовану відповідь інструмента або некоректний повтор, організація має визначити ролі довірителя, платформи, сервісу зберігання, продавця та інтегратора.
Докази мають витримувати перевірку. Запис «агент схвалив платіж» мало що доводить без ідентичності, повноважень, версії політики, даних запиту, рішення підписання й результату розрахунку в захищеній від змін послідовності. Транскордонні операції додають вимоги до зберігання, експорту й пояснення.
Людські повноваження мають бути закладені в автомат станів. Великі або незвичні транзакції потребують явних порогів і названих схвалювачів. Текст «людина в контурі» в інструкції агента не є контролем: система має блокувати підпис до схвалення уповноваженою особою.
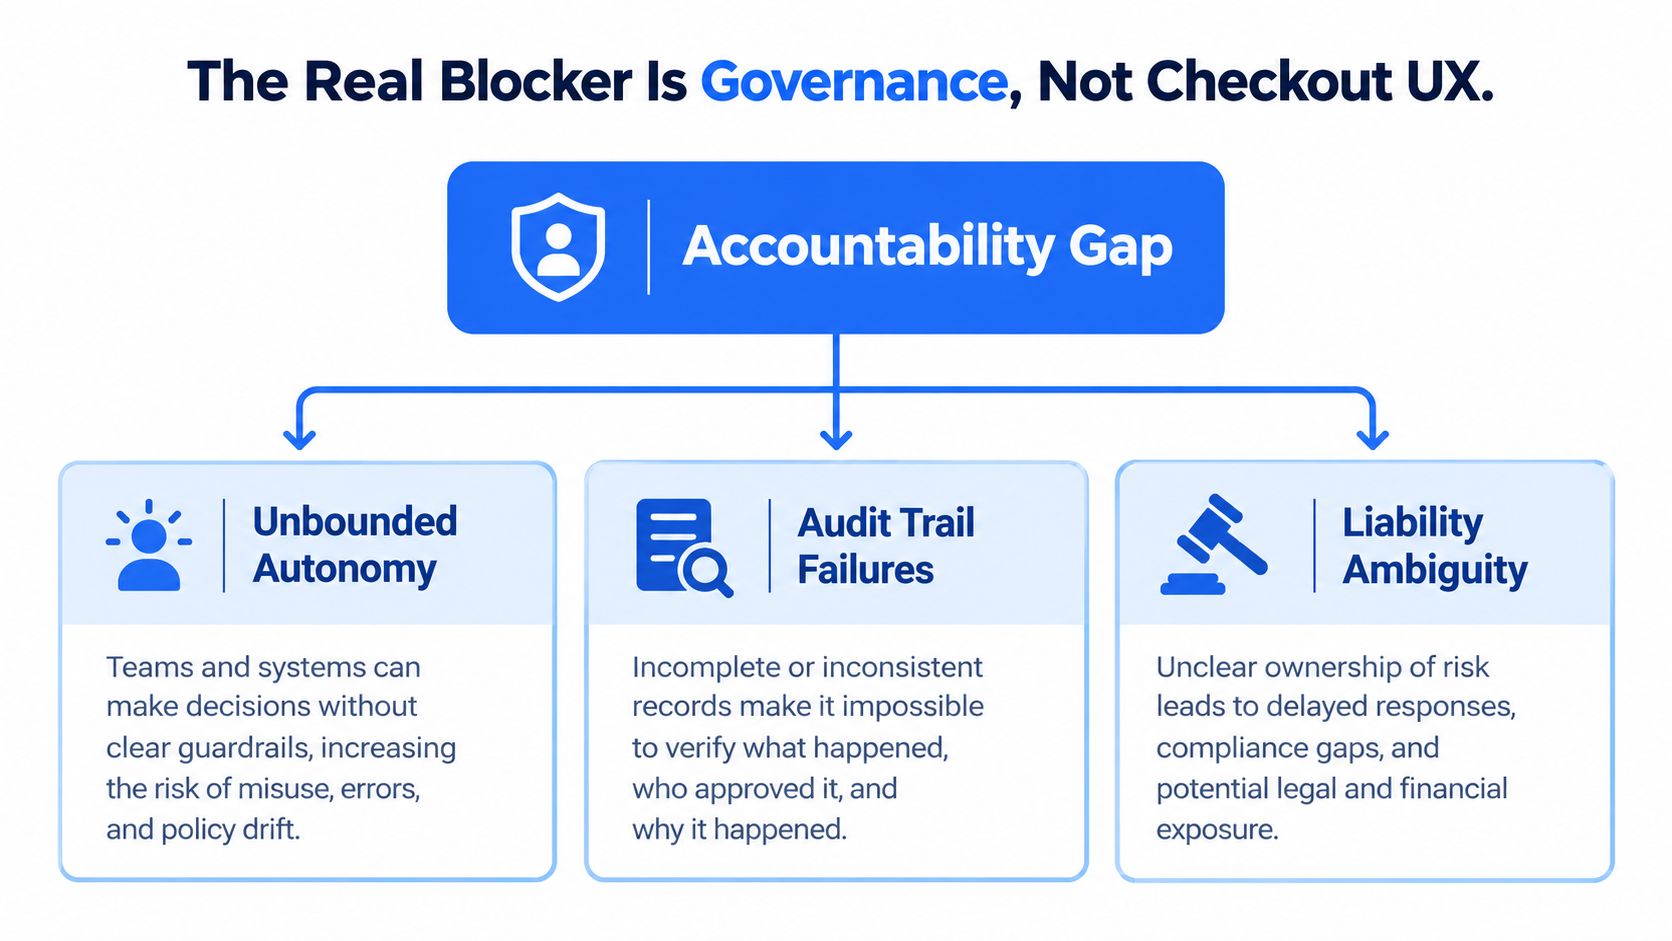
Огляд практичних обмежень AletheionAGI пояснює, чому межі мають бути операційними засобами, а не продуктовими гаслами. У платіжній інфраструктурі вони повинні бути детермінованими й перевірюваними.
МВФ вказує на невирішені юридичні питання та відповідальність агентного AI, зокрема простежуваність авторизації, непрозорість, корельовану поведінку й кібербезпеку. Всесвітній економічний форум наголошує на потребі встановити, чи відображає транзакція справжній намір людини або бізнесу. Отже, обмеженням масштабування є управління, а не візуальна якість гаманця.
До запуску ліміту, списку постачальників або політики організація має довести:
- Повноваження: названа особа делегувала дію.
- Сфера: агент діє лише за явних умов.
- Докази: повний шлях рішення можна відтворити.
- Втручання: оператор може призупинити, відхилити або перевизначити процес.
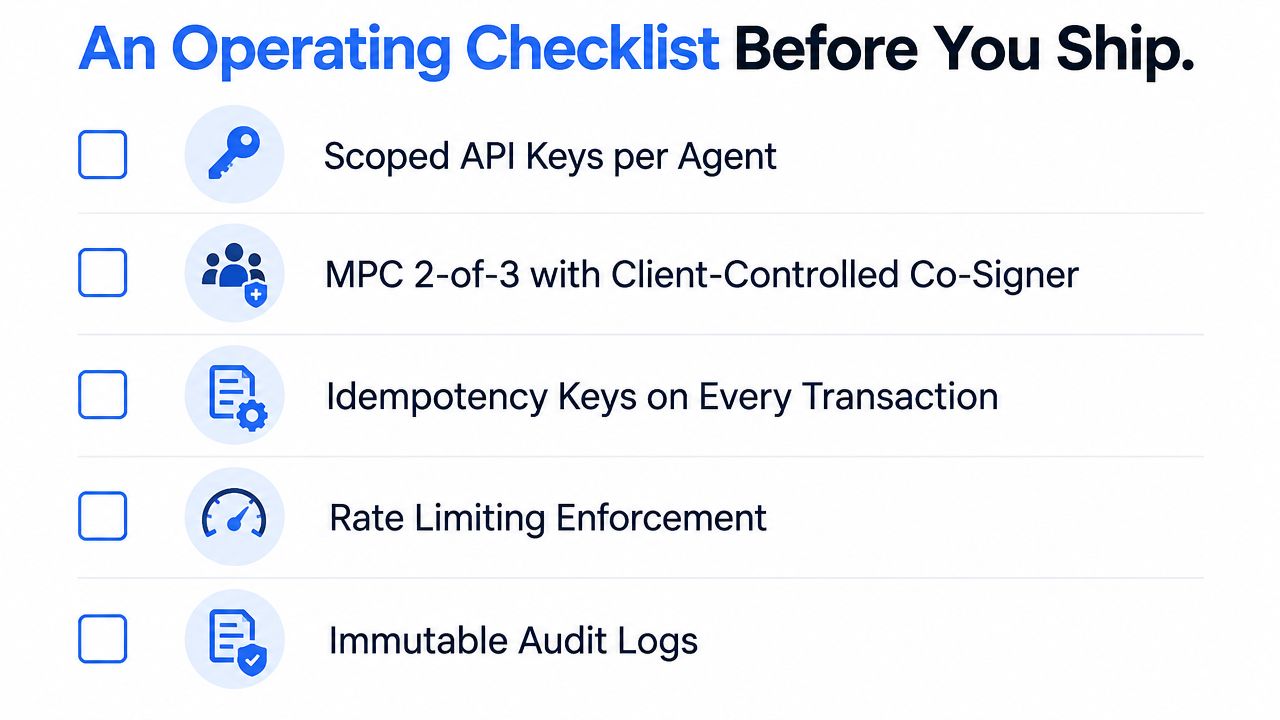
Операційний список перевірки перед запуском
Використовуйте його як критерій релізу. Призначте власника кожному пункту й перевірте збій у пісочниці до доступу агента до реальних коштів.
- API-ключі з обмеженою сферою: окремі дані для кожного агента, орендаря, середовища й дії.
- MPC-підписання 2-з-3: контрольований клієнтом Co-Signer у шляху схвалення, окремий процес відновлення.
- Ідемпотентність усюди: стабільні ключі для переказів, webhook, внутрішніх команд і запитів підписання.
- Застосування політик: списки постачальників, правила активів і мереж, ліміти, частота та пороги схвалення.
- Незмінні аудиторські записи: зберігайте відхилені запити разом зі схваленими та кореляційними ID.
- Робота в реальному часі: передавайте результати політик, підтвердження, виведення й збої через WebSocket.
- Відтворюваний експорт для відповідності: фінансова команда має відновити життєвий цикл без змінюваного стану застосунку.
Робочий запуск — рішення з управління до того, як це реліз функції. Якщо команда не може пояснити, хто авторизує платіж, як система запобігає дублюванню і як оператор зупинить наступну транзакцію, гаманець не готовий.
BroLabel надає вбудовані MPC-гаманці, контрольований клієнтом Co-Signer, операційний журнал із послідовним додаванням, відправлення в мережі, API-доступ з обмеженою сферою та події WebSocket у реальному часі для контрольованих платежів AI-агентів. Узгодьте вимоги до підписання, звірки й втручання, а потім відвідайте BroLabel, щоб оцінити шлях від пісочниці до робочого режиму.