За даними галузевих і опитувальних джерел, зібраних в аналізі Facctum, від 85% до 95% сповіщень AML-перевірки виявляються хибнопозитивними. Тому головна проблема не в пошуку особи під санкціями, PEP чи ризикової компанії. Треба визначити, які сповіщення потребують негайної дії, не зупиняючи доброчесних клієнтів, платежі й операції.
У фінтеху, біржі, платіжній платформі або криптоказначействі AML-перевірка за контрольними списками є постійною операційною дисципліною. Вона залежить від чистих ідентифікаційних даних, налаштованого зіставлення, надійного завантаження списків, робочих процесів аналітиків, транзакційного контролю й доказів, що витримують аудит. Одноразова позначка під час підключення клієнта не захистить платформу, коли змінюється санкційний список, додається бенефіціарний власник або платіж надходить ризиковому контрагенту між періодичними перевірками.
Головний ворог — неструктурований шум сповіщень. Практичний висновок: оптимізуйте якість рішень, а не максимальну кількість сповіщень. Для цього перевірки мають бути пов'язані із системами, що створюють гаманці, авторизують виведення, відправляють транзакції в мережу, звіряють баланси й фіксують кожне рішення.
Зміст
- Чому AML-перевірка за списками складніша, ніж здається
- Що насправді охоплює AML-перевірка
- Типи контрольних списків і частота оновлення
- Обробка збігів від сповіщення до рішення
- Хибнопозитивні результати та їх зменшення
- Аудиторський слід, оцінка ризику й постійний моніторинг
- Чому більше перевірок не означає кращий результат
- Запитання покупців про AML-перевірку за списками
Чому AML-перевірка за списками складніша, ніж здається
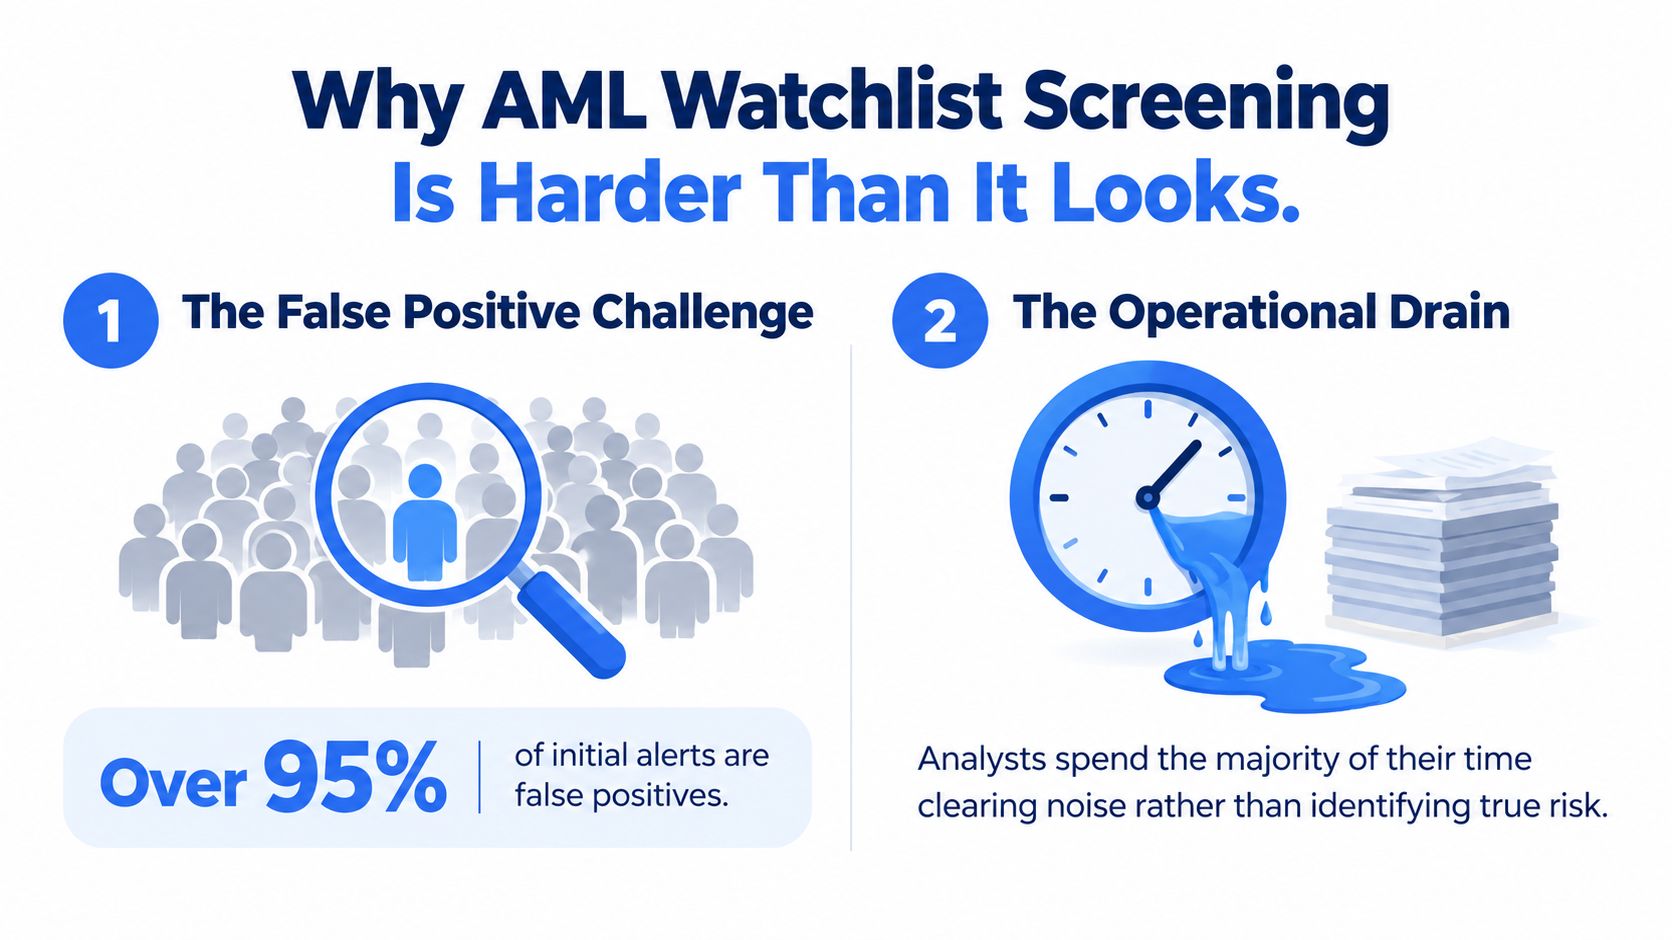
За поясненням Sanctions.io, частка хибнопозитивних результатів часто сягає 85–95%. За такого рівня аналітики можуть витрачати більшу частину дня на підтвердження, що клієнт не є особою або компанією зі списку. Черга стає окремою операційною системою з вимогами до персоналу, строків, ескалації й аудиту.
Базова реалізація порівнює нормалізоване ім'я клієнта із записами OFAC, UN, EU та PEP, а потім передає кожну схожість на перевірку. Самого імені майже завжди недостатньо. Транслітерація, відсутня дата народження, неповна адреса, відмінності написання, псевдоніми та спільні корпоративні назви створюють збіги, які здаються рушію достовірними, але дають аналітику мало доказів.
Криптоплатформи мають додаткову неузгодженість даних: скорочені поля, спільні назви компаній, метадані гаманців і різне представлення контрагентів у системах зберігання, торгівлі, платежів і блокчейну. Збіг, який не можна звірити між цими записами, важко послідовно закрити й ще важче захистити під час аудиту.
Операційне навантаження лежить поза формулою зіставлення
Рушій зіставлення — лише один елемент. Команда також має керувати:
- Підготовкою даних: нормалізувати імена, зберігати початкові значення та поля джерела.
- Завантаженням списків: фіксувати додавання, вилучення, виправлення й псевдоніми без непомітних прогалин.
- Первинною оцінкою: показувати докази збігу, ідентифікатори, історію клієнта й контекст транзакції в одній справі.
- Ескалацією: мати окремі шляхи для санкцій, оцінювання PEP і негативних згадок у медіа.
- Аудиторськими доказами: записувати, що перевірено, коли, ким і чому ухвалено рішення.
Формально відповідна система може бути операційно слабкою, якщо аналітики роблять різні висновки з однакових доказів. Великі черги спричиняють втому, затримки платежів, повторне дослідження й тиск послабити пороги без тестування. Налаштування порогу зменшує шум, але не замінює якісні дані, документовані правила, контроль якості та нагляд.
Практичне правило: розглядайте кожне сповіщення як контрольовану справу з життєвим циклом, а не як результат пошуку, що зникає після натискання «очистити».
Аналіз Ionova оцінює ринок AML-перевірки в $2,85 млрд у 2024 році з прогнозом до $9,17 млрд у 2033 році та CAGR 15,1%. Ширший ринок оцінювання AML-ризику оцінюється в $15,8 млрд до 2025 року з CAGR 14,5% до 2033 року. Це ринкові оцінки, а не доказ кращих результатів окремого провайдера. Вони лише показують важливість інфраструктури, якості даних, процесів і аудиторських записів поряд із формулою зіставлення.
Що насправді охоплює AML-перевірка
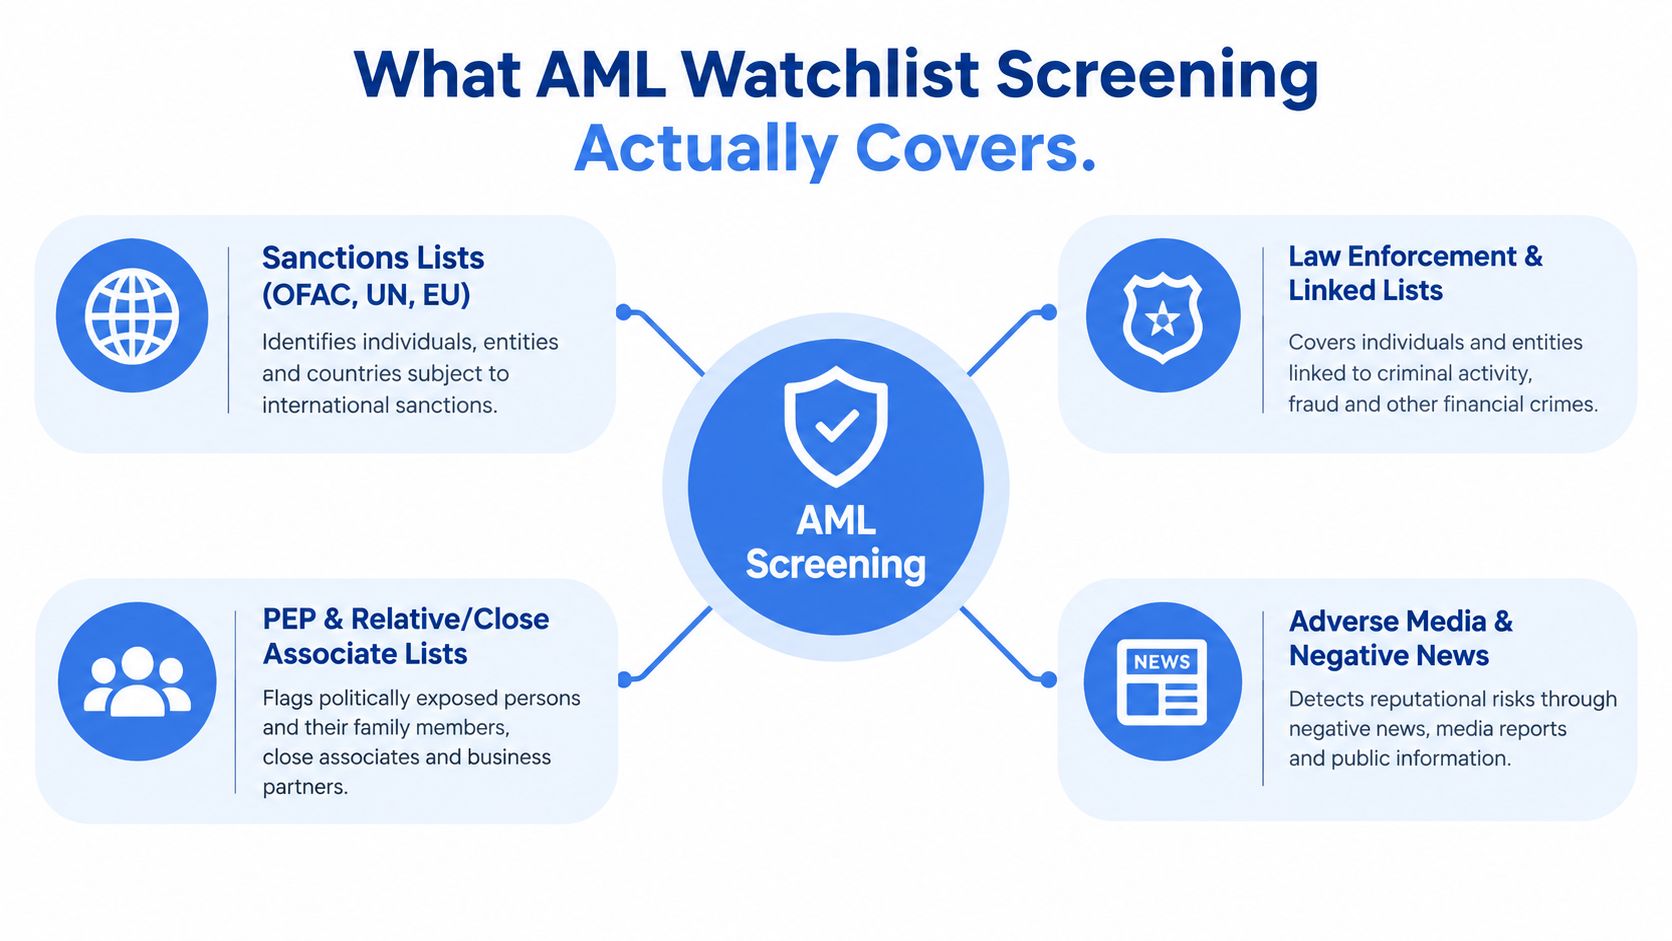
AML-перевірка ширша за санкційну. Практична програма поєднує кілька шарів сигналів із різним значенням і стандартом розгляду.
Санкційні списки — обов'язковий регуляторний шар. Вони містять людей, компанії, судна, юрисдикції та інші об'єкти з обмеженнями. Потенційний збіг може вимагати негайної зупинки, розслідування або відхилення залежно від правил і юрисдикції.
PEP, родичі та близькі особи — вхідні дані для оцінювання ризику. Статус PEP не означає автоматичної заборони. Він може вимагати поглибленої перевірки, схвалення керівництва, перевірки джерел статків або посиленого моніторингу. Рішення залежить від ролі, географії, продукту, структури власності й ризик-апетиту установи.
Негативні згадки в медіа — це контекст. Новини допомагають оцінити корупцію, шахрайство, організовану злочинність чи фінансування тероризму, але стаття не дорівнює державній санкції. Потрібні оцінка джерела, актуальності, відповідності особи й пояснення впливу на ризик.
Списки відсторонення та джерела правоохоронних органів можуть зупинити угоду. Вони впливають на підключення клієнта, надання послуги, платіж або комерційні відносини. Показники FATF також змінюють географічний ризик і перевірку клієнта.
Категорії перетинаються, але не мають використовувати один нерозділений поріг. Посібник Sigma360 описує санкції, PEP, негативні згадки, списки відсторонення та ризики юрисдикцій FATF. Питання реалізації не «Чи збігається ім'я?», а «Який сигнал присутній, яке рішення він підтримує і які докази потрібні?»
Корисна модель залишає категорію джерела видимою у справі. Санкційне сповіщення не слід подавати як негативну згадку, а результат PEP — автоматично прирівнювати до підтвердженої забороненої сторони.
Для команд, які будують логіку перевірки клієнтів і компаній, корисний посібник BroLabel з AML-перевірки імен. Головний висновок: охоплення, правила й обробку справ треба проєктувати разом. Додавання списків без правил лише збільшує невизначеність.
Типи контрольних списків і частота оновлення
Контрольні списки не є однією стабільною базою. Кожен орган публікує дані у власному форматі, з власними виправленнями й графіком. Робочий процес має зберігати походження джерела й доводити, що кожне застосовне оновлення потрапило в середовище перевірки.
| Список | Орган | Типова частота | Операційна примітка |
|---|---|---|---|
| OFAC SDN | Міністерство фінансів США | За подіями | Додавання, вилучення й виправлення — термінові зміни; зберігайте версію й час завантаження. |
| Зведений список UN | Рада Безпеки ООН | За подіями | Уважно зіставляйте псевдоніми та ідентифікатори через нерівномірну деталізацію. |
| Зведений список EU | Європейський Союз | За подіями | Регіональне застосування потребує правил з урахуванням юрисдикції. |
| UK HMT | Велика Британія | За подіями | Відокремлюйте час набрання чинності джерелом від часу перевірки клієнта. |
| Основні бази PEP | Комерційні або публічні провайдери | Залежить від провайдера | Покриття, родичі, близькі особи й методологія можуть істотно відрізнятися. |
Це типова поведінка, а не гарантія фіксованого графіка. Команда має перевірити контракт, історію публікацій, механізм оновлення й очікуваний рівень сервісу кожного джерела. Особливо уважно оцінюйте PEP-бази: «покриття PEP» може по-різному включати родичів, близьких осіб, колишніх посадовців, місцевих чиновників і посилання на джерела.
Затримка завантаження змінює вікно ризику
Потік лише змін ефективний, але залежить від повного захоплення подій. Якщо завдання пропустить додавання, наступний успішний запуск може не виправити прогалину без періодичної звірки з повним знімком. Повне повторне завантаження підвищує повноту, але може повторно створити сповіщення для всіх клієнтів, особливо після зміни логіки чи псевдонімів.
Стійкий процес записує:
- Версію джерела: точну публікацію або редакцію набору.
- Час отримання й активації: коли платформа отримала та ввімкнула дані.
- Стан змін: чи успішно застосовано додавання, зміни й вилучення.
- Результат звірки: чи відповідають локальні записи знімку джерела.
- Повторну перевірку: чи перевірено наявних клієнтів після суттєвих змін.
Матеріал BroLabel про PEP-перевірку пояснює різницю між типом списку й операційною реакцією. Правильна частота — не «якомога частіше», а документований графік за поведінкою джерела, ризиком клієнта, швидкістю транзакцій, юрисдикцією та наслідками затримки.
Обробка збігів від сповіщення до рішення
Аналітик першої лінії має отримати достатній контекст без відкривання кількох систем. Сповіщення повинно показувати подане й нормалізоване ім'я, запис списку, оцінку, категорію, ідентифікатори, стан клієнта, пов'язані компанії та транзакцію чи дію гаманця, що очікує рішення.
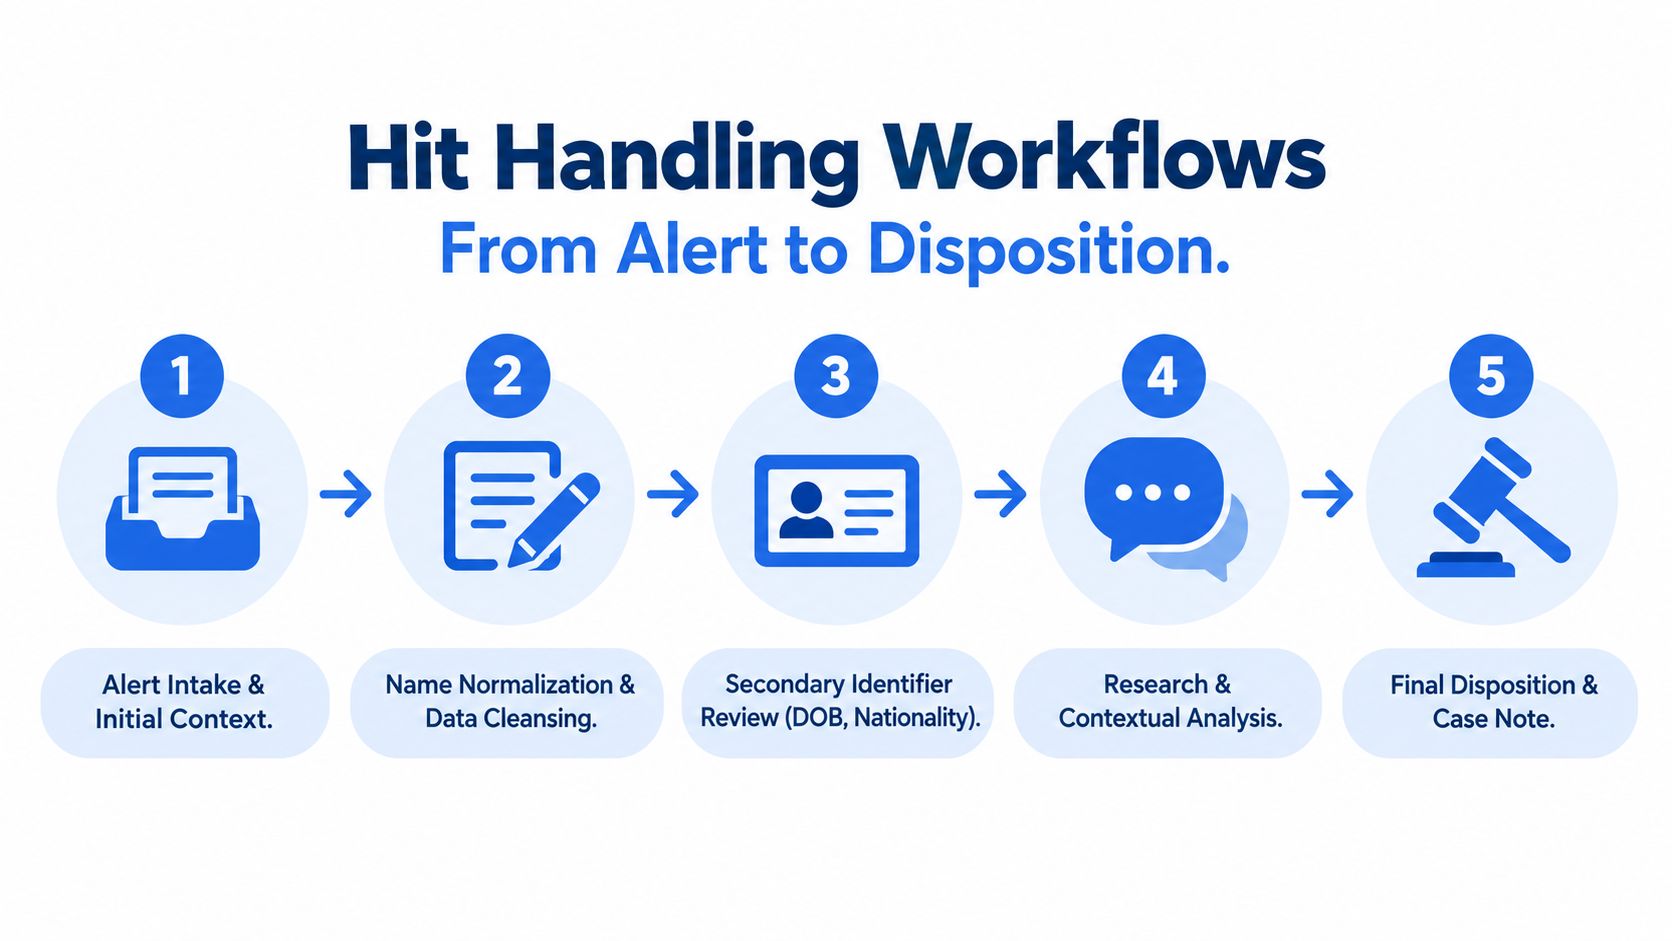
Перший крок починається з контексту, а не вердикту
Аналітик з'ясовує причину сповіщення та джерело даних: клієнт, бенефіціар, контрагент чи транзакція. Збіг лише за ім'ям — привід для дослідження, а не підтвердження. Початкове значення має залишатися поруч із нормалізованими й транслітерованими варіантами.
Другий крок очищує ідентифікаційний запис
Перевіряють порядок імен, префікси, суфікси, псевдоніми, транслітерацію, формат дат і тип компанії. Часто це виявляє проблему якості даних, а не відповідності. Якщо компанію збережено як фізичну особу або втрачено друге ім'я, потрібен контрольований шлях виправлення без стирання початкового доказу.
Третій крок порівнює додаткові ідентифікатори
Дата народження, громадянство, адреса, реєстраційний і податковий номер, юрисдикція та бенефіціарна власність істотно змінюють упевненість. Рекомендації Tookitaki наголошують на документованому налаштуванні порогів і багатосигнальній оцінці: точному, нечіткому, фонетичному й заснованому на правилах зіставленні, даті народження та зв'язках компаній.
Четвертий крок розділяє шляхи розслідування
Імовірний санкційний збіг іде шляхом санкційної ескалації з відповідним контролем рахунку або платежу. PEP зазвичай веде до оцінки ризику й поглибленої перевірки, а не автоматичного відхилення. Негативні згадки потребують перевірки джерела й особи; збіг бенефіціара може впливати на всі відносини з клієнтом.
П'ятий крок фіксує обґрунтоване рішення
Використовуйте контрольовані коди: підтверджений збіг, хибнопозитивний результат, потрібна додаткова інформація, неможливо визначити або ескальовано. Нотатка має зазначати порівняні ідентифікатори, докази, автора й погоджувача рішення та наступну дію.
Санкційні та PEP-справи можуть мати різні строки. Важливо зробити ці відмінності явними, а не залишати все в одній черзі. Перевіряльник повинен відтворити рішення без пам'яті аналітика чи неформального повідомлення.
Хибнопозитивні результати та їх зменшення
Причини зазвичай передбачувані: поширене прізвище, різні транслітерації, спільні торгові назви або неповний короткий запис. Найкраща стратегія поєднує кращий алгоритм із кращими вхідними даними. Зниження порогу скорочує чергу, але може приховати значущі варіації; підвищення покращує точність, але знижує повноту. Обидва рішення потребують обґрунтування, тестів, вибіркової перевірки й контролю ефективності.
| Причина | Типовий операційний важіль |
|---|---|
| Поширені імена й короткі рядки | Підвищити вагу дати народження, громадянства, адреси й типу суб'єкта. |
| Транслітерація й різне написання | Мовна нормалізація, фонетичне порівняння та збережені псевдоніми. |
| Неповні поля | Зробити ключові поля обов'язковими, де це законно, і передавати прогалини на виправлення. |
| Спільні корпоративні назви | Порівнювати реєстрацію, власність, юрисдикцію та діяльність. |
| Повторні очищені збіги | Контрольовані списки дозволених винятків, пов'язані з перевіреною особою та історією. |
| Дубльовані або застарілі записи | Усувати дублікати зі збереженням походження й історії санкції. |
Винятки мають залишатися контрольованими
Список дозволених винятків — не постійний обхід перевірки. Він має вказувати точного клієнта, докази очищення, автора, дату схвалення, область дії та строк або умову повторної перевірки. Правило «ігнорувати це прізвище» усуває контроль.
Зіставлення імен не повинно самостійно визначати рішення. Багатопольова оцінка краще визначає пріоритет, але установа має тестувати, чи залишаються видимими справжні збіги. Переглядайте повторні шаблони, порівнюйте рішення аналітиків, вибірково перевіряйте винятки та досліджуйте зміни частоти збігів після оновлень.
Операційна мета — менше нерелевантної роботи без втрати значущого виявлення. Це потребує вимірюваного налаштування, а не загального послаблення.
Аудиторський слід, оцінка ризику й постійний моніторинг
Результат корисний лише тоді, коли платформа пов'язує його з життєвим циклом клієнта. Запис має містити версію даних клієнта чи контрагента, версію списку, конфігурацію зіставлення, час, дії перевіряльника, рішення й усі схвалення або ескалації.
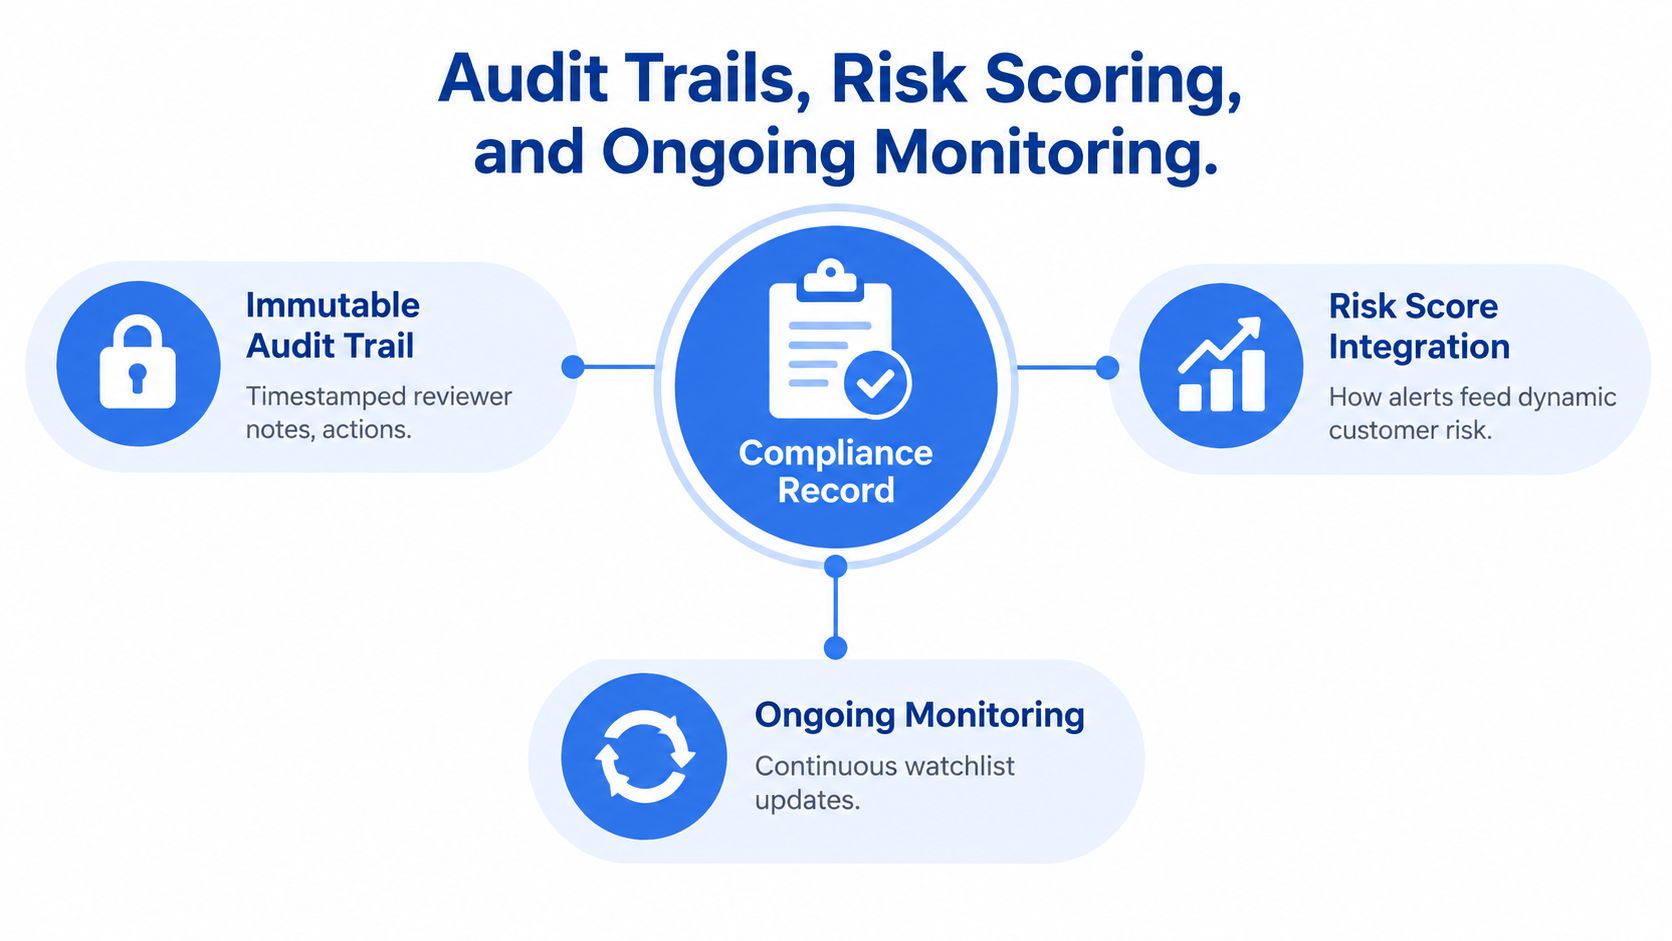
Перевірка має змінювати поведінку платформи
Санкційний результат може зупинити підключення, утримати виведення, заблокувати платіж або підписання до рішення уповноваженої особи. PEP може підвищити ризик, запустити поглиблену перевірку чи вимагати схвалення керівника. Негативна згадка може створити завдання без автоматичної зупинки.
Матеріал про вимоги FATF описує перевірки поза первинним підключенням: повтор після санкційних оновлень, перевірку контрагентів до платежу й постійний моніторинг бенефіціарів і контролюючих осіб.
Цей життєвий цикл потребує більше, ніж нічний файл клієнтів. Платформа має підтримувати первинні перевірки, перевірки після суттєвих змін, повтор після оновлення списків, перевірку платежів, розслідування на вимогу й контроль після збігу. Моніторинг транзакцій має отримувати стан рішення, щоб невирішену справу не можна було обійти іншим шляхом.
Інфраструктура робить докази придатними до використання
Незмінюваний операційний журнал зберігає події перевірки разом із депозитами, виведеннями, схваленнями та звіркою. WebSocket повідомляє про зміну результату правил, виявлений депозит, підтвердження або утримане виведення. Ідемпотентність не дає повторним запитам створити дублікати справ або фінансових дій.
Інфраструктура BroLabel може об'єднувати BroSettlement, BroWallet, гаманці AI-агентів, клієнтський Co-Signer, правила MPC-підписання, події WebSocket і незмінюваний операційний журнал в API-first моделі. Така архітектура дає командам відповідності, фінансів та інженерії спільний потік подій замість розрізнених записів.
Контроль залежить від конфігурації. API-ключі з обмеженими правами, RBAC, захист від повторення, правила схвалення й звірка мають обмежувати ініціювання, погодження, підписання та зміну операцій. Артефакт для перевіряльника — не знімок панелі, а послідовний ланцюг від джерела до рішення й фактичного результату.
Чому більше перевірок не означає кращий результат
Кількість сповіщень вимірює активність, а не ефективність. Велика кількість слабких сигналів може створювати видимість роботи, поки аналітики пропускають справжній ризик, запізнюються й ухвалюють непослідовні рішення. Надлишковий шум також провокує неформальні скорочення, широкі винятки або нетестовані зміни порогів.
Нагляд за результативністю змінює питання. Регулятори дедалі більше оцінюють, чи виявляє програма релевантний ризик, своєчасно закриває сповіщення, документує обґрунтування й реально застосовує контроль. Аналіз Noto360 описує суперечність між широким охопленням, шумом, якістю даних і наглядом за результатом.
Керівник відповідності може замінити вимогу «більше сповіщень» кориснішими показниками:
- Якість справжніх збігів: чи доходять значущі збіги до ескалації?
- Якість рішень: чи пояснюють нотатки докази й висновок?
- Своєчасність: чи закриваються ризикові справи в межах стандарту?
- Стан черги: чи немає прихованого накопичення?
- Застосування контролю: чи зупиняють і маршрутизують рішення дії як передбачено?
- Вплив змін: чи змінили поріг або оновлення списку результати?
Це не означає безпідставно звужувати охоплення. Потрібні глибший розгляд за виправданого ризику, додаткові ідентифікатори, розділення категорій і документоване пояснення відповідності конфігурації ризик-апетиту.
Для оцінки варіантів використовуйте огляд рішень AML-перевірки BroLabel разом із власною оцінкою контролю. Захищена позиція проста: перевіряйте достатньо для виявлення ризику, а потім доводьте, що рішення працюють.
Запитання покупців про AML-перевірку за списками
Що передбачає така перевірка на практиці
Вона перевіряє клієнтів, бенефіціарів, контролюючих осіб, контрагентів і, за потреби, транзакції за санкційними, PEP, медійними, правоохоронними та юрисдикційними джерелами. Система має нормалізувати дані, створювати ранжовані сповіщення, давати контекст, застосовувати рішення й зберігати аудит.
Покупцю варто запитати про псевдоніми, транслітерацію, неповні ідентифікатори, походження списків, повторну оцінку, винятки, призначення справ, схвалення й експорт. API, що повертає лише оцінку збігу, не є повним операційним контролем.
Які списки має охоплювати базова програма
Зазвичай це застосовні OFAC SDN, зведені списки UN і EU та UK HMT, а також рівні PEP для юрисдикцій і клієнтської бази. Залежно від ризику враховують родичів і близьких осіб, негативні згадки, відсторонення та показники FATF.
Посібник AML Watcher зазначає, що санкційне покриття може включати понад 1 300 глобальних списків із джерел OFAC, UN, EU, DFAT, OFSI, UNSC і CAATSA. Це показує масштаб, але не означає, що кожна установа має без обґрунтування ввімкнути все.
Як часто оновлювати списки й повторно перевіряти клієнтів
Дані списків слід оновлювати відповідно до публікації кожного джерела з контролем пропущених змін, збоїв, застарілих даних і звірки. Клієнтів перевіряють під час підключення та після релевантних оновлень списків, суттєвих змін ідентичності чи власності й інших визначених ризикових подій.
Для швидких продуктів потрібні перевірки в момент транзакції, бо періодичні залишають прогалину. Дизайн залежить від швидкості, географії, ризику й наслідків пропуску. Провайдер має пояснити API та пакетні варіанти, повтори, тайм-аути, дублікати й часткову недоступність.
Як пов'язати перевірку з керуванням справами й моніторингом транзакцій
Сповіщення має створювати або оновлювати справу з джерелом, доказами, оцінкою, ідентифікаторами, станом рішення, перевіряльником, часом і висновком. Стан справи пов'язується з підключенням, доступом до рахунку, виведеннями, відправленням платежів, підписанням гаманця й моніторингом транзакцій.
Для криптоплатформи шлях контролю має бути явним. Результат правил може створити подію WebSocket, оновити операційний журнал, утримати виведення, вимагати схвалення Co-Signer і сформувати запис звірки. API-ключі з обмеженими правами, RBAC, MPC-підписання, ідемпотентність і незмінювані записи зменшують ризик обходу рішення через повтор або роз'єднаний процес провайдера.
Сильна AML-перевірка за списками — не окремий пошук імені. Це контроль життєвого циклу, який поєднує дані, правила, людей та інфраструктуру. Ворогом є шум, але ширший збій — платформа, яка не може показати, що сталося, хто вирішив і чи вплинуло рішення на транзакцію.
BroLabel надає API-first інфраструктуру вбудованих MPC-гаманців, BroSettlement, BroWallet, клієнтські процеси Co-Signer, події WebSocket у реальному часі та незмінюваний операційний журнал для процесів відповідності й звірки. Якщо ви проєктуєте перевірки життєвого циклу для гаманців, платежів або гаманців AI-агентів, відвідайте BroLabel, щоб оцінити доступні модулі та шлях запуску.