Популярна порада проста: оберіть надійного зберігача, подивіться на вартість його активів на зберіганні й вважайте масштаб синонімом безпеки. Ця порада неповна. Зберігач може захищати значні клієнтські активи, залишаючи без відповіді питання про юридичні права, операційний доступ, звірку, повноваження на виведення, передані назовні залежності та відновлення після неплатоспроможності.
Наприкінці 2023 року глобальні зберігачі утримували або адміністрували приблизно 230 трлн доларів США клієнтських активів, згідно з оглядом банків-зберігачів. Ця цифра описує активи, що обслуговуються для клієнтів, а не власний капітал зберігача чи активи під управлінням. Вона демонструє значення інфраструктури зберігання, але не доводить, що конкретна схема переживе компрометацію підписанта, відмову постачальника, збій блокчейну або процедуру банкрутства.
Для корпоративних команд якість зберігання — це питання режимів відмови. Хто має право на актив? Хто може його переміщувати? Які схвалення потрібні? Чи може фінансова команда звірити обіцянку клієнту зі станом блокчейну? Що станеться, якщо постачальник, субзберігач, учасник підписання або інтеграція зникнуть?
Зміст
- Переосмислення активів на зберіганні поза балансом
- Порівняння кастодіальної, некастодіальної та MPC-архітектур
- Юридичні й регуляторні вимоги до зберігання
- Опанування обліку та подвійної звірки
- Операційні засоби контролю й тестування режимів відмови
- Упровадження стійкої інфраструктури з BroLabel
- Поширені запитання про зберігання цифрових активів
Переосмислення активів на зберіганні поза балансом
Фраза активи на зберіганні часто звучить як бухгалтерська відповідь. На практиці вона має бути початком операційної перевірки. Заявлена вартість показує, що постачальник, за його словами, захищає або адмініструє. Вона не показує, чи відокремлені клієнтські активи, чи повні записи та чи зможуть клієнти повернути активи в разі відмови постачальника.
Традиційне зберігання стало великою інституційною послугою завдяки регулюванню, транскордонним інвестиціям, консолідації й технологічному обслуговуванню. Сучасний глобальний ринок зберігання виник у середині 1970-х, став зрілішим близько 1989 року, State Street придбала глобальний бізнес зберігання Deutsche Bank у 2003 році, а злиття, що створило BNY Mellon, відбулося у 2007 році. До 2024 року BNY досягла 50 трлн доларів США активів на зберіганні, показавши, як масштаб став визначальною рисою сектору. Ці віхи описують розвиток галузі, а не гарантують захист конкретного рахунку. Контекст узагальнено в історії глобального зберігання.
Що означає й не означає ця цифра
Активи на зберіганні зазвичай вимірюють вартість, захищену й оброблену для клієнтів. Дохід надходить від розрахунків, ведення записів, звітності, податкової підтримки, керування заставою, обробки корпоративних дій та інших послуг. Велика цифра показує ширину операційної інфраструктури, а не власний капітал зберігача.
Для цифрових активів ця різниця важлива, бо володіння представлене обліковими даними, адресами, операційними журналами, контрактами й юридичними угодами, а не однією випискою. Платформа має зберігати зв'язок між:
- Існуванням активу: тим, що відображається у відповідному блокчейні.
- Правом клієнта: тим, який клієнт або рахунок має право на цю вартість.
- Повноваженням підписання: тим, хто може авторизувати рух.
- Операційним доступом: тим, чи можна виконати схвалене виведення.
- Захистом у разі неплатоспроможності: тим, що станеться в разі відмови постачальника або субзберігача.
Корисний вступ до обліку, як-от посібник Cloudvara з балансування книг, пояснює, чому баланс не може замінити повний запис прав, зобов'язань і рухів.
Практичне правило: не використовуйте вартість активів на зберіганні як заміну якості зберігання. Вимагайте доказів відокремлення, записів прав, звірки, контролю схвалення, процедур відновлення й трактування неплатоспроможності.
Очевидний ворог — поклоніння масштабу. Відомий бренд може зменшити невизначеність контрагента, але не усуває ризик концентрації, передані назовні операції, слабкі інтеграції чи нечіткі права клієнта. Правильне закупівельне питання — не «Скільки ви зберігаєте?», а «Які докази показують, що моїх клієнтів можна ідентифікувати, захистити й відновити в режимах відмови, важливих для бізнесу?»
Порівняння кастодіальної, некастодіальної та MPC-архітектур
Архітектура визначає місце повноважень і поведінку системи під навантаженням. Традиційна кастодіальна модель централізує виконання в постачальника. Некастодіальне апаратне рішення тримає контроль підписання ближче до клієнта, але може створити операційне тертя й проблеми відновлення. Багатосторонні обчислення, або MPC, розподіляють повноваження підписання між незалежними частками ключа, щоб схвалювати транзакцію без відновлення повного приватного ключа в одному місці.
Правильний вибір залежить від клієнтського досвіду, юридичної схеми, операційної команди й наслідків недоступності учасника. MPC зменшує концентрацію, але не встановлює автоматично юридичне відокремлення, точну атрибуцію клієнта чи захист від банкрутства. Для цього потрібні урядування, контракти, записи й звірки.
Порівняння архітектур зберігання
| Модель зберігання | Зберігання ключа | Єдина точка відмови | Захист у разі неплатоспроможності |
|---|---|---|---|
| Традиційна кастодіальна | Облікові дані або інфраструктура підписання під контролем постачальника | Вирішальними можуть стати доступ постачальника, механізм правил або операційна залежність | Залежить від юридичного відокремлення, структури рахунків, записів і права |
| Некастодіальні апаратні ключі | Клієнт або користувач контролює пристрій і матеріали відновлення | Втрата пристрою чи матеріалів, недоступний схвалювач або слабкий внутрішній процес | Можливий сильніший прямий контроль, але права й безперервність потребують документування |
| Порогове підписання MPC | Повноваження розподілені між незалежними частками | Учасники порога, сервіс правил, контроль ідентичності або відновлення все одно можуть відмовити | Порогове підписання обмежує односторонній рух, але захист залежить від відокремлення, контрактів, записів і юрисдикції |
Правило 2-з-3 може вимагати двох незалежних учасників. Co-Signer під контролем клієнта зберігає одну роль, постачальник — другу, а контрольований учасник відновлення — третю частку. Це зменшує залежність від одного власника й зберігає робочий шлях, коли один учасник недоступний. Воно не перетворює технічний поріг на юридичний висновок.
Практичний компроміс — гнучкість проти відповідальності. Повністю кастодіальний процес простіше інтегрувати, але постачальник стає концентрованою операційною й юридичною залежністю. Суто некастодіальна модель дає клієнтам більше прямої влади, але ускладнює стандартизацію перевірки транзакцій, координації розрахунків, відновлення й підтримки. MPC займає середину, якщо правила, обов'язки учасників і винятки явні.
Команди з автоматизованими стратегіями чи керованими користувачами продуктами мають також відрізняти зберігання від виконання. Посібник із некастодіального копітрейдингу дає контекст для контрольованої користувачем активності без припущення, що автоматизація усуває відповідальність за схвалення, записи й контроль. Глибше порівняння — кастодіальні проти некастодіальних гаманців.
Рішення слід ухвалювати за сценаріями відмови, а не назвами. Запитайте, що станеться в разі компрометації частки, офлайн-підписанта, спору клієнта щодо виведення або неплатоспроможності постачальника. Якщо відповідь залежить від незадокументованого ручного втручання, архітектура не готова до інституційного використання.
Юридичні й регуляторні вимоги до зберігання
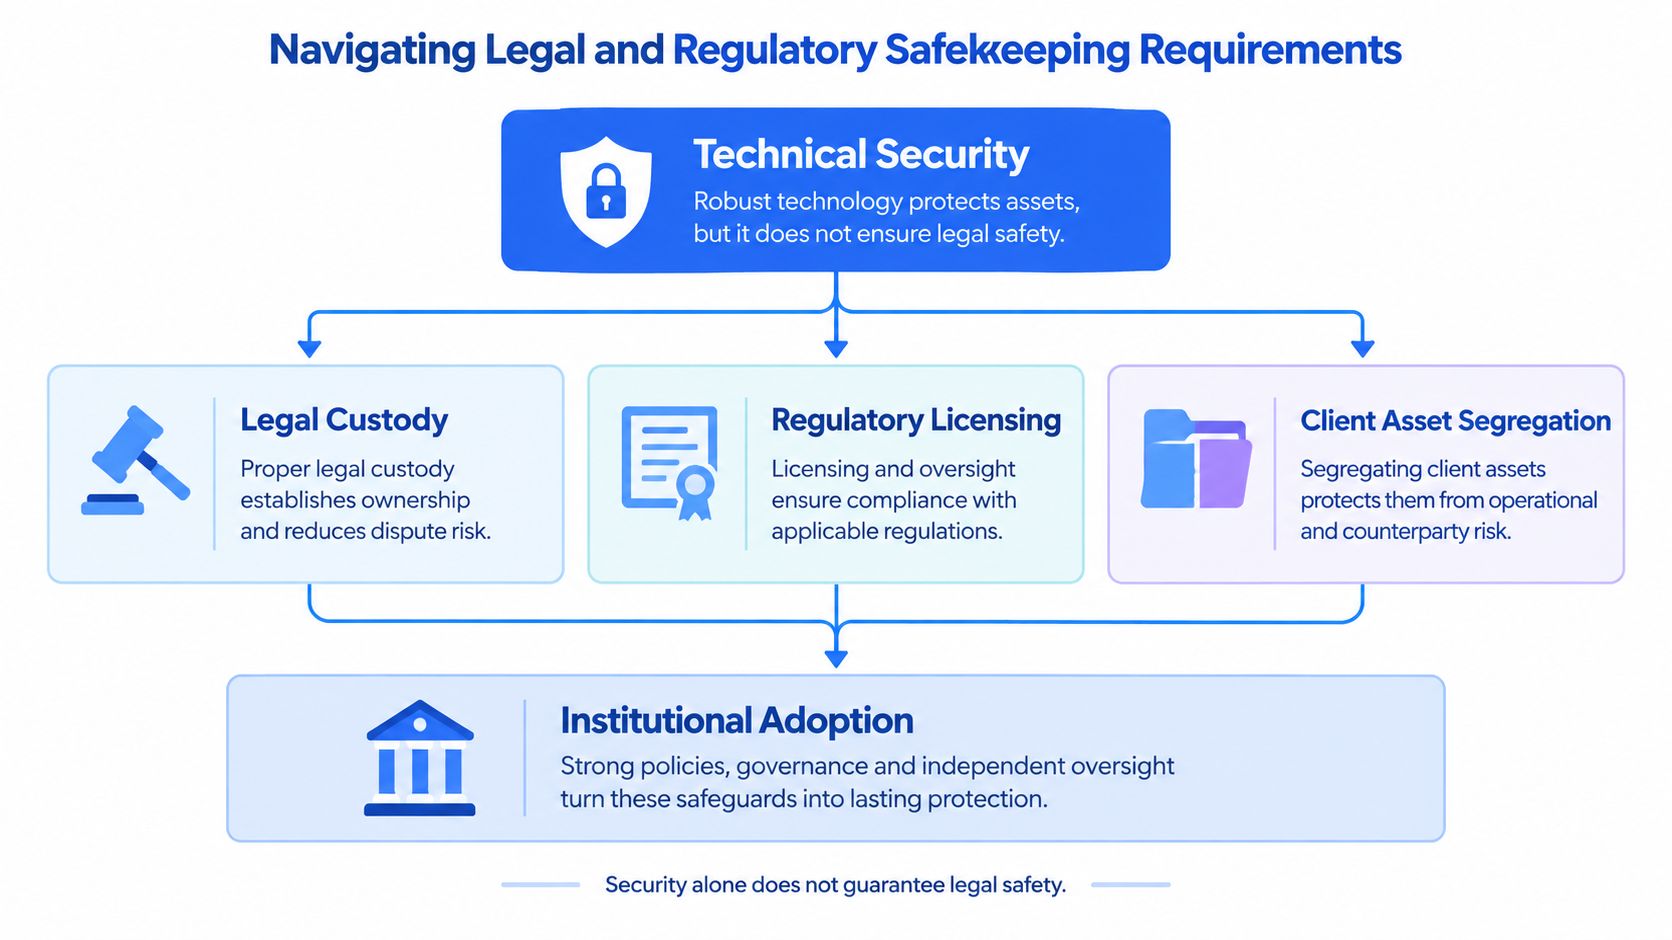
Найнебезпечніше припущення — що технічна безпека автоматично створює юридичну. Це не так. Гаманець може мати сильну криптографію, тоді як сторонам неясні титул, відокремлення, бенефіціарне володіння, права виведення або трактування банкрутства.
FATF широко трактує зберігання віртуальних активів. Воно включає утримання активу або приватних ключів, що ним керують, для клієнта. Схеми з кількома обліковими даними теж можуть бути зберіганням, якщо для зміни розпорядження активом потрібні ключі іншої сторони. Отже, «некастодіальний» — недостатній висновок. Команди мають документувати контроль кожної частки, авторизацію переказу, правила механізму й те, чи постачальник адмініструє клієнтські активи або лише надає програмне забезпечення.
Зіставлення технології з правом на актив
Модель переказів FATF вимагає безпечно й негайно надсилати точні дані відправника й одержувача постачальнику послуг віртуальних активів або фінансовій установі одержувача для охоплених переказів. Це змінює процес виведення. Успішного відправлення в блокчейн недостатньо. Система має зберігати внутрішній ID транзакції, рахунок відправника, дані одержувача, результат перевірки, рішення схвалення й хеш.
Практична карта контролю включає:
- Юридичний титул: хто володіє активом і хто діє як агент, зберігач, адміністратор або технологічний постачальник.
- Відокремлення: відділення клієнтських балансів від власних і документування спільних адрес.
- Повноваження: який учасник схвалив рух і за яким правилом.
- Розкриття: аутсорсинг, субзберігачі, затримки виведення, ліміти погашення й банкрутство.
- Докази: аудиторські записи фактичної роботи засобів контролю, а не лише існування правил.
Нагляд дедалі більше зосереджується на ризику зберігання, відокремленні, веденні записів, операційній стійкості й захищеності криптоактивів від банкрутства. Огляд регулювання фінтеху в Ізраїлі від RNC Group — корисне юрисдикційне джерело, але загальний посібник не замінює консультації щодо права, застосовного до суб'єкта, активу, клієнта й моделі послуг.
Юридична безпека випливає зі зіставлених прав і засобів, які можна примусово застосувати, а не з наявності бібліотеки MPC.
Регульований зберігач може покращити позицію відповідності, але передавання функцій додає концентрацію субзберігача, інтеграційні залежності й нечітку відповідальність. Тому юридична й архітектурна перевірки мають іти поруч. Переконайтеся, що контракт, журнал, адресна структура, правила підписання й план неплатоспроможності описують одну модель володіння.
Опанування обліку та подвійної звірки
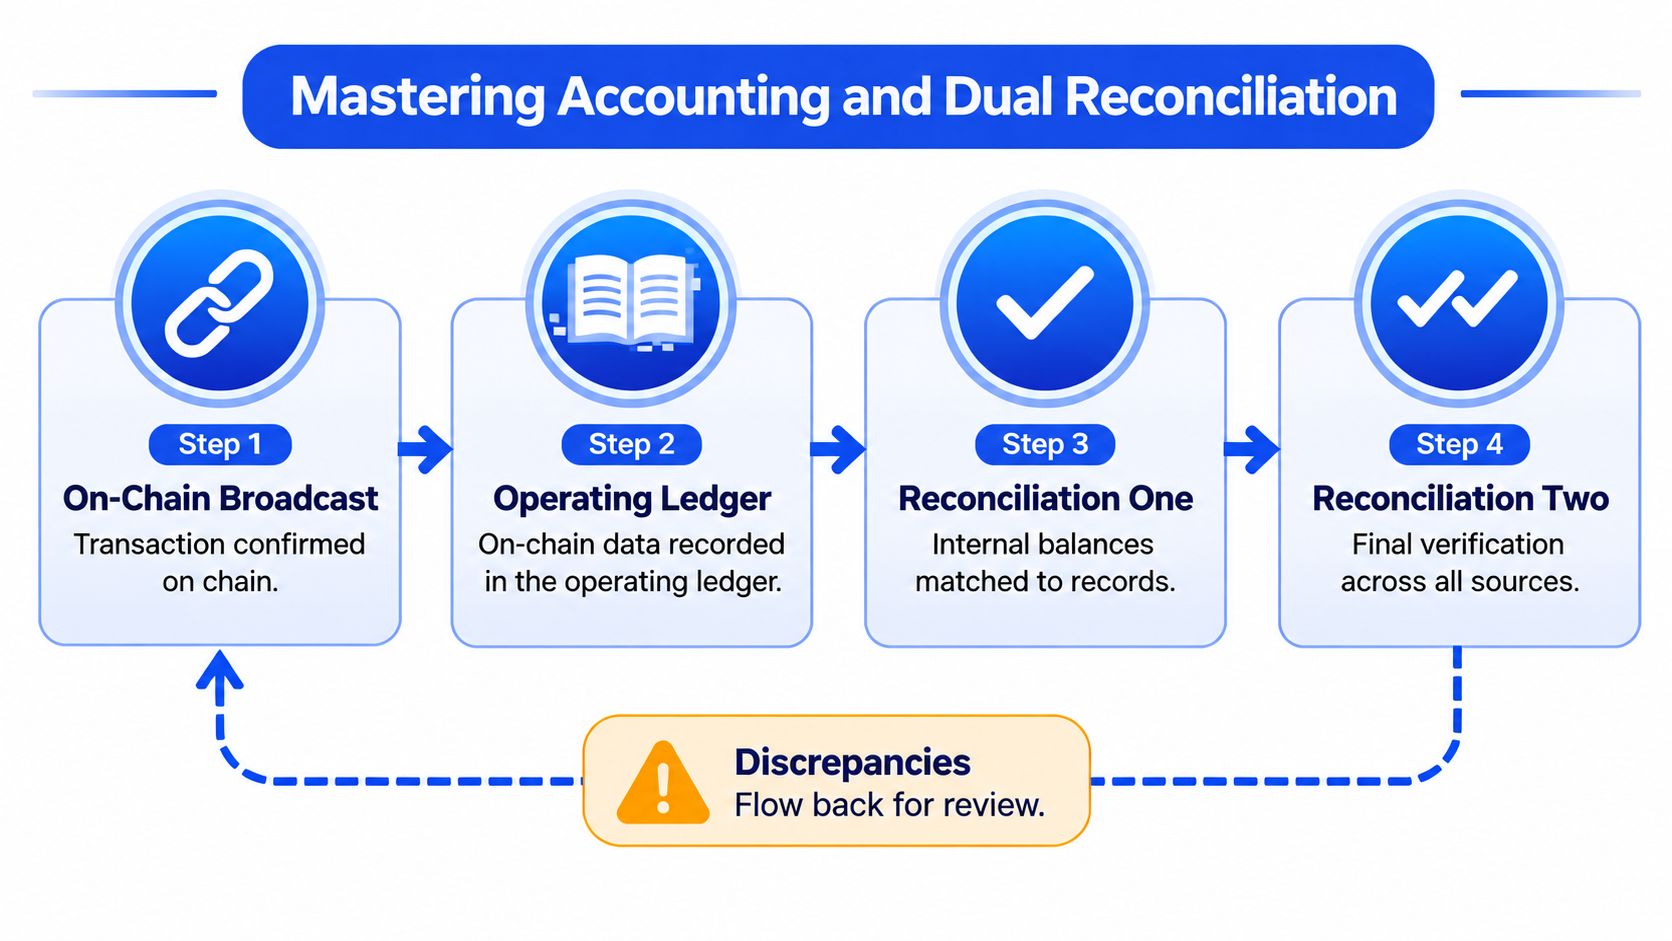
Блокчейн-транзакція може бути підтверджена, а облік — неправильним. Операційний журнал має пояснювати зобов'язання бізнесу перед кожним клієнтом, тоді як блокчейн доводить отримане чи передане. Другий рівень звірки порівнює внутрішні записи з доказами постачальника, розрахунковими записами й балансами клієнтів.
Практичний висновок: відправлення в мережу — подія, а не бухгалтерський висновок. Стійка система записує переходи стану, зберігає незмінну історію й надсилає винятки до контрольованої черги перевірки.
Побудуйте контур контролю
Почніть з операційного журналу прав, у якому записи лише додаються. Кожен депозит, виведення, переказ, комісія, рішення правил і результат звірки отримує стійкий ідентифікатор. Виправлення створюють нові записи з посиланням на попередній стан, а не переписують історію.
Потім відокремте операційні сигнали від бухгалтерського стану. Події WebSocket можуть показувати спостереження депозиту, досягнення порога підтверджень, блокування виведення або схвалення правила. Потоку потрібні стійкі ID, повторне відтворення й ідемпотентні споживачі. Подія, що надійшла двічі, не повинна створювати два зарахування.
Використовуйте ключі ідемпотентності в кожній операції, що переміщує вартість або змінює право. Якщо після надходження запиту провайдеру стається тайм-аут, повтор має повернути наявну операцію, а не створити нову. Ідемпотентність захищає журнал і клієнта в неоднозначних станах виконання.
Дисциплінована звірка виглядає так:
- Зафіксуйте запит. Збережіть клієнта, актив, мережу, адресу, суму, контекст правил та внутрішній ID.
- Запишіть відправлення. Пов'яжіть внутрішню транзакцію з хешем, відповіддю постачальника й схваленнями підписантів.
- Звірте стан блокчейну. Порівняйте баланси, підтвердження, стан і володіння адресою з журналом.
- Звірте бізнес-стан. Порівняйте журнал із клієнтськими балансами, розрахунками, комісіями й обіцянками продукту.
- Передайте винятки. Спрямуйте відсутні або дубльовані події, застарілі підтвердження, невідповідні суми й конфлікти правил на перевірку.
Довідник API звірки BroLabel корисний командам, що проєктують межу між обробкою транзакцій і фінансовим контролем. Реалізація різниться, але принцип незмінний: фінансовій команді потрібен запис того, що сталося, чому й чи погоджується блокчейн.
Практичний висновок: звірка — не нічний звіт. Це механізм, який повідомляє операційній команді, чи захищений аргументами клієнтський баланс.
Операційні засоби контролю й тестування режимів відмови
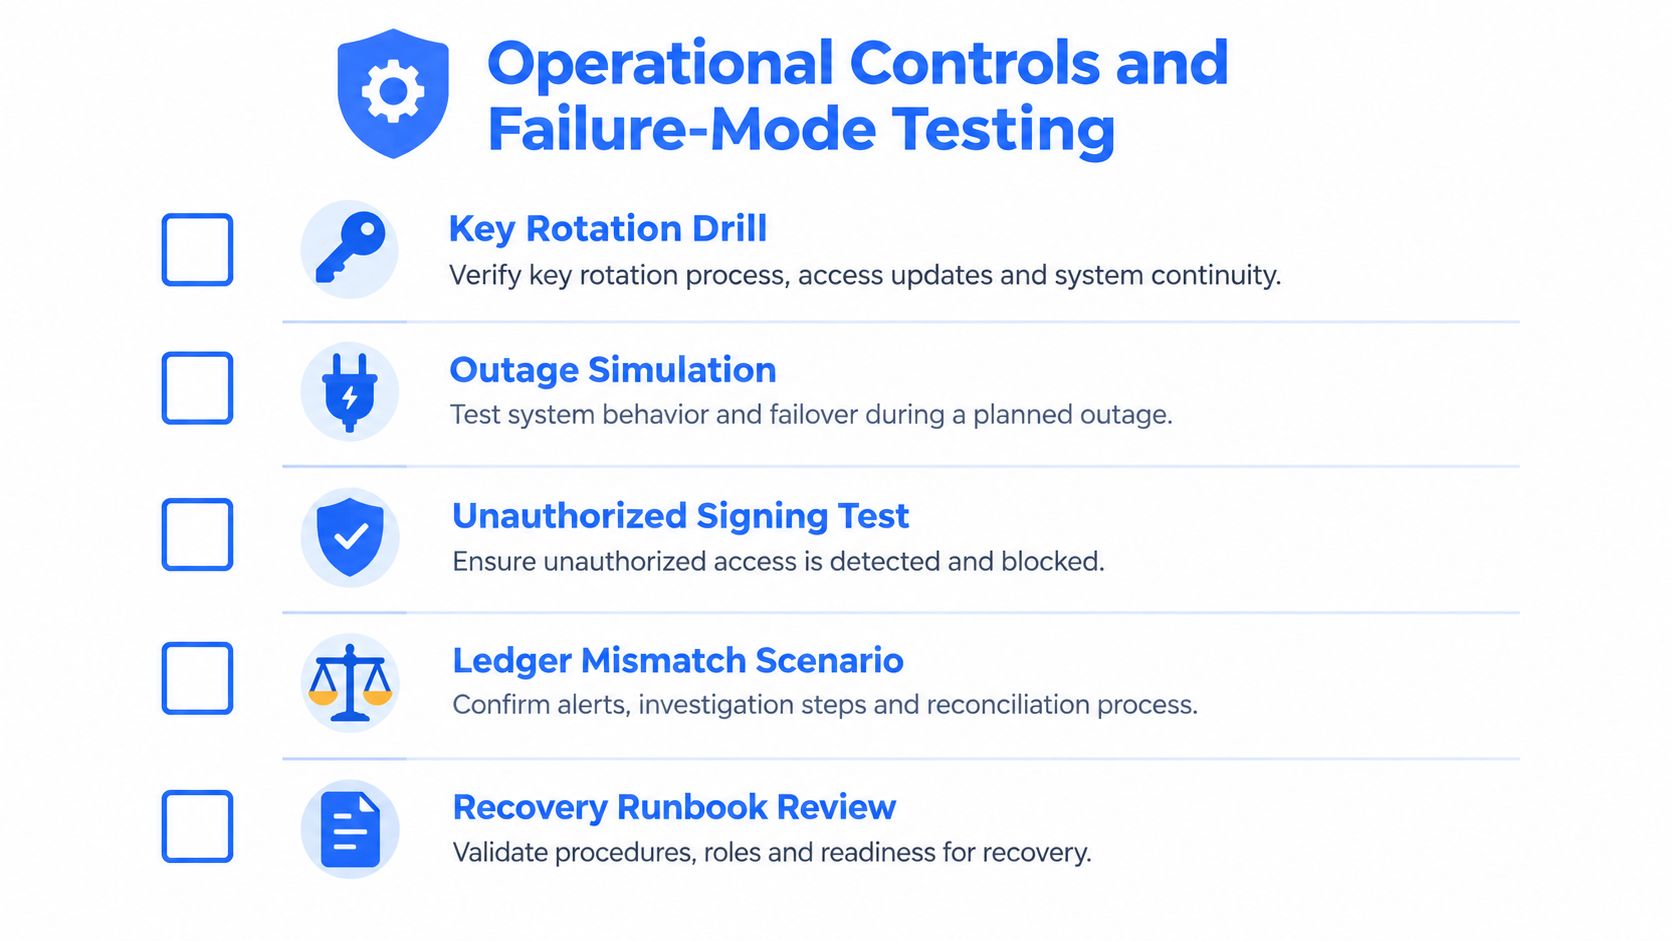
Зберігання в робочому режимі треба перевіряти як систему під час збою, а не лише демонструвати успішним виведенням. Контрольне середовище має обмежувати ініціювання, схвалення й виконання дій та доводити відновлення, коли компонент недоступний.
Використовуйте рольовий контроль доступу для розділення операцій, фінансів, відповідності, інженерії й аварійних повноважень. Застосовуйте списки дозволених IP-адрес, обмежені API-дані, захист від повторного відтворення й аудит кожної привілейованої дії. Облікові дані для читання балансів не повинні дозволяти необмежені виведення.
Перевіряйте очікувані відмови
До схвалення запуску виконайте сценарії:
- Скомпрометовані облікові дані: відкличте їх, заблокуйте дії, збережіть докази й перевірте альтернативний схвалений шлях.
- Недоступний учасник MPC: вилучіть одного підписанта й перевірте правильну поведінку порога без небезпечного обходу.
- Реорганізація блокчейну або застаріле підтвердження: утримуйте розрахунок до виконання правила, потім звірте стан.
- Збій постачальника або API: повторіть чергові події, не допустіть дублювання й відновіть сповіщення клієнтів.
- Невідповідність журналу: заморозьте операції, знайдіть першу розбіжну подію й задокументуйте рішення.
- Неплатоспроможність постачальника: перевірте доступ до записів, докази відокремлення, зіставлення рахунків, контакти й інструкції переказу.
Вимірюйте виконання контролю, а не список функцій постачальника. Корисні показники: повнота звірки, частота винятків правил виведення, цільовий час відновлення, успішність після втрати підписанта й частка клієнтських балансів, підтримана незалежно перевірними записами.
Настанови Базельського комітету визначають операційну стійкість як здатність продовжувати критичні операції під час збою. Для цифрових активів відправлення, відстеження підтверджень, звірка й сповіщення клієнтів мають працювати як один контур. WebSocket покращує видимість, але без стійкої обробки, повторного відтворення й винятків не є бухгалтерською системою.
Посібник з аудиторського робочого потоку допомагає пов'язати операційні докази з перевіркою й відповідальністю. Мета — не усунути всі інциденти, а зробити їх обмеженими, спостережуваними, відновлюваними й пояснюваними.
Упровадження стійкої інфраструктури з BroLabel
Стійкість залежить від поділу повноважень, записів і відновлення. Платформа з гаманцями користувачів, автоматичними виведеннями, фінансовою звіркою й схваленням відповідності має визначити межі до вибору кінцевих точок гаманців. Інакше збій постачальника залишить стан гаманця, відправлення, записи журналу й сповіщення в різних реальностях.
Для підписання правило MPC 2-з-3 відокремлює схвалення транзакції від доступу до відправлення. Co-Signer під контролем клієнта додає незалежну межу, щоб один оператор постачальника не міг самостійно перемістити кошти. Механізм правил усе ще визначає допустимість виведення. Журнал має записувати депозити, виведення, перекази, схвалення й звірку як події, що лише додаються.
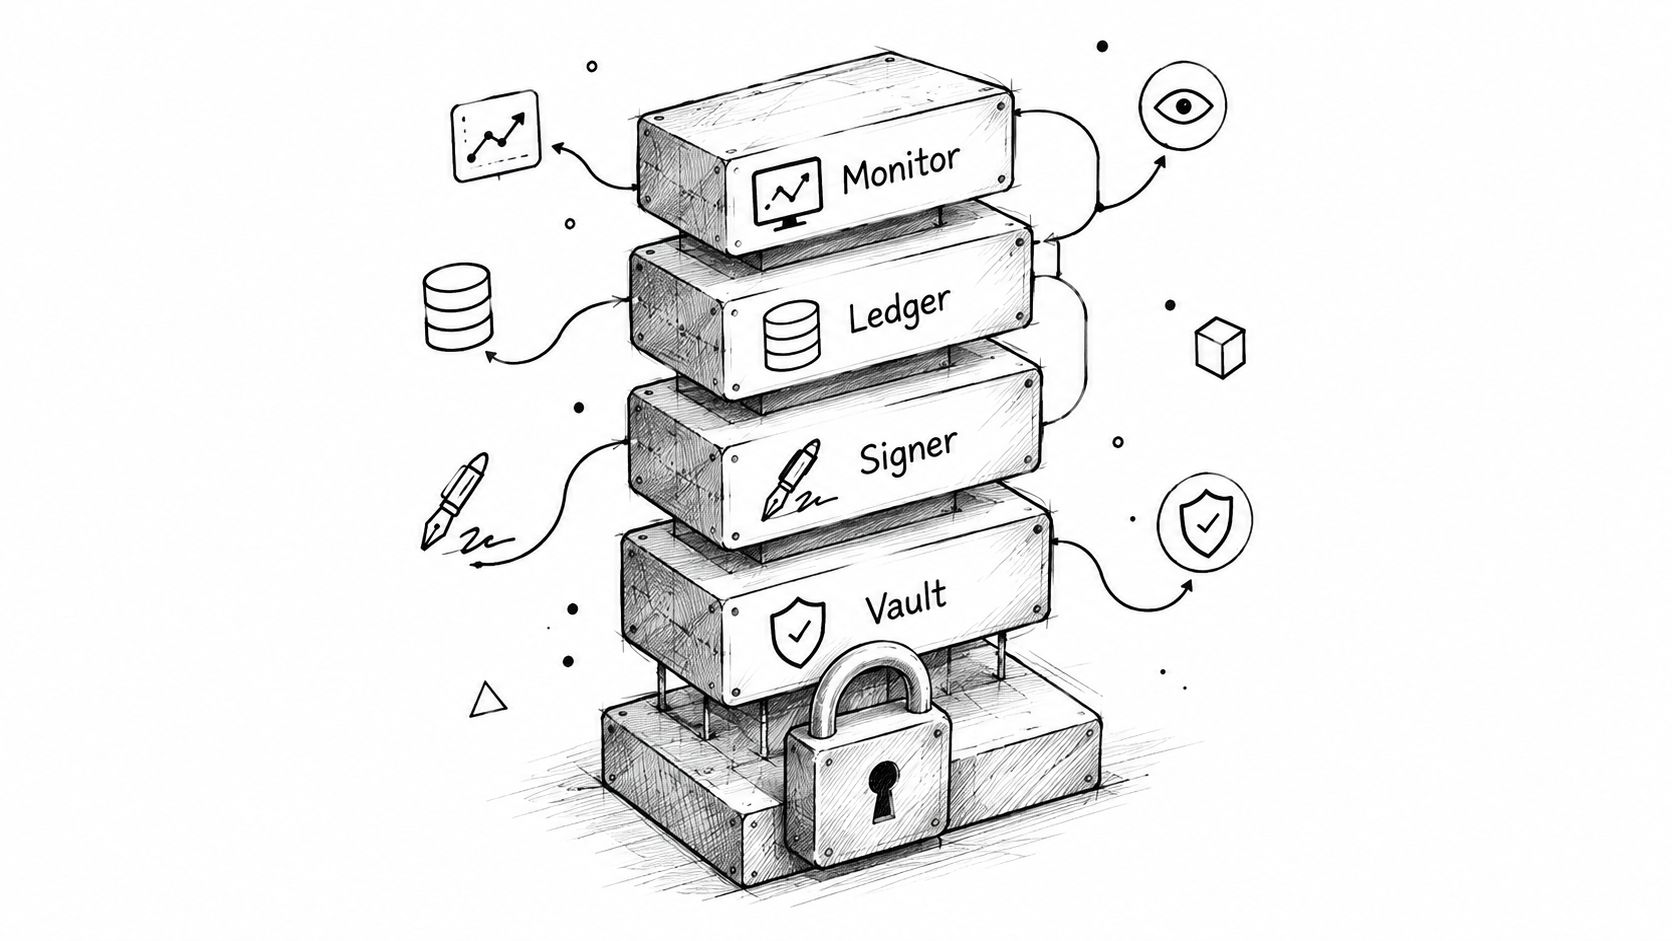
Доставка подій потребує власного контролю. WebSocket може сигналізувати депозити, підтвердження, виведення й результати правил, а стійка обробка й повторне відтворення захищають стан. Журнал лишається бухгалтерським авторитетом. REST та OpenAPI підтримують інтеграцію; Ed25519, IP-списки, обмежені облікові дані й захист від повторного відтворення зменшують вплив API.
BroLabel може відповідати цій моделі для гаманців у Telegram, вебі чи мобільних потоках. BroWallet підтримує біржові та фіатні функції, а гаманці AI Agents відокремлюють дозволи й аудит агентів від ширшого казначейства. Для iGaming адреси депозитів TRC20 можна призначати кожному гравцю, а події про спостереження й підтвердження депозиту — передавати операторським перевіркам до підписання виплати.
Операційне рішення полягає не в тому, чи один продукт охоплює все. Важливо, чи продуктові, інфраструктурні, фінансові й команди з відповідності поділяють визначення подій, записи журналу, межі схвалення й процедури відновлення. Спільна модель полегшує стримування й пояснення відмов.
Поширені запитання про зберігання цифрових активів
Чи робить MPC активи на зберіганні юридично захищеними?
Ні. MPC розподіляє повноваження підписання й зменшує односторонній рух, але не встановлює юридичне відокремлення, право клієнта або захист від банкрутства. Вони залежать від контрактів, записів, структури рахунків, права й доказів роботи контролю.
Що можна дозволяти гаманцю AI Agent?
Дайте кожному агенту вузько обмежений гаманець і набір дозволів. Відокремте видимість балансу, побудову транзакції, перевірку правил і схвалення підписання. Агент не повинен отримувати необмежене право виведення лише тому, що може створити чинний запит.
Як має працювати потік депозиту TRC20 для iGaming?
Призначте адресу гравцю або рахунку, спостерігайте транзакцію, дочекайтеся потрібних підтверджень, звірте суму й токен та зарахуйте журнал лише після перевірок. Підписання виплати має залежати від правил клієнта, ризику й відповідності, а не тільки від переказу в блокчейні.
Як правила виведення працюють до підписання виплати?
Система має пов'язати запит із клієнтом, адресою, сумою, результатом перевірки, ризиковим рішенням та історією схвалення. Механізм правил блокує або передає винятки до виклику порога MPC. Запис підписання має вказати схвалювача, правило й частки, що брали участь.
Чи достатньо операційного журналу, у якому записи лише додаються?
Ні. Незмінність зберігає історію, але потрібна звірка з балансами блокчейну, записами постачальника, правами клієнтів і зобов'язаннями розрахунку. Повне середовище поєднує журнал зі стійкістю подій, ідемпотентністю, винятками, доступом і тестуванням відновлення.
Як покупцю оцінювати субзберігача?
Перевірте юридичний титул, відокремлення, банкрутство, передані функції, залежності виведення, докази звірки, ескалацію інцидентів і процедури переказу. Бренд і заявлені активи на зберіганні не повинні замінювати ці докази.
BroLabel надає вбудовані MPC-гаманці, операційний журнал, у якому записи лише додаються, відправлення в мережі, події WebSocket, процеси відповідності та пов'язану фінансову інфраструктуру для продуктів, чутливих до зберігання активів. Відвідайте BroLabel, щоб оцінити архітектуру, яка пов'язує правила підписання, звірку й операційну спостережуваність до роботи з клієнтськими активами.