Популярна порада — обрати найшвидший блокчейн і дозволити обсягу транзакцій довести відповідність продукту ринку. Для фінансового продукту це хибна відправна точка. Цифрова блокчейн-інфраструктура успішна, коли кожну подію в блокчейні можна класифікувати, авторизувати, звірити й пояснити згодом, навіть якщо кілька мереж, стейблкоїнів, гаманців, карток і фіатних каналів працюють разом.
Головний ворог — неспостережуваний рух вартості. Транзакцію може бути підтверджено в блокчейні, але вона залишиться непридатною для фінансової команди, якщо ніхто не може довести, чи це депозит клієнта, внутрішній переказ, казначейський рух, комісія або виплата. Швидкість важлива, але швидка транзакція без простежуваності створює операційний ризик швидше, ніж повільна й добре контрольована.
Тому надійний стек розділяє завдання, які команди часто об'єднують надто рано: керування гаманцями й ключами, схвалення правил, маршрутизацію транзакцій, приймання подій, ведення операційного журналу, звірку та звітність. Такий поділ дає інженерним командам гнучкість, не змушуючи фінансову команду й команду з відповідності довіряти чорній скриньці.
Зміст
- Розрив у вимірюванні впровадження блокчейну
- Основні модулі сучасного криптостеку
- Побудова стійких потоків подій та операційних журналів
- Компроміси консенсусу й остаточності
- Як перетворити відповідність вимогам на операційну перевагу
- Вибір і масштабування постачальника інфраструктури
- Поширені запитання інженерних команд
Розрив у вимірюванні впровадження блокчейну
Загальний обсяг у блокчейні — не те саме, що комерційна платіжна активність. Блокчейн може фіксувати значний рух через торгівлю, MEV, протокольні операції, арбітраж, внутрішні перекази або автоматизовану поведінку контрактів без відповідного клієнтського платежу, який фінансова команда здатна звірити.
Ця відмінність важлива, бо продуктовій команді зазвичай потрібен бізнес-зміст, а не лише протокольна активність. Депозит має відповідати клієнту й активу. Виплата — схваленому зобов'язанню. Казначейський рух повинен мати відповідального, мету та слід авторизації. Без цих зв'язків панель може виглядати активною, тоді як операційний журнал лишається неповним.
Artemis і партнерські дослідники визначили 94,2 млрд доларів США платежів у стейблкоїнах, які можна однозначно віднести, із січня 2023 до лютого 2025 року, з річним темпом близько 72,3 млрд доларів станом на лютий 2025 року. Ці цифри істотно відрізняються від загальних показників, що також враховують торгівлю, MEV, протокольні перекази та іншу неплатіжну активність. Різницю описано в аналізі платежів у стейблкоїнах, які можна однозначно віднести.
Класифікуйте бізнес-подію
Корисний платіжний запис має відповідати не лише на запитання «який хеш транзакції з'явився?». Він повинен зберігати зв'язок між подією в блокчейні та внутрішньою подією:
- Депозит клієнта: який клієнт, гаманець, актив, мережа й рахунок отримали вартість?
- Внутрішній переказ: чи переміщено вартість між контрольованими гаманцями й навіщо?
- Казначейський рух: які правила й оператор авторизували переказ?
- Комісія: її сплатив клієнт, поглинув бізнес чи віднесли на казначейство?
- Виплата: який схвалений запит на виведення створив транзакцію для відправлення в мережу?
Це семантика бухгалтерського обліку, застосована до блокчейн-операцій. Блокчейн надає авторитетний запис того, що сталося на рівні протоколу. Ваш операційний журнал дає контекст, потрібний для пояснення значення події для бізнесу.
Практичне правило: не дозволяйте загальному обсягу транзакцій підміняти класифіковану платіжну активність, придатну до звірки.
Проєктуйте спостережуваність до пропускної здатності
Спостережуваність — більше, ніж журнали й графіки. Це збереження доказів, потрібних для відновлення рішення згодом: початкової події, збагачених даних, результату правил, рішення підписання, стану транзакції та остаточної зміни операційного журналу.
Ця модель працює для бірж, постачальників платіжних послуг, iGaming-платформ, казначейських продуктів і застосунків із вбудованими гаманцями. Вона також запобігає поширеній продуктовій помилці — вважати кожен вхідний переказ негайно доступним балансом клієнта. Транзакція може бути видимою, включеною, заміненою, реорганізованою або пізніше визначеною як така, що належить неправильному активу чи адресі.
Практичний висновок прямий: спочатку вимірюйте бізнес-події, потім — події блокчейну. Коли продукт надійно відрізняє депозити, виплати, внутрішні рухи й комісії, продуктивність мережі стає значущим операційним параметром, а не марнославним показником.
Основні модулі сучасного криптостеку
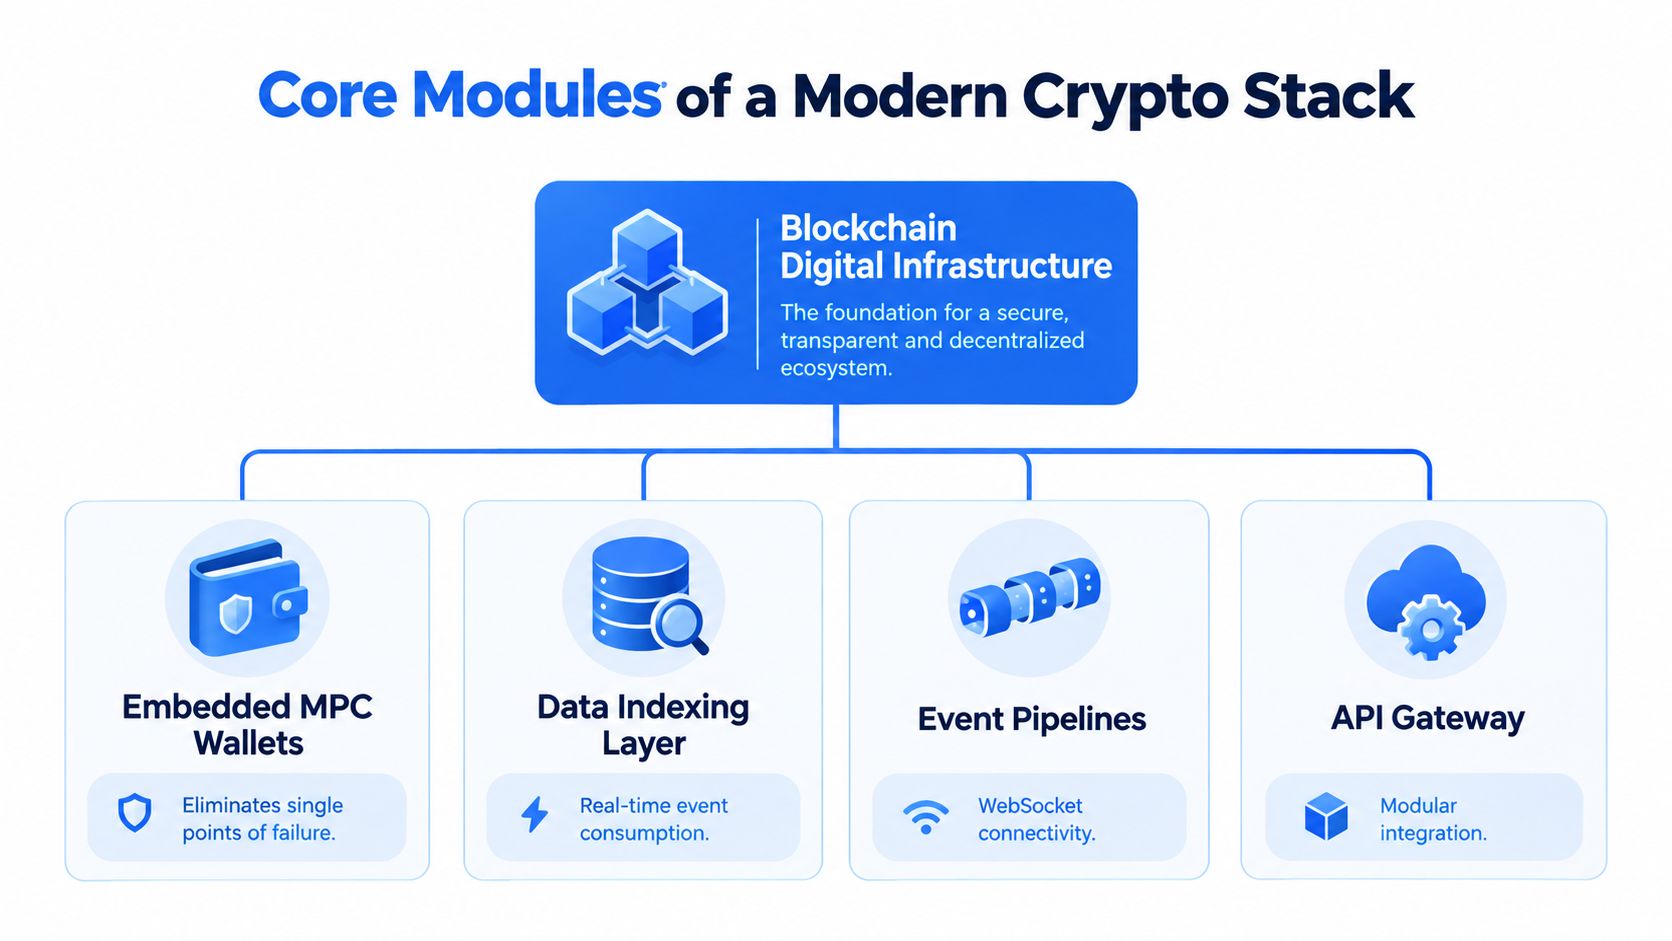
Блокчейн-інфраструктура перетворилася з нішевої концепції однорангових платежів на глобальний транзакційний і розрахунковий рівень, який підтримує підключення до кількох мереж, біржові розрахунки, перекази стейблкоїнів, інституційний доступ до ринку та споживчі платіжні інтерфейси, як описано в аналізі глобального впровадження криптовалют. Через цю еволюцію одноцільового гаманця або RPC-з'єднання недостатньо для серйозних фінансових операцій.
Сучасний стек має відокремлювати модулі, що контролюють вартість, від модулів, які спостерігають, маршрутизують і обліковують її.
Керування ключами й контроль гаманців
Вбудований гаманець — операційна межа, а не просто генератор адрес. MPC і порогове підписання розподіляють повноваження, щоб один скомпрометований сервіс, облікові дані працівника або інфраструктурний компонент не отримував автоматичного контролю над активом.
Архітектура однаково потребує чіткого володіння та правил. Co-Signer під контролем клієнта може залишати точку схвалення поза постачальником інфраструктури, тоді як рольові засоби визначають, які користувачі або сервіси можуть запитувати, схвалювати чи виконувати транзакцію. Гаманцям AI Agents потрібна та сама дисципліна. Кожен агент повинен мати обмежений гаманець, визначені дозволи та стійкий запис кожної дії.
BroSettlement надає DKG/MPC-підписання 2-з-3, Co-Signer під контролем клієнта й відправлення в підтримувані мережі. Його можна використовувати як модульний компонент без примусової заміни всього застосунку.
Відправлення в мережу й мережева адаптація
Рівень відправлення має враховувати відмінності мереж. Йому потрібні специфічні для блокчейну оцінювання комісій, обробка nonce або послідовності, правила газу, пороги підтверджень, поведінка заміни та контроль повторних спроб. Загальна абстракція «надіслати транзакцію» приховує відмінності, що створюють невдалі виведення й незрозумілі звернення до підтримки.
Цей рівень також має відокремлювати підписання від відправлення. Сервіс підписання визначає, чи дозволяють правила дію. Сервіс відправлення подає авторизовану транзакцію й повідомляє її життєвий цикл. Такий поділ спрощує з'ясування, чи виникла відмова в авторизації, підписанні, оцінюванні комісії, транспорті або включенні в блокчейн.
Операційний журнал і звірка
Операційний журнал розташований над блокчейном і записує бізнес-правду в структурі, де дані лише додаються. Він має охоплювати депозити, виведення, перекази, комісії, рішення за правилами, результати звірки та посилання на зовнішні ідентифікатори транзакцій.
Це не заміна блокчейну. Це система, яка дає фінансовій команді змогу звіряти блокчейн із рахунками клієнтів, фіатними рухами, балансами карток і внутрішнім володінням. Операційний журнал має підтримувати повторне відтворення й виправлення через нові записи, а не непомітну зміну старих.
Дані та доступ через API
Рівень індексації й подій перетворює активність блокчейну на придатні до використання сигнали застосунку. Шлюз API потім надає ці сигнали через стабільні контракти, автентифікацію, контроль частоти, обмежені дозволи та розділення середовищ.
Найсильніша архітектура зберігає ці межі явними:
- Гаманці захищають повноваження підписання.
- Правила визначають, чи дозволена запитана дія.
- Сервіси відправлення адаптують транзакцію до мережі.
- Потоки подій повідомляють переходи стану.
- Операційний журнал записує бізнес-наслідки.
- API надають контрольований доступ продуктовим командам і партнерам.
Ця структура підтримує гаманець для кожного гравця в iGaming, вбудований гаманець для кожного користувача у фінтеху або казначейський процес без перебудови облікової логіки й безпеки для кожного сценарію.
Побудова стійких потоків подій та операційних журналів
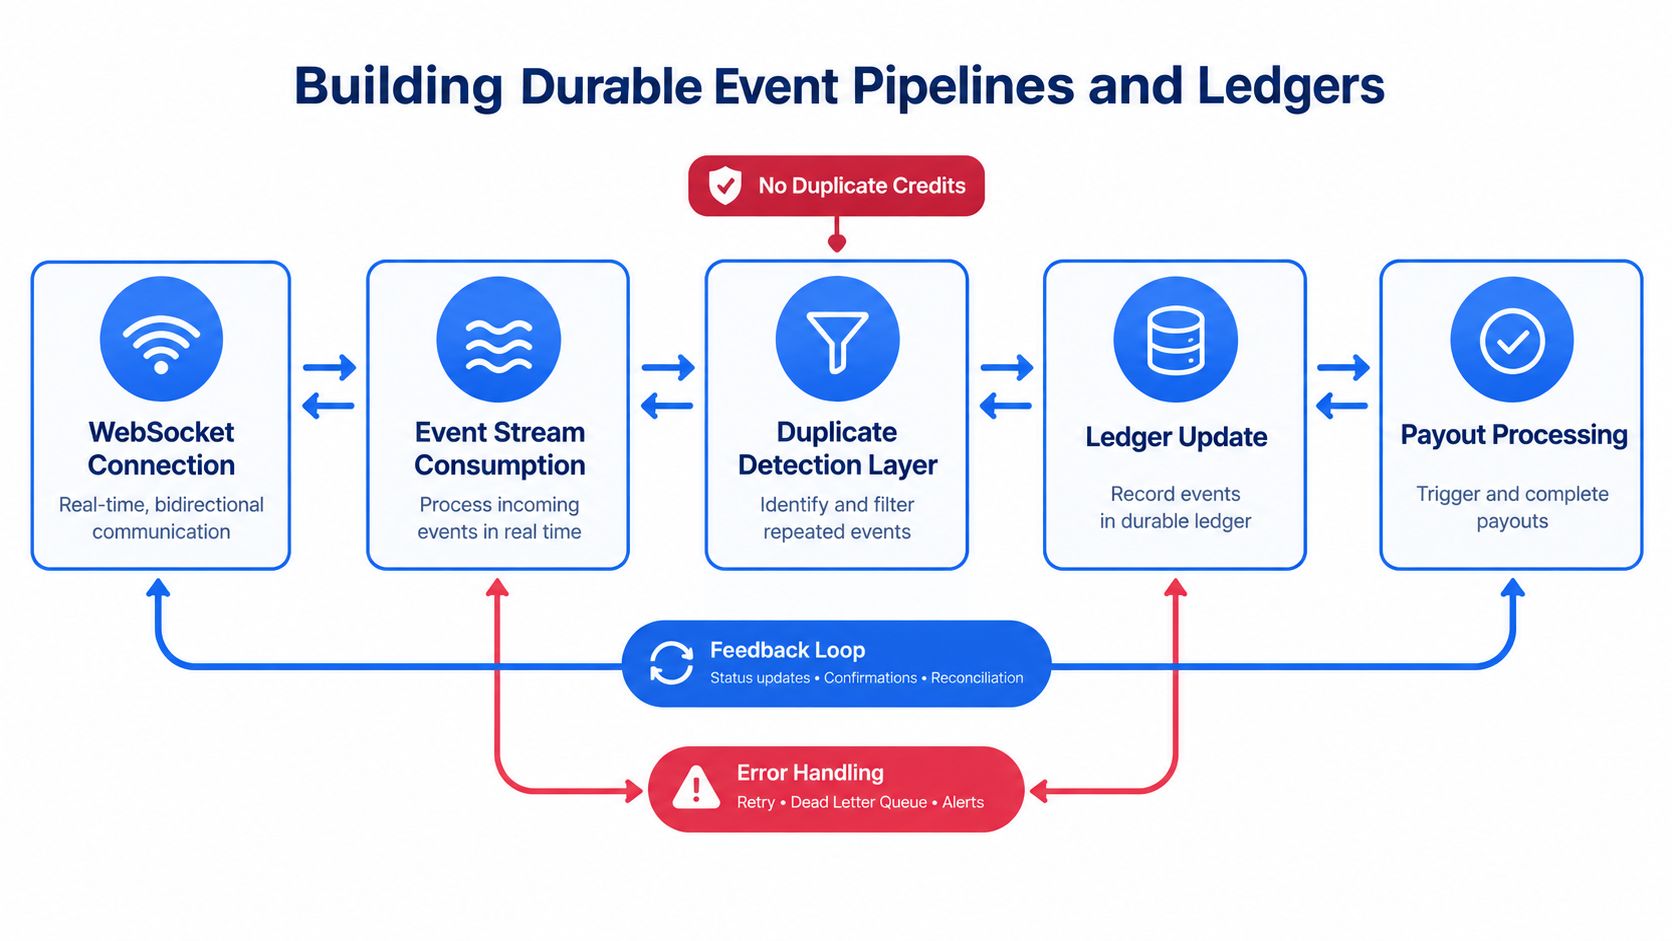
Події в реальному часі самі по собі не створюють надійних фінансових записів. WebSocket може повідомити системі, що транзакція стала видимою, але не гарантує, що повідомлення надійшло рівно один раз, містило повні дані або означало остаточний розрахунок.
Мережі, сумісні з Ethereum, надають підписки в реальному часі через eth_subscribe. Застосунки можуть отримувати заголовки нових блоків, транзакції в очікуванні та журнали контрактів, але потік прив'язаний до з'єднання, тому його слід вважати сигналом переходу стану, а не єдиним джерелом обліку. Документація API подій корисна для зіставлення цих сигналів із потоками депозитів і виведень.
Зберігайте транспортну подію
Спочатку збережіть необроблене сповіщення, а вже потім збагачуйте його. Транзакція в очікуванні може містити лише хеш, тоді як наступний RPC-запит надасть відправника, одержувача, вартість, газ і calldata. Збереження обох записів дає змогу провести розслідування, коли транзакцію замінено, відкинуто або підтверджено з іншими деталями.
Стійкий запис події має містити:
- Стабільні ідентифікатори: блокчейн, хеш транзакції, висоту блоку, індекс транзакції, індекс журналу та контекст підписки, якщо доступний.
- Необроблене навантаження: точне сповіщення, отримане від транспорту.
- Результат збагачення: об'єкт транзакції, квитанцію, метадані токена й відповідні журнали контрактів.
- Стан обробки: помічено, збагачено, перевірено, підтверджено, фіналізовано, звірено або відхилено.
- Бізнес-посилання: клієнта, запит на виведення, казначейську інструкцію або внутрішній переказ.
Робіть обробники ідемпотентними
Повторне підключення може створити перекриття. Вузол може знову надіслати те саме сповіщення. Обробник може завершитися аварійно після запису в операційний журнал, але до підтвердження події. Обробник повинен давати однаковий фінансовий результат за кожної повторної обробки тієї самої події.
Використовуйте стабільний ключ дедуплікації та забезпечте унікальність на рівні стійкого сховища. Не покладайтеся лише на кеш у пам'яті. Обробник депозиту спочатку має визначити, чи існують уже транзакція й рух активу, а потім оновити наявний стан замість створення другого зарахування.
Сповіщення — вхід до машини станів, а не дозвіл змінити баланс.
Зміна операційного журналу має відбутися лише після перевірки ідентичності блокчейну, контракту токена, адреси призначення, суми, володіння, стану правил і потрібного стану підтвердження. Ідемпотентність захищає клієнтів від дубльованих зарахувань, а операційну команду — від дубльованих виплат.
Моделюйте підтвердження як стан
Двійковий прапорець успіху приховує операційний ризик. Використовуйте специфічні для мережі стани:
- Помічено: подія або хеш видимі.
- Включено: транзакція з'явилася в блоці або квитанції.
- Достатньо підтверджено: досягнуто налаштованого порога ризику.
- Фіналізовано: правило остаточності мережі підтримує незворотне трактування.
- Звірено: запис у блокчейні й внутрішній бізнес-запис узгоджуються.
Депозит може стати видимим до того, як його можна зарахувати. Виведення може бути схвалене до підписання, підписане до відправлення й відправлене до остаточності. Зберігайте кожен перехід із часовою позначкою, джерелом і рішенням, щоб фінансова команда й команда з відповідності могли відновити життєвий цикл.
Логіка повторного підключення має використовувати обмежене експоненційне очікування, фіксувати контрольні точки стійкої обробки й періодично порівнювати внутрішні записи з квитанціями та індексованим станом блокчейну. WebSocket покращує своєчасність, але повноту забезпечують сховище з безпечним повторним відтворенням і звірка.
Компроміси консенсусу й остаточності
Сприйняття всіх блокчейнів як однієї категорії продуктивності створює небезпечні правила виплат. Консенсус впливає на енергетичні витрати, економіку валідаторів, поведінку підтверджень, відновлення після відмов і значення слова «розраховано».
Рецензоване дослідження proof-of-work і proof-of-stake встановило, що споживання енергії Bitcoin було щонайменше на два порядки вище за кожну досліджену систему proof-of-stake. За найсприятливіших припущень дослідження енергоспоживання Bitcoin на транзакцію було щонайменше на три порядки вище за найбільш енерговитратну мережу proof-of-stake. Порівняльний аналіз енергоспоживання блокчейнів також показав, що дозвільні розподілені журнали з меншою кількістю валідаторів можуть поєднувати низьке енергоспоживання з високою пропускною здатністю.
Ці відмінності — інфраструктурні питання, а не ідеологічні тези. Процес proof-of-work може потребувати більшої глибини підтверджень, явного керування комісіями й вищої терпимості до ймовірнісного розрахунку. Мережа proof-of-stake або дозвільна мережа може зменшити операційне навантаження, водночас додаючи інші припущення щодо концентрації валідаторів, штрафів за стейкінг або урядування.
Порівняйте моделі розрахунку
| Модель консенсусу | Тип остаточності | Вимога до інфраструктури |
|---|---|---|
| Proof of work | Ймовірнісне підтвердження | Відстежувати глибину підтверджень, ризик реорганізації, умови комісій і поведінку заміни |
| Proof of stake | Специфічна для протоколу остаточність, часто разом зі станами підтвердження | Відстежувати атестації або протокольну остаточність, припущення щодо валідаторів, штрафи й пороги мережі |
| Дозвільний розподілений журнал | Остаточність залежить від конфігурації | Перевіряти урядування валідаторів, контроль членства, обробку відмов та аудиторські повноваження |
Архітектура proof-of-stake Ethereum показує, чому ця відмінність важлива. Блок стає фіналізованим лише після атестації валідаторів, які представляють щонайменше дві третини всього застейканого ETH, а для скасування фіналізованої історії потрібно було б знищити щонайменше третину стейку, згідно з поясненням остаточності Ethereum. Це істотно відрізняється від ймовірнісного підтвердження в блокчейнах proof-of-work.
Ставте правила вище за транспорт
Сервіс відправлення не повинен вирішувати, коли бізнес-зобов'язання розраховане. Правила виведення продукту мають визначати потрібний стан для кожного активу, мережі, суми, ризику контрагента й сценарію.
Наприклад, внутрішній рух із низьким ризиком може використовувати один поріг, тоді як виплата клієнту чи казначейський переказ — вимагати остаточності й схвалення правил. Система має записувати, чому поріг досягнуто, а не лише показувати зелений індикатор.
Команди, які оцінюють поведінку мереж, також можуть використовувати посібник із високопродуктивної блокчейн-інфраструктури, але рішення має залишатися пов'язаним із вимогами до розрахунку. Найшвидший блокчейн не обов'язково є найбезпечнішим каналом виплат. Корисне запитання — чи можна точно представити поведінку консенсусу мережі у вашому операційному журналі й пояснити фінансовій команді.
Як перетворити відповідність вимогам на операційну перевагу
Відповідність вимогам стає сильнішою, коли є частиною життєвого циклу транзакції, а не останнім викликом перевірки. Система в робочому режимі має доводити, хто запитав дію, яка роль її схвалила, яке правило дозволило, які перевірки ризику виконано, який підписант брав участь і що сталося після відправлення.
Опитування 2025 року серед приблизно 300 банків, платіжних компаній, фінтехів та інших установ показало, що 85% вважали нові правила й стандарти чинниками впровадження. У тому самому опитуванні 41% назвали швидкі й надійні виплати найважливішим критерієм постачальника інфраструктури, а 34% обрали відповідність вимогам. Ці результати наведено в дослідженні інфраструктури стейблкоїнових платежів за 2025 рік.
Вбудуйте авторизацію в процес
Некастодіальний контроль не означає неконтрольоване виконання. Co-Signer під контролем клієнта може створити незалежну межу схвалення, тоді як порогове підписання MPC не дає одному ключовому компоненту стати повним джерелом повноважень.
Використовуйте рольовий контроль доступу для різних обов'язків. Працівник підтримки може переглядати стан. Операційний працівник — підготувати виведення. Працівник ризику — схвалити виняток. Сервіс підписання може виконати дію лише після появи потрібного результату правил. API-ключі з обмеженими правами мають обмежувати кожну інтеграцію потрібними гаманцями, діями, середовищами й даними.
Аудиторський запис має пов'язувати:
- Ідентичність суб'єкта: користувача, сервіс, агента або системний процес.
- Запитану дію: актив, суму, адресу призначення, мережу й бізнес-причину.
- Перевірку правил: результат перевірки, шлях схвалення, ліміти й стан винятку.
- Докази підписання: участь Co-Signer, правила підписанта й цілісність запиту.
- Докази розрахунку: результат відправлення, підтвердження, остаточність і звірку.
Для команд безпеки, що інтегрують операційні записи в моніторинг, матеріал про інтеграцію SIEM з Vision дає корисний контекст щодо структурування аудиторських журналів для розслідувань і перегляду засобів контролю. Мета — не створити більше журналів, а створити докази, за якими перевіряльник пройде від наміру клієнта до розрахованого запису.
Сприймайте відповідність вимогам як засіб надійності
Сервіс перевірки поза машиною станів транзакції може створити неоднозначні результати. Система може знати, що адресу перевірено, але не знати, чи стосувався результат точної мережі, активу, призначення або версії правила, використаної під час підписання.
Подієвий процес закриває цю прогалину. Результат правила стає стійкою подією. Зміна ризику може призупинити очікувану виплату. Невдале схвалення Co-Signer може зупинити підписання без втрати початкового запиту. Процес аудиторського робочого потоку має зберігати ці рішення як докази, що лише додаються, а не покладатися на повідомлення чатів або змінювані поля панелі.
Цей підхід перетворює відповідність вимогам на операційну перевагу, бо допомагає командам усувати винятки, відповідати на перевірки й стримувати несанкціоновані дії, не зупиняючи кожну правомірну транзакцію.
Вибір і масштабування постачальника інфраструктури
Вибір інфраструктури має починатися з архітектури, а не зі списку функцій. Постачальник може пропонувати гаманці, API або підключення до мереж, але покупцям потрібно розуміти, як ці компоненти поводяться за непередбачуваного обсягу, зміни мережі, відключення потоку подій або виявлення фінансовою командою прогалини звірки.
Модульний API-first постачальник дає команді змогу запуститися з потрібними засобами контролю й додавати можливості в міру розвитку продукту. Це важливо для біржі, фінтех-гаманця, PSP або iGaming-платформи, яка згодом може додати картки, фіатний вивід, гаманці AI Agents чи додаткові мережі.
Оцініть операційну модель
Просіть постачальників демонструвати повний життєвий цикл, а не лише успішну відповідь API.
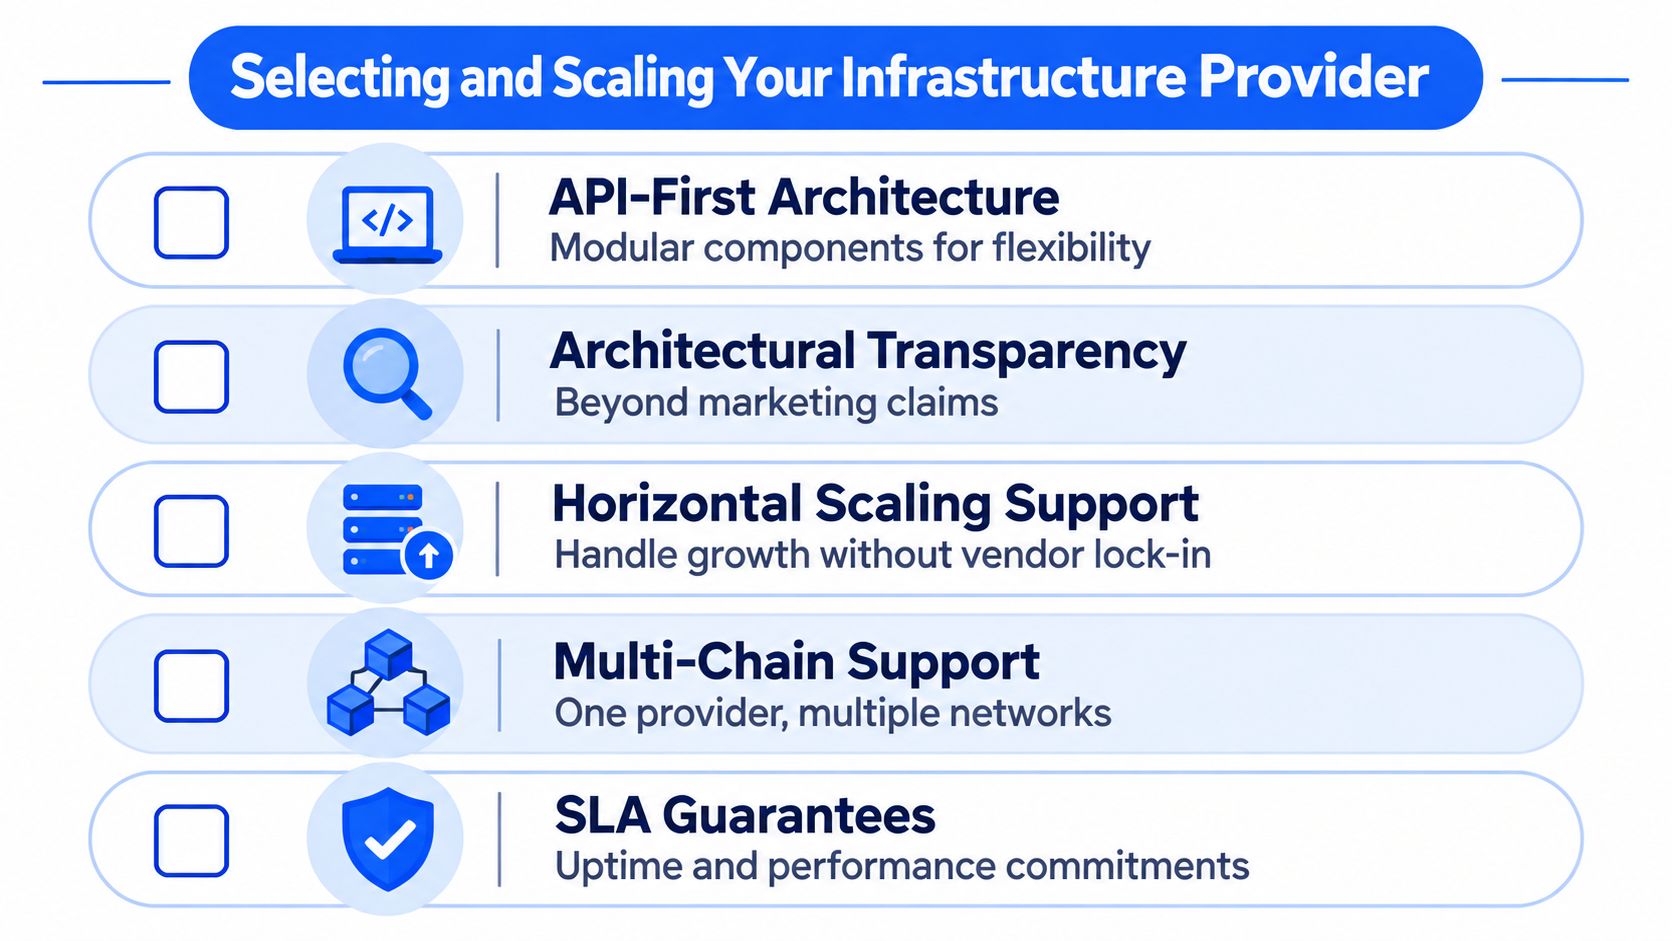
- API-first архітектура: чи можна незалежно впроваджувати гаманці, розрахунки, операційний журнал, події, картки й фіатні інтеграції?
- Архітектурна прозорість: чи може постачальник пояснити розташування ключів, межі підписання, повторні спроби, звірку й стани відмови?
- Підтримка горизонтального масштабування: чи можуть обробники, споживачі подій і сервіси операційного журналу масштабуватися без заміни постачальника?
- Підтримка кількох блокчейнів: чи обробляє одна операційна модель різні механізми комісій, стани підтвердження, активи й формати транзакцій?
- Гарантії SLA: чи чітко визначено доступність, доставку подій, обробку інцидентів і зобов'язання щодо продуктивності?
Ізольоване середовище має повторювати семантику робочого. Перевіряйте дубльовані події, затримані квитанції, замінені транзакції, відхилені правила, невдалі підписи, від'єднані WebSocket і повторне відтворення операційного журналу. Чиста демонстрація щасливого шляху майже нічого не доводить.
Віддавайте перевагу меншій кількості операційних стиків
Фрагментовані ланцюги постачальників створюють ризик передавання відповідальності. Один постачальник може контролювати генерацію гаманців, інший — відправлення, третій — операційний журнал, четвертий — карткові баланси. Кожна межа потребує ідентифікаторів, повторних спроб, правил звірки, правил доступу й відповідального за інцидент.
Узгоджений постачальник може зменшити кількість таких стиків, надаючи модулі через єдиний API. BroLabel пропонує вбудовані MPC-гаманці, відправлення в мережі, незмінний операційний журнал, події WebSocket, випуск карток та інтеграції для фіатного вводу/виводу як модульну інфраструктуру. Команди також можуть використовувати REST та OpenAPI, автентифікацію Ed25519, списки дозволених IP-адрес, захист від повторного відтворення та ізольоване середовище під час інтеграції.
Внутрішні інженерні ресурси все одно важливі. Якщо команді потрібна додаткова серверна підтримка інтеграції, найм розробників із Латинської Америки може бути практичним шляхом за умови, що інженери розуміють подієві фінансові системи, а не лише SDK блокчейнів.
Правильний постачальник має робити поведінку в робочому режимі явнішою, а не приховувати її за спрощеною кінцевою точкою. До довгострокового зобов'язання перевірте калібрування комісій, володіння ключами, роботу Co-Signer, обсяг прав API-ключів, повторне відтворення подій, експорт операційного журналу та шлях від схвалення в ізольованому середовищі до запуску.
Поширені запитання інженерних команд
Як зробити доставку вебхуків або WebSocket ідемпотентною?
Збережіть необроблену подію, виведіть стабільний ключ дедуплікації та забезпечте унікальність у стійкому сховищі. Обробляйте подію через перехід стану, щоб повторна доставка оновлювала один запис замість створення другого зарахування чи виплати.
Чи повинна транзакція в очікуванні створювати баланс клієнта?
Зазвичай ні. Сповіщення в очікуванні може містити лише хеш транзакції, а саму транзакцію згодом можуть замінити або відкинути. Збагатіть хеш, перевірте блокчейн, актив, адресу призначення й володіння, а потім застосуйте налаштоване правило підтверджень до зарахування доступного балансу.
Як обробляти газові комісії для спонсорованих транзакцій?
Відокремте суму для клієнта від вартості виконання в мережі. Записуйте, хто сплачує комісію, яке правило дозволило спонсорування, оцінену й фактичну суми та запис операційного журналу, що звіряє різницю.
Чи можна звірити фіатний вивід з операційним журналом у блокчейні?
Так, якщо інструкція фіатного виводу й виплата в блокчейні мають стійке спільне бізнес-посилання. Зберігайте зв'язок між фіатним запитом, результатом правил, хешем транзакції, станом розрахунку й остаточним фіатним результатом, щоб фінансова команда могла звірити обидва канали, не вважаючи жоден із них повним записом.
Що можна дозволяти гаманцю AI Agent?
Дайте кожному агенту обмежений гаманець, API-ключ із вузькими правами, рольові дозволи, ліміти транзакцій, правила адрес призначення та шлях схвалення людиною або сервісом для винятків. Агент має створювати запити, а не отримувати необмежені повноваження підписання без нагляду.
BroLabel надає вбудовані MPC-гаманці, контрольовані розрахунки, події життєвого циклу WebSocket, незмінний операційний журнал, картки та інтеграції для фіатного вводу/виводу командам, що будують багатомережеві фінансові продукти. Відвідайте BroLabel, щоб переглянути API-first стек і почати з процесу в ізольованому середовищі, спроєктованого навколо звірки, контролю правил і можливості аудиту.