Ваша команда вже вирішила запустити виплати в криптоактивах. Продуктова команда підготувала макети інтерфейсу, фінансова очікує звіт про розрахунки, команда з відповідності просить підключення перевірок, а інженери вивчають матрицю постачальників із гаманцями, зберіганням активів, провайдерами вузлів, фіатними партнерами та окремою системою операційного журналу. За тиждень до запуску виникає проблема: ніхто не може сказати, яка система є джерелом істини, коли виведення підписане, але так і не відправлене в мережу, або коли депозит уже видно у блокчейні, але його ще не можна зарахувати на баланс клієнта.
Саме тут більшість криптозапусків і дають збій. Не тому, що не спрацював API гаманця, а тому, що операційну модель зібрали з окремих частин, які не узгоджуються між собою під навантаженням.
Головний ворог — крихкі стики між системами. Один постачальник створює адреси. Інший підписує транзакції. Третій стежить за блокчейнами. Фінансова команда веде внутрішній операційний журнал. Команда з відповідності опрацьовує сповіщення в окремій черзі. Коли зростає обсяг або починається аудит, саме прогалини між цими системами перетворюються на поверхню відмови. Про непомітні збої транзакцій першими дізнаються клієнти. Розбіжності позаблокчейнового журналу проявляються під час закриття періоду. Ризик гарячих гаманців зростає, бо затримані переміщення коштів стають нормою. Питання ліцензування та AML спливають лише тоді, коли хтось просить докази, а вони розкидані по п'ятьох системах.
Crypto as a Service має сенс лише тоді, коли усуває такі крихкі стики. Якщо сервіс просто виносить їх назовні, ви придбали пакування, а не інфраструктуру.
Зміст
- Операційна реальність Crypto as a Service
- Що насправді означає Crypto as a Service
- Як MPC і контрольований клієнтом Co-Signer змінюють модель зберігання активів
- Подієвий стек: гаманці, журнал, відправлення та фіат
- Як зіставити стек із вашим сценарієм
- Як оцінити постачальника Crypto as a Service без театральної демонстрації
- Регуляторні й операційні ризики, які треба врахувати до запуску
- Підсумок і наступні запитання
Операційна реальність Crypto as a Service
Типова ситуація виглядає так. Платіжна команда хоче запустити виплати у стейблкоїнах до кінця кварталу. Вона починає з генерації депозитних адрес, бо це здається конкретним результатом. Потім додає постачальника підписання, підключає моніторинг блокчейнів, а проєктування операційного журналу відкладає, бо «фінансова команда розбереться з відповідністю пізніше». Коли починається приймальне тестування, ніхто не може пояснити, що відбудеться з транзакцією, яку політика дозволила, система підписала, але яка зникла до відправлення в мережу.
Це не рідкісний граничний випадок. Саме тут зазвичай ламаються перші реалізації.
Де ламаються перші версії стеку
Збої зазвичай виникають у чотирьох місцях:
- Непомітний збій транзакції: транзакція може бути успішно підписана, але так і не завершитися, якщо відправлення в мережу не вдалося або механізм заміни працює ненадійно.
- Розбіжність операційного журналу: внутрішні баланси змінюються під час створення запиту, а стан у блокчейні — після підтвердження. Якщо не моделювати ці переходи окремо, фінансова команда отримує постійну ручну роботу.
- Ризик гаманців: затримані переміщення коштів і нечіткі правила для гарячих та холодних гаманців залишають забагато активів в операційних гаманцях.
- Прогалини у відповідності: рішення за перевірками, результати політик і докази щодо справ часто існують поза життєвим циклом транзакції, тому їх неможливо надійно відновити.
Практичне правило: якщо фінансова команда не може відрізнити стани «запитано», «підписано», «відправлено», «підтверджено», «невдало» та «замінено», система не готова до робочого режиму. Це лише демонстрація.
Проблема швидко накопичується з простої причини: кожне тимчасове спрощення стає залежністю. Якщо на початку обрати модель зберігання, повністю керовану постачальником, контроль ключів і логіка погодження вбудовуються в його процес. Якщо відмовитися від журналу лише з додаванням записів, звірка назавжди залишиться окремим нестандартним проєктом. Якщо подієва модель надто бідна, системи нижчого рівня опитують джерела в пошуках істини й роблять суперечливі припущення.
Чому архітектурні рішення з часом дорожчають
Перенесення криптоінфраструктури складніше за заміну звичайного SaaS-сервісу. Одночасно доводиться переносити матеріали ключів, політики контролю, історію транзакцій, операційні процедури та докази для регуляторів. Команди зазвичай недооцінюють це, доки не починають міграцію.
Надійніший підхід — від першого дня будувати модульний подієвий стек. Створення гаманців, підписання, відправлення в мережу, ведення журналу, фіатні перекази та політики відповідності мають працювати як одна операційна площина, навіть якщо модулі впроваджуються поетапно. Лише так можна справді зменшити кількість стиків, а не просто перенести їх в інше місце.
Що насправді означає Crypto as a Service
Crypto as a Service — це модульна інфраструктура через API та SDK, яка дає продуктовій команді змогу запустити криптофункції без побудови повноцінної внутрішньої команди блокчейн-операцій. Визначення широке, тому зручніше розкласти його на рівні, які інтегрує покупець.
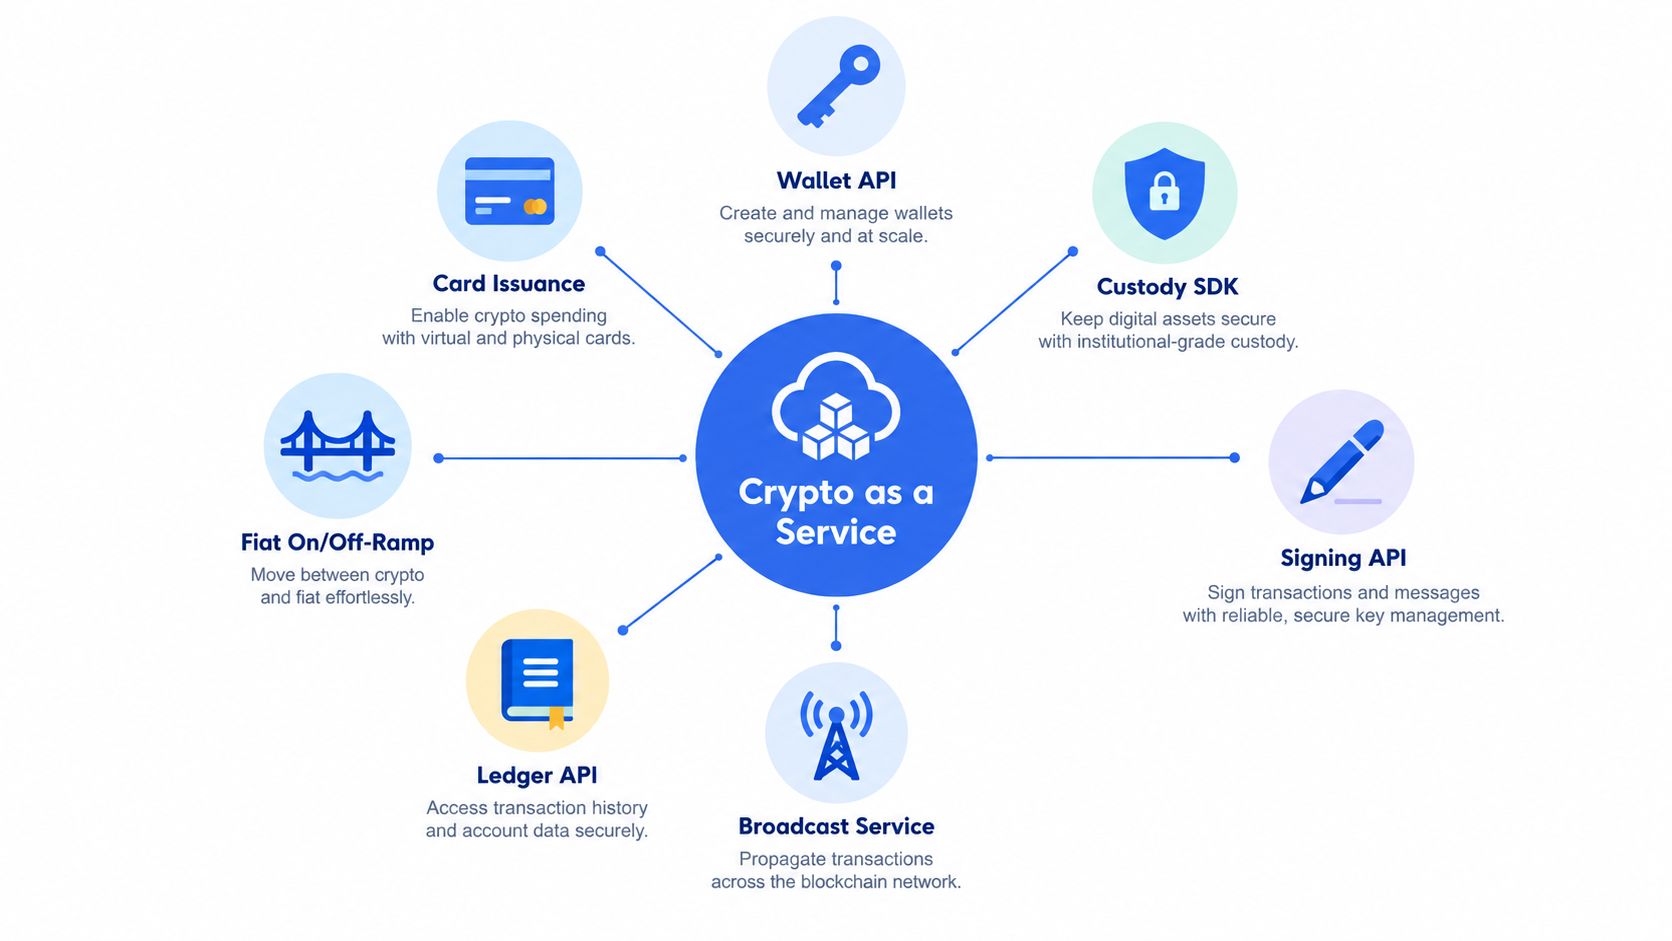
Корисна модель містить шість операційних рівнів, кожен зі своїм завданням.
Шість важливих рівнів
Гаманці
Цей рівень керує життєвим циклом адрес, депозитами, намірами виведення, структурою рахунків і прив'язкою користувачів або юридичних осіб. Він відповідає на базові, але критичні запитання: кому належить адреса та куди операційно має потрапити вхідний переказ.Протоколи підписання
Використання ключів має бути контрольованим. Якісний рівень підписання не просто створює підписи. До руху коштів він застосовує політики, погодження за ролями, списки дозволених адрес, ліміти швидкості та розподіл операційних повноважень.Відправлення в мережу
Підписані транзакції ще потрібно подати в мережу, відстежувати, повторювати або замінювати. Це окрема дисципліна, бо стан мережі, поведінка мемпулу та правила заміни визначають, чи стане підписаний намір завершеним переказом.Операційний журнал
Журнал є системою обліку всіх переходів стану. Його не слід плутати з даними блокчейну. У форматі лише з додаванням записів він фіксує стани «запитано», «погоджено», «підписано», «відправлено», «підтверджено», «сторновано» і «звірено», щоб фінансова та операційна команди могли відтворити події.Фіатна інфраструктура
Тут відбуваються поповнення, погашення, виплати та конвертації. Багатьом командам потрібні не ізольовані «криптофункції», а безперервний рух вартості між банківськими рахунками, картками й балансами у блокчейнах.Картки
Для деяких продуктів ключова функція — витрати. Випуск карток поєднує баланси гаманця або операційного журналу зі звичними платіжними мережами та операційним контролем.
Чому модульна модель має значення
Більшість покупців помиляється в одному з двох напрямів. Вони або купують моноліт, який приховує точки контролю, або з'єднують вузькі інструменти, що ніколи не стають єдиною операційною системою.
Працює компонованість з достатньою операційною глибиною. У перший день вам можуть бути потрібні не всі модулі. Постачальник платіжних послуг може почати з розрахунків у стейблкоїнах та операційного журналу. Необанк — із фіатних переказів і карткових витрат. Біржа може залишити власний журнал, замінивши лише гаманці, підписання та відправлення в мережу.
Ринковий контекст пояснює, чому ця категорія стала інфраструктурою, а не експериментом. За однією галузевою оцінкою, світовий ринок криптоплатежів становив близько $1,8 млрд у 2024 році, а до 2030 року перевищить $3,5 млрд, що означає середньорічне зростання на 14,2% у 2024–2030 роках. Там само зазначено, що на початку 2026 року криптоактивами володіли понад 580 млн людей, частка американських продавців, які їх приймають, сягнула близько 40%, загальний обсяг транзакцій у блокчейнах у 2025 році становив $16 трлн, а платіжна частина — близько $2,1 трлн (статистика індустрії криптоплатежів). Ідеться не про ажіотаж. Зовнішня інфраструктура вже має поводитися як справжня платіжна система.
Як MPC і контрольований клієнтом Co-Signer змінюють модель зберігання активів
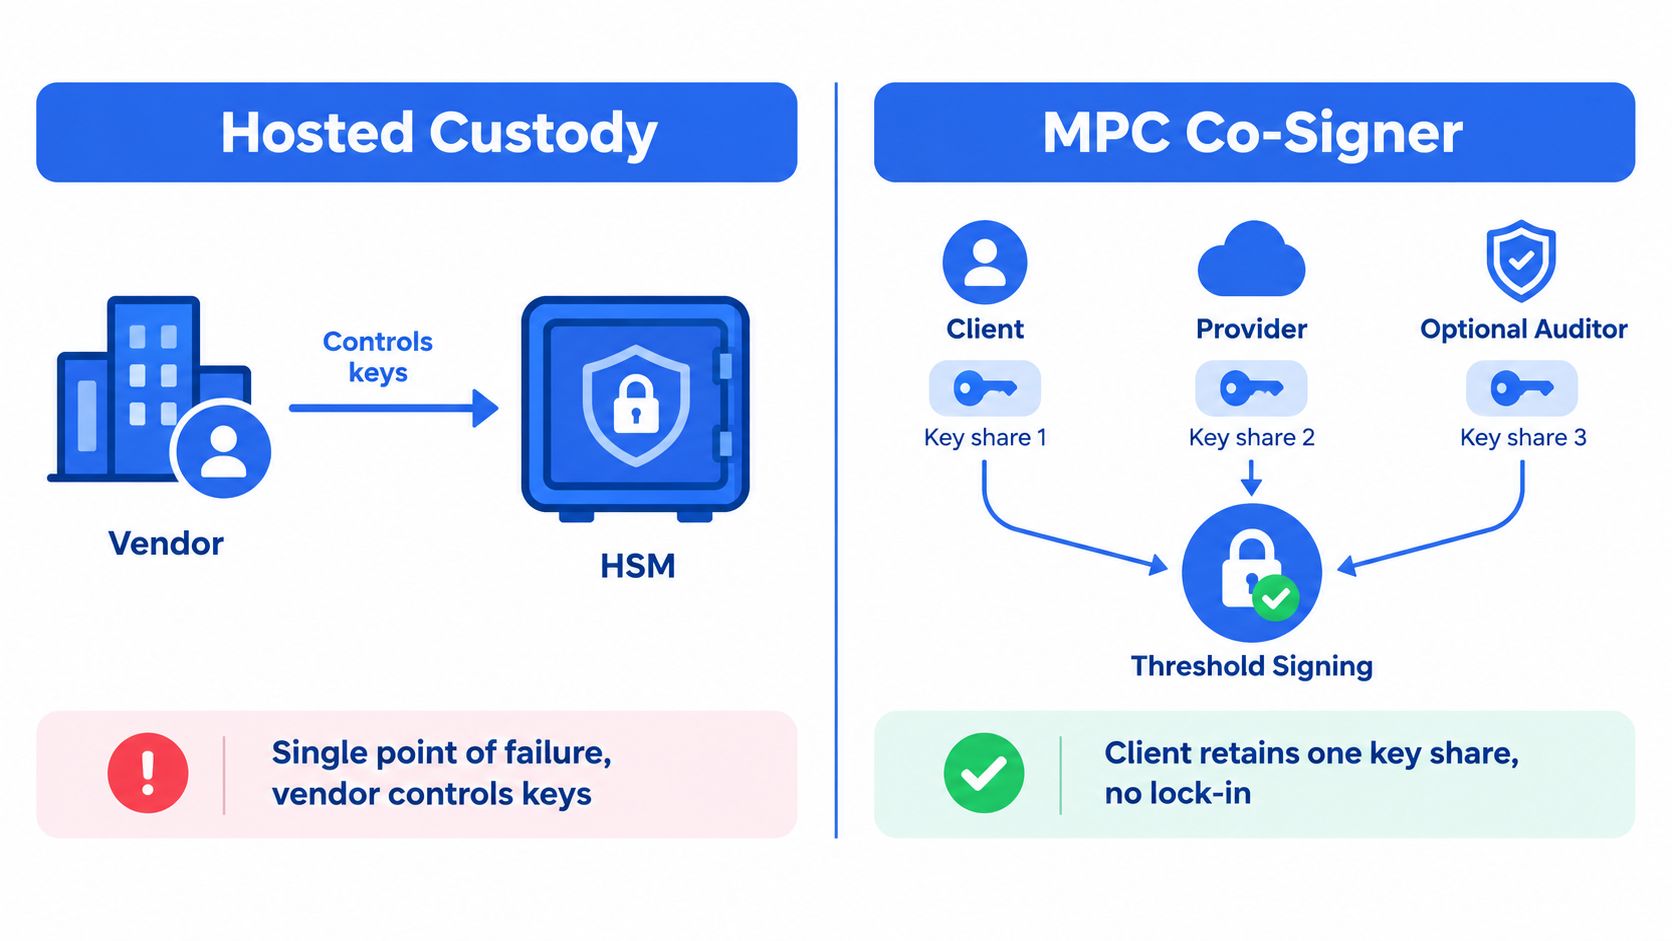
Саме на рівні зберігання багато інституційних систем потрапляють у стратегічну залежність. Повністю керована модель спочатку може бути зручною, але якщо постачальник контролює межу підписання, він контролює і складність міграції, і аварійні процедури, і значну частину вашої моделі ризику.
Порогова MPC змінює це співвідношення, бо розподіляє право підпису між сторонами. У пороговій схемі (t, n) менше ніж t учасників не можуть створити дійсний підпис, а будь-які t учасників можуть це зробити (дослідження архітектури порогових гаманців). У робочій схемі 2 з 3 мають співпрацювати дві визначені частки ключа, а одна частка не може підписати транзакцію самостійно (модель MPC-гаманця 2 з 3).
Чому це більше, ніж функція безпеки
Co-Signer під контролем клієнта означає, що постачальник не може одноосібно перемістити кошти. Не менш важливо, що клієнтові не доводиться самостійно нести все операційне навантаження. Саме цього поєднання потребують інституційні команди: контроль без перебудови всього стеку з нуля.
Незалежні рекомендації щодо MPC-підписання зазначають, що поріг 2 з 3 дозволяє пережити відмову або недоступність одного вузла й далі створювати підписи, а повний приватний ключ під час підписання ніколи не відновлюється (рекомендації з безпеки MPC). Це ключова операційна властивість: система залишається працездатною, коли один учасник або сервіс недоступний, і при цьому не зводиться до одного секрету.
Кероване зберігання централізує і зручність, і відмову. MPC розділяє їх.
Поширена хибна думка полягає в тому, що MPC стосується лише компрометації ключів. На практиці це також місце застосування політик. Якщо рівень підписання підтримує обмежені погодження, розподіл ролей, ліміти та контроль адрес, управління відбувається до появи підпису. Якщо ні, решта стеку намагається контролювати переказ уже після критичної дії.
Що варто порівнювати покупцям
В оцінюванні переважають три моделі:
- Кероване зберігання: найпростіше почати, найважче коректно вийти.
- Повністю самостійне зберігання: найбільший прямий контроль і найбільше операційне навантаження.
- MPC із клієнтським Co-Signer: спільні операції зі збереженням права погодження за клієнтом.
Інженерний компроміс сучасних порогових систем — не абстрактна математика. Нові дослідження порогового ECDSA зосереджені на зниженні вимог до пропускної здатності й обчислень; варіанти протоколів скорочують кількість раундів зв'язку та операційні витрати (дослідження продуктивності порогового ECDSA). Це важливо: повільне або надто балакуче підписання погіршує пропускну здатність транзакцій і досвід користувачів.
Командам, які оцінюють довгострокову модель зберігання, також варто переглянути ширші прогнозні дані щодо регулювання зберігання криптоактивів, щоб зрозуміти, як моделі контролю можуть оцінюватися зі зміною регуляторних очікувань. А практичний приклад MPC-first реалізації дає матеріал BroLabel про архітектуру MPC-гаманця і підхід із клієнтським Co-Signer.
Подієвий стек: гаманці, журнал, відправлення та фіат
Після розв'язання питання зберігання щоденні операції зводяться до простішого запитання: чи може стек повідомити кожній залежній системі, що саме сталося, у правильній послідовності й без постійного опитування та здогадок?
Саме тут подієва модель доводить свою цінність.
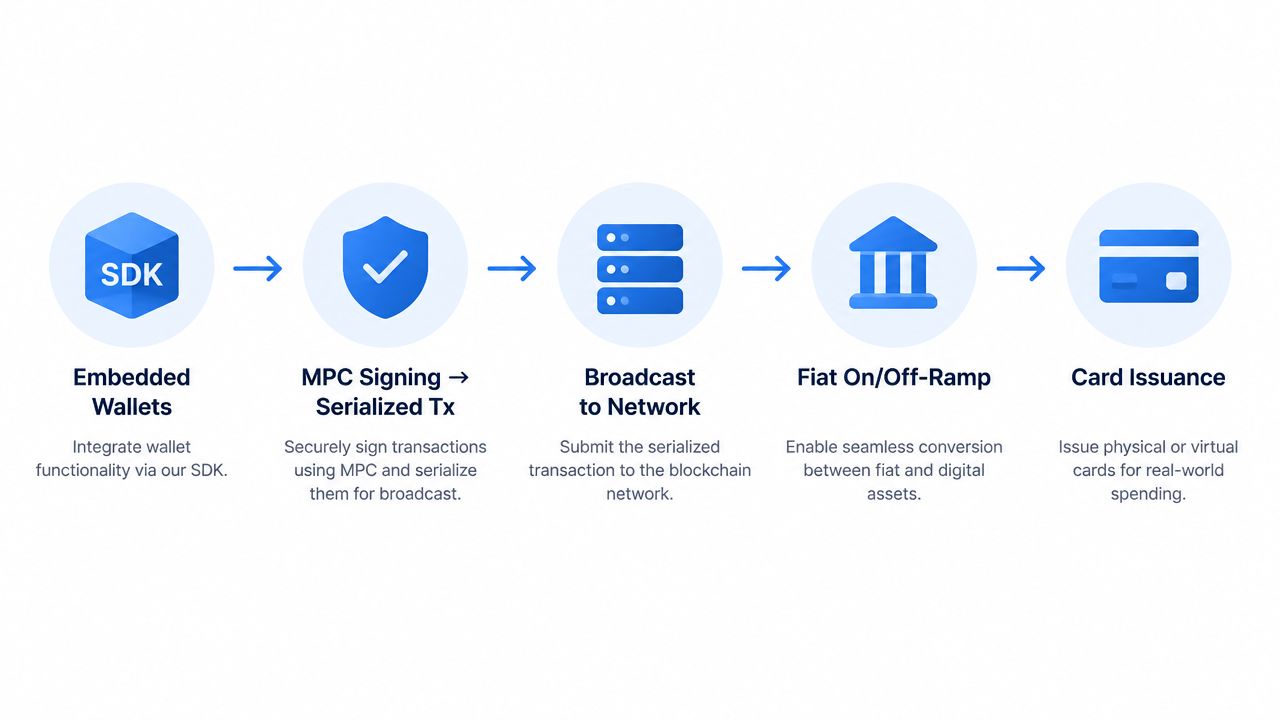
Що насправді мають бачити фінансова й інженерна команди
Операції гаманця в реальному часі зазвичай моделюють як потік подій: депозит помічено, депозит підтверджено, виведення запитано, політику оцінено, стан відправлення змінено, остаточний розрахунок завершено. WebSocket негайно доставляє ці зміни життєвого циклу залежним системам (подієва модель API гаманця). Це краща операційна поверхня, ніж опитування кінцевої точки балансу з надією, що стан уже остаточний.
Практичний робочий процес зазвичай виглядає так:
- Створення вбудованого гаманця: гаманці користувачів, казначейства, продавців або агентів створюються через API чи SDK.
- MPC-підписання: система застосовує політику й повертає серіалізовану транзакцію, не розкриваючи матеріали ключа.
- Відправлення й моніторинг: транзакція надходить у мережу, а система відстежує стани очікування, заміни, відмови або підтвердження.
- Запис до журналу: кожен перехід стану фіксується без зміни попередніх записів.
- Зв'язок із фіатом і картками: крипто- та фіатні рухи використовують спільні операційні записи, тому баланси залишаються зрозумілими.
Чому операційний журнал має бути в центрі
Команди часто вважають блокчейн операційним журналом. Це помилка категорії. Блокчейн фіксує остаточний стан мережі. Вашому бізнесу все одно потрібен внутрішній бухгалтерський запис наміру, погодження, відправлення, розрахунку, сторнування, комісій і відповідності клієнту.
Операційна звірка має порівнювати події блокчейну із записами внутрішнього журналу за активом, мережею, сумою, хешем транзакції, номером блока, часовими позначками, станом підтвердження та відповідністю рахунку. Підписану, але не відправлену транзакцію не можна прирівнювати до завершеного виведення (рекомендації зі звірки інфраструктури гаманців).
Якщо для закриття фінансового періоду потрібно шукати дані в оглядачах блокчейнів, архітектура не завершена.
Тут важлива й ідемпотентність. Вебхуки можуть повторно доставити подію депозиту. Запит на виведення можуть повторити після завершення часу очікування. Транзакція-замінник може виглядати як дубль наміру. Системам потрібні ідентифікатори запиту й операції та безпечна семантика повторення, щоб повторні спроби не змінювали баланс двічі.
Практична реалізація цієї моделі тримає гаманці, підписання, журнал і потік подій тісно узгодженими, а потім за потреби додає фіатні маршрути. Для потоків, пов'язаних із банками, важливою межею є API-інфраструктура обміну фіату на криптоактиви: саме вона визначає, чи зводитимуться рухи казначейства й клієнтів в єдину операційну картину.
Як зіставити стек із вашим сценарієм
Різним покупцям потрібні різні частини стеку. Помилково вважати, що Crypto as a Service вимагає одразу впровадити все. Краще зіставити модулі з операційним обмеженням, яке заважає запуску.
Використання модулів CaaS за типами покупців
| Тип покупця | Основні модулі | Ключове обмеження |
|---|---|---|
| Біржі | Гаманці, підписання, відправлення | Потрібен точний контроль виведень, маршрутизації транзакцій і рівнів гаманців, часто зі збереженням власного журналу |
| Необанки | Журнал, фіатна інфраструктура, картки | Потрібно узгоджено показувати крипто- й фіатні баланси клієнтам і фінансовій команді |
| Постачальники платіжних послуг | Відправлення, журнал, полегшені гаманці | Потрібні розрахунки із продавцями, сумісні з чинними платіжними операціями |
| iGaming | Гаманці, відправлення, журнал, підключення політик | Великі обсяги депозитів і виплат із контролем для кожної юрисдикції |
| Корпоративне казначейство та AI-агенти | Підписання, журнал, споживання подій | Потрібні програмні погодження, аудиторський слід і делеговані повноваження без втрати контролю |
Що оптимізувати кожному типу покупців
Біржі зазвичай менше цікавляться абстрактним створенням гаманців, ніж контролем виведення під навантаженням. Їм потрібні передбачуване підписання, маршрутизація, опрацювання реорганізацій мережі та операційне розділення гарячих і холодних процесів.
Необанки переважно ставлять на перше місце досвід клієнта та звірку. Їм потрібні криптопотоки з фіатним підключенням, прив'язка карток і стани журналу, зрозумілі під час закриття періоду та розгляду звернень.
Постачальники платіжних послуг зазвичай хочуть додати розрахунки у стейблкоїнах до своїх платіжних операцій, а не створювати новий напрям бізнесу. Тонкої абстракції гаманців може вистачити, якщо журнал і виплатна інфраструктура надійні.
Операторам iGaming потрібні ізольовані гаманці для кожного гравця, швидке виявлення депозитів і політика виплат, пов'язана з юрисдикцією та станом ризику. Вони часто з'ясовують, що системи протидії шахрайству та зловживанням мають працювати поруч з активністю гаманців, а не лише під час реєстрації. Для осмислення цього рівня корисний посібник із протидії зловживанням на фінансових платформах, бо зловживання перетинаються з операціями гаманця значно раніше, ніж їх помічає звичайна перевірка відповідності.
Корпоративне казначейство та сценарії з AI-агентами виглядають по-різному, але мають спільну вимогу: рівень підписання повинен підтримувати ініціювання машинами в межах жорстко визначених людиною правил.
Модульний постачальник підтримує таке поетапне впровадження. Наприклад, інфраструктура Wallet as a Service часто стає початковою точкою для продуктів, які згодом додають операційний журнал, автоматизацію виплат або фіатні розрахунки після стабілізації першого потоку.
Як оцінити постачальника Crypto as a Service без театральної демонстрації
Якісна демонстрація не покаже, що станеться, коли транзакція зупиниться посеред процесу, події надійдуть не по черзі або фінансова команда попросить відтворюваний аудиторський слід за три тижні. Постачальника треба оцінювати на операційній межі, а не за інтерфейсом.
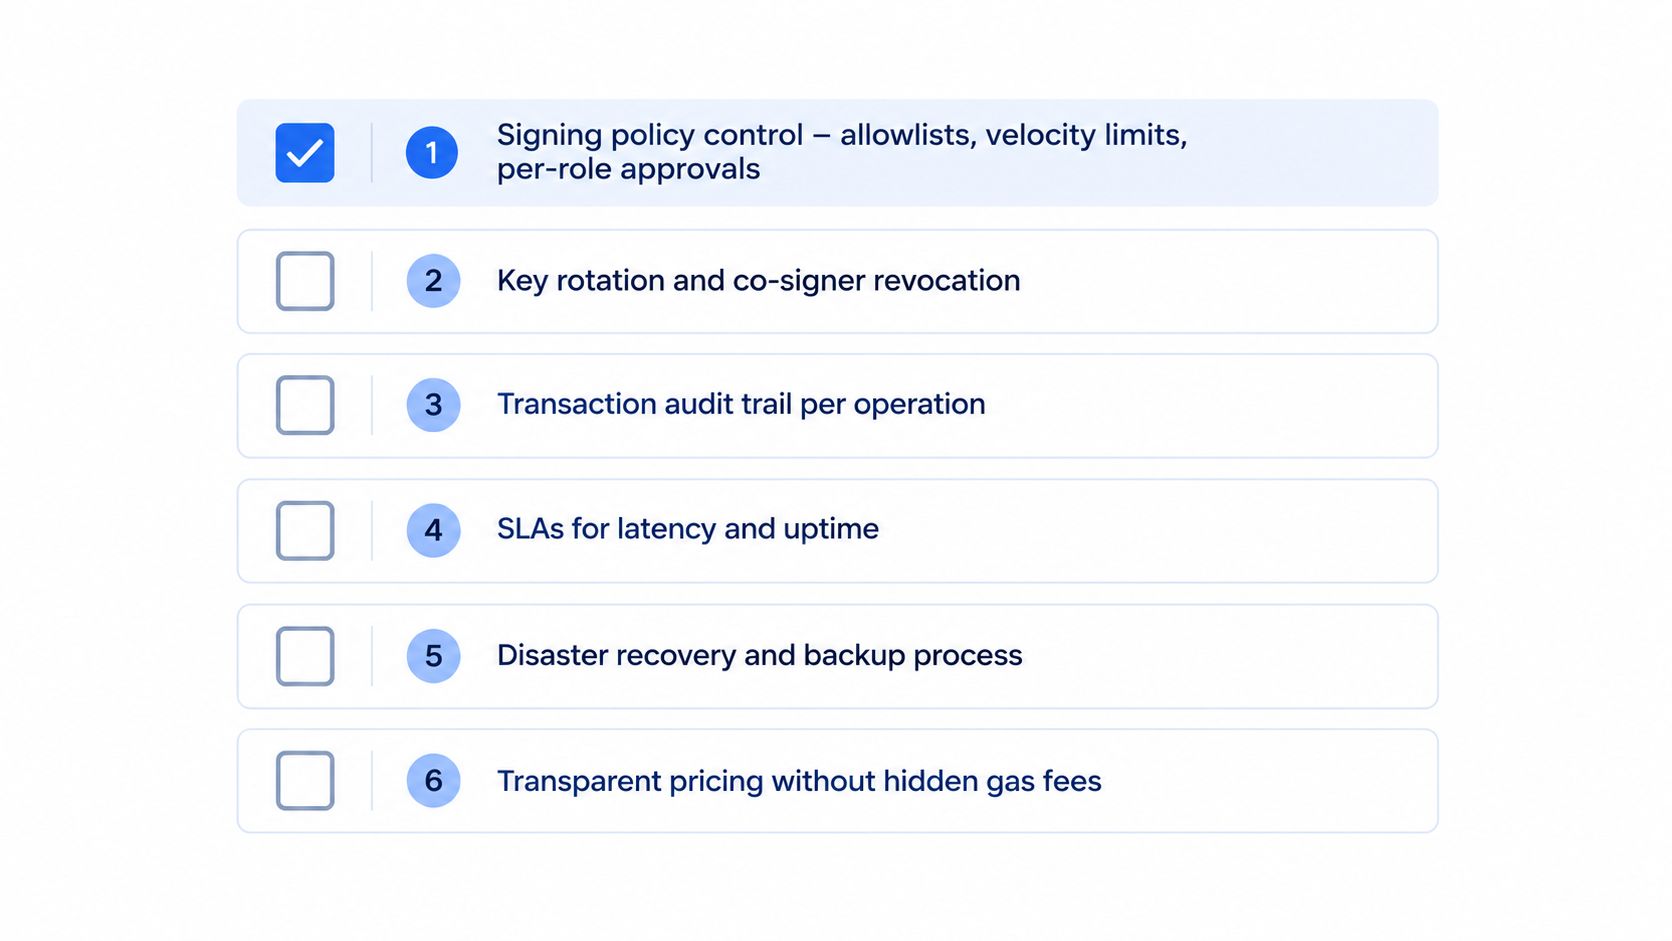
П'ять перевірок, важливих під навантаженням
- Контроль політик: чи можна застосовувати списки дозволених адрес, ліміти швидкості, рольові погодження та розділення підписантів, чи ці механізми приховані всередині процесу постачальника?
- Архітектура журналу: чи працює він лише з додаванням записів, чи є ідемпотентним і достатньо детальним для закриття періоду, розгляду суперечок та відновлення?
- Точність подій: чи можуть залежні системи один раз підписатися й надійно відновити стан, зокрема після повторних спроб і відтворення подій?
- Реалістичність тестового середовища: чи є там сценарії відмов, правдоподібні затримки, імітація фіатних потоків, заміни та невдалі операції?
- Доказова база: чи надасть постачальник підтвердження безпеки, процедури відновлення й подробиці реагування на інциденти?
Яким має бути серйозний пілотний проєкт
Проведіть паралельний пілот із двома постачальниками. Оцінюйте не якість презентації, а обсяг операційної невизначеності, що залишився після тестування інженерною й фінансовою командами.
Попросіть інженерів змоделювати повторні спроби, втрачені зворотні виклики, часткові відмови й недоступність підписанта. Попросіть фінансову команду без ручної роботи в таблицях звірити денний обсяг депозитів, виведень, комісій і невдалих транзакцій. Попросіть команду з відповідності простежити, хто що погодив і яка політика спрацювала.
Постачальник, який під час оцінювання не може пояснити ідемпотентність, опрацювання повторів і переходи стану невдалого відправлення, не пояснить їх краще після підписання договору.
API-ключі з обмеженими правами важливіші, ніж здається. Команди повинні мати змогу видавати окремі облікові дані для кожного середовища, сервісу та ролі, доповнюючи їх IP-обмеженнями, захистом від повторного відтворення й чіткими дозволами на операції. Так сервіс гаманців не перетворюється на універсальний ключ до всього вашого стеку.
Практичний висновок простий: купуйте докази, а не дорожню карту. Вузький набір функцій із послідовним контролем безпечніший за широку платформу, яка працює лише в ідеальній демонстрації.
Регуляторні й операційні ризики, які треба врахувати до запуску
Питання відповідності — не юридична оболонка навколо криптоінфраструктури. Це частина транзакційної системи. Якщо контрольні механізми не вбудовані в операційний потік, команда ухвалює політичні рішення вже після руху коштів.
Найскладніше операційне питання зазвичай не в тому, чи діють регуляторні вимоги. Складність у тому, чи може команда виконувати їх зі швидкістю робочої системи й не поховати аналітиків під шумом. Аналіз опитування 412 керівників із відповідності у 38 країнах показав: 78% назвали керування хибнопозитивними результатами моніторингу транзакцій головною операційною проблемою, 71% — відмінності регулювання між юрисдикціями, а 64% — складність Travel Rule. Той самий аналіз посилається на оновлення FATF, за яким лише 13 зі 139 юрисдикцій повністю виконували стандарт превентивних заходів AML/CFT (аналіз опитування щодо криптовідповідності).
Матриця ризиків відповідності за модулями
| Модуль | Основний ризик | Контрольний захід |
|---|---|---|
| Гаманці | Помилки відповідності клієнтів і юридичних осіб | Надійна прив'язка рахунків, рольовий контроль і незмінний аудиторський слід |
| Підписання | Несанкціоновані або слабко контрольовані погодження | Розподіл обов'язків, погодження за політиками та участь Co-Signer |
| Відправлення | Надсилання транзакції попри порушення політики або невідповідність даних | Перевірка до відправлення, опрацювання заміни та відстеження стану |
| Операційний журнал | Розбіжність операційного стану зі станом блокчейну | Записи лише з додаванням, процеси звірки й ідемпотентне проведення |
| Фіатна інфраструктура | Невідповідність юрисдикції або контрагента | Політики для окремих напрямків, перевірки отримувачів і процеси винятків |
| Картки | Витрати з незрозумілим забезпечувальним балансом | Спільні стани журналу та чіткі правила строків розрахунку |
Контрольні заходи, які покупці недооцінюють
Хибнопозитивні результати — не просто незручність для команди з відповідності. Це проблема клієнтських операцій. Якщо аналітик не може пояснити, чому виведення призупинили, цю невизначеність успадковує служба підтримки.
Процеси Travel Rule також ламаються частіше, ніж очікують команди. Контрагенти використовують різні системи, поля даних губляться, а повторні спроби відбуваються поза життєвим циклом транзакції, якщо їх не спроєктувати заздалегідь.
Третя пастка — розбіжності між юрисдикціями. Дані, достатні для однієї країни, можуть бути недостатніми для іншої, тому транзакційним записам від початку потрібні позначки юрисдикції та збереження доказів.
Поруч із регуляторним контролем мають працювати операційні заходи:
- Журналювання церемонії ключів: фіксуйте учасників, створені матеріали та місце зберігання погоджень.
- Розподіл обов'язків: розділяйте авторів політик, підписантів, операторів зберігання та фінансових операторів.
- Інструкції реагування: відпрацьовуйте реорганізації блокчейну, відмови RPC, затримані підтвердження та стресові сценарії зі стейблкоїнами.
- Зобов'язання щодо відновлення: отримайте письмові цілі відновлення для кожного модуля до запуску, а не після першого інциденту.
Надійний підхід навмисно нудний: чіткі журнали аудиту, зрозумілі політики, відновлюваний стан і жодних загадкових переходів.
Підсумок і наступні запитання
Інституційні криптосистеми дають збій, коли їх сприймають як задачу інтеграції гаманця. Вони витримують навантаження, коли спроєктовані як операційна система руху вартості. Це означає контроль зберігання на межі підписання, видимість подій протягом життєвого циклу транзакції, операційний журнал лише з додаванням записів як джерело облікової істини та механізми відповідності, які діють до того, як винятки стануть інцидентами.
Модульна модель практична, бо різні команди покладаються на різні частини системи. Біржам важливі контроль відправлення й опрацювання реорганізацій. Необанкам — фіатні маршрути та карткова інтеграція. Постачальникам платіжних послуг — розрахунки і звірка. Операторам iGaming — ізоляція гаманців гравців і політики за юрисдикціями. Казначейським командам та AI-агентам — делеговане підписання з жорсткими межами й тривалим аудиторським слідом.
Три запитання, що викривають слабку архітектуру
Поставте кожному постачальнику ці запитання до переходу до комерційного обговорення:
Де насправді зберігаються матеріали ключів?
Якщо відповідь нечітка, модель зберігання теж нечітка.Як дані звірки потрапляють до фінансових систем?
Якщо відповідь спирається на ручний експорт або оглядачі блокчейнів, модель журналу слабка.Що відбувається, коли контрагент або залежний сервіс недоступний?
Якщо відповідь — «ми повторюємо спробу», ставте наступні запитання, доки не стануть чіткими семантика повтору, опрацювання станів і збереження доказів.
Один із варіантів у цій категорії — BroLabel: модульний стек поєднує API-first гаманці, MPC-підписання через BroSettlement, контрольований клієнтом Co-Signer, WebSocket-події, операційний журнал лише з додаванням записів, BroWallet, BroCard, гаманці для AI-агентів і доступ до API з обмеженими правами. Така модель корисна, коли команда хоче почати з вузького сценарію, а потім додавати модулі без перебудови точок контролю.
Команди, які отримують точні відповіді, запускаються. Команди, які отримують лише архітектурні слайди, зазвичай закладають бюджет на міграцію.
Bro has your back! — коли пріоритетом є операційна ясність, а не театр функцій.
Поширені запитання
Що таке Crypto as a Service на практиці
Це операційний рівень на базі API та SDK для гаманців, підписання, відправлення транзакцій, ведення журналу, фіатних переказів і подекуди випуску карток. Практична цінність у тому, що продуктова команда може запускати криптопотоки, не створюючи всі серверні функції самостійно.
Чи потрібен Crypto as a Service лише біржам
Ні. Його використовують біржі, необанки, постачальники платіжних послуг, оператори iGaming, казначейські команди та продукти, яким потрібні гаманці на рівні агентів або розрахунки у стейблкоїнах.
Чому для багатьох інституційних команд MPC краща за кероване зберігання
Тому що контроль розподілений. Постачальник може обслуговувати інфраструктуру, але не здатен підписати транзакцію сам, якщо потрібна частка під контролем клієнта. Це зменшує залежність від постачальника й покращує управління.
Що найчастіше ламається після запуску
Звірка, а не генерація адрес. Типові проблеми — невдалі відправлення, дубльовані повторні спроби, нечіткі стани транзакцій і відсутні аудиторські докази між системами.
Чи потрібен окремий операційний журнал, якщо блокчейн уже фіксує транзакції
Так. Блокчейн фіксує стан мережі. Бізнесу все одно потрібні внутрішні записи про намір, погодження, відповідність клієнту, комісії, відмови, повторні спроби та стани розрахунку.
Як фінансова команда має отримувати дані криптотранзакцій
Через операційний журнал лише з додаванням записів і потік подій, який чітко розрізняє етапи життєвого циклу. Фінансова команда не повинна виводити істину про розрахунок із відповідей вузлів або даних оглядачів.
Що команда з відповідності має перевірити до погодження
Вона має перевірити моніторинг транзакцій, опрацювання хибнопозитивних результатів, готовність до Travel Rule, докази щодо справ, розподіл ролей і незмінні журнали аудиту, пов'язані з життєвим циклом транзакції.
Чи можуть AI-агенти безпечно використовувати Crypto as a Service
Так, якщо кожен агент має обмежену модель гаманця, облікові дані з мінімально необхідними правами, чітку політику погодження й повну аудиторську видимість. Автономне ініціювання без обмежувальної політики підписання не є безпечною робочою моделлю.
BroLabel надає модульну криптоінфраструктуру командам, яким потрібно, щоб гаманці, MPC-підписання, відправлення в мережу, операційний журнал, фіатні потоки, картки та гаманці агентів працювали як одна операційна система, а не п'ять непов'язаних інструментів. Якщо ви оцінюєте Crypto as a Service до запуску, перегляньте стек BroLabel і зіставте його точки контролю з реальними робочими процесами.