Стек криптонеобанку зазвичай потрапляє до вас, коли зовні все виглядає просто, а операційна реальність уже заплутана. Одна команда відповідає за логіку гаманця, друга — за випуск карток, третя — за електронну таблицю звірки, а команда з відповідності досі з'ясовує, хто схвалив учорашню виплату.
Це хибна відправна точка. Потрібно запитувати, яке навантаження має витримати стек, хто може зупинити рух грошей, хто зможе пояснити події пізніше та де міститься юридична вимога в разі відмови.
Корисна ментальна модель — сприймати всю систему як інфраструктуру, а не брендинг. Тобто розглядати онбординг, фінансування, фіатний ввід, контроль гаманців, потоки подій, картки, фіатні канали, операційний журнал і застосування правил як єдиний ланцюг зберігання. Матеріал Beam про автоматичне масштабування навантажень інференсу нагадує: оркестрація працює лише тоді, коли рівень керування й рівень виконання спроєктовані разом.
Зміст
- Чому інфраструктура криптонеобанку ламається до масштабування
- Визначення криптонеобанку без маркетингової оболонки
- Основні сервіси, які повинен надавати кожен стек криптонеобанку
- MPC-гаманці, Co-Signer і модель контролю 2-з-3
- Депозити, події та операційний журнал, який усе звіряє
- Відповідність вимогам, відповідальність і ризики, які криптонеобанк не може передати
- Вибір шляхів інтеграції для розробників та операторів
- Запитання покупців та операторів до підписання
Чому інфраструктура криптонеобанку ламається до масштабування
Поширений режим відмови — розростання кількості постачальників без спільної правди. Засновник підписує угоди з одним постачальником гаманців, одним емітентом, одним інструментом відповідності та одним постачальником фіатного виводу, а потім виявляє, що жоден із них не погоджується щодо значення «успішної» виплати. Фінансова команда бачить баланси, команда з відповідності — позначки, інженерна — події, які не узгоджуються ні з першим, ні з другим.
Тому на ринку може бути безліч споживчих застосунків і дуже мало чесних операційних моделей. Криптонеобанк — не просто мобільний застосунок зі значком стейблкоїна. Це система, яка має переміщувати вартість, зберігати докази й витримувати аудит, не змушуючи операційну команду вручну зшивати кожен виняток.
Практичне правило: якщо ви не можете пояснити, хто володіє ключем, хто перевіряє переказ, хто оновлює операційний журнал і хто може заморозити сеанс, стек не готовий до обсягу.
Читач має винести три речі. По-перше, захищене аргументами визначення стеку. По-друге, точки контролю, важливі під час перевірки. По-третє, спосіб оцінити модульну інтеграцію проти повного стеку, не потрапивши в пастку списків функцій.
Найкращі оператори перестають порівнювати глянцеві інтерфейси й починають порівнювати шляхи відмов. Вони запитують, що станеться, коли адреса неправильна, мережа перевантажена, емітента заморожено або виплату схвалила неправильна роль. Саме на цьому рівні інфраструктура або тримається, або розпадається.
Визначення криптонеобанку без маркетингової оболонки
Криптонеобанк — це цифровий фінансовий застосунок, баланси, перекази й картки якого номіновані в криптоактивах або розраховуються через них, найчастіше через стейблкоїни. Звучить просто, доки не відокремити юридичні вимоги. Банківський депозит, баланс платіжного стейблкоїна, кастодіальний криптобаланс і гаманець із самостійним зберіганням — не одне й те саме, і користувачі не повинні вгадувати, чим саме володіють.
Операційний висновок простий.
Клієнтський досвід нагадує цифровий банкінг, але канал розрахунку працює в блокчейні, а контрагентом погашення рідко є установа зі страхуванням депозитів.
Ця відмінність важлива, бо очікування від цифрового банкінгу вже сформувалися. У світі працює понад 450 цифрових банків проти менш як 150 у 2018 році, а у 2024 році на США припадало понад 27% світових користувачів необанків — більше 45 мільйонів активних клієнтів (галузевий ринковий звіт). Клієнти вже сприймають віддалений онбординг, керування рахунком у застосунку, миттєві сповіщення й витрати через картку як базову поведінку, а не інновацію.
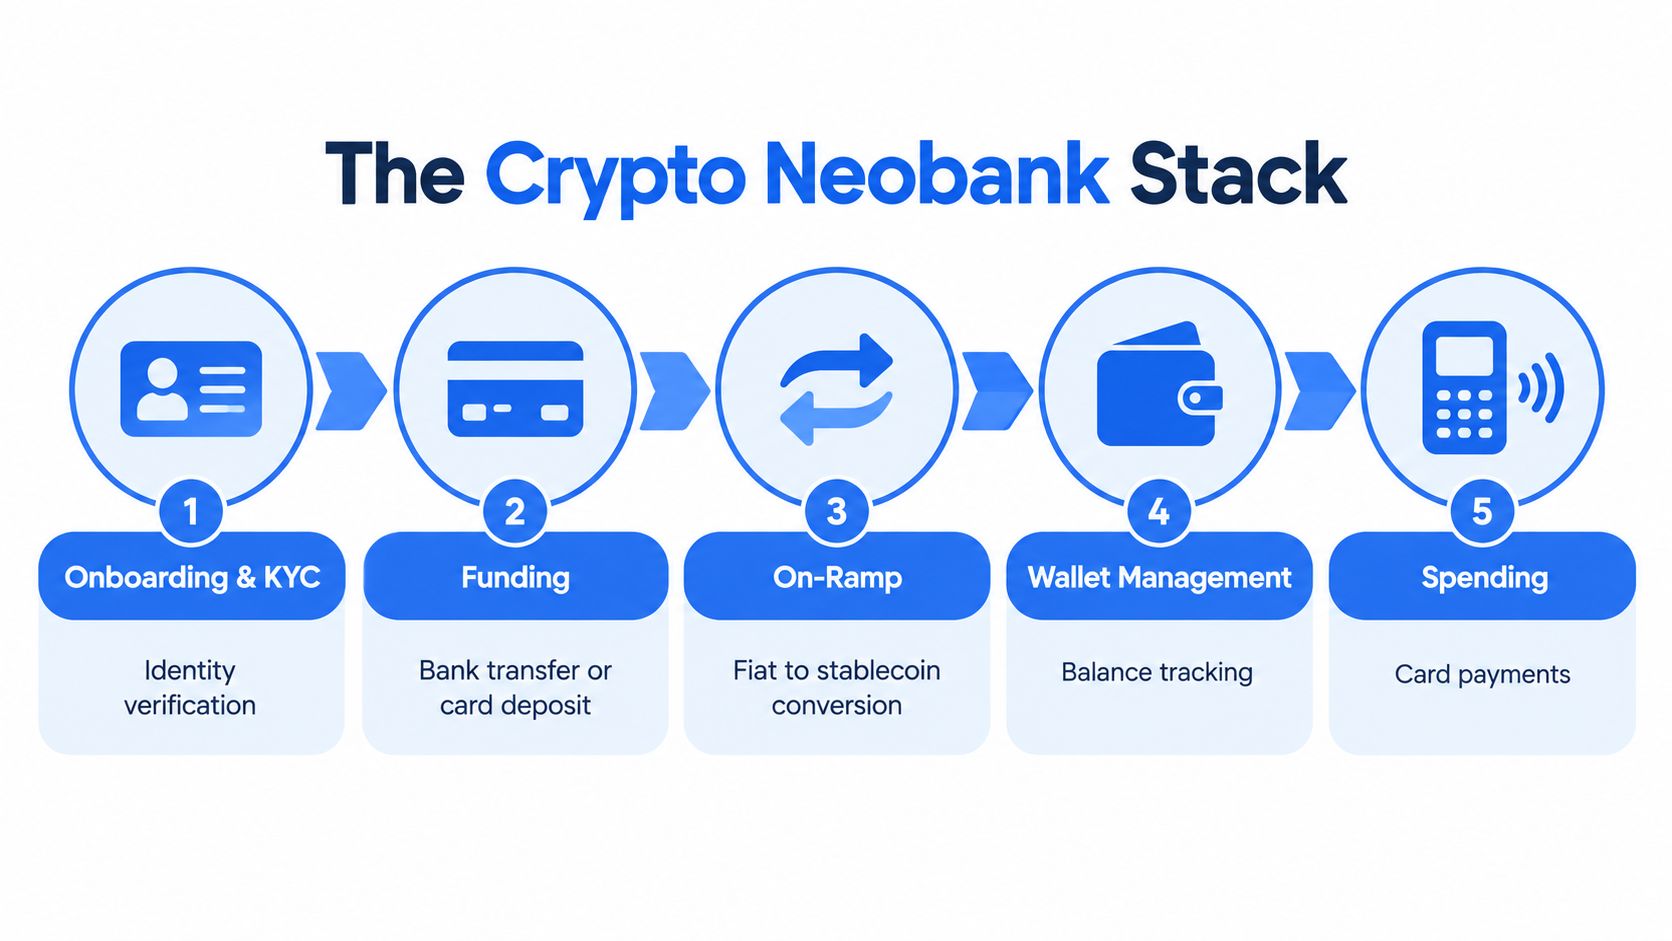
Чітке визначення також змушує правильно говорити про архітектуру. Якщо користувач вважає, що має один рахунок, онбординг, фінансування, фіатний ввід, керування гаманцем, картки й виплати мають усередині поводитися як один конвеєр. Фінансова, ризикова й команда з відповідності не можуть читати різні джерела обліку та вдавати, що клієнтський досвід є єдиним.
Для команд, які оцінюють платформу на кшталт сценарію BroLabel для необанків, питання ніколи не обмежується «чи підтримує вона USDT?». Краще запитувати, чи компоненти, які створюють баланс клієнта, також створюють захищену аргументами карту зобов'язань.
Основні сервіси, які повинен надавати кожен стек криптонеобанку
Стек працює лише тоді, коли кожен етап має контрольну мету, а не просто продуктову назву. Онбординг і KYC встановлюють ідентичність. Фінансування вносить вартість банківським переказом або карткою. Фіатний ввід конвертує фіат у стейблкоїновий баланс. Керування гаманцем відстежує володіння й доступний баланс. Випуск карток перетворює цей баланс на платіжну спроможність. Фіатний вивід повертає вартість у фіат. Потік подій повідомляє решті бізнесу, що сталося.
Сприймайте кожен етап як поверхню контролю
Фіатний ввід — не лише сервіс конверсії. Це межа відповідності фіатного платежу. Адреса гаманця — не просто призначення. Це точка атрибуції користувача або агента. Карткова авторизація — не лише рішення про списання. Це також санкційна перевірка, перевірка швидкості й балансу, яку згодом потрібно звірити з операційним журналом.
У масштабі це обов'язково, бо стейблкоїни вже не нішевий канал. Галузевий звіт 2024 року оцінив місячний обсяг транзакцій зі стейблкоїнами в понад 450 млрд доларів США, а обсяг стейблкоїнових платежів у блокчейні за IV квартал 2024 року — приблизно в 1,87 трлн доларів, порівняно з 3,52 трлн доларів Visa за той самий період (звіт). Ці цифри потребують контексту, бо обсяг транзакцій може містити перекази й торговельну активність, але масштаб усе одно пояснює, чому це не можна обробляти як другорядну функцію.
Що має містити відповідь постачальника
- Володіння ключами: хто контролює правила підписання та хто їх застосовує — клієнт, компанія чи Co-Signer.
- Відповідальність за перевірку: хто перевіряє депозити, виведення й карткову активність на рівні активу та мережі.
- Авторитет операційного журналу: де він зберігається й чи може фінансова команда звіряти його без ручного виправлення CSV.
- Повноваження відкликання: хто може відкликати сеанс, призупинити виплату або ізолювати вхідний переказ.
- Доказовий слід: чи записуються схвалення, результати правил і зміни доступу у формі, придатній для команди з відповідності.
Справжній стек відповідає на ці запитання до обговорення підтримуваних токенів. Для розробників, які порівнюють інфраструктурні шляхи, корисна перевірка — чи може платформа діяти як єдина операційна система для гаманців, карток, фіату й подій, а не чи вміє показати баланс у застосунку.
MPC-гаманці, Co-Signer і модель контролю 2-з-3
Порогове підписання — сфера, де багато постачальників ховаються за жаргоном. Формулювання NIST чистіше: безпечні багатосторонні обчислення дають кільком сторонам змогу спільно виконати обчислення, не розкриваючи одна одній приватні вхідні дані (порогова криптографія NIST). Для гаманців це означає, що сам процес підписання розподілений. Це не прикрашене сховище.
Модель Co-Signer зазвичай означає, що дві сторони мають схвалити підпис, тоді як повний приватний ключ не відновлюється під час звичайної роботи. Це змінює предмет контролю з «де зберігається ключ?» на «які правила визначають, чи може підпис відбутися?». NIST також розрізняє поріг участі й поріг компрометації — частину, яку команди часто пропускають.
Правило 2-з-3 має значення лише тоді, коли обидва пороги явні. Один визначає потрібну кількість підписантів. Другий — кількість скомпрометованих учасників, яку система здатна витримати (порогові схеми NIST). Якщо це не задокументовано, правило є театром.
Практичному процесу підписання потрібно більше за математику. Він має фіксувати автентифікований намір, рольове схвалення, перевірки швидкості й балансу та захищений від непомітної зміни запис рішення. Якщо команда з відповідності не може відновити, хто авторизував виведення й чому воно пройшло, MPC не розв'язав проблему урядування, а лише переніс її на технічніший рівень.
Для команд, які вивчають обов'язки Co-Signer, висновок простий. Порогове підписання — архітектура контролю. Воно зменшує ризик односторонньої компрометації ключа, але не усуває потреби в правилах авторизації, відновлення й можливості аудиту.
Депозити, події та операційний журнал, який усе звіряє
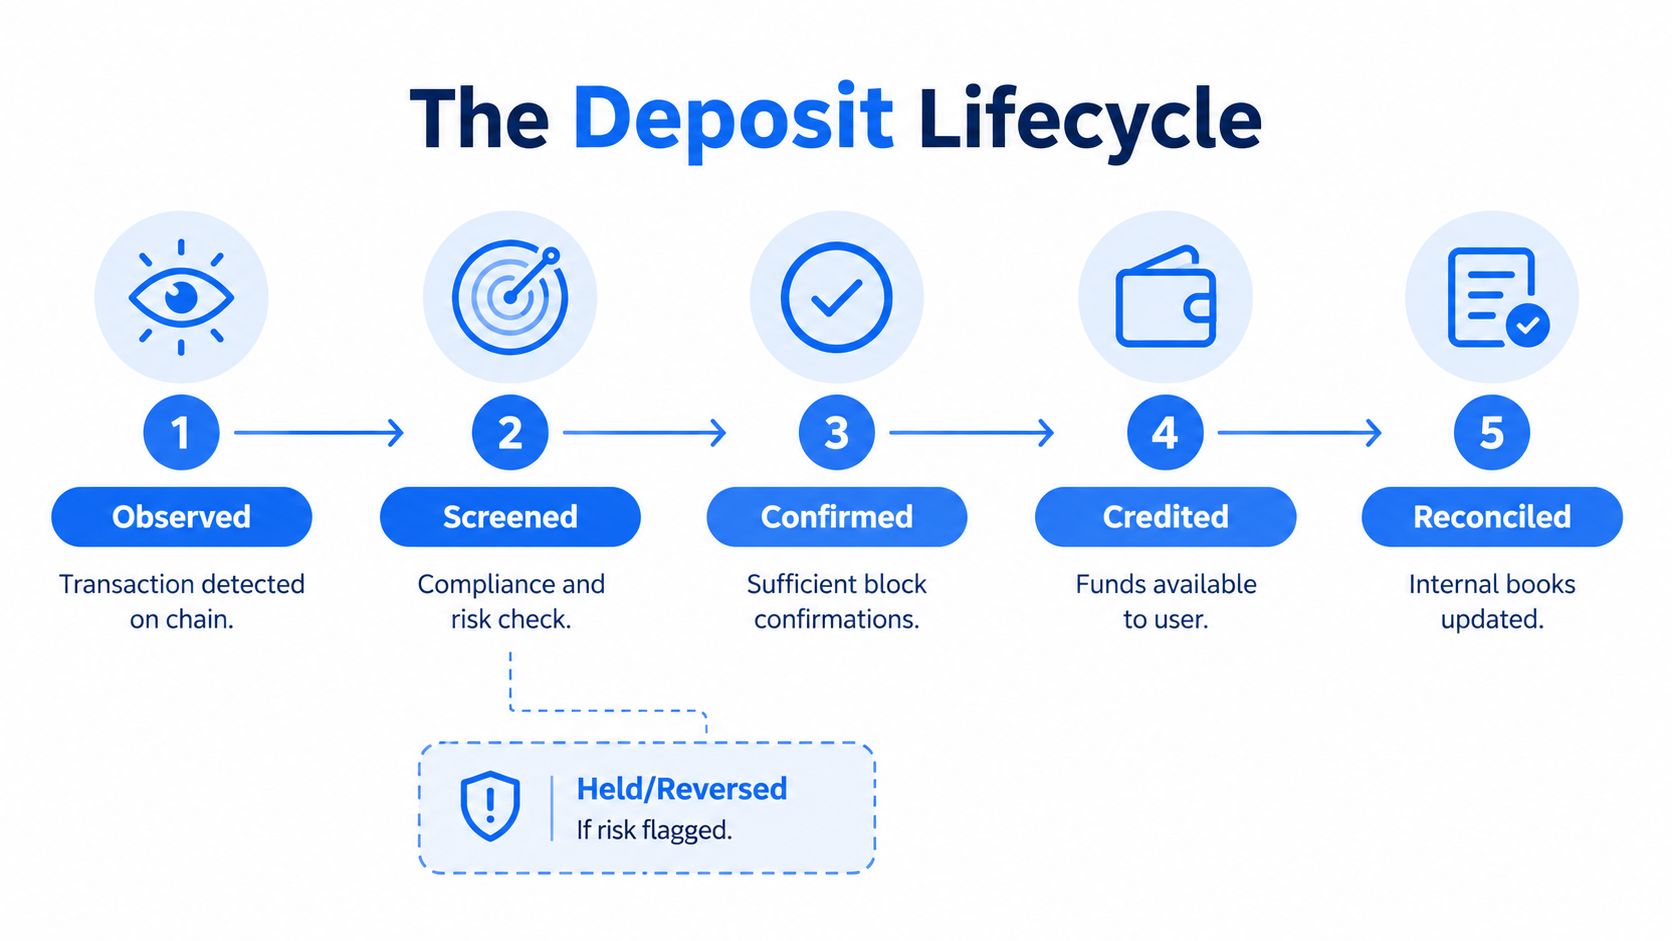
Шлях депозиту має поводитися як машина станів, а не одноразове сповіщення. Переказ помічено, потім перевірено, підтверджено, зараховано й лише після цього повністю звірено. Якщо ризикова система позначає транзакцію, стан можна призупинити або сторнувати. Такий поділ зберігає захищеність облікового журналу.
У масштабі скорочення стають дорогими. Chainalysis виміряла місячний обсяг транзакцій USDT приблизно в 703 млрд доларів США з червня 2024 до червня 2025 року, з піком 1,01 трлн доларів у червні 2025 року (Chainalysis). За такого рівня слабка модель депозитів швидко перетворюється на проблему звірки.
Що має записувати кожен стан
- Помічено: хеш транзакції, мережу, контракт активу й часову позначку.
- Перевірено: результат ризику, санкційний результат і посилання на справу.
- Підтверджено: висоту блоку й специфічні для мережі докази підтвердження.
- Зараховано: бухгалтерський запис і баланс, наданий користувачу.
- Звірено: запис внутрішнього операційного журналу, стан винятку й остаточний аудиторський слід.
Правила підтвердження також різняться за блокчейнами. Остаточність, ризик реорганізації, поведінка комісій і токен-контрактів неоднакові в Bitcoin, Ethereum-сумісних мережах, Tron та Solana. Депозит в одній мережі може потребувати іншого порога довіри, ніж той самий актив в іншій, і операційний журнал має зберігати цю різницю.
Потоки WebSocket зменшують затримку опитування, але доставка подій усе одно потребує захисту від повторного відтворення, обробки послідовності та періодичної звірки блокчейну з операційним журналом. Споживач, який довіряє одній події та ігнорує наступну, швидко може створити фантомний баланс, дубльоване зарахування або відсутню логіку призупинення.
Для операційного використання правила виплат також мають перевіряти володіння адресою, стандарт токена, вимоги memo й допустимість маршруту ще до розгляду підписання. Процес аудиторського робочого потоку показує, як ці перевірки зіставляються зі стійкими записами справ.
Відповідність вимогам, відповідальність і ризики, які криптонеобанк не може передати
Шифрування гаманця й порогове підписання не розв'язують зобов'язань AML і фінансової доброчесності, що виникають із розрахунків без дозволу. BIS зазначає, що стейблкоїни обертаються в бездозвільних блокчейнах, на біржах і в самостійно розміщених гаманцях, а псевдонімність і використання некастодіальних гаманців можуть послаблювати контроль KYC та AML/CFT (BIS). Тому поверхня контролю має спускатися до рівня активу й мережі.
Модель перевірки має бути ширшою за ідентичність клієнта
Перевірка має оцінювати адреси джерела й призначення, зв'язки із санкційними або високоризиковими суб'єктами, швидкі схеми нашарування, peel chains, взаємодії з контрактами й рух між блокчейнами. Ідентичність клієнта досі важлива, але сама по собі недостатня. Чистий запис KYC не робить підозрілий шлях гаманця безпечним.
Модель операційного журналу так само важлива. Спостереження й зарахування мають залишатися окремими, а зарахування — окремим від авторизації виплати. Це дає правилам ризику змогу призупиняти, відхиляти або передавати кошти на додаткову перевірку без пошкодження обліку. MPC може зменшити ризик односторонньої компрометації ключа, але не замінює правила авторизації чи дисципліну реагування на інциденти.
PCI DSS дає корисний орієнтир для зберігання доказів: історію аудиторських журналів потрібно зберігати щонайменше 12 місяців, а дані за останні три місяці мають бути негайно доступні для аналізу (PCI DSS v4.0). Для криптонеобанку це мінімум для серйозного операційного журналу й процесу Co-Signer, а не бажана додаткова функція.
Для команд, які наймають людей у цю сферу, посібник із професій у криптовалютній відповідності нагадує: робота з правилами стала операційною функцією, а не побічним завданням. Людям у цій ролі потрібні посилання на справи, стійкі результати правил і журнали, яким можна довіряти під час відмови.
Список інцидентів знайомий, хоча канали новіші. Залежності від ліцензованих банків можуть відмовити. Стейблкоїни — втратити прив'язку. Блокчейни — перевантажитися. Емітенти — заморозити. Транзакції — піти в мережу неправильно. Стійкі засоби контролю перетворюють ці події на стани, придатні до аудиту, а не на звернення до підтримки без відповідального.
Вибір шляхів інтеграції для розробників та операторів
Існують два розумні підходи до інтеграції. Перший — модульний: команда використовує гаманці зараз, а операційний журнал, картки й фіат додає пізніше. Другий — повний стек: гаманці, відправлення, операційний журнал, картки й фіат працюють через один API із першого дня.
Модульна інтеграція доречна, коли компанія вже контролює рівень операційного журналу й звірки. Цей шлях залишає контроль там, де інженерна команда вже його бачить, і добре працює, коли кілька внутрішніх систем мають залишатися окремими. Компроміс у тому, що докази зберігаються в більшій кількості місць, тому фінансова й команда з відповідності несуть більше інтеграційного навантаження.
Повний стек підходить командам, які не можуть дозволити собі прогалини звірки або другий цикл інтеграції. Co-Signer під контролем клієнта й єдиний операційний журнал тут важливі, бо оператор прагне менше стиків між правилами, рухом і обліком. Компроміс очевидний: більша залежність від платформи в обмін на чистіший рівень керування.
| Вимір | Модульна інтеграція | Інтеграція повного стеку |
|---|---|---|
| Володіння контролем | Розподілене між внутрішніми системами й постачальниками | Централізоване через одну операційну поверхню |
| Навантаження доказами | Вище, бо звірка охоплює більше інструментів | Нижче, бо події й операційний журнал живуть разом |
| Час до пілота | Часто швидший, якщо логіка гаманця вже існує | Часто швидший, якщо команда хоче один узгоджений шлях |
Правило рішення практичне. Обирайте модульність, якщо операційний журнал і звірка вже належать внутрішній команді. Обирайте повний стек, якщо пріоритет — запуститися до появи передбачуваного обсягу й уникнути повторної інтеграції. BroLabel є одним із варіантів другої категорії, бо поєднує вбудовані MPC-гаманці, операційний журнал, події в реальному часі, картки й фіатні інтеграції в одній поверхні API.
Запитання покупців та операторів до підписання
Чим насправді володіє клієнт?
Це перше запитання, бо воно змінює все інше. Клієнт може мати вимогу за депозитом, право погашення стейблкоїна проти емітента або лише операційний баланс у журналі. Це різні юридичні вимоги до різних контрагентів у разі відмови.
Суворіші правила резервів стейблкоїнів можуть підвищити безпеку платежів, не перетворюючи криптонеобанк на банк із застрахованими депозитами. Тому правильний артефакт перевірки — карта зобов'язань, а не маркетингова сторінка. Якщо стається неплатоспроможність, призупинення або збій блокчейну, покупець має знати, хто зобов'язаний здійснити погашення й за яким режимом.
Чи означає остаточність у блокчейні остаточність для клієнта?
Ні. Розрахунок у блокчейні може бути незворотним, тоді як пов'язаний банківський, регуляторний або погашальний шлях залишається умовним. Ліцензовані банки, ліцензування грошових переказів, санкційні перевірки й доступність фіатного виводу можуть перервати клієнтський досвід навіть після потрапляння транзакції в блокчейн.
Це режим відмови, який багато команд недооцінюють. Платіж може бути технічно підтверджений, але операційно незавершений. Постачальник має описати, де виплата може дати збій, хто побачить це першим і хто понесе збиток.
Чим зберігання через MPC відрізняється від самостійного зберігання?
MPC змінює те, хто може переміщувати кошти, а не те, чи має оператор відповідальність. Клієнт усе ще отримує можливості відновлення через правила, але оператор лишається стороною, яка застосовує схвалення, записує зміни доступу й відповідає перед аудитом. Тому процес підписання має бути придатним до аудиту, а не лише криптографічно розподіленим.
Запитайте постачальника, хто може відкликати сеанс, хто може скасувати призупинення та які докази зберігаються після такого скасування.
Що запитувати про сферу регулювання?
Запитайте, як платформа працює з MiCA у ЄС і окремими підходами США та Великої Британії до стейблкоїнів, емітентів і посередників, що досі розвиваються. Ці режими не взаємозамінні. Якщо постачальник не може простою мовою пояснити юрисдикційний поділ, перевірка не завершена.
Останній дзвінок із постачальником має залишити одну відповідь для кожного ризику. Якою є вимога клієнта, де може зупинитися розрахунок, хто може підписати, хто може заморозити та які докази переживуть інцидент. Якщо відповіді нечіткі, стек не готовий.
BroLabel створює інфраструктуру вбудованих MPC-гаманців, операційний журнал, події в реальному часі, випуск карток та інтеграції для фіатного вводу/виводу для криптонеобанків, яким потрібні засоби контролю до появи передбачуваного обсягу. Якщо ви проєктуєте навколо гаманців, звірки й застосування правил, а не лише екранів застосунку, відвідайте BroLabel й оцініть відповідність стеку вашій операційній моделі.