Фінансовий керівник компанії, що проводить транскордонні виплати зарплат, може успішно завершити технічний запуск і все одно зіткнутися з провалом платіжних операцій наприкінці місяця. Три підтверджені транзакції можуть не збігатися з ончейн-журналом, двом клієнтам можуть двічі зарахувати кошти після повторної доставки вебхуків, а сервіс фіатного виводу може повернути лише 92% очікуваної суми без деталізованих кодів причин. Оплата спрацювала. Фінансова система — ні.
Саме ця різниця відділяє інтеграцію в пісочниці від інфраструктури робочого режиму. Crypto payment API — це не лише генератор адрес або кнопка оплати. Щойно через нього рухаються казначейські кошти, API стає джерелом даних для операційного журналу на основі подій і відповідає за рішення щодо зберігання активів, достовірність розрахунків, докази відповідності вимогам та операційне відновлення.
Платежі у стейблкоїнах уже використовують для корпоративних розрахунків, виплат зарплат, грошових переказів і транскордонних бізнес-операцій. За оцінкою McKinsey та Artemis, фактичний обсяг платежів у стейблкоїнах у 2025 році становив близько $390 млрд, з яких $226 млрд припадало на перекази між компаніями, а загальний платіжний обсяг більш ніж подвоївся порівняно з 2024 роком. Водночас аналіз McKinsey оцінює цю активність лише у 0,02% світових платежів: платіжна мережа вже має значення, але операційно ще незріла.
Головний ворог — мислення на рівні демо. Воно вважає успішну HTTP-відповідь доказом правильного руху коштів. Цей посібник пропонує протилежний підхід і пов'язує поверхню API зі зберіганням активів, семантикою подій, структурою комісій, маршрутизацією мереж, звіркою та контролем провайдера. Практичний висновок простий: обирайте систему, яка після запуску може пояснити кожен баланс, зворотний виклик, підпис і результат розрахунку, а не систему з найпривабливішою пісочницею.
Зміст
- Розрив у звірці, який руйнує запуск криптоплатежів
- Що насправді робить crypto payment API у робочому режимі
- Моделі зберігання активів і вплив MPC на рішення
- Фіатний ввід, вивід і повний процес розрахунку
- Вебхуки, ідемпотентність та операційний журнал із послідовним додаванням
- Контроль відповідності вимогам у поверхні API
- Як оцінити провайдера crypto payment API
- Інституційний перелік перевірок і наступні кроки
Розрив у звірці, який руйнує запуск криптоплатежів
У цьому сценарії фінансовий керівник не має проблеми з оплатою. Клієнти заплатили, блокчейн-транзакції існують, а панель провайдера показує завершену активність. Проблема з'являється, коли команда намагається закрити облік і виявляє розбіжності між записом клієнта, звітом провайдера, банківською випискою та ончейн-журналом.
Технічна команда часто спочатку будує видимий процес:
- Створити замовлення.
- Згенерувати платіжну адресу.
- Дочекатися підтвердження.
- Позначити замовлення як оплачене.
- Вивести кошти.
Ця послідовність здається завершеною, доки вебхук не надійде двічі, транзакція не підтвердиться після тайм-ауту, клієнт не відправить правильний актив у неправильну мережу або сервіс фіатного виводу не утримає витрати, яких не було в початковій котировці. Тоді фінансовій команді доводиться відновлювати істину з журналів, блокчейн-оглядачів, експортів провайдера й банківських записів.
Практичне правило: платіж не стає звіреним лише тому, що отримав статус «підтверджено». Він звірений, коли внутрішнє замовлення, ончейн-транзакція, розрахунок провайдера, комісії та банківський рух збігаються за одним стійким ідентифікатором.
Операційній моделі робочого режиму потрібні окремі записи для очікуваної й отриманої суми, активу, мережі, хешу транзакції, часу підтвердження, комісії, статусу розрахунку та внутрішнього ідентифікатора замовлення. Провайдер має надавати ці поля через операційний журнал або інтерфейс звірки, а не змушувати фінансову команду збирати дані з панелі. Довідка API звірки BroLabel показує тип ресурсу, якого технічна й фінансова команди повинні вимагати під час оцінювання.
API також має явно обробляти повернення коштів, завершення строку дії, часткові й надмірні платежі, завислі транзакції та скасовані фіатні розрахунки. Коли система обробляє реальні бізнес-процеси, це вже не виняткові крайні випадки. Це стани, яким потрібні відповідальний власник, часові позначки, коди причин і контрольована наступна дія.
Решта архітектури випливає з цього розриву. Модель зберігання визначає, хто може переміщувати кошти. Семантика подій визначає, коли система змінює стан. Структура комісій пояснює, чому отримана сума відрізняється від котирування. Маршрутизація визначає, які мережі й токени бізнес може безпечно підтримувати. Оцінювання провайдера показує, чи залишаться ці механізми контролю доступними зі зростанням обсягів, нагляду й кількості збоїв.
Що насправді робить crypto payment API у робочому режимі
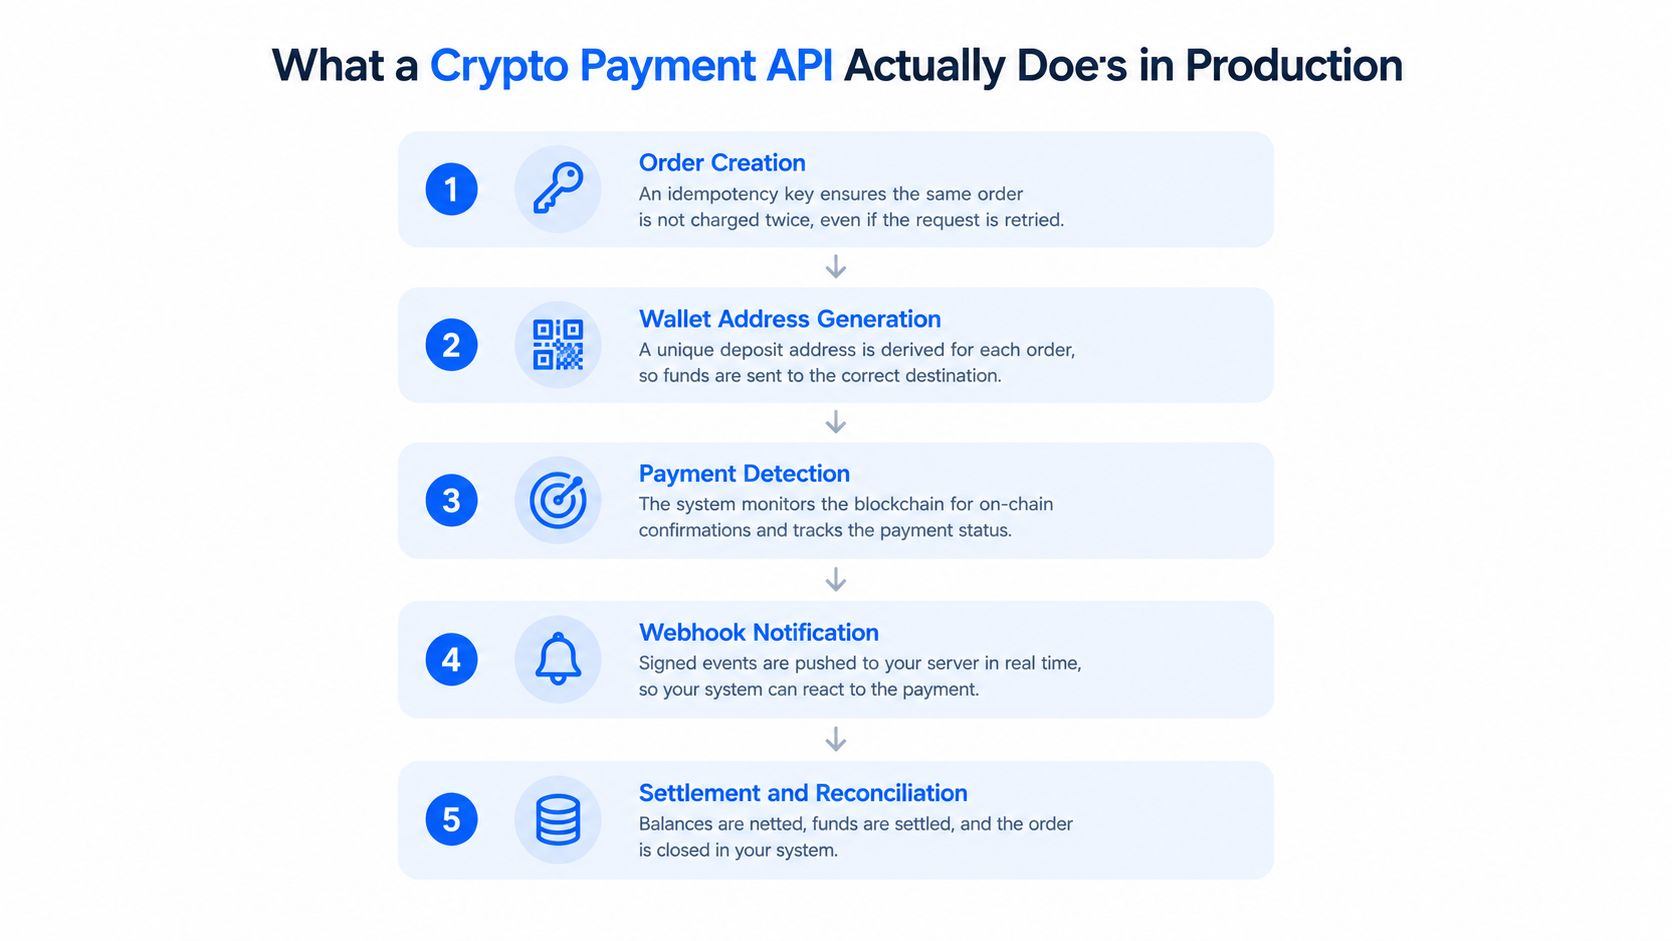
У робочому режимі crypto payment API виконує п'ять пов'язаних операцій. Синхронний запит створює намір, але саме блокчейн і потік подій встановлюють, що відбулося.
П'ять операційних обов'язків
Створення замовлення починається із замовлення продавця та ключа ідемпотентності. Якщо клієнт повторює запит через тайм-аут, провайдер має повернути початкове замовлення, а не створити друге фінансове зобов'язання.
Створення адреси або гаманця формує платіжний об'єкт, пов'язаний із замовленням, клієнтом, гравцем або агентом. Область дії адреси важлива, адже спільні адреси ускладнюють атрибуцію та звірку.
Ончейн-спостереження стежить за очікуваним активом і мережею, виявляє транзакцію та відстежує підтвердження. Сервіс має відрізняти побачений переказ від переказу, який відповідає правилам розрахунку продавця.
Надсилання подій передає підписані зворотні виклики під час зміни стану платежу. Вебхуки повинні містити ідентифікатор події, ідентифікатор платежу, стан, часову позначку та посилання на транзакцію, щоб продавець міг детерміновано перевірити й обробити подію.
Фінальний розрахунок переміщує кошти до казначейства, гаманця продавця або сервісу фіатного виводу. Він також записує чисту суму й комісії, які пояснюють різницю між валовим надходженням і розрахунковою сумою.
Допоміжні кінцеві точки завершують операційну поверхню. Покупцям варто шукати отримання котирувань, оцінку комісій, створення повернень, пошук транзакцій, запити балансів, підтвердження розрахунків та експорт журналу. Провайдер, який пропонує лише створення рахунку й генерацію адреси, надає компонент оплати, а не повну платіжну систему.
API має абстрагувати технічну складність там, де це безпечно: вибір мережі, оцінку gas, нормалізацію токенів і правила підтвердження. Водночас він не повинен приховувати докази, потрібні фінансовій команді й команді з відповідності для аудиту результату.
Якщо вважати HTTP-відповідь джерелом достовірних даних, виникають осиротілі замовлення й втрачені платежі. Запит описує намір продавця. Потік подій та операційний журнал показують, що насправді зробили мережа й система розрахунку.
Моделі зберігання активів і вплив MPC на рішення
Модель зберігання — перше запитання до провайдера, бо вона визначає, хто контролює приватний ключ і хто несе наслідки компрометації, внутрішньої крадіжки, помилки підписання або регуляторного порушення.
| Параметр | Кастодіальна модель | Некастодіальна модель з одним ключем | MPC / порогова модель |
|---|---|---|---|
| Контроль ключів | Провайдер зберігає або контролює повноваження підписання | Оператор зберігає повний приватний ключ | Матеріал ключа розподілений між сторонами або пристроями |
| Основний ризик збою | Збій контрагента, обмеження рахунку, ризик відокремлення активів | Крадіжка чи втрата єдиного ключа або внутрішнє зловживання | Збій координації, помилкові правила або недоступність підписувача |
| Складність інтеграції | Нижча | Вища | Помірна, з керованими через API процесами підписання |
| Керування | Переважають правила провайдера | Оператор сам будує контроль схвалень | Спільне керування й підписання на основі правил |
| Позиція щодо відповідності | Може відповідати моделі ліцензованого зберігача | Оператор безпосередньо відповідає за контроль | Підтримує інституційний контроль з аудитованими схваленнями |
| Найкраща відповідність | Команди, яким потрібні керовані операції | Команди, яким потрібні прямий суверенітет і сильний внутрішній контроль | Команди, яким потрібні контрольоване самостійне зберігання та операційне розділення |
Кастодіальний API може скоротити інтеграцію, але бізнес має розуміти, де зберігаються кошти, як відокремлюються активи, що відбувається під час обмеження рахунку і яка юридична особа несе відповідні ліцензійні обов'язки. Модель з одним ключем дає суверенітет, але концентрує технічний та операційний ризик в одному секреті.
Порогове підписання MPC усуває цю концентрацію. Повний ключ ніколи не існує в одному місці, а уповноважені сторони або пристрої підписання спільно схвалюють транзакцію. Це підтримує контрольований клієнтом Co-Signer, рольові схвалення, списки дозволених адрес, ліміти витрат і аудиторські журнали без одностороннього контролю провайдера.
Команди, яким потрібне практичне введення, можуть ознайомитися з посібниками про моделі зберігання для криптокарток, перш ніж порівнювати архітектури провайдерів. Важливо не те, чи використовує постачальник слово MPC. Запитайте, скільки сторін підписання існує, хто керує кожною, де працює Co-Signer, що відбувається за недоступності підписувача і чи записується рішення правил до відправлення в мережу.
Інституційний API може надавати гаманці, депозити, перекази й баланси через REST, зберігаючи порогове підписання на нижньому рівні. Документація корпоративної інфраструктури MPC-гаманців описує підписання в EVM, TRON, Bitcoin і Solana, що важливо для платіжного стека з багатомережевим прийманням і казначейськими переміщеннями. Документація корпоративної інфраструктури MPC-гаманців є корисною точкою відліку для функцій, які мають перевірити покупці.
Зберігання активів обмежує кожен наступний вибір. Воно впливає на схвалення виплат, процедури відновлення, докази відповідності, дозволи API та здатність фінансової команди підтвердити, хто дозволив рух коштів. Детальніше — в огляді архітектури MPC-гаманця.
Фіатний ввід, вивід і повний процес розрахунку
Придатний crypto payment API має охоплювати весь рух цінності, а не лише момент надходження токена до гаманця. Найчистіша архітектура розглядає фіатний ввід, рух стейблкоїнів і фіатний вивід як один контрольований процес розрахунку.
Від фіатних коштів клієнта до розрахунку з продавцем
- Починається оплата. Клієнт платить карткою або через ACH, а API створює замовлення з валютою, адресою отримувача, строком дії та контекстом відповідності.
- Котирування фіксується або обмежується. Партнер фіатного вводу надає умови конвертації: актив, мережу, очікувану суму, спред і відповідні комісії.
- Кошти надходять до контрольованого сховища. Баланс стейблкоїнів потрапляє до кастодіального або казначейського MPC-гаманця. Журнал записує і фіатну інструкцію, і надходження цифрового активу.
- Продавець отримує актив. API надсилає стейблкоїн на адресу продавця маршрутом, що відповідає його правилам мережі й токена.
- За потреби бізнес виходить у фіат. Сервіс фіатного виводу конвертує баланс і надсилає кошти на корпоративний банківський рахунок, а API повертає статус розрахунку й деталізовані утримання.
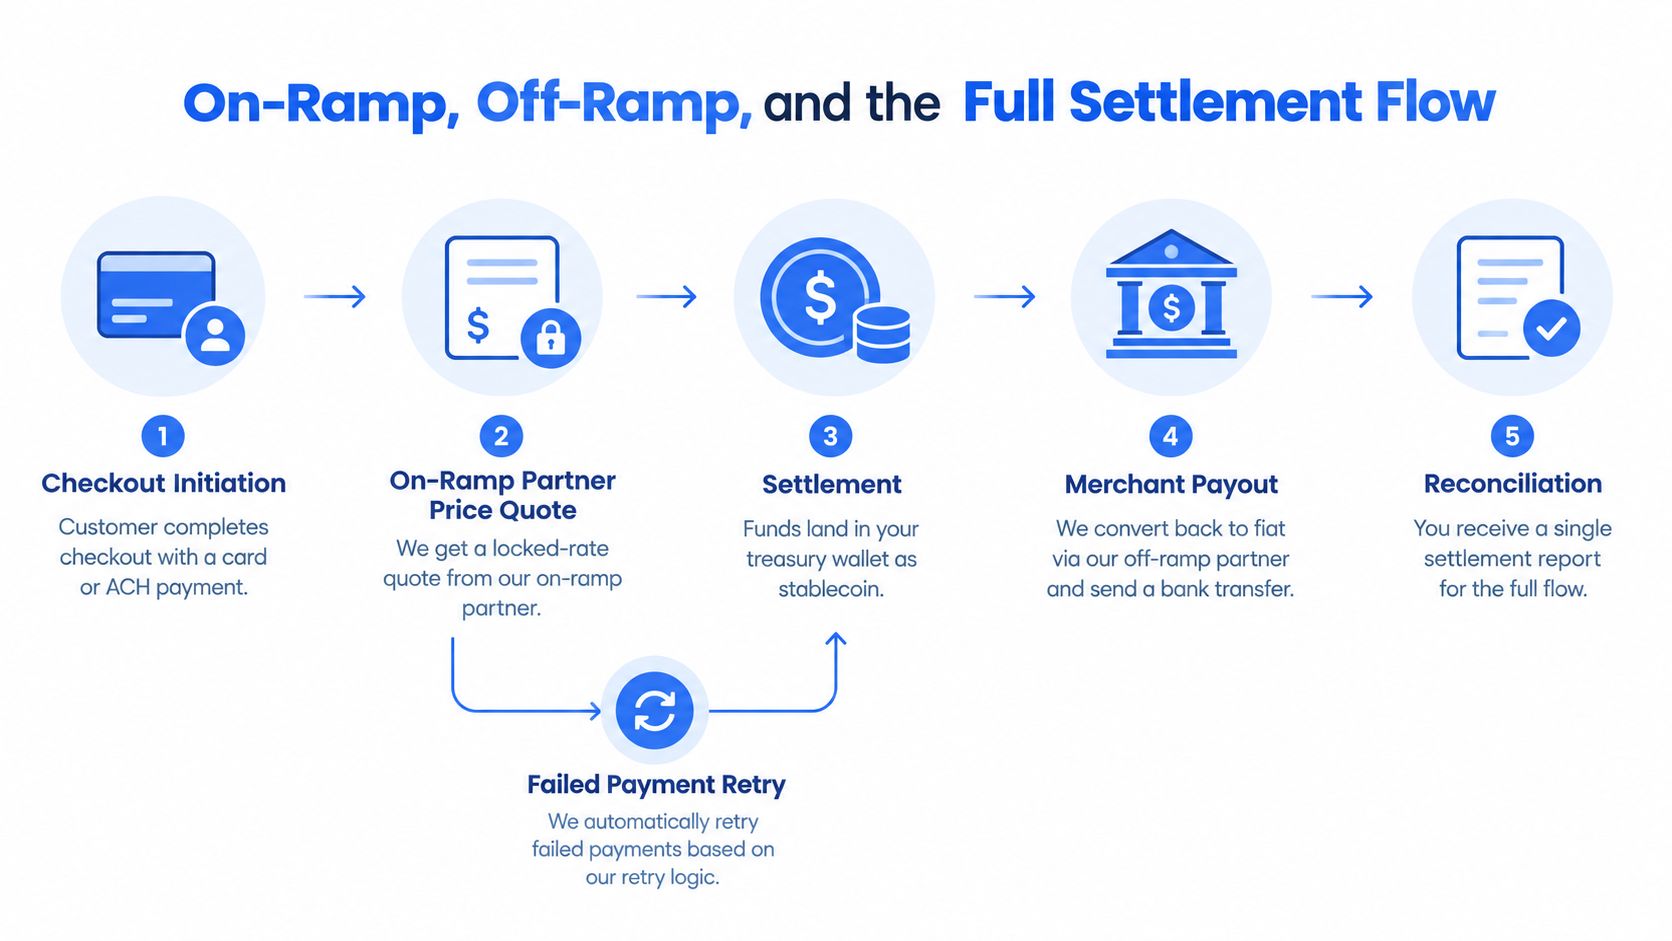
Провайдер має абстрагувати вибір мережі й оцінку gas, але показувати результат. Фінансовий керівник повинен знати, чи обрано потрібну мережу, чи gas утримано із суми платежу або казначейського балансу і чи змінило прослизання чисту суму розрахунку. Невдалий картковий платіж, прострочене котирування, відхилена адреса або скасований фіатний вивід також потребують визначеного шляху повторної спроби.
Посібник із fiat-to-crypto API корисний для команд, що проєктують таку спільну поверхню. Цінність не в назві «фіатний ввід». Вона в поєднанні поповнення клієнта, зарахування на гаманець, руху токена, виплати й звірки під одним ідентифікатором замовлення.
Фрагментований стек створює передачі між картковим процесором, провайдером конвертації, сервісом гаманців, модулем відправлення в блокчейн, банківським партнером і системою обліку. Кожна передача додає новий ідентифікатор і стан збою. Єдиний API не усуває цих контрагентів, але може нормалізувати їхні події, зберегти походження транзакції та повернути коди причин для фінансових операцій.
Найскладнішою проблемою часто є фіатний вивід, а не приймання. Галузевий аналіз називає розрив взаємодії між переказами гаманців і локальною фіатною конвертацією центральною перешкодою, адже конвертація може залучати кілька організацій з окремими обов'язками KYB та AML. Матеріал про сумісність платежів у стейблкоїнах і складність фіатного виводу пояснює, чому покупцям варто оцінювати розрахунок і звірку до додавання ще одного способу оплати.
Вебхуки, ідемпотентність та операційний журнал із послідовним додаванням
Автомат станів платежу має бути надійнішим за мережеве з'єднання між вашим застосунком і провайдером. Синхронна відповідь може завершитися тайм-аутом після прийняття запиту. Вебхук може надійти кілька разів. У блокчейні може статися реорганізація, партнер може призупинити виведення, а клієнт — надіслати неочікувану суму.
Зробіть кожен перехід стану явним
Корисна модель розділяє такі стани:
- Очікується: замовлення існує, але відповідного переказу ще не виявлено.
- Сплачено: очікуваний переказ знайдено відповідно до правил провайдера.
- Підтверджується: транзакція рухається до потрібного порога підтверджень.
- Підтверджено: умову мережі виконано.
- Розраховано: кошти переміщено до налаштованого казначейства або адреси виплати.
- Звірено: внутрішній облік, записи провайдера, дані блокчейну й банківський рух збігаються.
- Повернено або прострочено: замовлення завершилося без нормального розрахунку.
Продавець не повинен дозволяти пізньому зворотному виклику «очікується» перезаписати «підтверджено» або двічі обробляти виплату через дві однакові події. Кожен запит, що змінює стан, має містити ключ ідемпотентності, сформований зі стійкої бізнес-операції продавця. Кожен вебхук має містити ідентифікатор події провайдера, який отримувач зберігає до застосування переходу стану.
| Подія | Стан платежу | Джерело ключа ідемпотентності | Правила повтору |
|---|---|---|---|
payment.created | Очікується | Ідентифікатор замовлення продавця | Безпечно повторювати до прийняття |
deposit.observed | Сплачено або на перевірці | ID події провайдера та хеш транзакції | Усунути дублікат, потім повторити незавершену обробку |
deposit.confirming | Підтверджується | ID події провайдера | Приймати лише рух стану вперед |
deposit.confirmed | Підтверджено | ID події та запис підтвердження | Повторювати до підтвердження отримання |
settlement.completed | Розраховано | ID інструкції розрахунку | Ніколи не створювати другий розрахунок |
payment.reconciled | Звірено | ID запису звірки | Повторно відкривати лише через контрольований виняток |
payment.refunded | Повернено | ID інструкції повернення | Дозволити одну інструкцію повернення на замовлення |
Перевірка підпису вебхуку передує бізнес-обробці. Обробник має перевірити підпис, часову позначку, схему події та вікно захисту від повтору, а потім записати початкову подію до стійкого сховища. Лише після цього він застосовує перехід і підтверджує доставку.
Внутрішній журнал із послідовним додаванням зберігає порядок фактів. Він не повинен оновлювати один змінний баланс і відкидати записи, що його сформували. Зберігайте початкову подію, похідне бухгалтерське проведення, хеш транзакції, складові комісії та людину або правило, що дозволили вихідний рух.
Вебхук — це вказівка оцінити подію, а не дозвіл довіряти результату без перевірки.
Така конструкція перетворює звірку на повторюваний цикл. Сервіс порівнює очікувані замовлення з виявленими переказами, підтверджені транзакції з інструкціями розрахунку, а розрахунки провайдера — з банківськими записами. Опитування може допомагати у відновленні, але не повинно бути основною операційною моделлю.
Контроль відповідності вимогам у поверхні API
Відповідність вимогам не повинна залишатися в PDF поруч з API. Вона має бути частиною життєвого циклу запиту із застосовним контролем у точці появи ризику або руху цінності.
Застосовуйте контроль у точках ухвалення рішень
До запиту перевіряйте продавця, користувача, отримувача, географію та дозволений сценарій. Статус KYB має впливати на те, чи дозволяє API створення гаманця, ініціювання виплати або доступ до розрахунку.
Під час запиту перевіряйте адреси депозиту й контрагентів за санкційними та ризиковими правилами. Моніторинг транзакцій має враховувати суму, швидкість операцій, адресу отримувача, актив, мережу та поведінкові закономірності. Механізм правил повинен заблокувати або затримати інструкцію до її потрапляння в чергу підписання.
Під час підписання вимагайте обмежені дозволи й правила схвалення. Ключ лише для читання не повинен створювати виведення. Ключ виплат не повинен змінювати список дозволених адрес. Казначейський переказ має вимагати належної ролі або Co-Signer, а рішення слід зберігати для подальшої перевірки.
Після відправлення в мережу зберігайте підписане навантаження, результат правил, хеш транзакції, результат перевірки й історію подій. Контроль після запиту має створювати справу, якщо подія не проходить звірку або транзакція переходить у винятковий стан.
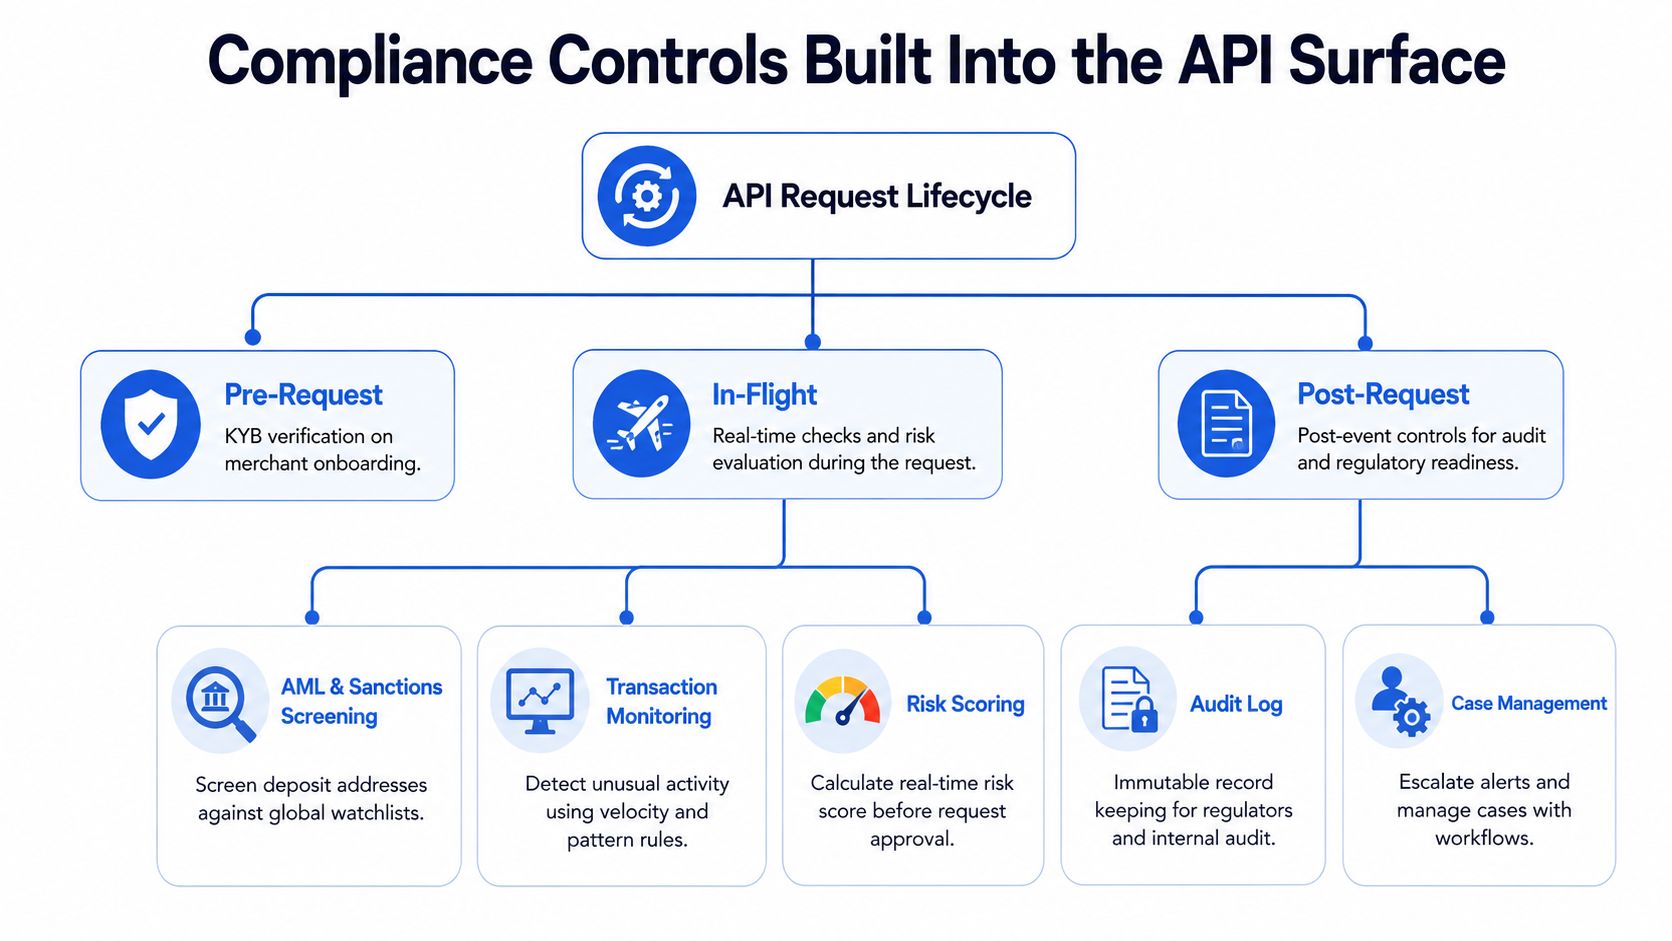
API-ключі з обмеженими правами, RBAC, списки дозволених IP-адрес, захист від повтору та автентифікація запитів Ed25519 зменшують зону ураження скомпрометованих облікових даних. Вони не замінюють моніторинг транзакцій, але ускладнюють виконання дій поза призначеною роллю інтеграції.
Дані Travel Rule мають бути в навантаженні переказу й пов'язаній справі, а не в окремому ручному процесі. API повинен визначати поля відправника, отримувача, установи-відправника, установи-отримувача та статусу, якщо цього вимагає юрисдикція. Географічні обмеження слід застосовувати на рівні кінцевої точки або правил, щоб заблокований регіон не можна було обійти через інший маршрут продукту.
Модель зберігання визначає, який контроль технічно застосовний. Провайдер з односторонніми повноваженнями підписання може договірно пообіцяти правило, але клієнт матиме обмежену здатність його перевірити чи забезпечити. MPC з контрольованим клієнтом Co-Signer може зробити розділення схвалень і списки дозволених адрес частиною шляху транзакції.
Юридичне тлумачення все одно потребує кваліфікованого радника. Команди, які оцінюють правові наслідки GENIUS для стейблкоїнів, можуть використати цей матеріал, щоб сформувати запитання про емітента, зберігання активів та обов'язки платіжного сервісу. Після цього API має перетворити затверджені обов'язки на ключі, поля, правила й аудиторські записи.
Як оцінити провайдера crypto payment API
Не обирайте провайдера за переліком функцій. Оцінюйте операційні докази за кожною функцією.
Почніть зі зваженої перевірки. Надайте підтримці мереж і звірці більшу вагу, ніж заявам про пропускну здатність. Система, що швидко обробляє запити, але не може пояснити відсутній розрахунок, створить більше роботи для фінансів, підтримки й команди з відповідності.
| Напрям оцінювання | Вага | Що перевірити | Оцінка 1–5 |
|---|---|---|---|
| Покриття мереж і токенів | Висока | Названі основні мережі, нативні й обгорнуті активи, правила підтвердження, обробка неправильної мережі | |
| Інструменти звірки | Висока | Журнал із послідовним додаванням, експорти, підтвердження розрахунків, ключі зіставлення, процес винятків | |
| Зберігання й підписання | Висока | Власність ключів, конструкція MPC, Co-Signer, правила схвалення, відновлення | |
| Прозорість комісій | Висока | Мережева комісія, спред конвертації, плата платформи, плата за виплату, обробка невдалих транзакцій | |
| Фіатні інтеграції | Середня | ACH, SEPA, Faster Payments, картки, покриття банківських виплат, обробка повернень | |
| Надійність подій | Середня | Підписи вебхуків, WebSocket-події, повтори доставки, порядок, захист від повтору | |
| Затримка й доступність | Середня | Медіанна та p99-затримка створення замовлення, адреси й доставки події | |
| Програми карток і виплат | Залежить від контексту | Випуск карток, віртуальні й фізичні картки, зв'язок із гаманцями, масові виплати |
Просіть докази, а не прикметники. Запитайте приклад експорту журналу, контракт вебхуків, графік комісій, матрицю мереж, схему правил підписання та інструкцію реагування на інциденти. Перевірте повтор запиту замовлення, реорганізацію транзакції, блокування адреси отримувача та повернення меншої за котирування суми сервісом фіатного виводу.
Фінансовий керівник і архітектор можуть заповнити таблицю оцінювання за один день, якщо провайдер надає тестові облікові дані та репрезентативні навантаження. До перевірки включіть модулі, які володітимуть операційним процесом: BroSettlement для DKG/MPC-підписання 2-з-3 і відправлення в мережу, BroWallet для операцій із гаманцями й фіатом, AI Agent Wallets для окремого контролю агентів, контрольований клієнтом Co-Signer, забезпечення правил MPC та WebSocket-події для депозитів, підтверджень, виведень і результатів правил у реальному часі.
Поставте ці закупівельні запитання прямо:
- Хто зберігає кожну частку підписання?
- Що відбувається під час реорганізації блокчейну?
- Як скасовуються осиротілі транзакції?
- Які комісії видно до авторизації?
- Чи покриває SLA економічні збитки або лише доступність сервісу?
- Чи може фінансова команда експортувати точні записи для головної книги?
- Чи може команда з відповідності поставити операцію на утримання до відправлення в мережу?
- Чи може бізнес змінити провайдера без втрати історії журналу?
Провайдер, який чітко відповідає на ці запитання, цінніший за того, хто починає з довгого списку підтримуваних активів.
Інституційний перелік перевірок і наступні кроки
До запуску фінансова, технічна, продуктова й операційна команди та команда з відповідності мають погодити один документ контролю. Наведений перелік навмисно стислий, але кожен пункт повинен вести до тесту, відповідального власника й процедури відновлення.
- Підтвердьте зберігання й контроль ключів: задокументуйте кастодіальну, одноключову або MPC-модель, визначте кожну сторону підписання, протестуйте шлях Co-Signer і запишіть обов'язки відновлення.
- Змоделюйте повний процес розрахунку: перевірте поповнення карткою або ACH, конвертацію в стейблкоїн, надходження на гаманець, переказ продавцю, фіатний вивід, невдалий платіж, повтор, завершення строку, повернення й скасування.
- Забезпечте безпеку подій: перевірте підписи вебхуків, захист від повтору, порядок подій, поведінку за дубльованої доставки та рух стану платежу лише вперед.
- Звіряйте операційний журнал: зіставляйте записи з послідовним додаванням зі станом блокчейну, звітами провайдера, банківськими виписками, комісіями, хешами транзакцій та внутрішніми бухгалтерськими ідентифікаторами.
- Перенесіть відповідність у запити: інтегруйте KYB, AML- і санкційні перевірки, дані Travel Rule, RBAC, списки дозволених адрес, географічні обмеження, аудиторські журнали й процеси ескалації на межі API.
- Забезпечте операційну видимість: передавайте події замовлень, депозитів, підтверджень, виведень, розрахунків, правил і вебхуків до засобів моніторингу та підтримки.
- Підготуйте інструкції для збоїв: визначте відповідальних і кроки для реорганізацій блокчейну, завислих транзакцій, стрибків gas, недоступності провайдера, затриманих вебхуків, повернень фіатного виводу та розбіжностей журналу.
Платіжна активність у стейблкоїнах тепер охоплює і часті невеликі операції, і корпоративні розрахунки. Звіт Visa про економіку 2026 року, процитований у звіті про платежі у стейблкоїнах, зазначає, що обсяг транзакцій роздрібного розміру зріс приблизно з $0,5 млрд у 2019 році до $69,8 млрд у 2025 році, а їх кількість — приблизно з 4,7 млн до 1,3 млрд. У 2025 році така активність становила близько 0,6% скоригованого обсягу стейблкоїнів, але 57% кількості транзакцій. Це робить надійність, перевірки й видимість подій важливішими за просте демо великого розрахунку.
Подібний інтеграційний розрив помітний у корпоративному попиті. За опитуванням EY, 54% організацій за попередні шість–дванадцять місяців більше зацікавилися стейблкоїнами, а 36% потребували б значних змін систем для інтеграції. Опитування EY про стейблкоїни підтримує практичний висновок: інтерес до впровадження не усуває інтеграційну роботу, а робить архітектурну перевірку нагальнішою.
Використовуйте перелік, щоб перевірити систему до обговорення комерційного зобов'язання. Запросіть одну технічну сесію про зберігання активів, примітиви звірки, контракти вебхуків, маршрутизацію мереж, розрахунок комісій та обробку винятків. BroSettlement пропонує вбудовані MPC-гаманці, розрахунок і відправлення в мережу, операційний журнал із послідовним додаванням, WebSocket-події в реальному часі, контроль AI Agent Wallets, карткові й фіатні інтеграції та контрольований клієнтом Co-Signer через модульну поверхню API.
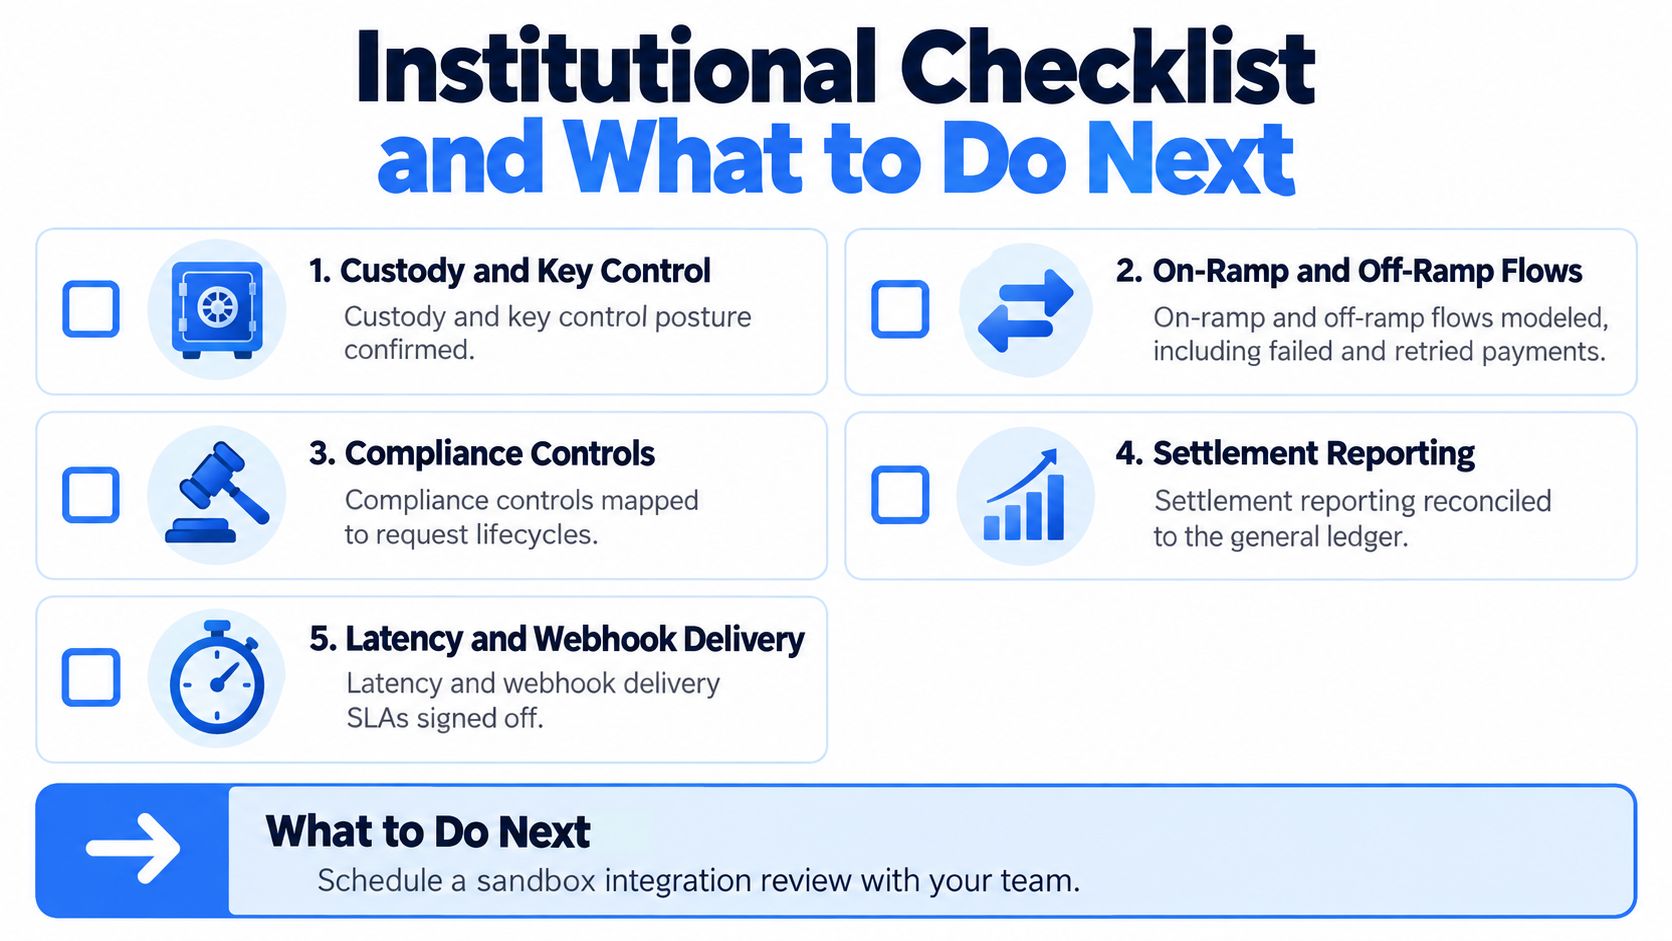
Замовте технічну сесію з BroLabel, щоб до вибору crypto payment API перевірити модель зберігання, вимоги до звірки й контракт вебхуків. Залучіть до однієї розмови фінансову й технічну команди та команду з відповідності, а потім протестуйте в пісочниці невдалі платежі, дубльовані події, правила підписання й винятки розрахунку.