Ви вже запустили вхід у систему, створили тестові гаманці й побачили переказ в оглядачі блокчейну. Потім починається робочий режим. Фінансова команда запитує, чому баланс в операційному журналі не збігається з панеллю гаманця. Операційна команда бачить успішну виплату, але не отримує наступний вебхук. Команда безпеки хоче знати, хто схвалив транзакцію, які правила діяли та чи був доступний кворум підписання.
Саме тоді SDK криптогаманця перестає бути лише зручним інструментом розробника і стає інфраструктурним рішенням. Оцінювати треба не тільки підтримувані мережі чи швидкість створення адреси. Важливо, чи використовують створення гаманця, автентифікація, підписання, доставка подій, звірка й реагування на інциденти спільну модель стану, яку компанія здатна обґрунтувати.
Зміст
- Яке завдання насправді має розв'язувати SDK криптогаманця
- Порівняння гаманців зі зберіганням активів, SSS і MPC
- Вибір топології гаманців для різних бізнес-сценаріїв
- Покрокова інтеграція SDK криптогаманця
- Звірка, ідемпотентність і події WebSocket
- Правила підписання, контроль Co-Signer і ризики робочого режиму
- Перелік перевірок для переходу з пісочниці та FAQ
Яке завдання насправді має розв'язувати SDK криптогаманця
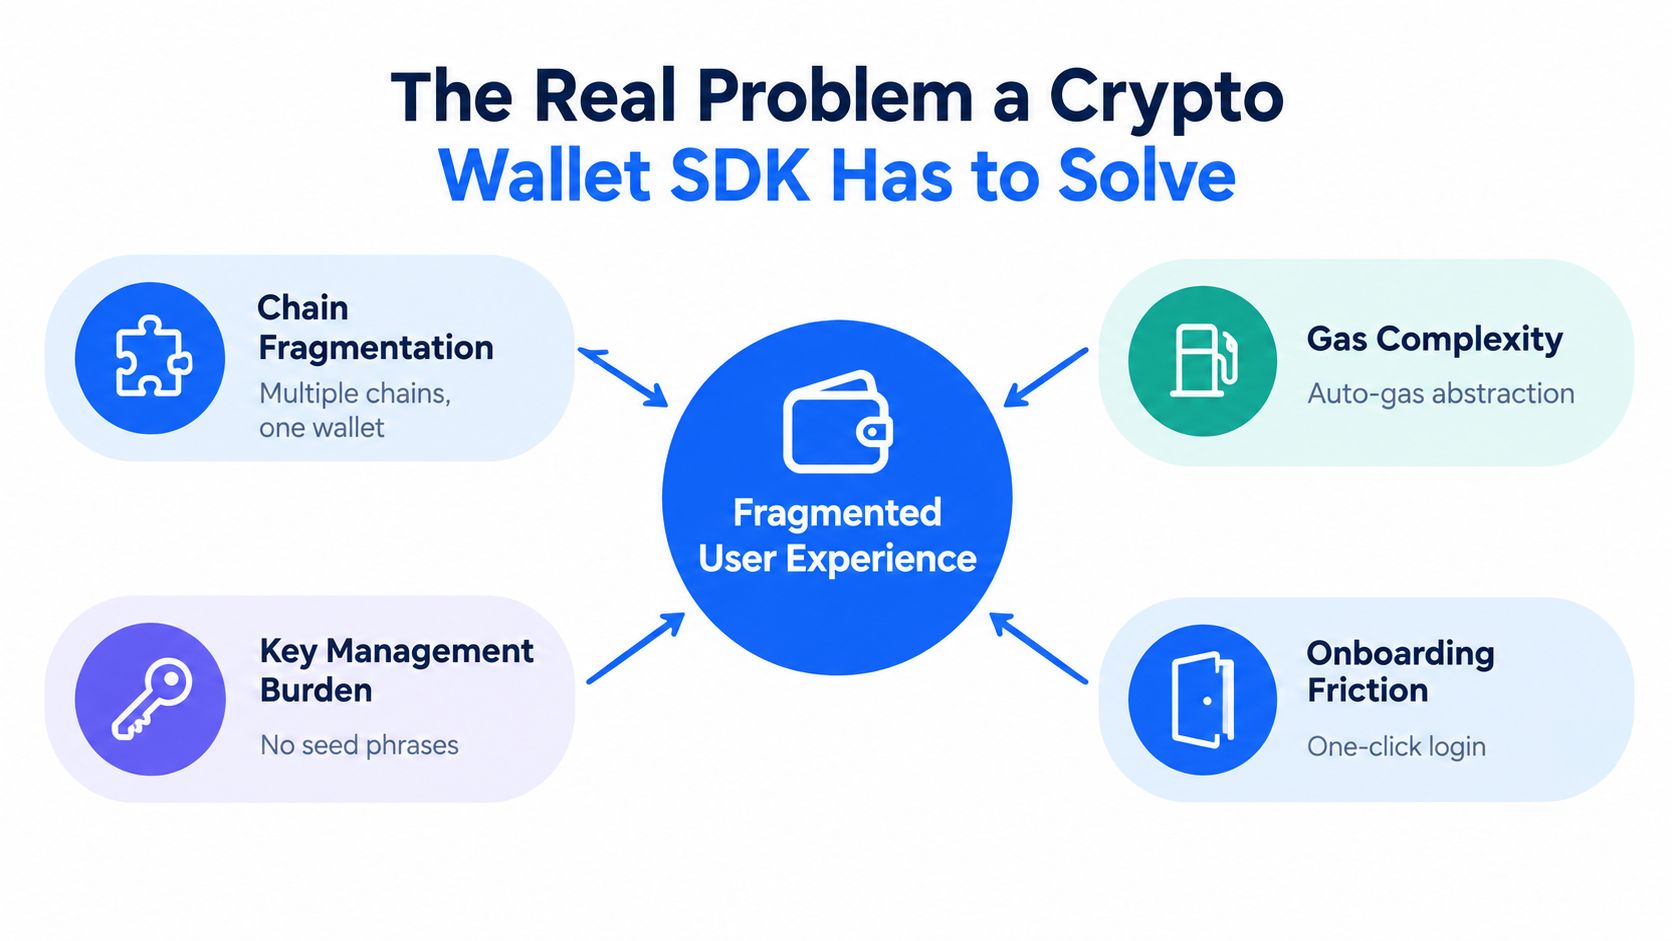
Головна проблема — розрізнені інтеграції провайдерів. Команди часто підключають одного провайдера для створення гаманців, другого для зберігання активів, третього для відправлення транзакцій у мережу та окремий сервіс для звітності журналу. За звичайної роботи така схема здається керованою. Під час інциденту інженерам доводиться звіряти депозити в кількох панелях, шукати розбіжності підписання між шарами зберігання та виправляти вебхуки після того, як повторні спроби створили дублікати внутрішніх записів.
SDK гаманця має зменшувати цю поверхню. Він повинен допомагати продуктовій, інженерній, фінансовій командам і команді з відповідності узгоджено відповідати на п'ять запитань:
- Кому належать кошти? Відповідь має бути видимою в моделі рахунку та правилах схвалення.
- Хто може підписувати? SDK має показувати ролі, правила кворуму та результати перевірок.
- Що сталося в блокчейні? Події мають містити достатньо ідентифікаторів для звірки.
- Що зафіксував бізнес? Операційний журнал повинен залишатися авторитетним джерелом внутрішніх балансів.
- Що відбувається в разі збою? Повторні спроби, тайм-аути, відхилення правилами й недоступність Co-Signer потребують явних станів.
Динаміка впровадження серед розробників дає корисний історичний орієнтир. Дані Alchemy про використання SDK гаманців у 2023 році показують, що в другому кварталі 2023 року кількість встановлень Web3 SDK гаманців зросла на 196% рік до року й досягла 11,1 млн завантажень. У тому самому звіті активність Ethereum зросла на 7%, а кількість встановлень SDK гаманців — на 22% за цей період. Ці цифри важливі не як прогноз ринку, а як свідчення того, що SDK гаманців став поширеним інтеграційним шаром для споживчих застосунків, фінтех-продуктів і ончейн-сервісів.
Операційна модель важливіша за перелік функцій
Покриття мереж залишається важливим. Так само як абстракція газу, підтримка мобільних пристроїв, сумісність зі смартрахунками та відновлення доступу. Але ці функції створюють цінність лише в надійному операційному циклі.
Узгоджений стек пов'язує ідентичність гаманця з незмінюваним операційним журналом, правила підписання — з людиною або сервісом, а кожну асинхронну подію — із завданням звірки. Він також дає черговому інженеру один аудиторський слід замість набору неповних журналів різних провайдерів.
Практичне правило: обирайте SDK, який робить невдалий переказ пояснюваним, а не лише успішний переказ простим.
Найсильніша архітектура розглядає створення гаманців, потік подій, розрахунки й підписання як одну площину контролю. Саме цей стандарт BroLabel застосовує до BroSettlement, BroWallet, гаманців AI-агентів, контролів Co-Signer, подій WebSocket і звірки журналу. Мета не в тому, щоб приховати складність, а в тому, щоб розмістити її там, де бізнес може її спостерігати й контролювати.
Порівняння гаманців зі зберіганням активів, SSS і MPC
Архітектура зберігання визначає, де може статися найбільший операційний збій. У моделі зі зберіганням активів повний приватний ключ контролює провайдер. Shamir Secret Sharing, або SSS, ділить ключовий матеріал на частки, але відновлює ключ під час підписання. Архітектура MPC без передання контролю провайдеру розподіляє підписання між сторонами, тому повний приватний ключ не відновлюється у звичайному процесі.
Ця відмінність змінює модель ризику. Основи взаємозв'язку публічного й приватного ключів пояснює матеріал про те, як працює асиметричне шифрування. Після цього вибір SDK зводиться до експозиції, затримки й доступності, а не до напису на панелі керування.
| Критерій | Зберігання у провайдера | SSS, Shamir Secret Sharing | MPC без передання контролю |
|---|---|---|---|
| Ризик розкриття ключа | Третя сторона зберігає повний ключ | Існують частки, а ключ відновлюється під час підписання | Повний ключ не відновлюється під час підписання |
| Користувацький досвід | Зазвичай найпростіший операційний процес | Може бути простим, але відновлення додає чутливий етап | Вбудований досвід із пороговим підписанням і правилами |
| Основний ризик | Концентроване зберігання й залежність від провайдера | Вікно відновлення ключа та координація часток | Доступність кворуму й затримка інтерактивного підписання |
| Типовий збій | Компрометація, недоступність провайдера або обмеження рахунку | Збій відновлення, втрата частки або недоступність координації | Недоступна сторона підписання, затримка мережі або погіршення кворуму |
| Найкраще застосування | Продукти, готові передати зберігання активів провайдеру | Сценарії з контрольованим відновленням | Продукти, яким потрібні власний контроль і інституційні правила підписання |
Що змінюється під навантаженням
Підписання MPC має реальну затримку, але криптографічна операція — не єдиний чинник. Технічний посібник Portal оцінює підписання MPC в одному регіоні приблизно у 1–2 секунди, а розміщення учасників у різних частинах світу може збільшити час до 3–10 секунд. За поганого зв'язку процес може тривати 10–30 секунд. Це орієнтири реалізації, а не універсальний показник провайдера: посібник Portal пов'язує результат із розміщенням сторін підписання, доступністю кворуму та використанням попередніх підписів.
Попередні підписи прискорюють процес, заздалегідь обчислюючи частину протоколу у фоновому режимі. Коли надходить транзакція, SDK використовує доступний попередній підпис і швидше завершує підписання. Якщо його немає, система повертається до звичайного процесу. Для потоків із високою пропускною здатністю варто готувати запас попередніх підписів для пікових навантажень, за можливості розміщувати сторони ближче одна до одної та відстежувати доступність кворуму як цільовий показник сервісу.
MetaMask описує порогове підписання як процес, у якому визначений кворум, часто 2 з n, створює підпис із часткових внесків без відновлення повного приватного ключа. Основну модель наведено в документації MPC-гаманців. Посібник з архітектури MPC також попереджає, що показники різних провайдерів не можна порівнювати напряму через відмінності протоколів, підтримки мереж, аудитів і володіння інфраструктурою.
Для робочих вбудованих гаманців рекомендація чітка: порогове MPC із фоновою генерацією попередніх підписів, розміщення сторін з урахуванням регіону, явний моніторинг стану кворуму та вимірювання повної затримки. Тестуйте підписання разом із відправленням у мережу, а не ізольовано. Архітектура MPC-гаманця BroLabel стане в пригоді під час оцінки клієнтського Co-Signer і моделі без передання контролю провайдеру.
Вибір топології гаманців для різних бізнес-сценаріїв
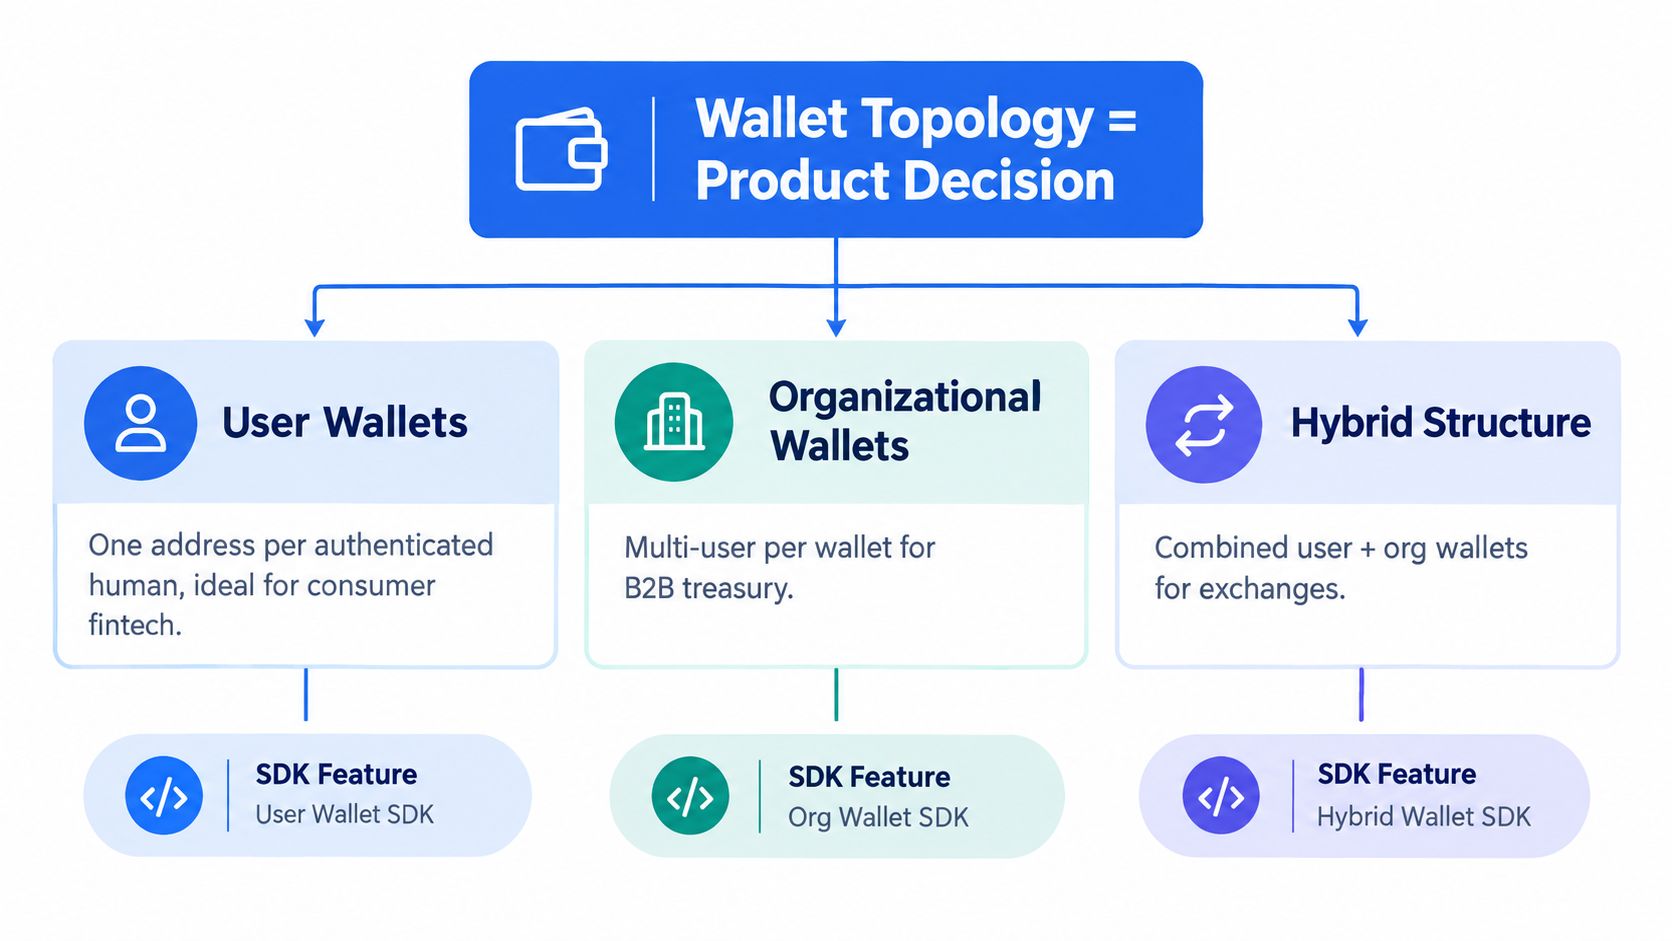
Топологія гаманців визначає, як продукт розподіляє ідентичність, відповідальність і радіус наслідків. Її треба обрати до підключення автентифікації в SDK, адже один сеанс користувача може відповідати принципово різним моделям володіння гаманцем.
Гаманці користувачів
Використовуйте гаманець користувача, коли одна автентифікована людина має володіти балансом, пов'язаним з однією адресою, і переглядати його. Це підходить споживчому фінтеху, програмам лояльності та застосункам, де бренд контролює інтерфейс, а клієнт — відносини з активом.
Прив'язка ідентичності має бути явною:
wallet = createWallet({
  ownerType: "user",
  ownerId: verifiedUserId,
  policy: "consumer-default"
})
Ключове проєктне питання — відновлення. Якщо користувач утрачає доступ до застосунку, який процес відновить його, не передаючи зберігання активів операційній команді? SDK має показувати стан відновлення й результати правил, щоб підтримка могла допомогти без необмежених повноважень підписання.
Окремі гаманці для агентів
AI-агентам, казначейським сервісам і внутрішнім операторам потрібні окремі ідентичності підписання. Гаманець для кожного агента надає окрему адресу, дозволи, ліміт витрат і рядок аудиту. Так одна облікова інформація автоматизації не представляє всі дії серверної частини.
agentWallet = createWallet({
  ownerType: "agent",
  ownerId: agentId,
  policy: "treasury-rebalance"
})
Агент має отримувати лише дозволи, потрібні для його завдання. Спостерігач балансу лише для читання не повинен використовувати ті самі облікові дані, що й виконавець виплат, а жоден із них — дані адміністратора правил.
Гаманці для гравців і гібридні моделі
Ігрові платформи, маркетплейси та iGaming часто потребують тимчасового або прив'язаного до сеансу гаманця для кожного учасника. Модель окремого гаманця дає бізнесу змогу незалежно відстежувати депозити, комісії, податки й розрахунки, не перетворюючи кожного учасника на постійний споживчий рахунок.
sessionWallet = createWallet({
  ownerType: "player",
  sessionId: transferSessionId,
  policy: "player-payout"
})
Гібридні структури поєднують володіння користувача й організації. Маркетплейс може вести гаманець учасника та окремий організаційний гаманець розрахунків платформи. Обирайте цю модель, коли обом сторонам потрібні чіткі баланси й межі схвалення.
Перед вибором топології дайте відповідь на три запитання:
- Кому належать кошти?
- Кому потрібна видимість балансів і транзакцій?
- Які наслідки компрометації одного гаманця бізнес здатен витримати?
Це рішення визначає суб'єкт автентифікації, ключі журналу, область правил і план реагування на інциденти. Створення гаманця — не нейтральна деталь реалізації.
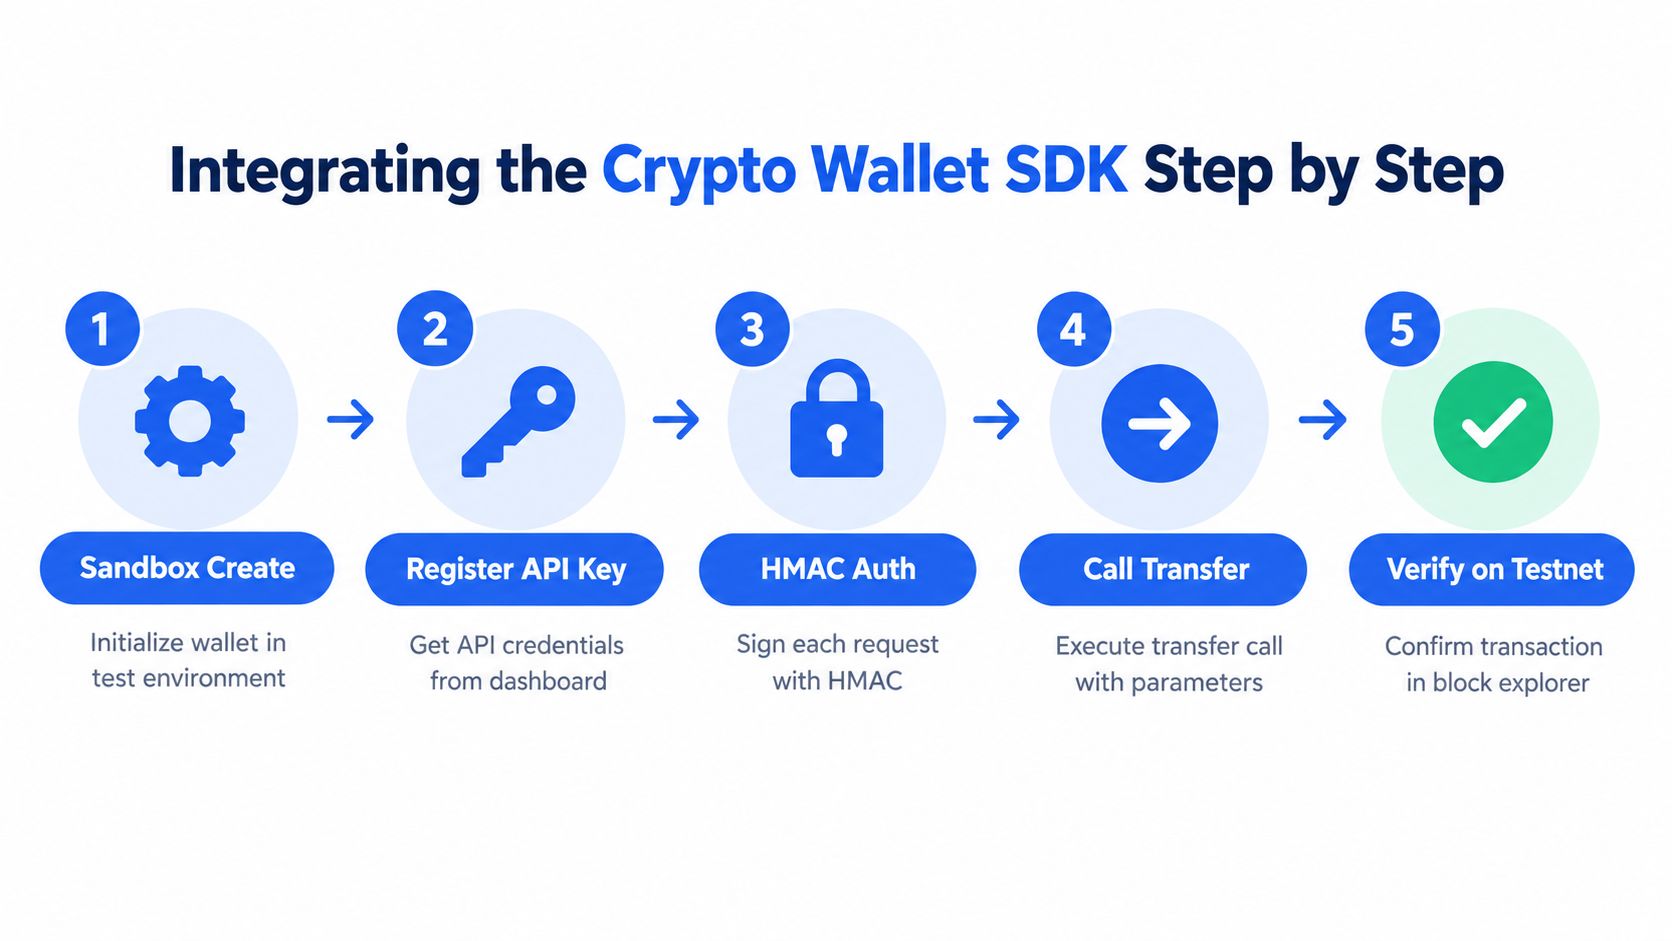
Покрокова інтеграція SDK криптогаманця
Робоча інтеграція має пройти шлях від контрольованого створення ідентичності до автентифікованих, ідемпотентних розрахунків. Пісочниця допомагає перевірити дані й правила, але не доводить, що журнал, сховище подій, повторні спроби та чергування команди працюватимуть правильно під операційним тиском.
Почніть із гаманця та правил
Створюйте гаманець одразу з визначеною топологією та правилами підписання. Не створюйте необмежений гаманець із наміром додати контроль пізніше. Правила від моменту створення дають внутрішньому журналу й потоку аудиту стабільне посилання.
const wallet = await client.wallets.create({
  ownerType: "agent",
  ownerId: agentId,
  chains: ["ETH", "BASE"],
  policyId: "treasury-standard"
});
Зберігайте разом ідентифікатор гаманця провайдера, топологію, версію правил і внутрішній ідентифікатор власника. База даних має відповідати, якому бізнес-об'єкту належить гаманець, без звернення до панелі провайдера.
Автентифікуйте кожен запит
Використовуйте облікові дані з обмеженими правами та підписання запитів. Рекомендації для фінансових API зазвичай поєднують перевірку автентичності HMAC із міткою часу або nonce та обмеженням частоти, щоб перехоплений запит не можна було непомітно повторити. Та сама модель описана в матеріалах про SDK API аналітики загроз, де обмежений доступ і цілісність запиту не менш важливі за доступність endpoint.
const timestamp = Date.now().toString();
const bodyHash = sha256(JSON.stringify(payload));
const signature = hmac(
  secret,
  `${timestamp}.${method}.${path}.${bodyHash}`
);

const headers = {
  "X-API-Key": scopedKey,
  "X-Timestamp": timestamp,
  "X-Signature": signature
};
Ключам лише для читання надавайте доступ до запитів гаманців і подій. Ключам переказів — лише операцію переказу та потрібну область гаманців. Адміністрування правил тримайте окремо.
Зробіть повторення переказів безпечним
Запит на переказ потребує створеного клієнтом ключа ідемпотентності. Надійні платіжні API використовують заголовок Idempotency-Key, зберігають першу відповідь на сервері та повертають той самий результат у разі повтору протягом періоду зберігання. Посібник з архітектури ключів ідемпотентності описує типові періоди від 24 до 72 годин.
const response = await fetch("/v1/transfers", {
  method: "POST",
  headers: {
    ...headers,
    "Content-Type": "application/json",
    "Idempotency-Key": clientRequestId
  },
  body: JSON.stringify({
    walletId,
    asset,
    amount,
    destination
  })
});

// Expected initial result: 202 Accepted
Відповідь 202 означає, що система прийняла запит до обробки. Вона не означає остаточного підтвердження транзакції. Збережіть запит перед відправленням, а кожну наступну подію пов'язуйте з тим самим клієнтським ідентифікатором.
Підпишіться на події та зберігайте їх до обробки
WebSocket корисний для швидкої операційної реакції, але це не журнал. Підпишіться на події життєвого циклу переказу, записуйте кожну отриману подію у внутрішній outbox, а робочі процеси нехай оновлюють бізнес-стан уже зі збережених записів.
async function connect() {
  let delay = 1000;

  while (true) {
    try {
      const socket = await openWebSocket(
        "wss://api.example.com/events"
      );

      await socket.subscribe({
        walletId,
        events: [
          "transfer.created",
          "transfer.completed",
          "transfer.failed"
        ]
      });

      for await (const event of socket) {
        await outbox.insertIfNew(event.eventId, event);
      }

      delay = 1000;
    } catch (error) {
      await sleep(delay);
      delay = Math.min(delay * 2, 30000);
    }
  }
}
Outbox дає повторне відтворення, перевірку й контрольовану повторну обробку. Практичний API-орієнтований приклад наведено в посібнику BroLabel з API криптогаманця.
Діагностуйте перші збої
- 401 після запиту: перевірте розбіжність часу, побудову підпису й те, чи очікує сервер початкове тіло або його хеш.
- 409 під час повтору: переконайтеся, що той самий ключ ідемпотентності не використовується для різних даних.
- 422 від endpoint переказу: сприймайте як відхилення правилами, а не транспортний збій. Покажіть версію правил і перевірку, що не пройшла.
- Втрачені кадри WebSocket: припускайте тайм-аут простою або прогалину під час перепідключення. Зберігайте ідентифікатори подій і після відновлення зв'язку доповнюйте історію з переліку переказів провайдера.
Звірка, ідемпотентність і події WebSocket
Щоденна звірка виявляє те, що пропустив SDK. WebSocket може прискорити оновлення стану, але операційний журнал має залишатися незмінюваним і не залежати від одного активного з'єднання.
Визначте таксономію подій, безпосередньо пов'язану з переходами журналу:
| Подія | Коли виникає | Дія в журналі | Потрібне підтвердження |
|---|---|---|---|
deposit.observed | Система виявила депозит | Створити запис депозиту в очікуванні | Так |
deposit.confirmed | Депозит досяг визначеного стану підтвердження | Записати одне зарахування | Так |
transfer.broadcast | Переказ відправлено в мережу | Записати відправлення й хеш транзакції | Ні, продовжити моніторинг |
transfer.confirmed | Отримано підтвердження мережі | Позначити розрахунок завершеним | Так |
transfer.failed | Обробка у провайдера або мережі завершилася помилкою | Передати на перевірку винятку | Ні, дослідити причину |
Приклад депозиту
Припустімо, deposit.observed надходить із хешем транзакції та 1 підтвердженням. Робочий процес має утримувати зарахування клієнту, доки deposit.confirmed не досягне 12 підтверджень, а потім створити один запис журналу з ключем (walletId, txHash, logIndex). Правило підтвердження й ідентифікатори подій мають налаштовуватися за активом і правилами, а не бути випадково закріпленими в коді застосунку.
Складений ключ захищає від повторного відтворення подій і дублювання робочих процесів. Він також створює прямий зв'язок між записом блокчейну та внутрішнім бухгалтерським записом.
Контроль вихідних переказів
Вихідний процес потребує такої самої дисципліни. Якщо той самий client_request_id надходить двічі, система повинна повернути початковий результат, а не створити дві транзакції в блокчейні. Ніколи не повторюйте переказ автоматично після неоднозначного тайм-ауту, доки система не перевірить запис ідемпотентності та історію переказів провайдера.
Нічна звірка має порівнювати підтверджений внутрішній журнал із результатом list_transfers SDK. Розбіжності слід передавати людині. Автоматичний повтор може створити другу виплату, якщо першу транзакцію прийнято, але її подія затрималася.
Події WebSocket повідомляють операторам, що могло змінитися. Звірка доводить, що саме зафіксувала система.
Використовуйте незмінюваний операційний журнал із посиланнями на події та надайте фінансовій і операційній командам процес роботи з винятками. Довідник API BroLabel зі звірки дає корисний орієнтир щодо полів і процесів, яких покупці мають очікувати від провайдера інфраструктури.
Правила підписання, контроль Co-Signer і ризики робочого режиму
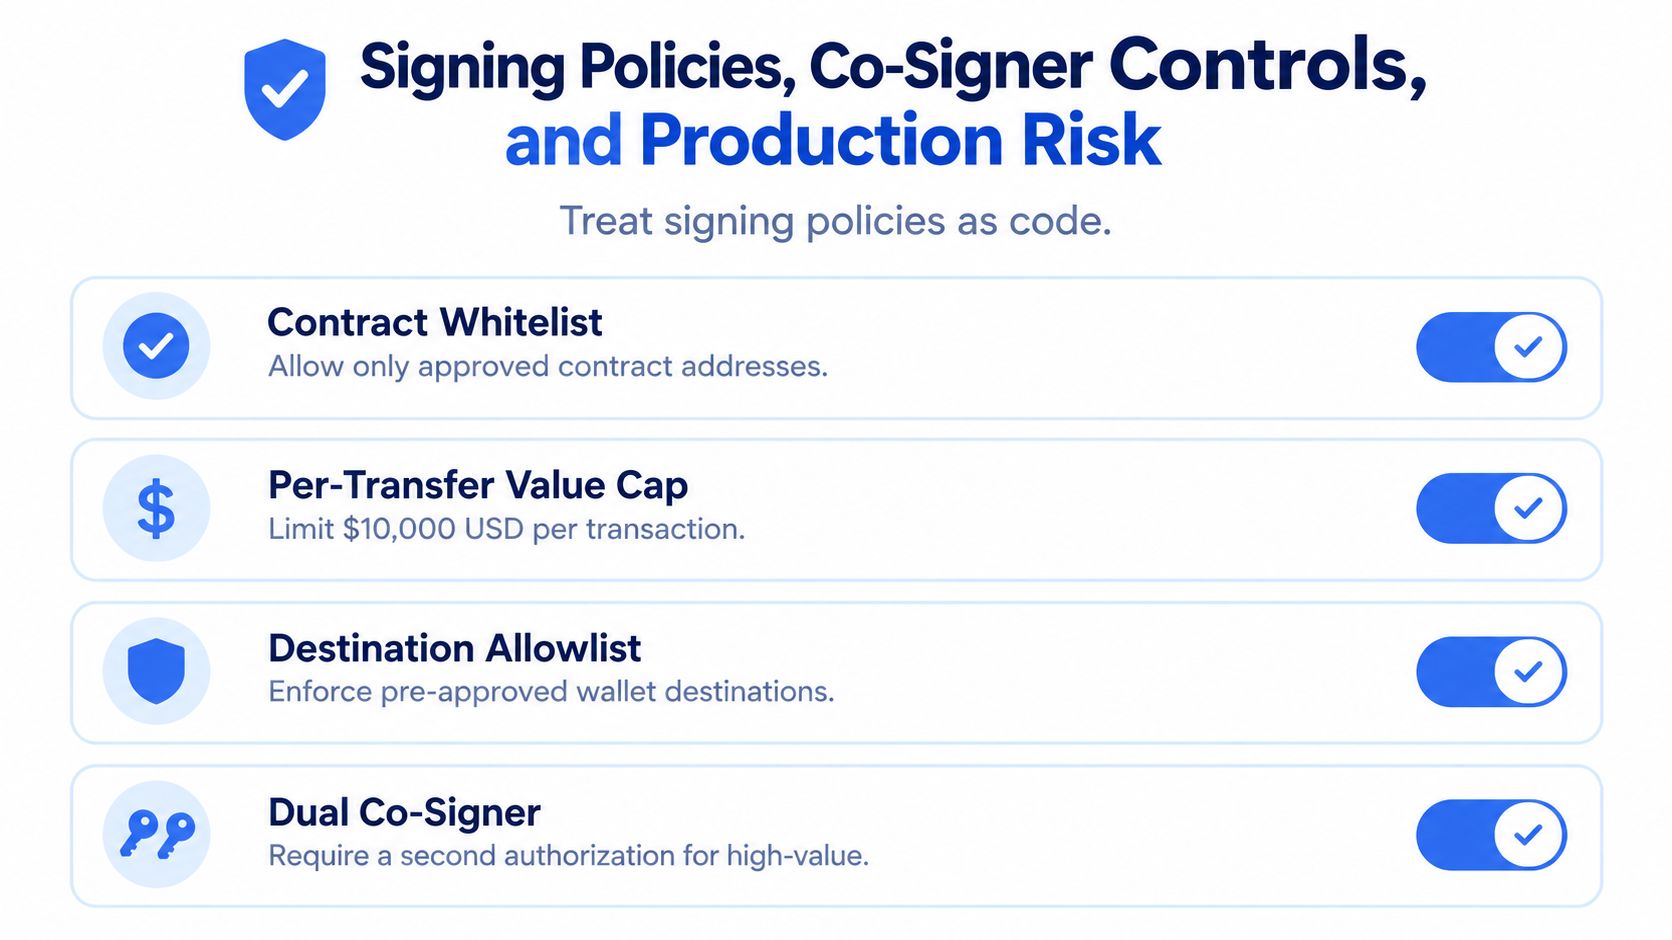
Правила підписання треба розглядати як код, а не як приховане налаштування в панелі провайдера. Їх потрібно перевіряти в системі керування версіями, тестувати в CI та додавати до аудиторського запису щоразу, коли вони дозволяють або відхиляють транзакцію.
Приклад об'єкта правил:
{
  "contractAllowlist": [
    "approved-contract-a",
    "approved-contract-b"
  ],
  "transferValueCapUsd": 10000,
  "destinationAllowlist": [
    "approved-destination-a"
  ],
  "dualApprovalAboveUsd": 5000
}
Ці значення наведено лише як приклад, а не як універсальні ліміти. Кожен бізнес має визначати їх за участю казначейства, команди з відповідності та ризиків. Важливо, щоб правило було явним, версіонованим і перевірялося до підписання.
Розміщуйте Co-Signer відповідно до ризику
Для автоматизованих потоків із нижчим ризиком друга частка MPC може працювати у вашому VPC, зменшуючи залежність від зовнішнього оператора під час звичайного підписання. Великі перекази мають іти іншим шляхом: через частку під контролем оператора з явним схваленням, щоб одна скомпрометована облікова інформація застосунку не могла вивести кошти.
Це головний компроміс Co-Signer. Вища автоматизація збільшує пропускну здатність і зменшує ручну роботу, але окремо контрольована частка створює сильніший бар'єр проти компрометації застосунку та зловживань працівників.
Розділяйте можливості API
RBAC має щонайменше розділяти такі обов'язки:
- Спостерігач лише для читання: переглядає гаманці, баланси, події та стан журналу.
- Виконавець переказів: надсилає перекази в межах уже схвалених правил.
- Адміністратор правил: створює, змінює, публікує або відкочує версії правил.
Не дозволяйте ключу переказів змінювати власні правила. Не дозволяйте адміністратору правил схвалювати переказ без незалежного запису запиту та результату кворуму.
Зберігайте аудиторський слід
Кожна спроба підписання в робочому режимі має фіксувати:
- Суб'єкта: людину, сервіс, агента або робочий процес, що створив запит.
- Версію правил: точний набір правил, який перевіряла система.
- Хеш даних запиту: доказ того, що було підписано, без залежності від змінюваних журналів застосунку.
- Результат кворуму Co-Signer: учасників, стан схвалення та причину збою.
- Ідентифікатори гаманця й транзакції: зв'язок внутрішніх записів із подією мережі.
Відсутність цих полів створює конкретні прогалини під час інциденту. Без суб'єкта важче розслідувати повторне схвалення. Без версії правил непомітна зміна може залишитися невиявленою. Без хешу даних працівник може оскаржити зміст схвалення. Без доказу кворуму ротація ключів може спричинити непідписані або неоднозначно підписані перекази.
Перелік перевірок для переходу з пісочниці та FAQ
Готовий для CTO перехід потребує більше, ніж успішний переказ у тестовій мережі. Перед запуском переконайтеся, що частка збігів звірки перевищує 99,9%, тести правил підписання пройдено, ролі RBAC налаштовано, а посилання на інструкцію чергової команди міститься в записі розгортання.
Запитання покупців перед запуском
Скільки триває створення ключів MPC? Це залежить від протоколу, розміщення сторін, стану мережі та реалізації провайдера. Вимірюйте створення гаманця й перше підписання в середовищі, подібному до робочого.
Чи може перепідключення WebSocket втратити події? Воно може створити прогалину, якщо клієнт не зберігає ідентифікатори подій і не відновлює пропущене після підключення. WebSocket — це канал доставки, а не система обліку.
Що відбувається, якщо Co-Signer недоступний під час виплати? Транзакція має залишатися в очікуванні або завершитися помилкою відповідно до правил. Вона не повинна обходити вимогу кворуму.
Чи скидаються баланси пісочниці? Уточніть правила скидання й отримання тестових активів у провайдера, перш ніж будувати на них припущення звірки.
Як відкотити невдалу версію правил? Опублікуйте раніше схвалену версію контрольованим шляхом розгортання, а потім перевірте її в аудиторських записах.
Як експорт аудиту відповідає доказам SOC 2? Зіставте поля суб'єкта, правил, даних, схвалення й результату з доказами, які запитує аудитор. Не вважайте експорт провайдера достатнім без перевірки.
Запуск SDK гаманця — це не просто постачання функції. Це запуск звірки, підписання й реагування на інциденти, які команда зможе обґрунтувати в понеділок зранку.
BroLabel надає API-first інфраструктуру вбудованих MPC-гаманців, BroSettlement, BroWallet, клієнтські робочі процеси Co-Signer, події WebSocket і незмінюваний операційний журнал для команд, яким потрібно поєднати операції гаманців із розрахунками та звіркою. Відвідайте BroLabel, щоб оцінити пісочницю, API-доступ з обмеженими правами й засоби контролю робочого режиму на власних сценаріях переказів та інцидентів.