Більшість рекомендацій щодо платежів цифровими активами починаються зі швидкості, комісій та обсягу ончейн-транзакцій. Для технічного директора фінтех-компанії це неправильна відправна точка. Платіжний бізнес частіше зазнає невдачі не через нездатність блокчейну перемістити цінність, а через те, що оператор не може звірити подію, безпечно повторити запит, застосувати правила підписання або пояснити баланс фінансовій команді.
Практичне питання не в тому, чи може мережа переказати токени. Важливо, чи здатна організація керувати цим переказом як контрольованим фінансовим процесом. Для цього потрібні атомарний розрахунок, правила підтвердження для кожної мережі, порогове підписання, сервіси на основі подій, операційний журнал із послідовним додаванням, ідемпотентні API, обмежені дозволи та продуманий міст до фіатної ліквідності. Непомітний операційний рівень і є продуктом.
Зміст
- Чому валовий обсяг переказів перебільшує готовність платежів
- Атомарний розрахунок і фінальність мережі
- Захист активів за допомогою порогових підписів
- Потоки подій і звірка операційного журналу
- Як поєднати ончейн-мережі з фіатною ліквідністю
- Як подолати розрив довіри та впровадження
- Критичні запитання для покупців інфраструктури
Чому валовий обсяг переказів перебільшує готовність платежів
Трильйонні обсяги активності у стейблкоїнах можуть створити враження, що платежі цифровими активами вже досягли масового масштабу. Однак валовий обсяг переказів погано відображає розрахунки з продавцями, зарплати, оплату постачальникам та інші економічно значущі платежі. Біржова активність, внутрішні перекази й рух коштів казначейства можуть створювати видимість комерційної зрілості мережі ще до появи надійного платіжного контролю.
McKinsey оцінила реальні річні платежі у стейблкоїнах у $390 млрд у 2025 році, або близько 0,02% глобального платіжного обсягу, зазначивши, що показник більш ніж подвоївся проти 2024 року. B2B-платежі у стейблкоїнах оцінено приблизно у $226 млрд на рік, або близько 0,01% глобального B2B-обсягу на рівні близько $1,6 квадрильйона. Аналіз McKinsey відокремлює справжні платежі від ширшого блокчейн-трафіку: сценарій менший за заголовкові цифри, але зростає.
Валова активність не дорівнює операційній готовності
Базова платіжна мережа все одно важлива. За даними McKinsey, обсяг стейблкоїнів в обігу подвоївся за попередні 18 місяців, вони забезпечували близько $20–30 млрд реальних ончейн-платежів на день, а загальний транзакційний обсяг перевищив $27 трлн на рік до 2025 року. Chainalysis повідомляла про $28 трлн реального економічного обсягу у 2025 році та 133% середньорічного темпу зростання з 2023 року. Visa окремо зазначила понад $51 трлн транзакцій у стейблкоїнах за попередні 12 місяців станом на 2026 рік. Ці цифри підтверджують масштаб інфраструктури переказів і розрахунків, але не доводять, що кожен переказ є клієнтським платежем. Контекст дає аналіз McKinsey про токенізовані гроші й платіжну інфраструктуру.
Команда, яка запускає виплати без визначених порогів підтвердження, може видати кошти під непідтверджений депозит під час реорганізації мережі. Інші збої мають ту саму природу: повторна обробка вебхуку, незрозумілий власник балансу або повторний запит, що створює другий переказ замість повернення початкового результату.
Перші версії платіжного продукту працюють із невизначеним попитом, різними вимогами коридорів, правилами підтвердження й незавершеними процесами відповідності. Модульний API-first стек дає змогу запустити вузький сценарій, спостерігати його роботу, а потім додавати зберігання активів, картки, фіатні інтеграції або контроль агентів у міру реальної потреби.
Практичний висновок: будуйте для контрольованої невизначеності, а не уявного масштабу. Платіжна мережа стає комерційно корисною лише тоді, коли кожен рух можна ідентифікувати, авторизувати, записати, звірити й пояснити.
Ризик полягає в ілюзії обсягу. Вона змушує оптимізувати пропускну здатність до визначення семантики подій, станів журналу, відповідальності за винятки та права підпису. Вважайте платежі цифровими активами фінансовою інфраструктурою з першої транзакції, навіть якщо попит ще непередбачуваний.
Атомарний розрахунок і фінальність мережі
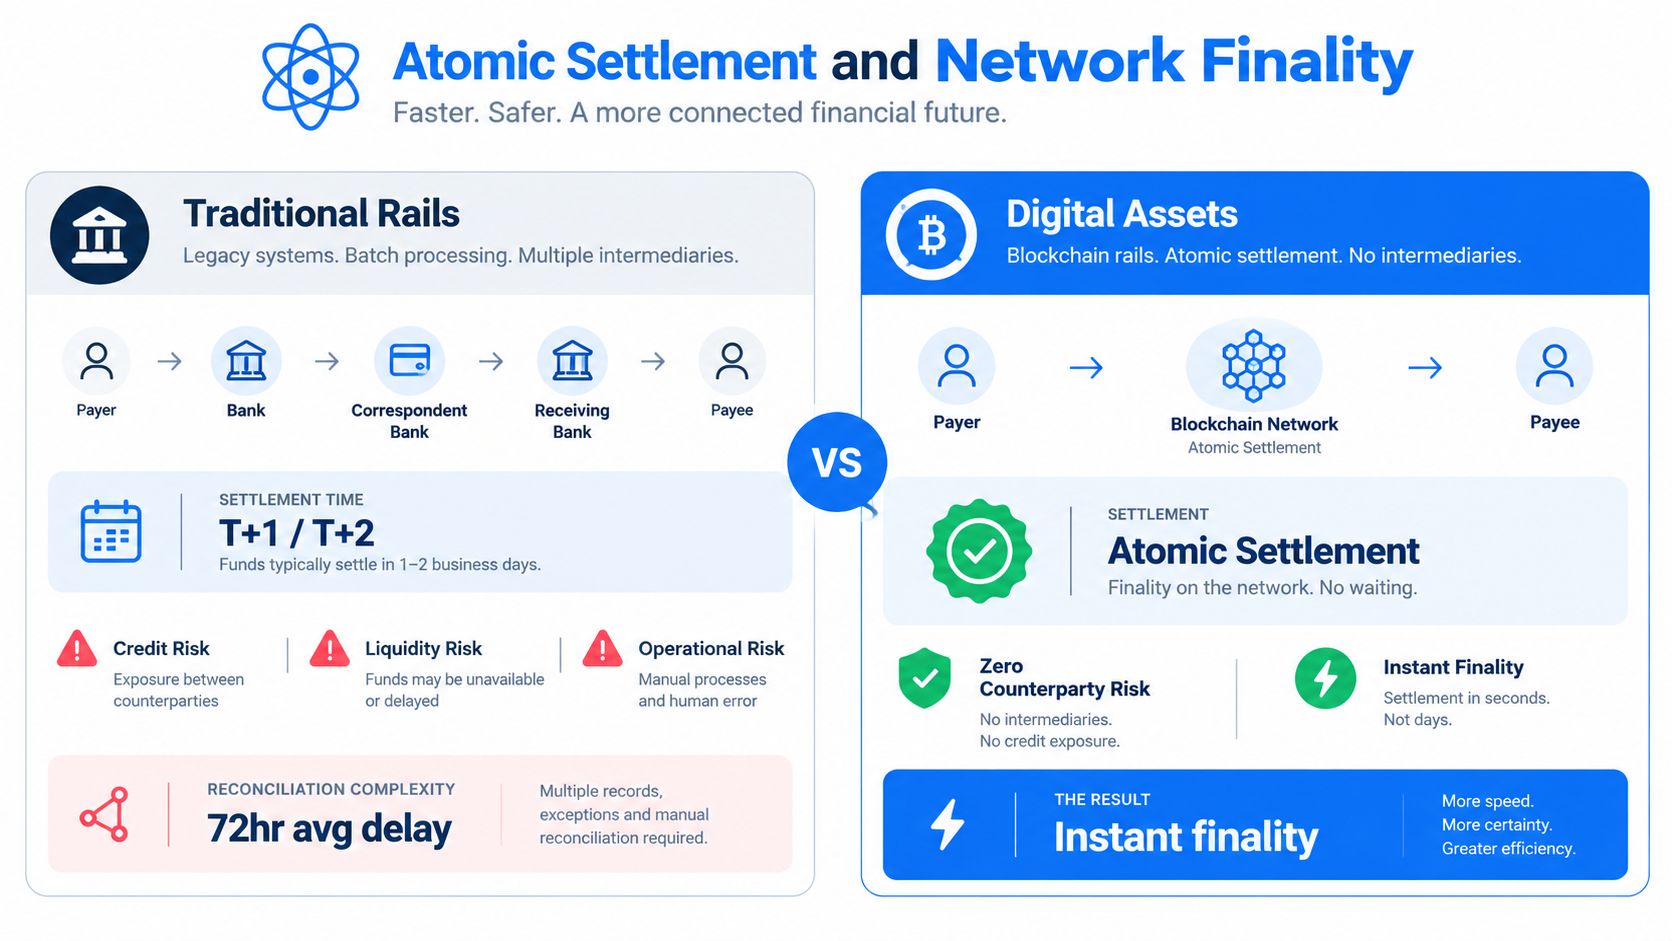
Традиційні платіжні операції часто розділяють авторизацію, кліринг і розрахунок. У проміжних вікнах сторона може не виконати зобов'язання, платіж можна скасувати, а дві системи можуть по-різному визначати, чи перемістилась цінність. Платежі цифровими активами зменшують цю неоднозначність через атомарний розрахунок, коли переказ або досягає фінального стану мережі, або не завершується як задумано.
Перевага не лише у швидкому підтвердженні блокчейну, а в узгодженості стану. Успішний переказ створює перевірюваний ончейн-результат, а невдала транзакція не створює такого самого часткового розрахункового зобов'язання, як процеси з пізнішим неттінгом або доставкою. Це змінює проєктування виплат, руху казначейства й черг винятків.
Фінальність є вхідним параметром правил
Мережі мають різні характеристики економічної фінальності. Одне технічне порівняння наводить для Bitcoin близько 6 підтверджень, приблизно 60 хвилин, для Ethereum — близько 2 епох, приблизно 12,8 хвилини, а для Solana — близько 12,8 секунди. Це не маркетингові обіцянки, а входи для правила підтвердження, яке враховує актив, мережу, суму, ризик реорганізації, досвід клієнта й ціну раннього випуску коштів. Джерело — порівняння фінальності мереж.
Надійний платіжний сервіс розрізняє щонайменше три стани:
- Помічено: система виявила транзакцію або зміну балансу, але правило випуску ще не виконано.
- Підтверджено: транзакція досягла налаштованого порога для відповідної мережі.
- Фіналізовано або доступно: операційні правила дозволяють зарахування, консолідацію чи виплату.
Така модель запобігає типовому збою: спостерігач бачить вхідний переказ, позначає рахунок оплаченим і запускає виплату раніше, ніж мережа або внутрішня ризик-політика визнає депозит достатньо фінальним. Блокчейн працює правильно, але бізнес створює власний розрахунковий ризик.
Порівняння BIS додає інституційний масштаб: скоригований річний обсяг стейблкоїнів становить близько $390 млрд, тоді як оптова доларова клірингова мережа CHIPS проводить близько $2,2 трлн кожного робочого дня. Це підтверджує, що валова активність у стейблкоїнах охоплює більше, ніж споживчі платежі, а фільтрація біржових і внутрішніх переказів змінює картину. Корисним джерелом є аналіз BIS про стейблкоїни й грошову інфраструктуру.
Атомарний розрахунок не усуває всі ризики. Він переносить їх на точність адреси, конфігурацію правил, безпеку приватного ключа, вибір мережі й активу та надійні зміни стану. Ці засоби контролю мають бути частиною продукту, а не окремої інструкції після запуску.
Захист активів за допомогою порогових підписів
Головний ворог зберігання активів — єдина точка повноважень. Якщо один сервер, працівник, seed-фраза або сервіс підписання провайдера може переміщати клієнтські кошти, компрометація одразу стає фінансовою подією. Інституційна інфраструктура потребує дизайну, в якому жоден компонент не авторизує транзакцію одноосібно.
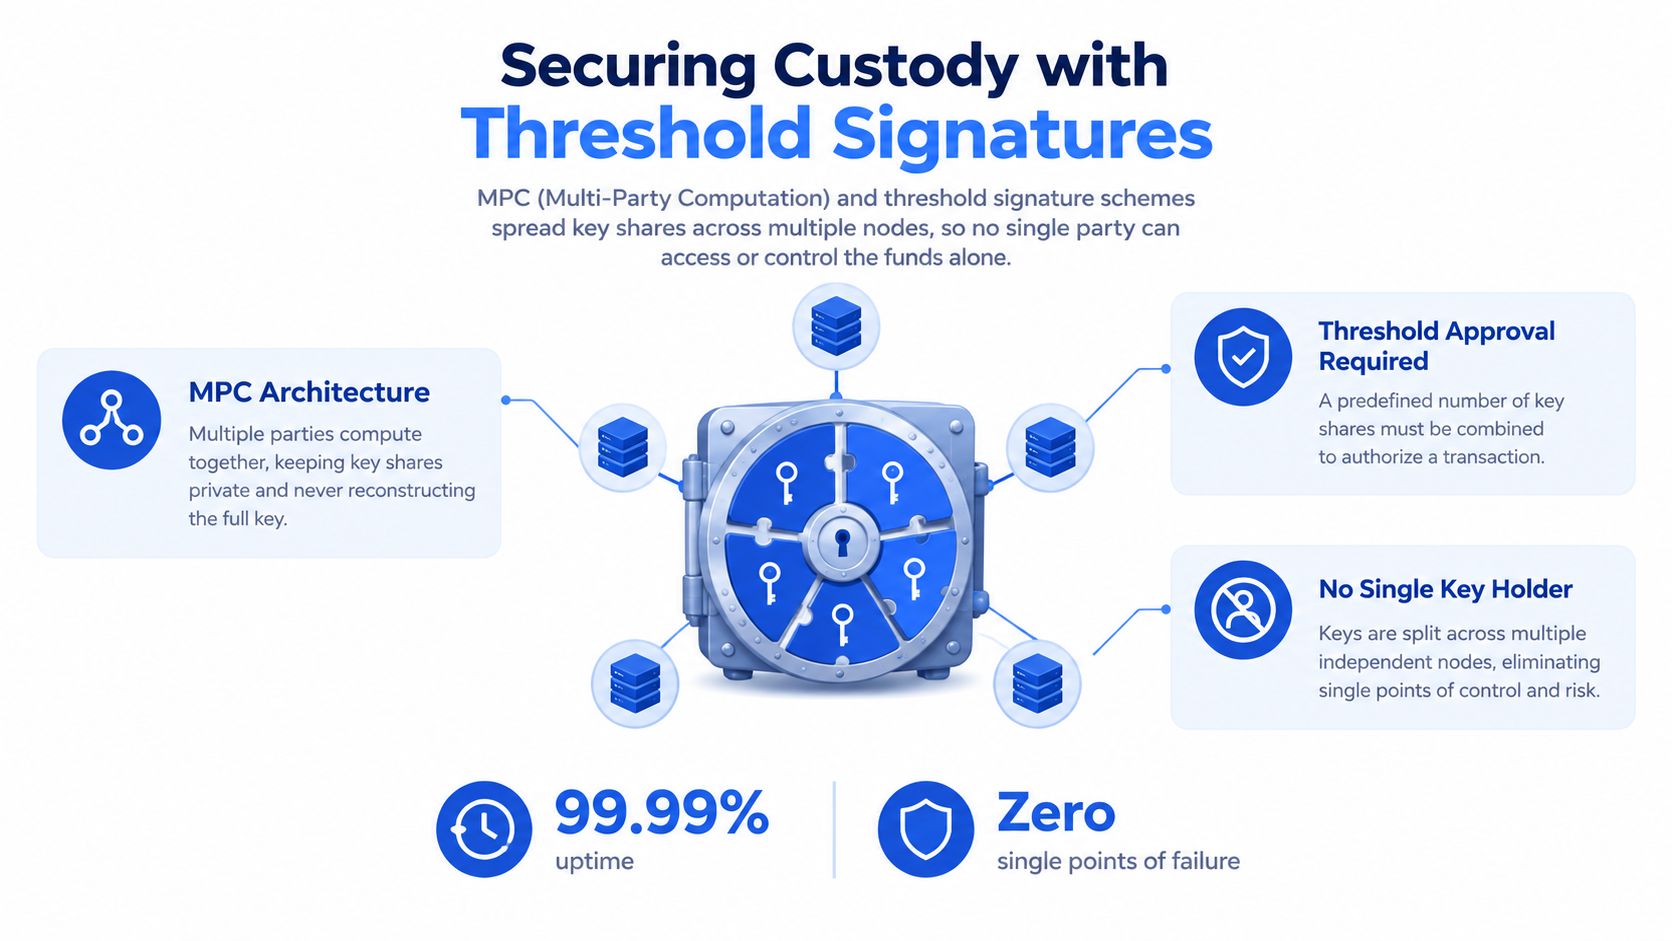
Multi-Party Computation, або MPC, підтримує цю модель через порогове підписання. Секрет розділено на частки, а учасники разом створюють підпис без реконструкції повного приватного ключа. Нейтральне пояснення MPC-гаманців без seed-фраз описує головну властивість: підпис створюється потрібною підмножиною часток, а не складанням повного ключа.
Як працює правило 2-з-3
У задокументованій схемі 2-з-3 три учасники мають частки ключа, а для підпису потрібні щонайменше двоє. Жоден учасник не може авторизувати переказ самостійно. Пояснення Ripple щодо MPC і порогового підписання прямо описує цю модель кворуму.
Практична робоча схема може розподіляти частки так:
- Інфраструктурна частка: у сервісі підписання платіжної платформи, захищена ідентичністю навантаження й строгими дозволами.
- Контрольований клієнтом Co-Signer: працює у клієнта, зберігаючи суттєві повноваження над схваленнями.
- Частка відновлення або управління: зберігається в окремому контрольованому процесі для інцидентів, безперервності й схваленого відновлення.
Розміщення залежить від моделі загроз і регуляторних зобов'язань, але принцип сталий: скомпрометованого сервера застосунку недостатньо для руху коштів, а провайдер не може непомітно перевизначити правила клієнта.
Співпідписання має бути пов'язане з правилами
Порогова криптографія — лише один рівень. Co-Signer має отримувати структурований запит з активом, мережею, адресою отримувача, сумою, гаманцем-джерелом, бізнес-метою та результатом перевірок. Клієнт може застосувати список дозволених адрес, ліміти, розділення ролей, Travel Rule, санкційну перевірку й ручний розгляд до повернення своєї частини підпису.
Погана реалізація вважає MPC заміною управління. Це не так. Якщо обидві сторони автоматично схвалюють кожну транзакцію, кворум існує криптографічно, але не операційно. Процес підписання має робити схвалення змістовним, придатним до аудиту й зворотним на рівні бізнес-процесу там, де це можливо.
Команди можуть використати посібник з архітектури MPC-гаманців. Головне запитання покупця — не лише чи використовує провайдер MPC, а хто контролює частки, як змінюються правила, що відбувається під час простою й чи може клієнт незалежно експлуатувати Co-Signer.
Потоки подій і звірка операційного журналу
Підтвердження блокчейну не завершує платіжну операцію. Фінансовій команді потрібен запис у журналі, ризик-команді — рішення правил, підтримці — зрозумілий статус, а казначейству — інформація, чи доступні, очікують, консолідовані або заблоковані кошти.
Для цього потрібна архітектура на основі подій. WebSocket API доставляє дані від сервера клієнту в реальному часі й підходить для депозитів, змін підтвердження, станів виведення та результатів правил підписання. Документація архітектури WebSocket пояснює модель подій для таких оновлень.
Операційний журнал є джерелом достовірних даних
Журнал із послідовним додаванням має записувати бізнес-події без перезаписування історії. Платіж переходить від поміченого до підтвердженого, від підтвердженого до консолідованого або від очікування до блокування, але кожна зміна зберігає виконавця, час, ID події, посилання на мережу, результат правил і пов'язані проводки.
Приклад ланцюга подій:
- Створено платіжний намір: актив, мережа, сума, клієнт і строк дії.
- Депозит помічено: транзакцію або зміну балансу пов'язано з наміром.
- Правило підтвердження виконано: записано, чому депозит став доступним.
- Кошти розподілено або консолідовано: баланс клієнта пов'язано з рухом казначейства.
- Виведення схвалено й відправлено: збережено рішення підписання та ID транзакції.
- Виняток вирішено: операційна команда записує розв'язання, не видаляючи початкову розбіжність.
Так фінансова команда отримує стійкий аудиторський слід, а інженери — змогу перебудувати проєкції без зміни історичних фактів. Ширший обліковий контекст наведено у матеріалі про уникнення дорогих помилок звірки.
Ідемпотентність запобігає подвійному руху коштів
Повторні спроби нормальні: RPC завершує очікування, WebSocket розривається, працівник перезапускається, а клієнт повторює запит без відповіді. Без ідемпотентності це створює подвійний рахунок, виплату, поповнення картки або проводку.
Ідемпотентність означає, що повторення одного запиту дає той самий результат. Технічний посібник з ідемпотентних операцій гаманця пояснює її значення. Зберігайте ключ ідемпотентності з ресурсом і гарантуйте унікальність на рівні даних, не покладаючись на поведінку викликача.
Для переходу від ончейн-депозитів до фіатної конвертації корисний огляд API фіатного вводу/виводу, бо дисципліна подій, журналу й повторів має пережити межу між блокчейном і банківськими системами. Правило просте: події можуть надходити неодноразово, але фінансовий ефект застосовується один раз.
Як поєднати ончейн-мережі з фіатною ліквідністю
Чистий ончейн-розрахунок добре працює для користувачів, які вже мають потрібний актив, підтримувану мережу й розуміють гаманці. Більшість споживчих і бізнес-продуктів цього не мають: користувачі поповнюють із банків, витрачають через картки, отримують фіатні виведення й очікують, що застосунок приховає складність мереж і ліквідності.
Гібридна модель потребує чітких меж. Гаманець відповідає за володіння активом і ончейн-рух. Розрахунковий рівень авторизує та відправляє перекази. Рівень ліквідності конвертує цифрові активи й фіат. Картковий або банківський рівень доставляє результат витрати чи виведення.
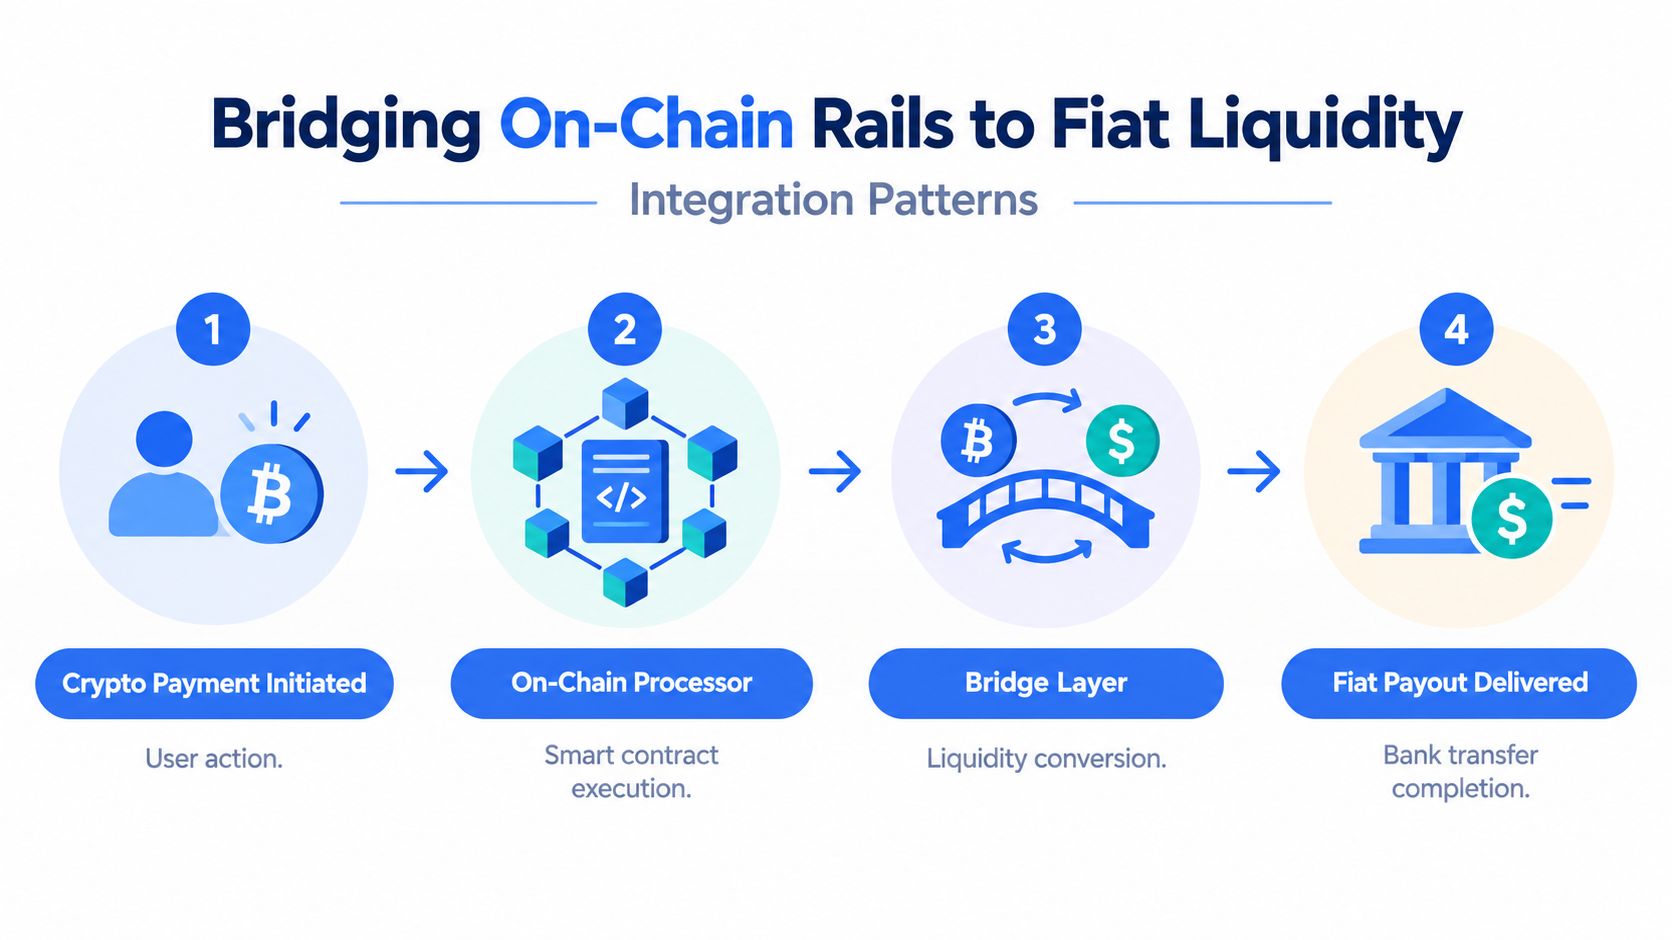
Чистий ончейн-процес і гібридний продукт
| Операційна модель | Перевага | Вартість або обмеження |
|---|---|---|
| Лише ончейн | Прямий розрахунок, прозора історія й менше зовнішніх залежностей | Користувач сам керує гаманцями, активами, мережами й ліквідністю |
| Передусім фіат | Знайоме поповнення й виведення | Більше банківських залежностей, повільніша координація й менше прямого доступу до блокчейну |
| Гібридна модель | Поєднує баланси гаманця з банками, картками й виведенням | Потребує сильнішої звірки, ціноутворення, відповідності й контролю ліквідності |
Єдиний API може зменшити ризик інтеграції, об'єднавши вбудовані гаманці, відправлення в мережу, події журналу, випуск карток і фіатний рух в одному процесі. Це не усуває ризик провайдера чи регуляторну відповідальність, але зменшує кількість незалежних автоматів станів, які треба звіряти.
Зв'язок із картками потребує окремої уваги. Якщо баланс гаманця фінансує віртуальну або фізичну Mastercard, система визначає момент резервування, конвертації, поведінку без ліквідності та вплив повернення або чарджбеку на журнал. Apple Pay і Google Pay додають клієнтський рівень, але не скасовують точного внутрішнього обліку.
Посібник з інфраструктури платежів у стейблкоїнах допомагає спільно оцінити гаманці, розрахунок і фіатні компоненти. BroLabel пропонує вбудовані гаманці, BroSettlement, BroWallet, BroCard, операційний журнал, WebSocket та інтеграції для фіатного вводу/виводу як модульну інфраструктуру.
Практичний вибір рідко звучить як «блокчейн або банки». Потрібно визначити, які частини досвіду бачить клієнт, а які приховані за контрольованою інфраструктурою.
Як подолати розрив довіри та впровадження
Технічна спроможність не створює довіру автоматично. Клієнти можуть розуміти швидкість транскордонного руху стейблкоїнів і все одно вагатися, якщо не знають, хто захищає від шахрайства, що відбудеться після помилкового переказу та чи має баланс реальні гарантії.
Опитування Visa показало, що інтерес споживачів США до стейблкоїнів зріс із 36% до 56%, коли респондентам показали банківський захист від шахрайства та страхування депозитів. Матеріал про висновки Visa підказує: формулювання довіри й захист користувача можуть впливати на конверсію більше, ніж реклама низьких комісій.
Захист має бути видимим у продукті
До просування нової платіжної мережі команда має відповісти:
- Контроль шахрайства: яка перевірка відбувається до черги підписання виведення?
- Зрозуміле схвалення: чи бачить клієнт, чому переказ очікує або заблокований?
- Межі відновлення: які помилки виправляє операційна команда, а які блокчейн-перекази незворотні?
- Мова балансів: чи розрізняє інтерфейс доступну, очікувану, зарезервовану й розраховану цінність?
- Регуляторна відповідальність: хто відповідає за перевірку, фіатне зберігання, звітність і скарги?
Ринкові дані також відділяють платіжну корисність від спекуляцій. Chainalysis повідомила, що транскордонний рух стейблкоїнів зріс на 77,5% до $220,3 млрд за 12 місяців до червня 2026 року, тоді як загальна капіталізація крипторинку знизилася на 37% до $2,1 трлн. Огляд цих даних показує, що платежі можуть розвиватися незалежно від загальних настроїв ринку.
Водночас стейблкоїни становлять лише близько 1% глобальних платіжних потоків, як і у 2023 та 2024 роках, за незалежним дослідженням із того самого огляду. OpenFX повідомила, що 86% компаній вважають інфраструктуру готовою, але майже ніхто не впровадив стейблкоїни у великому масштабі. BVP оцінила реальний обсяг платежів у 2025 році у $400 млрд, приблизно 60% з яких — B2B. Найближча можливість — операційні розрахунки між бізнесами, а не припущення, що всі споживачі одразу змінять спосіб оплати.
Критичні запитання для покупців інфраструктури
Засновник може почати з простого запиту: приймати депозити у стейблкоїнах або додати картки з фінансуванням із гаманця. Технічний директор бачить ланцюг залежностей. Фінансова команда питає про звірку, команда з відповідності — про схвалення виведень, операційна — про повторну подію. Провайдер має відповісти до запуску.
Починайте зі сценаріїв збою
Попросіть показати повний цикл у пісочниці:
- Створіть платіжний намір з активом, мережею, сумою, строком і ключем ідемпотентності.
- Помітьте й підтвердьте депозит через WebSocket, включно з повторною доставкою й перепідключенням.
- Застосуйте рішення правил до доступності коштів для виведення або консолідації.
- Запитайте підпис через налаштований пороговий процес і Co-Signer.
- Відправте, звірте й прозвітуйте транзакцію в операційному журналі.
Демонстрації лише успішного шляху недостатньо. Перевірте заборонені адреси, непідтримувані активи, затримку підтвердження, тайм-аути провайдера, дублікати callback, часткові внутрішні збої та зміну правил під час відкритої транзакції.
Запитання для перевірки договору й контролю
| Питання покупця | Які докази вимагати |
|---|---|
| Керування ключами | MPC або апаратна архітектура, власність часток, відновлення й обов'язки Co-Signer |
| Контроль доступу | Рольові дозволи, API-ключі з обмеженими правами, IP-списки, захист від повтору й розділення схвалень |
| Цілісність журналу | Записи з послідовним додаванням, ID подій, експорт і процеси звірки |
| Робота мережі | Підтримувані блокчейни, налаштування підтверджень, відправлення й реорганізації |
| Комерційна відповідність | Налаштування комісій, шлях із пісочниці до запуску й ціна для невизначеного раннього обсягу |
| Реагування на інциденти | Видимість стану, ескалація, доступ до аудиту й процедури відновлення |
Правило купівлі: не вважайте «інституційний рівень» функцією продукту. Попросіть показати контроль, подію, запис журналу й наступну дію оператора.
Провайдер також має пояснити розвиток стека разом із бізнесом. Вбудовані гаманці можуть починатися з користувачів, а згодом перейти до моделей на агента, гравця, казначейство або продавця. Гаманцям AI-агентів потрібні окремі ролі, аудиторські сліди й транзакційні правила. iGaming-оператор може потребувати окремих USDT-адрес гравців і різних подій «помічено» та «підтверджено» до дозволу виплати. Це різні операційні моделі, навіть якщо мережа одна.
Практичне оцінювання завершується контрольованим пілотом, а не презентацією. Визначте активи, мережі, правила схвалення, стани журналу, фіатні кінцеві точки, підтримку та докази звірки, потрібні для запуску. Потім перевірте кожен пункт у сценарії збою.
BroLabel надає API-first інфраструктуру для платежів цифровими активами: вбудовані MPC-гаманці, BroSettlement, операційний журнал і звірку, події WebSocket, випуск карток та інтеграції для фіатного вводу/виводу. Перевірте в пісочниці події, правила підписання й поведінку журналу до переходу в робочий режим, а потім відвідайте BroLabel, щоб оцінити стек для вашого платіжного процесу.