Більшість порад щодо платежів закінчується повідомленням про успішне схвалення. Це неправильна фінішна точка. Схвалення говорить лише про те, що в певний момент платіжний канал прийняв запит, але не підтверджує, що кошти розраховано, операційний журнал збалансовано або що можна безпечно видати товар, зарахувати баланс гравцеві чи закрити казначейську позицію. Оператори, які спираються на це припущення, пізніше стикаються зі складною частиною — чергами звірки та спорами.
Зміст
- Нове визначення цифрового платіжного процесу для сучасної інфраструктури
- Моделювання наскрізної машини станів транзакції
- Захист ініціювання за допомогою MPC і токенізації
- Операційна спостережуваність і звірка
- Вибір модульної інфраструктури замість фрагментованих провайдерів
- Керування ризиком і відповідальністю за шахрайство зі схваленням клієнта
- Виконання плану інтеграції та запуску
Нове визначення цифрового платіжного процесу для сучасної інфраструктури
Популярна ментальна модель проста. Клієнт натискає «Сплатити», шлюз шифрує дані картки, емітент авторизує операцію — і гроші рухаються. Така модель описує оформлення платежу, а не операційну систему для грошей.
Робочий цифровий платіжний процес починається раніше й закінчується пізніше. Він охоплює підключення платника, створення гаманця або рахунку, поповнення через різні канали, автентифікацію, авторизацію, маршрутизацію, перевірку, підписання, відправлення в мережу або подання, розрахунок, обробку винятків і звірку. Кожен етап створює докази, які можуть знадобитися фінансовій, ризиковій та команді з відповідності через кілька місяців.
Масштаб перетворив платежі на інфраструктуру
Цифрові платежі вже не є нішевим доповненням. Резюме World Bank Global Findex 2021 повідомляє, що 64% дорослих у світі у 2021 році здійснили або отримали принаймні один цифровий платіж, зокрема 95% у країнах із високим рівнем доходу та 57% у країнах, що розвиваються. У країнах, що розвиваються, використання зросло з 35% у 2014 році до 57% у 2021 році.
Це зростання важливе для архітектури. Рахунки дедалі частіше використовують для транзакцій, а не лише для зберігання, тому слабке керування станами у великому масштабі стає операційною витратою.
Головний противник — фрагментація
Очевидний противник — не готівка чи повільні банки, а фрагментовані ланцюги провайдерів. Команди з’єднують одного провайдера для гаманців, іншого для карток, ще одного для фіатного виводу, окремого для відправлення в блокчейн, а звіряють усе в електронній таблиці.
Кожен провайдер має власні ідентифікатори, значення статусів, граничні години, поведінку вебхуків і чергу підтримки. Коли платіж опиняється в неоднозначному стані, ніхто не володіє повною відповіддю.
Практичне правило: якщо команда не може простежити один платіжний намір від запиту до остаточного запису в операційному журналі за єдиним ідентифікатором, у вас немає платіжного процесу. Є лише роз’єднані інтеграції.
Сприйняття платежів як єдиної інфраструктури змінює проєктні рішення. Ви визначаєте один платіжний намір, одну модель станів, один реєстр обліку та один потік подій, а потім підключаєте до цього ядра платіжні канали. BroSettlement, BroWallet і пов’язані модулі дотримуються цієї логіки, коли використовуються як частини єдиного стеку, а не ізольовані функції. Висновок однаковий незалежно від постачальника: спочатку побудуйте життєвий цикл, потім підключайте канали.
Моделювання наскрізної машини станів транзакції
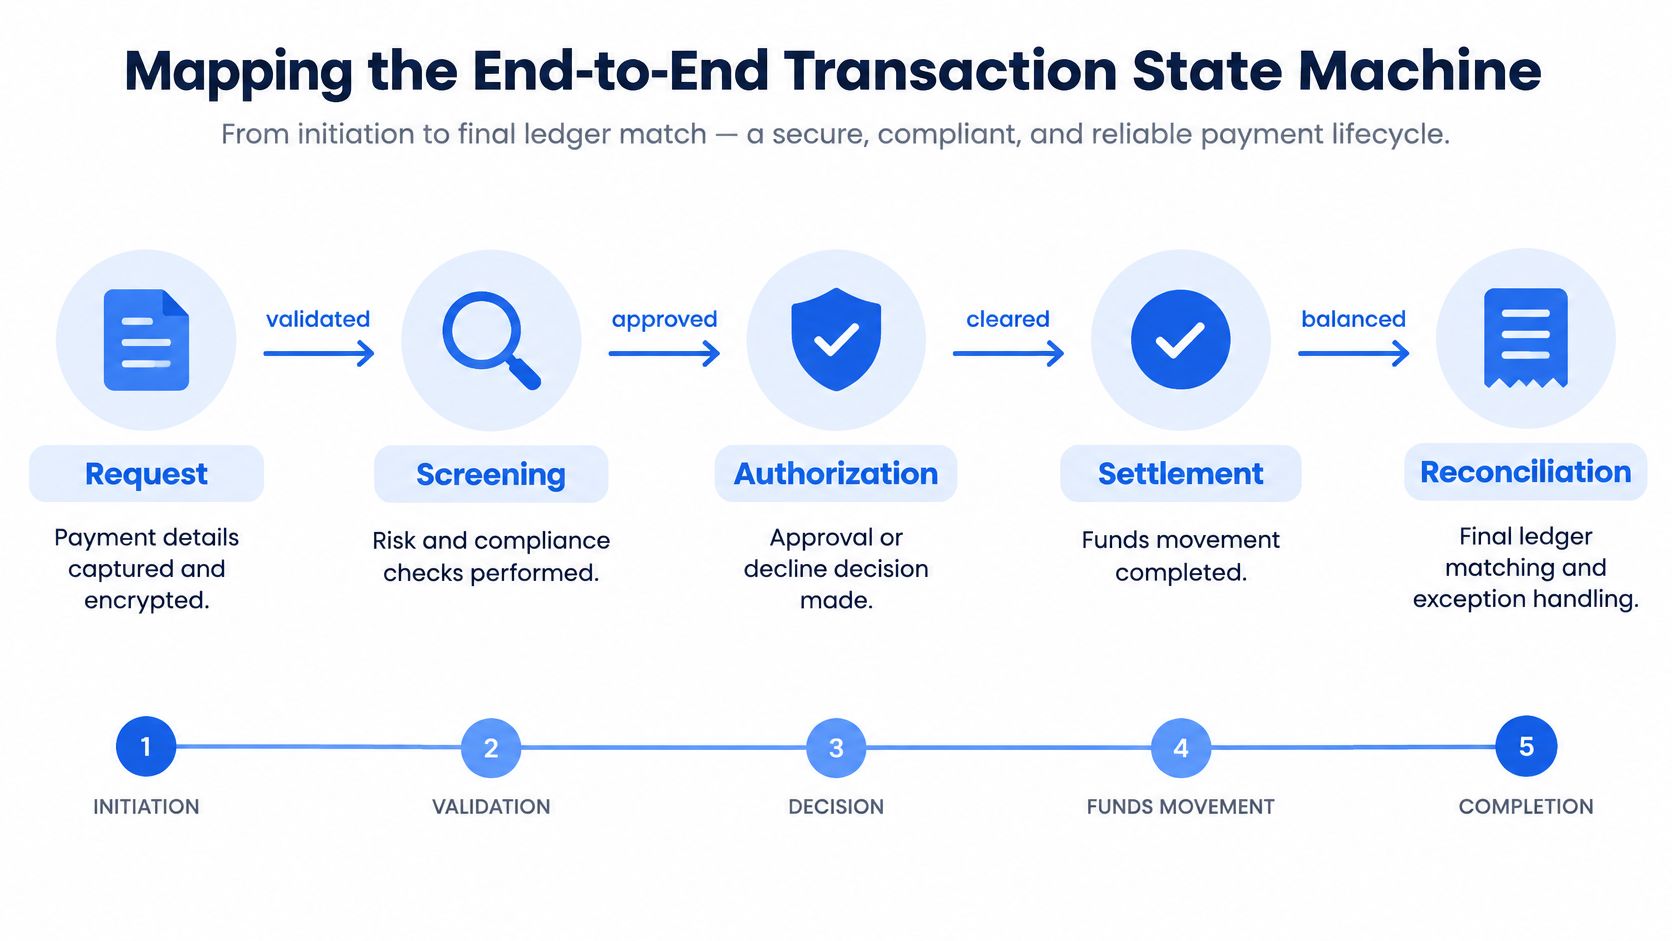
Авторизація — це один стан, а не результат. Надійна система моделює кожен можливий перехід платежу, зокрема сценарії відмов, про які продуктові команди воліють не думати під час планування запуску.
Корисна базова модель має такий вигляд. Запит фіксує намір. Перевірка охоплює санкції, AML, ліміти та шахрайство. Авторизація резервує або схвалює кошти. Відправлення в мережу або подання передає інструкцію в блокчейн, карткову мережу чи банківський канал. В очікуванні означає, що канал отримав операцію, але остаточності ще немає. Підтверджено означає, що підтвердження мережі чи контрагента відповідає вашій політиці. Розраховано означає, що вартість переміщено. Стани скасовано, помилка, оскаржено та звірено завершують цикл.
Миттєвий досвід не означає миттєвої остаточності
Користувач бачить, як індикатор зникає. Ваш ризик не зникає. Карткові платежі можуть бути оскаржені після авторизації. Банківські канали мають граничні години й вікна повернення. Транзакції в блокчейні можуть довго очікувати, зникнути або потрапити під реорганізацію до досягнення встановленої вами глибини підтвердження.
Швидкість підвищує ставки. Опитування керівників із ризиків Federal Reserve Financial Services за 2026 рік показало, що швидкі платежі мали найбільше річне зростання спроб шахрайства та збитків серед категорій платежів, тоді як спроби шахрайства з дебетовими картками зачепили 75% опитаних фінансових установ і становили приблизно 40% їхніх збитків від платіжного шахрайства. Швидші канали стискають час, протягом якого можна зупинити неправильне рішення про видачу коштів.
Визначте правила видачі для кожного каналу й рівня суми до запуску.
- Виявлено: показуйте статус очікування, але не видавайте незворотну цінність.
- Підтверджено: застосовуйте свій поріг підтвердження або розрахунку.
- Безпечно видати: поєднуйте стан розрахунку, результат перевірки й рівень ризику рахунку.
Ідемпотентність і дублікати подій
Повторні спроби — це нормально. Подвійні зарахування — ні. Кожен виклик створення платежу потребує ключа ідемпотентності, обмеженого клієнтом, щоб повторний запит повертав початковий намір, а не створював друге виведення.
Обробникам подій потрібна така сама дисципліна. Доставка через WebSocket і вебхуки може дублюватися або відбуватися не за порядком, тому обробники мають усувати дублікати за ідентифікатором події та застосовувати переходи лише тоді, коли новий стан допустимий із поточного. Зберігайте необроблену подію, нормалізовану зміну стану та учасника або систему, що її спричинила.
Традиційна пакетна звірка питає, що сталося вчора. Архітектура на основі подій питає, у якому стані цей платіж зараз і які докази підтверджують відповідь. Це різниця між виявленням розриву під час закриття місяця та його виявленням, коли відкликання або блокування ще можливе.
Захист ініціювання за допомогою MPC і токенізації
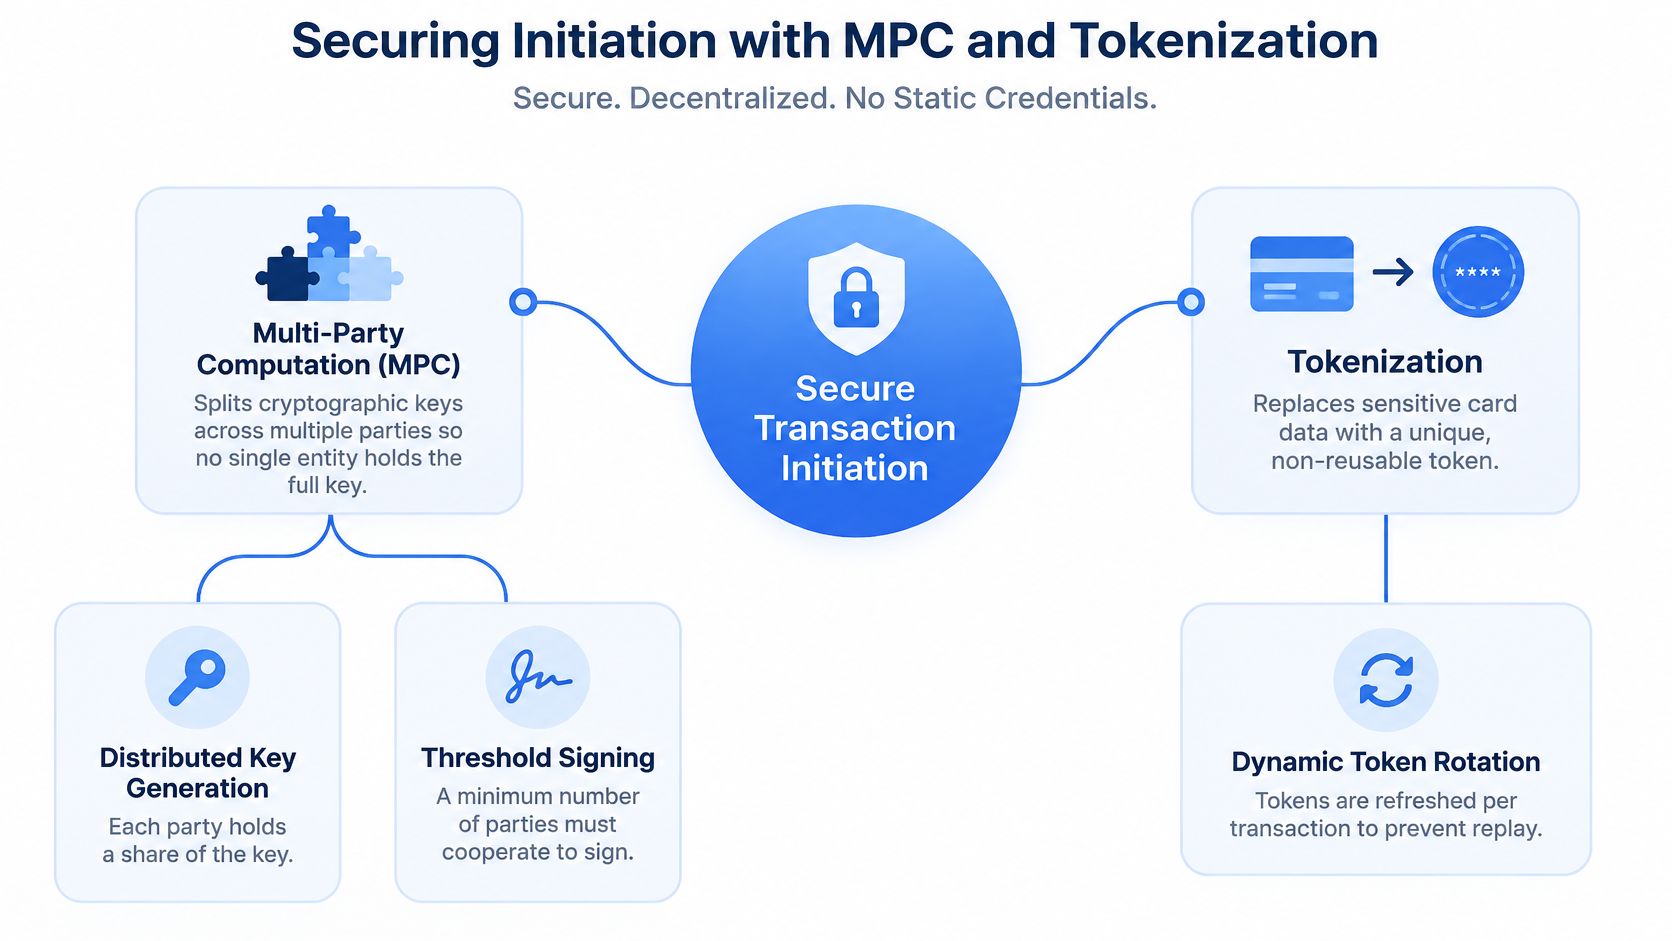
Під час ініціювання зловмисники отримують найбільшу перевагу. Якщо хтось може створити дійсну інструкцію або викрасти багаторазові облікові дані, подальший моніторинг перетворюється на обмеження шкоди.
Усуньте єдині точки відмови під час підписання
Багатосторонні обчислення, або MPC, розподіляють ключовий матеріал так, щоб жоден сервер, працівник чи постачальник не мав повного приватного ключа. Порогова політика 2-of-3 вимагає взаємодії двох часток до створення підпису. Одна частка може бути в платформи, друга — у контрольованого клієнтом Co-Signer, а третя — у схемі відновлення.
Така структура змінює наслідки інцидентів. Скомпрометований сервер API не може підписати операцію самостійно. Недобросовісний працівник також не може. Механізм політик може прив’язувати підписання до переліку дозволених адрес, лімітів сум, результатів перевірок і схвалення людиною для незвичних виплат. Наш посібник з архітектури MPC-гаманців пояснює проєктні рішення цієї моделі.
Припиніть передавати необроблені номери карток
Токенізація замінює основний номер рахунку токеном, прив’язаним до транзакції або пристрою. Продавець чи гаманець зберігає та передає токен, а засоби контролю токен-сервісу визначають, де і як його можна використовувати. Як пояснює EMVCo в огляді технологій EMV, обмеження токенів доменом, пристроєм або контекстом транзакції зменшує придатність викрадених даних для повторного використання.
Токенізація не є самодостатнім засобом протидії шахрайству. Поєднуйте її з обробкою життєвого циклу прострочених, призупинених або замінених карток і з авторизацією емітента.
Додайте сигнали ризику до перевірки
EMV 3-D Secure дає емітентам змогу оцінювати ризик платежів без фізичної картки за даними платежу, рахунку, продавця та пристрою. EMVCo зазначає, що специфікація EMV 3-D Secure підтримує понад 100 елементів даних, тому перевірка схеми та спостережуваність на рівні полів важливі для реалізації.
Передавайте насичений контекст, пропускайте платежі з низьким ризиком через безперешкодний процес, а додаткові перевірки залишайте для випадків із вищим ризиком. Для них можна застосовувати одноразові коди, банківські застосунки, WebAuthn або Secure Payment Confirmation. Перевірка кожного покупця погіршує конверсію та привчає клієнтів відмовлятися від легітимних покупок. Вибіркове ускладнення, прив’язане до задокументованих сигналів ризику, працює краще.
Операційна спостережуваність і звірка
Фінансові команди не питають, чи повернув платіжний API код 200. Вони питають, чи збігаються внутрішні баланси, банківські баланси, баланси в блокчейнах і баланси клієнтів, причому щодня.
Передавайте події потоком замість опитування джерел істини
Події WebSocket у реальному часі про депозити, підтвердження, виведення та результати політик дають системам змогу реагувати на зміни стану. Подія deposit.observed може запустити перевірку. Подія deposit.confirmed — зарахувати баланс відповідно до політики. Подія policy.rejected — спрямувати випадок на ручний розгляд із зазначеною причиною.
Опитування API кількох провайдерів створює прогалини та суперечливі часові позначки. Один упорядкований потік подій дає інженерній, фінансовій командам і підтримці ту саму послідовність для розслідування. Оцінюючи внутрішній рівень робочих процесів, корисно порівнювати інструменти оркестрації за вимогами до повторних спроб, стійкого стану та видимості для аудиту, а не лише за звичністю інтерфейсу.
Зробіть операційний журнал незмінним
Незмінний операційний журнал фіксує кожен запис, що впливає на баланс, лише шляхом додавання. Виправлення здійснюють компенсаційними записами, а не редагуванням. Це звучить суворо — так і має бути. Аудитори повинні відтворити те, у що система вірила в конкретний момент, а не те, що хтось згодом хотів би в ній бачити.
Кожен запис має посилатися на платіжний намір, зовнішній ідентифікатор транзакції, канал, комісію та результат політики авторизації. Тоді звірка стає порівнянням із чітко видимими розривами.
- Журнал проти банку: зіставляйте розраховані фіатні записи з виписками та досліджуйте часові розбіжності за граничними годинами.
- Журнал проти блокчейну: зіставляйте рух коштів у гаманцях з хешами ончейн-транзакцій і станами підтвердження.
- Журнал проти балансів клієнтів: доводьте, що сукупні зобов’язання відповідають відокремленим коштам і активам у гаманцях.
Поєднайте розрахунки у фіатних і цифрових валютах
Потоки між різними каналами потребують явного зв’язку. Процеси на зразок «платіж проти платежу» можуть координувати фіатну й цифрову частини, щоб жодна зі сторін не відпускала кошти наосліп, але вони не усувають питання контрагента та звірки. Черги винятків усе одно потрібні, якщо одна частина розраховується, а інша завершується помилкою.
Саме тут єдине керування стейблкоїнами та фіатними коштами виправдовує себе. Проєктні міркування з нашого огляду платіжної інфраструктури стейблкоїнів безпосередньо стосуються цього сценарію. Один намір, пов’язані частини та спільний операційний журнал кращі за два незалежні перекази, які хтось вручну зіставляє за сумою й сподівається на правильний результат.
Якщо звірка залежить від зіставлення сум в електронній таблиці, платежі з однаковою сумою рано чи пізно створять хибний збіг.
Вибір модульної інфраструктури замість фрагментованих провайдерів
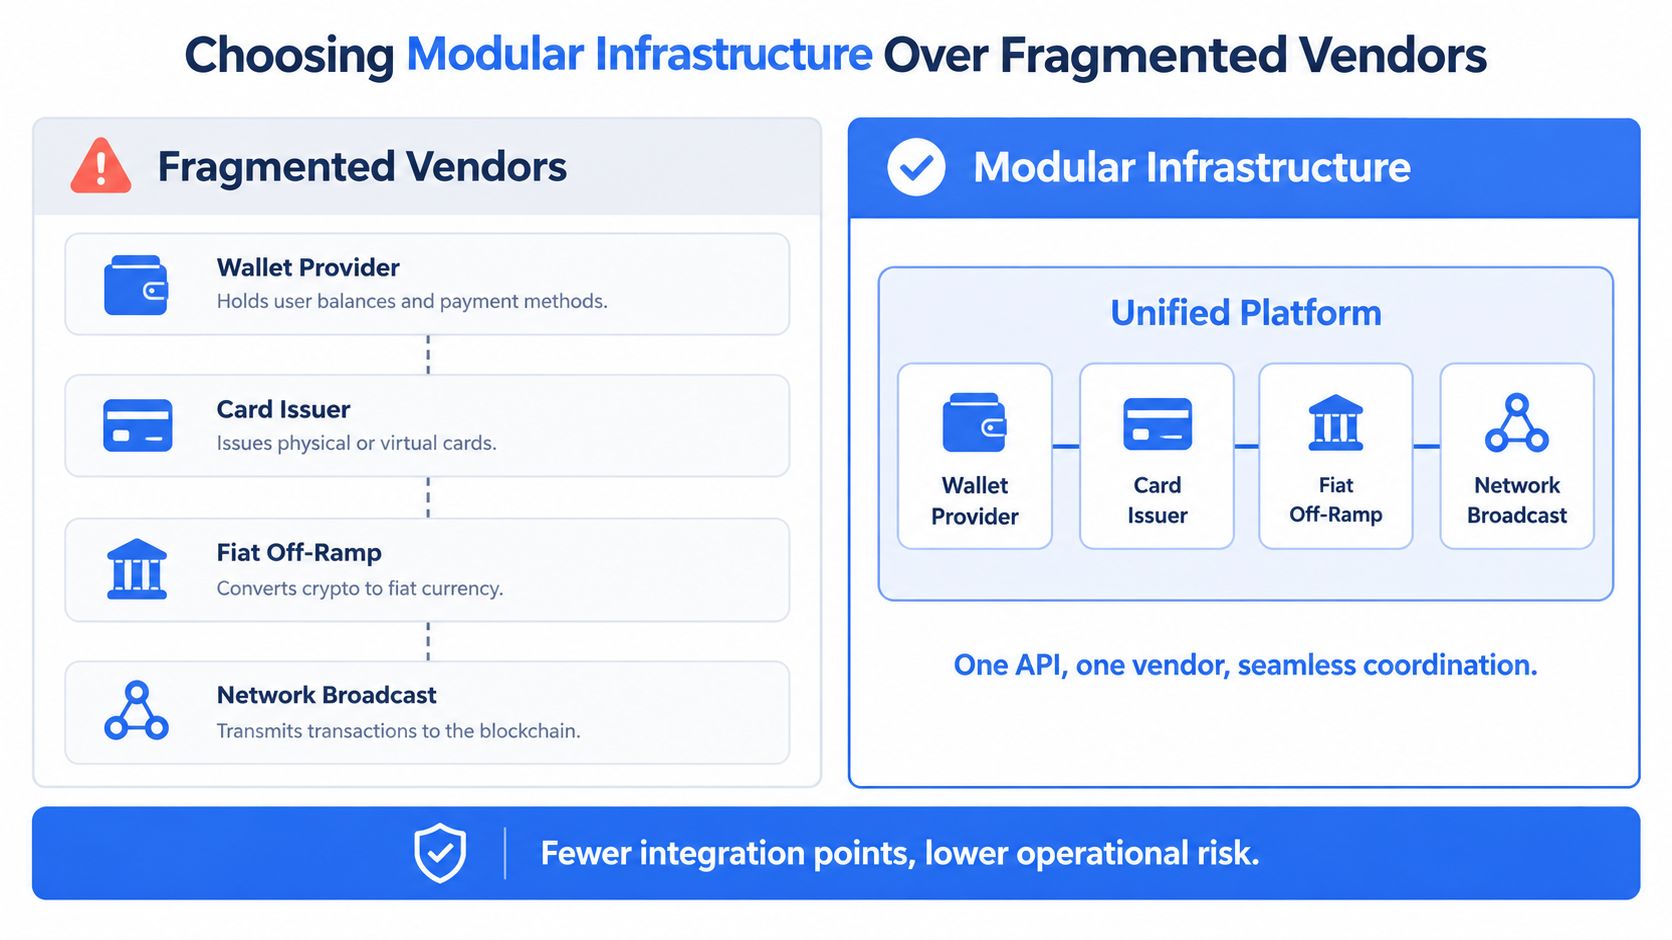
Покупці часто порівнюють провайдерів функція за функцією. Провайдер гаманців A перемагає за кількістю мереж. Емітент карток B — за ціною. Провайдер фіатного виводу C — за покриттям. Через шість місяців команда має чотири панелі, чотири моделі статусів і жодної цілісної відповіді щодо завислого платежу клієнта.
Рахуйте точки інтеграції чесно
| Сфера витрат | Фрагментований ланцюг | Модульний стек |
|---|---|---|
| Ідентичність і ключі | Окремі облікові дані та дозволи для кожного провайдера | Обмежені ключі API в межах однієї моделі доступу |
| Обробка статусів | Власне зіставлення для кожного стану провайдера | Одна машина станів з адаптерами каналів |
| Звірка | Кілька експортів, що зіставляються вручну | Один операційний журнал і потік подій |
| Реагування на інциденти | Кілька служб підтримки, які перенаправляють одна до одної | Один відстежуваний платіжний намір |
Модульний не означає монолітний. Це означає, що компоненти спільно використовують ідентифікатори, події та семантику операційного журналу, але ви можете впроваджувати їх послідовно. Команда може спочатку запустити вбудовані гаманці та розрахунки, потім додати випуск BroCard, пов’язаний із балансами гаманців, а далі розширити фіатне поповнення через процеси BroWallet у Telegram, вебі та мобільних застосунках.
Узгодьте комерційні умови з непередбачуваним обсягом
Початковий обсяг непередбачуваний. Фіксовані мінімуми карають команди за обережний запуск, а рівні за компонентами, прив’язані до фактичного використання, дають витратам зростати разом із доходом. Запитайте провайдерів, що відбувається за низького обсягу, що спричиняє перехід на інший рівень і які модулі можна додати без перенесення гаманців на іншу платформу чи зміни депозитних адрес.
Відповідність аудиторії різниться, але перевірка залишається однаковою. Необанку потрібна узгодженість гаманців, карток і фіатних коштів. Оператору iGaming — обробка депозитів кожного гравця та політика виплат. Корпоративній казначейській команді — політика схвалення й аудиторські докази. Якщо стек змушує всі три типи бізнесу укладати не пов’язані між собою договори з різними провайдерами, інтеграційний ризик залишається у вас.
Наш огляд рішень платіжних шлюзів докладно показує, як узгоджуються функції шлюзу, гаманця та звірки. Оцінюйте кожного провайдера за всією цією поверхнею, а не за демонстрацією однієї успішної транзакції.
Практичний висновок: купуйте операційну модель, а не перелік функцій. Функції без спільного стану щодня створюють роботу для фінансової команди та підтримки.
Керування ризиком і відповідальністю за шахрайство зі схваленням клієнта
Посилена безпека входу не припинила шкоду для споживачів. Злочинці пристосувалися. Замість зламу облікових записів багато хто переконує власників самостійно авторизувати перекази через видавання себе за інших, фальшиві інвестиційні пропозиції або термінові платіжні вимоги.
Несанкціоноване шахрайство — інша проблема
За несанкціонованого шахрайства третя сторона використовує викрадені облікові дані чи дані картки без згоди клієнта. Автентифікація, токенізація, сигнали пристрою та моніторинг транзакцій зменшують значну частину такого ризику, а правила відповідальності часто враховують відсутність згоди.
Шахрайство зі схваленням руйнує цю логіку. Справжній клієнт входить, проходить перевірки й схвалює платіж під впливом маніпуляції. Ваші системи бачать справжнього учасника, який надає дійсну інструкцію. Контрольне питання зміщується з ідентичності на намір.
Масштаб суттєвий. Visa виявила майже $1 млрд пов’язаної з шахрайством активності з липня до грудня 2025 року, що зробило шахрайство найбільшою категорією платіжних злочинів проти споживачів. Водночас Consumer Reports з’ясував, що кошти повернули 61% опитаних жертв шахрайства з кредитними картками порівняно з 15% користувачів сервісів прямих переказів між людьми. Ці дані наведено разом з оголошенням Visa Spring 2026 Biannual Threats Report. Вибір каналу та права на оскарження визначають можливість повернення задовго до залучення вашої підтримки.
Контроль до схвалення клієнтом
Контроль перед платежем має перевіряти намір, а не лише ідентичність.
- Перевірка одержувача: позначайте невідповідності імен, нових одержувачів і адреси, пов’язані з відомими повідомленнями про шахрайство.
- Підтвердження наміру транзакції: запитуйте призначення платежу й показуйте конкретні попередження відповідно до відповіді.
- Період очікування: затримуйте перші платежі новим одержувачам із високим ризиком понад визначені пороги.
- Посилення за рівнем ризику: вимагайте сильнішого підтвердження, якщо пристрій, сума, одержувач або поведінка відрізняються від історичних даних.
Загальні попередження працюють погано. Запитання, чи хтось наказав клієнту переказати гроші на «безпечний рахунок», перериває шахрайський сценарій. Банер про існування шахрайства — ні.
AI-агентам і автоматизованим учасникам виплат потрібна така сама дисципліна через гаманці для AI-агентів із лімітами для кожного агента, переліком дозволених адрес і рольовими дозволами. Агент, здатний сплатити будь-кому будь-яку суму, — це майбутній канал санкціонованого шахрайства після помилки в запиті або витоку облікових даних.
Контроль після схвалення
Швидкість визначає, чи реальне повернення. Заздалегідь задокументуйте швидкі способи відкликання для кожного каналу, контакти ескалації, кроки збереження доказів і строки комунікації з клієнтом. Зберігайте дані пристрою, записи автентифікації, показані попередження, відповіді клієнта й дані одержувача у формі, захищеній від змін.
Стандарт відповідальності для проєктування: якщо клієнт схвалив платіж, хто несе збиток і які докази можуть змінити відповідь?
Дайте відповідь у договорах та операційних процедурах. Умови, продуктові тексти, попередження й інструкції для працівників мають бути узгоджені. Суперечливі заяви створюють ризик спору, навіть якщо технічні засоби контролю спрацювали саме так, як було задумано.
Виконання плану інтеграції та запуску
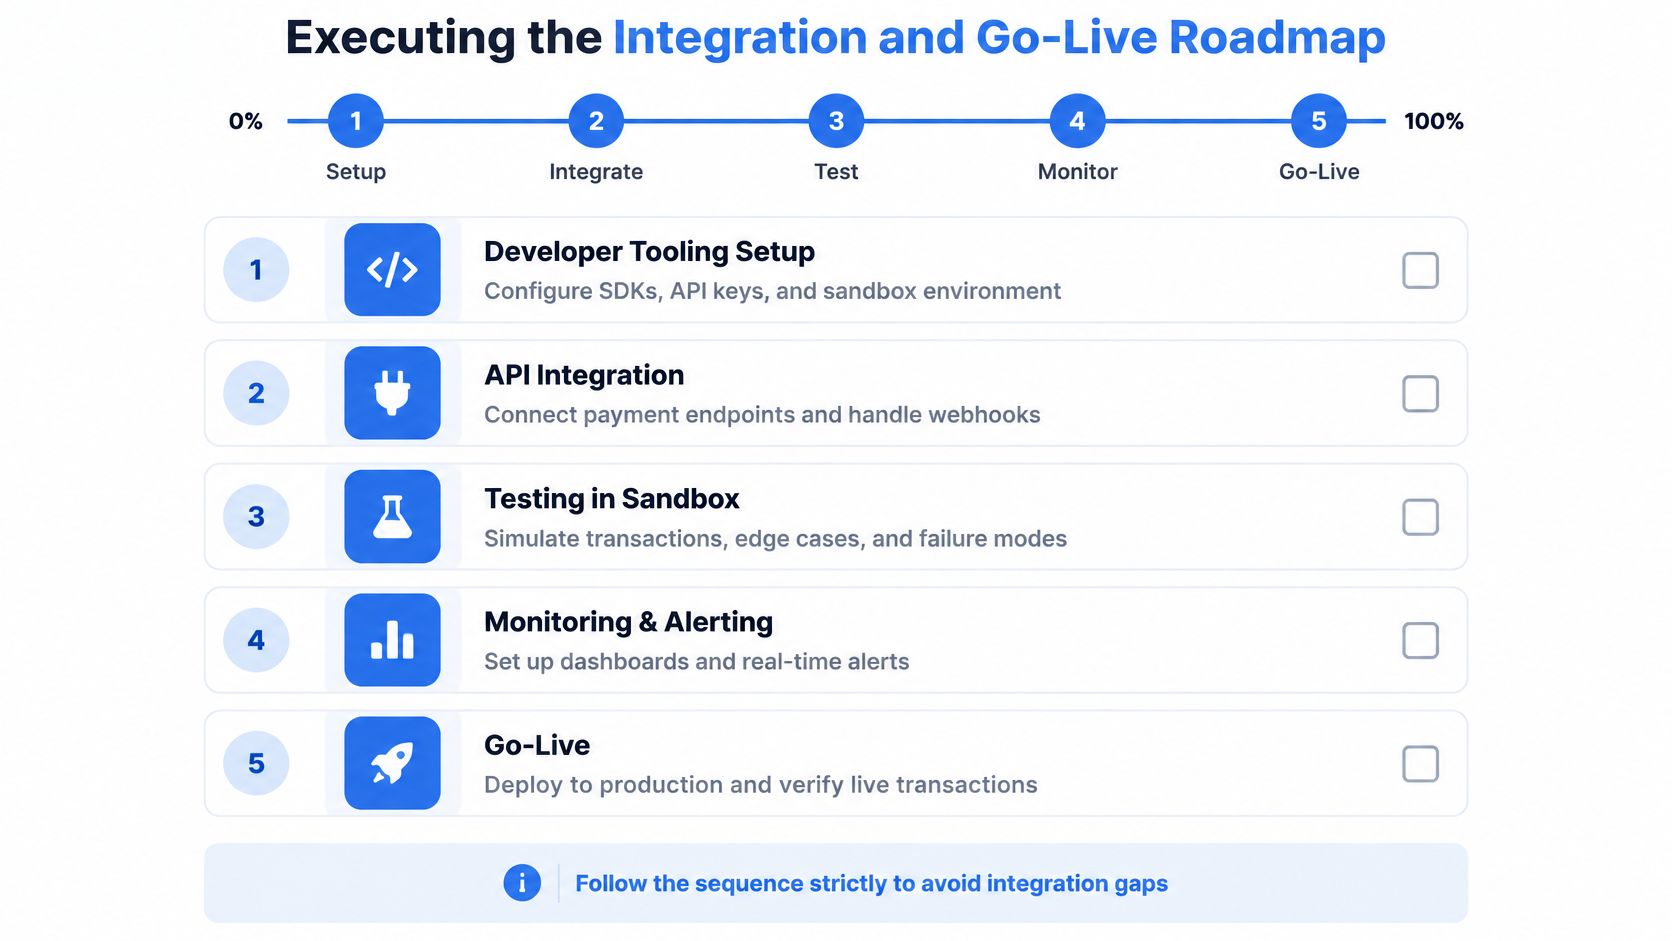
Дисципліноване розгортання краще за швидке, яке пропускає перевірку відмов. Проходьте ці етапи по черзі.
- Безпечно налаштуйте облікові дані. Налаштуйте REST-доступ за специфікацією OpenAPI, автентифікацію Ed25519, перелік дозволених IP-адрес і захист від повторного відтворення. Видавайте обмежені ключі API, щоб сервіс звітності не міг ініціювати виведення.
- Спочатку побудуйте машину станів. Реалізуйте ідемпотентне створення платежів, усунення дублікатів подій і проведення записів у журналі до полірування статусів у користувацькому інтерфейсі.
- Перевірте сценарії відмов у пісочниці. Змоделюйте відхилену авторизацію, затримане підтвердження, дублікати подій, відмову політики, скасування та збій розрахунку однієї частини.
- Відкалібруйте контроль коштів. Налаштуйте механізм комісій, пороги підтверджень, рівні видачі, політику Co-Signer і рольовий доступ для операторів та гаманців AI-агентів.
- Проведіть контрольований запуск. Почніть з обмежених сум і дозволених користувачів, щодня виконуйте звірку та перевіряйте кожен виняток до підвищення лімітів.
Поширені запитання
Які основні мережі можна підтримувати під час запуску? Плануйте на основі мереж, з яких поповнюють кошти ваші клієнти, а потім розширюйте покриття. BroSettlement підтримує 10+ основних мереж, зокрема BTC, ETH, SOL, BNB, TRX, POL, BASE та ARB, але кожна додана мережа потребує власної політики підтверджень і комісій.
Як працюють потоки USDT для кожного гравця в iGaming? Кожен гравець отримує окрему депозитну адресу, зокрема TRC20, де це потрібно. Події депозиту переходять від виявленого до підтвердженого стану, виконується перевірка й політика оператора, і лише потім відбувається зарахування балансу або підписання виплати.
Чи можна почати з одного модуля, а картки додати пізніше? Так, якщо ідентичність гаманця, записи операційного журналу й події залишаються узгодженими. Подальше додавання випуску карток має пов’язати витрати з наявними балансами гаманців, а не створювати паралельну систему балансів.
Що перевіряти перед підвищенням лімітів? Розриви звірки, повторне подання, затриманий розрахунок, сценарії попередження про шахрайство та передавання на ручну перевірку. Успішні платежі — найпростіша частина системи.
Якщо ви будуєте цифровий платіжний процес, який має витримувати звірку, спори й реальний операційний обсяг, Bro has your back! Модульні гаманці, MPC-розрахунки, картки, фіатні потоки та операційний журнал на основі подій працюють через один API. Ознайомтеся з інфраструктурою та обговоріть архітектуру запуску з BroLabel.