Ранок понеділка. Фінансова команда відкрила три експорти процесорів, банківську виписку, що надійшла після вихідних, і виплату, яка є в базі продукту, але відсутня у файлі розрахунків. Продуктова команда хоче додати ще один спосіб оплати, а команда з відповідності з’ясовує, хто схвалив виведення під час інциденту минулого місяця. У пісочниці платежі проходили успішно, але вона не показала, що станеться після затримки вебхука, скасування транзакції або повторного запиту клієнта.
У цей момент цифрові платіжні рішення для бізнесу перестають бути рішенням про оформлення платежу й стають рішенням про операційну систему. Важливе питання — не лише швидкість авторизації чи заявлена комісія. Важливо, чи може команда простежити гроші від наміру через авторизацію, розрахунок, винятки й звірку до остаточного схвалення без склеювання ненадійних експортів.
Зміст
- Чому компанії перебудовують платіжний стек
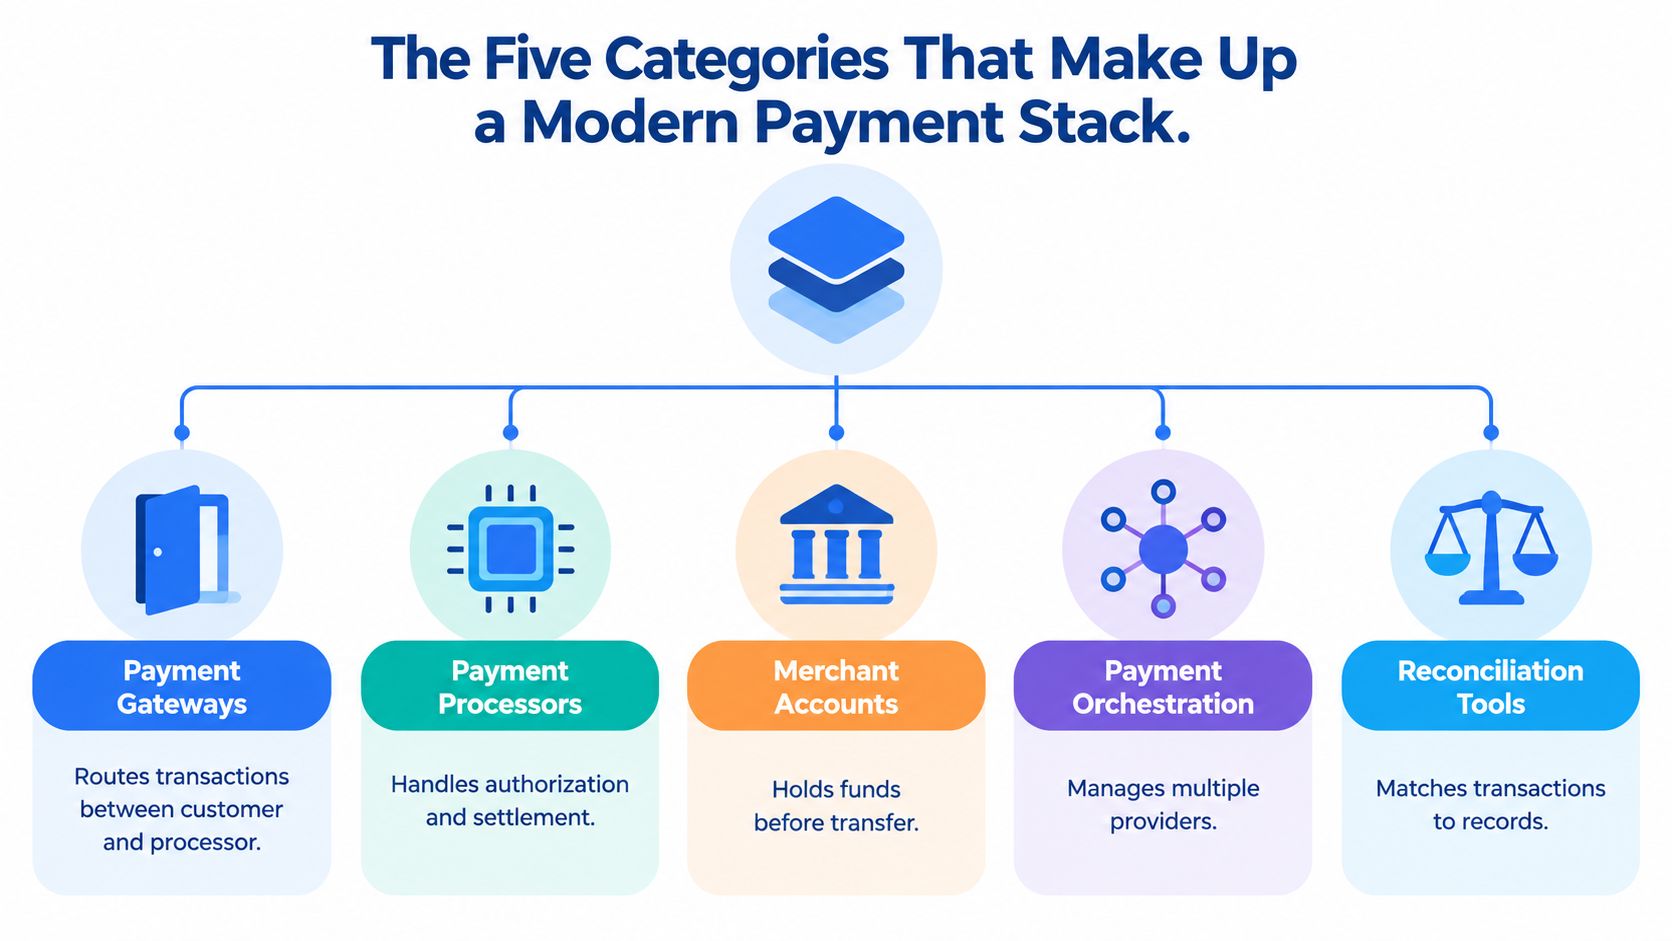
- П’ять категорій сучасного платіжного стеку
- Критерії, що відрізняють справжню інфраструктуру від демонстрації
- Підходи до інтеграції, API та шлях від пісочниці до запуску
- Безпека, відповідність і справжня вартість швидшого розрахунку
- Модульна еталонна архітектура на основі подій
- Граничні випадки, резервні шляхи та мислення від винятків
Чому компанії перебудовують платіжний стек
Керівник платежів рідко починає перебудову через явно зламану кнопку оплати. Частіше збій виникає між системами. Шлюз називає транзакцію успішною, банк пізніше повідомляє депозит, операційний журнал містить інше посилання, а підтримка бачить статус, який не збігається з жодним із них.
Фінансова команда починає археологію. Хтось зіставляє ідентифікатори процесора з внутрішніми номерами замовлень у таблиці. Інший перевіряє, чи потрапило повернення до пізнішого пакета. Керівник із відповідності шукає в чатах докази схвалення, а інженери додають ще одну повторну спробу вебхука, бо перша інтеграція не зробила доставку подій стійкою. Кожен обхід лікує локальний симптом і збільшує кількість станів без власника.
Продуктова команда може швидко додати новий спосіб оплати й водночас зробити бізнес менш надійним. Швидка інтеграція без ідемпотентності, явних станів життєвого циклу, рольових схвалень та операційного журналу з додаванням записів створює систему, яка здається швидкою клієнтам, але непрозора операторам.
Практичне правило: оцінюйте платіжного провайдера за доступною поверхнею контролю, а не швидкістю фронтенду оформлення.
Надійний стек має без ручної реконструкції відповідати:
- Хто ініціював платіж?
- Які перевірки автентифікації та політик пройдено?
- Який рахунок, гаманець або баланс продавця отримав кошти?
- Що сталося, коли підтвердження надійшло пізно або двічі?
- Хто схвалив виплату, за якою політикою і з якими доказами?
Ширший ринок посилює важливість цієї дисципліни. World Bank Global Findex повідомляє, що частка дорослих із рахунком у банку, регульованій фінансовій установі або провайдера мобільних грошей зросла з 51% у 2011 році до 76% у 2021 році, тобто на 25 процентних пунктів. У країнах, що розвиваються, частка дорослих, які здійснювали або отримували цифрові платежі, зросла з 35% у 2014 році до 57% у 2021 році. Більше клієнтів можуть платити цифрово, але не кожен бізнес має контроль для безпечної роботи з цифровими грошима.
Висновок простий: цифрові платіжні рішення для бізнесу найкраще оцінювати за операційною поверхнею контролю, а не лише за швидкістю інтерфейсу. Вона охоплює операційний журнал, потік подій, поведінку повторів, модель зберігання, шляхи схвалення, докази відповідності та звірку.
Корисний огляд технологій дивіться в матеріалі про технології цифрових платежів. Доступність технології не усуває операційну відповідальність — вона робить якість операційної моделі видимою.
П’ять категорій сучасного платіжного стеку
Сучасний стек простіше оцінювати, коли кожен компонент пов’язано з бізнес-завданням. Категорії перетинаються, але не розв’язують ту саму проблему.
Платіжні шлюзи та процесори
Платіжний шлюз приймає реквізити, маршрутизує запит і повертає результат авторизації. Він підтримує оформлення платежів, регулярні списання, приймання карток та альтернативні методи. Процесор обслуговує базові відносини авторизації та розрахунку з фінансовими мережами.
Операційне питання не лише в прийманні платежу. Перевірте чіткі статуси авторизації, подання, підтвердження, помилки, скасування й спору, а також стабільність посилань провайдера в повторних спробах і файлах розрахунку.
Торговельні рахунки й оркестрація
Торговельний рахунок утримує кошти до переказу на банківський рахунок бізнесу. Це важливо для строків розрахунку, резервів, повернень і фінансової звітності. Оркестрація платежів працює над окремими провайдерами й спрямовує транзакції між процесорами чи каналами за географією, методом, ризиком, доступністю або вартістю.
Компаніям, які порівнюють моделі, може стати в пригоді матеріал про те, як MCA Pay виконує оркестрацію, адже головне питання — координація провайдерів, а не ще одна кнопка оплати.
Цифрові гаманці та випуск карток
Цифровий гаманець підтримує баланс, зв’язок з ідентичністю, історію транзакцій та шляхи поповнення чи виведення кінцевого користувача. Він може обслуговувати казначейські поповнення, клієнтські баланси, гаманці агентів і контрольовані виплати.
Платформа випуску карток дає продуктовій команді змогу створювати брендовані віртуальні чи фізичні картки, застосовувати контроль витрат і пов’язувати карткову активність із балансом гаманця чи рахунку. Це корисно для контрольованих витрат працівників, клієнтських карток, виплат маркетплейсу або фінансового продукту у власному інтерфейсі.
ACH і прямі перекази між рахунками
ACH та інші канали між рахунками обслуговують банківські списання, внутрішні виплати, регулярні перекази й рух казначейства. Миттєві системи додають вимогу постійно обробляти підтвердження, шахрайство, звірку й підтримку, а не покладатися на передбачувані пакети банку.
Сценарій визначає придатність каналу. Маркетплейсу потрібні банківські виплати, казначейству — поповнення й звірка. Питайте, який канал створює докази й поведінку розрахунку, що їх може підтримати ваша фінансова операція. Ширший огляд містить матеріал про форми платежу.
Вбудовані криптовалютні канали
Вбудовані криптовалютні платіжні канали поєднують гаманці, блокчейни, стейблкоїни та фіатний вивід із наявним продуктом. Вони підтримують казначейські перекази, міжнародні розрахунки, гаманці агентів і клієнтські депозити, але додають вибір мережі, володіння гаманцем, підтвердження блокчейну, санкційні перевірки, депозити в неправильну мережу та керування ліквідністю.
Тому криптовалюта — додаткова поверхня контролю, а не короткий шлях повз платіжні операції. Упроваджуйте її, коли проблема розрахунку чи розповсюдження виправдовує операційну роботу.
Критерії, що відрізняють справжню інфраструктуру від демонстрації
Демонстрація доведе швидку відповідь на платіжний запит. Вона зазвичай не доводить, що дублікат вебхука не змінить журнал, виплата потребує правильного схвалення, а фінансовий користувач звірить затримане підтвердження без звернення в підтримку.
Оцінюйте провайдерів за спостережуваною поведінкою. Просіть документацію API, приклади подій, стани відмов, сценарії пісочниці, звіти розрахунку й правила зберігання доказів. Якщо відповідь міститься на слайді, а не в задокументованій поведінці, вважайте можливість неперевіреною.
Матриця контролю покупця
| Категорія | Затримка | Зберігання | Якість журналу | Кілька каналів | Інтеграції відповідності | Глибина подій |
|---|---|---|---|---|---|---|
| Платіжний шлюз | Зазвичай сильний для авторизації | Залежить від провайдера чи торговельного рахунку | Часто зосереджений на записах транзакцій | Картки й вибрані альтернативні методи | Автентифікація й інтеграції ризику | Вебхуки можуть бути вузькими |
| Цифровий гаманець | Баланс може оновлюватися миттєво | Провайдер, клієнт або спільна модель | Потрібна історія балансу й коригувань | Поповнення й виведення гаманця | Ідентичність, моніторинг транзакцій, доступ | Події балансу, переказу й виведення |
| Випуск карток | Авторизація розрахована на рішення в реальному часі | Залежить від емітента й програми | Картковий журнал має зв’язуватися з розрахунками | Карткова мережа й джерело поповнення | Правила витрат, ідентичність, програмний контроль | Авторизація, кліринг, спори й карткові події |
| Канали між рахунками | Залежить від внутрішнього каналу й моделі підтвердження | Банк або платіжний провайдер | Якість звірки вирішальна | Внутрішні й вибрані транскордонні канали | Перевірка одержувача, санкції, шахрайство | Подання, підтвердження, повернення й винятки |
| Вбудовані криптовалютні канали | Залежить від мережі й політики | Некастодіальна або контрольована провайдером модель | Потрібне зіставлення блокчейну й внутрішнього журналу | Кілька мереж і фіатних шляхів | AML, санкції, перевірка гаманців, політика | Депозит, підтвердження, виведення й відправлення |
Провайдер має пояснити затримку авторизації окремо від затримки підтвердження. Перша показує швидкість рішення, друга — коли кошти можна вважати розрахованими чи доступними. Їх змішування створює оманливі статуси й небезпечну логіку виплат.
Перевірте модель розрахунку. Провайдер об’єднує кошти в пакети, розраховує безперервно чи показує проміжний стан? Чи відрізняє бізнес зарезервовані кошти від підтверджених? Чи є повернення, скасування й спори повноцінними записами?
Якість журналу потребує окремої перевірки. Незмінний журнал має зберігати початкову подію, коригування, рішення політик і посилання звірки та підтримувати стійкий ідентифікатор платежу в повторах і асинхронних оновленнях.
Нарешті запитайте про зберігання й повноваження. Хто контролює ключі підписання? Чи може клієнт визначити політику? Чи можна розділити ініціювання й схвалення? Межі описано в посібнику з платіжних шлюзів.
Перевірка RFP: вимагайте задокументованої відповіді для кожної клітинки, зокрема поведінку відмов, зберігання доказів і виправлення винятків.
Підходи до інтеграції, API та шлях від пісочниці до запуску
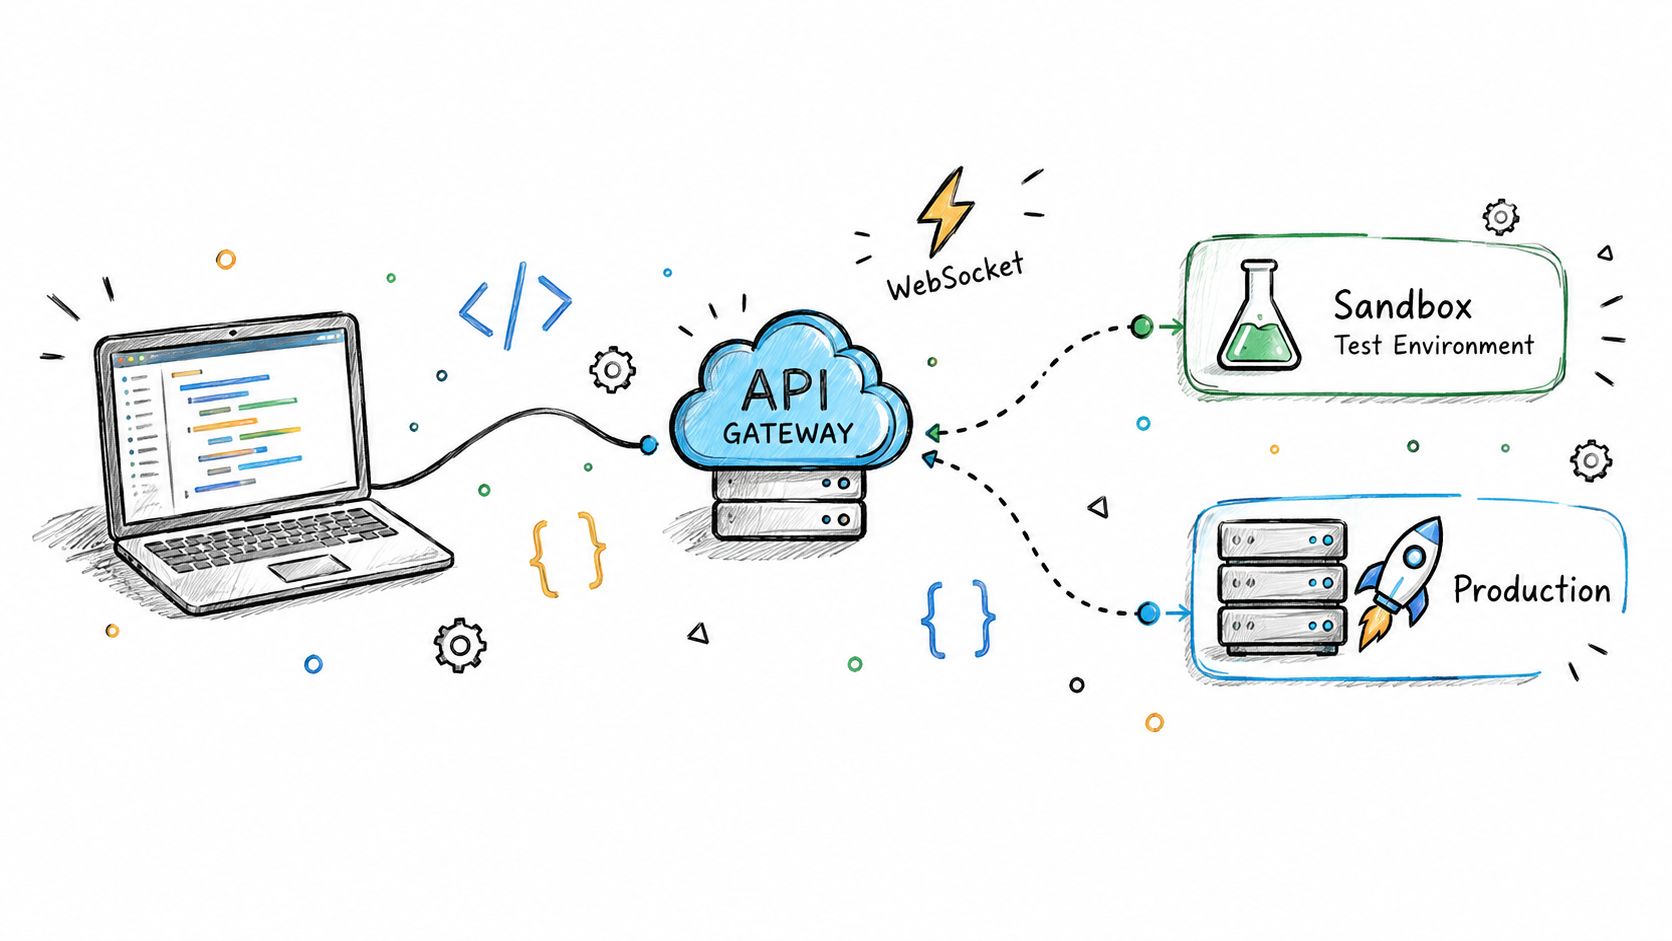
Робоча платіжна інтеграція має бути нудною. Запит має стійкий ідентифікатор, облікові дані — вузьку сферу, повтори безпечні, події перевіряються, а журнал не залежить від порядку надходження вебхуків.
REST API зазвичай обробляють команди створення платежу, підготовки гаманця, подання виведення чи запиту картки. WebSocket-події краще підходять для постійних змін статусів: депозитів, підтверджень, виведень і результатів політик. OpenAPI робить контракт доступним для перевірки, SDK зменшують повторювану клієнтську роботу. Жодне не замінює чітку модель подій.
Безпечніший шлях запиту
Використовуйте обмежені ключі API, а не спільний секрет у кількох сервісах. Додайте перелік дозволених IP-адрес, де це підтримує модель, Ed25519 або рівнозначний підпис і відхиляйте повтори за часовими позначками, одноразовими значеннями чи захистом провайдера.
Ідемпотентність належить до межі команд. Клієнт, який повторює create_payment після тайм-ауту, має отримати початковий результат або контрольований стан очікування, а не друге списання.
Стійкий потік виглядає так:
- Застосунок надсилає платіж із створеним клієнтом ключем ідемпотентності та стійким внутрішнім посиланням.
- API створює
payment.createdі повертає ідентифікатор платежу. - Перевірки автентифікації й відповідності створюють
authentication.passedіcompliance.approvedабо контрольовану відмову. - Система резервує кошти й надсилає
funds.reserved. - Платіж подається до вибраного каналу.
- WebSocket-подія чи вебхук повідомляє
payment.confirmed,payment.failedабо пізніше скасування. - Журнал звіряє внутрішній запис із записом провайдера чи мережі.
Другий запит із тим самим ключем має повернути наявний стан. Затриманий вебхук має оновити цей платіж, а не створити новий. Робоча перевірка має охопити дублікати запитів, невпорядковані події, прострочені облікові дані, відхилені політики, затримані підтвердження й ручну перевірку.
Виплати партнерам додають підключення, пов’язані рахунки, перевірку й дозволи. Посібник із підключення партнерських виплат допоможе порівняти компоненти до вибору моделі провайдера.
Безпека, відповідність і справжня вартість швидшого розрахунку
Швидший розрахунок змінює момент дії контролю шахрайства. Федеральна резервна система чітко визначає компроміс: менший час між авторизацією та розрахунком скорочує перевірку ризику й може створити нові можливості шахрайства. Аналіз Федеральної резервної системи про ризики швидких платежів трактує швидкість як проєктне обмеження, а не функцію безпеки.
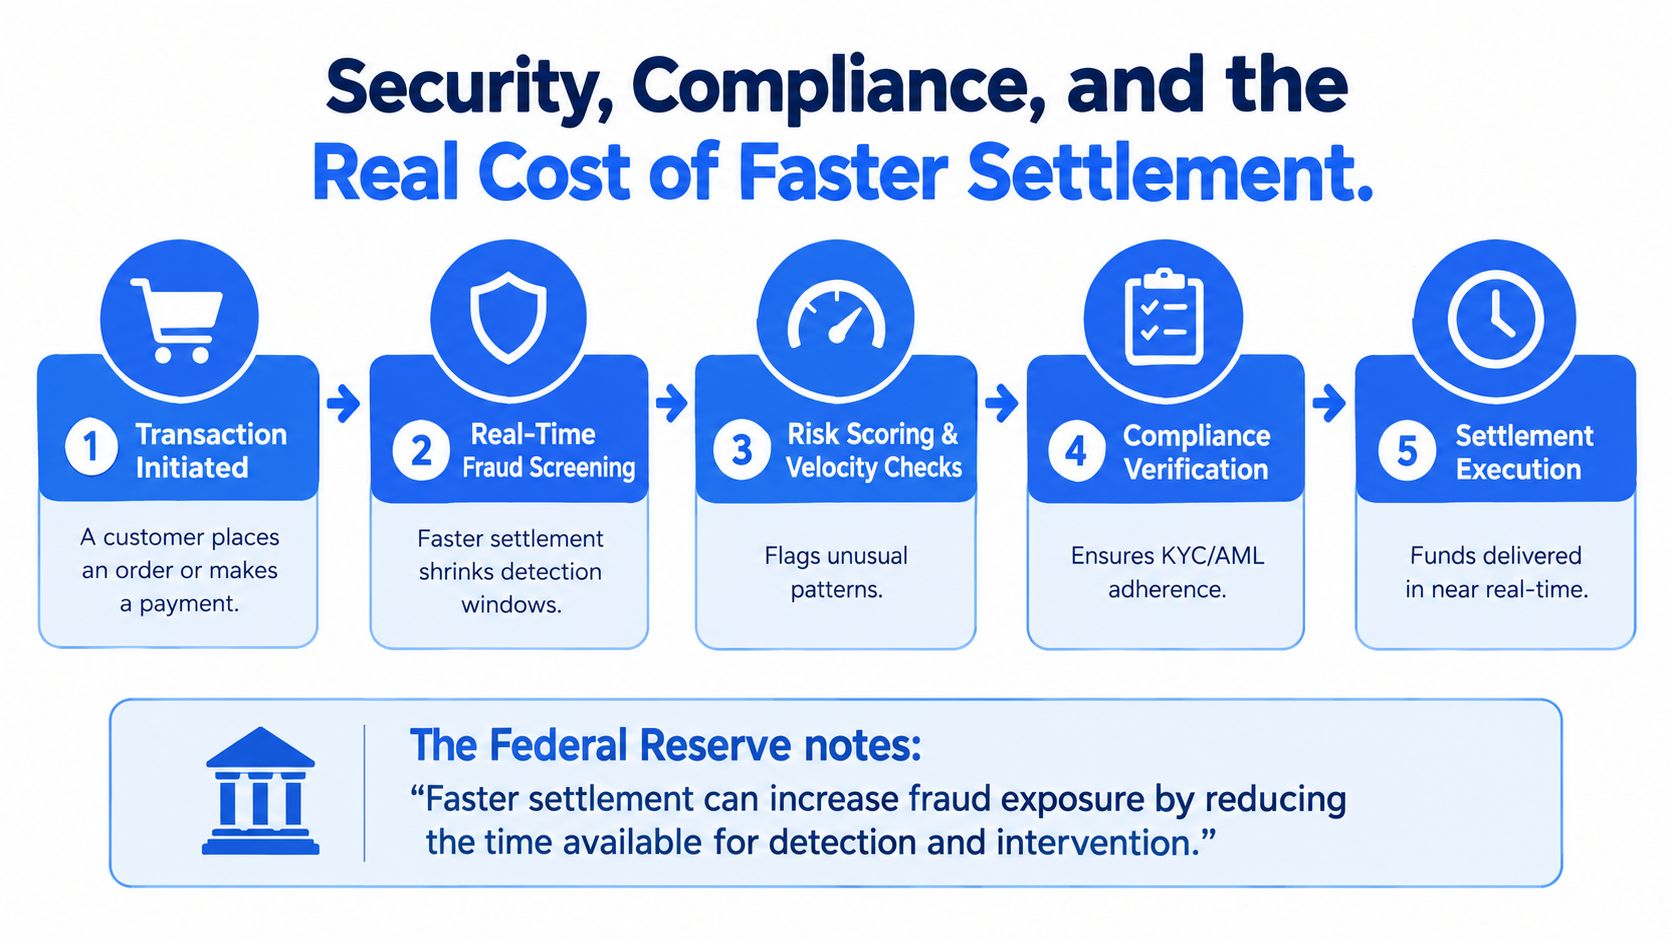
Перевірка після транзакції допомагає розслідуванням, але не може бути головним захистом для важко зворотного переказу. Перевірка, валідація одержувача, ліміти частоти, оцінка ризику пристрою чи рахунку та політики транзакцій належать до авторизації.
Багаторівневий контроль поєднує:
- Фактори автентифікації: знання, володіння й біометрію, де доречно.
- Контекст: пристрій, поведінку, одержувача, суму, історію та мету транзакції.
- Посилену обробку: додаткову перевірку, ручний розгляд або затримку для високого ризику.
- Розподіл ролей: різні дозволи для ініціювання, схвалення, підписання й звірки.
- Зберігання доказів: ідентифікатор запиту, версію політики, учасника, автентифікацію, ризик і кінцеве рішення.
Шахрайство з авторизованими переказами показує, чому облікових даних недостатньо. Користувач може схвалити переказ під маніпуляцією з дійсними даними. Система має оцінити одержувача й контекст, а не лише правильність фактора.
Кожна зміна стану має бути ідемпотентною, захищеною від повтору та придатною до аудиту. Цей запис підтримує спори, звірку й регуляторний перегляд без реконструкції з журналів застосунку.
Платіжне шахрайство суттєве. Association for Financial Professionals повідомила, що 79% опитаних організацій зіткнулися з реальним або спробою платіжного шахрайства у 2024 році, а компрометація корпоративної пошти зачепила 63%, за основними результатами 2025 AFP Payments Fraud Control Survey. Це підкріплює висновок: електронний платіж не стає контрольованим лише через свою цифрову форму.
Для торгівлі чарджбеки потребують окремого шляху зі збиранням доказів, статусом спору й комунікацією. Корисний контекст дає посібник із захисту від чарджбеків Shopify.
Модульна еталонна архітектура на основі подій
Еталонна архітектура починається з шини подій, а не форми оплати. Команди створюють стійкі записи, переходи надсилають події, а кожен сервіс споживає потрібне, не стаючи джерелом істини для всіх інших.
У центрі — операційний журнал із додаванням записів. Він фіксує намір, авторизацію, резервування, подання, підтвердження, скасування, повернення, комісії й коригування звірки. Журнал зіставляє внутрішні ідентифікатори з посиланнями провайдера й ID мережевих транзакцій, зберігаючи початкову подію.
Модулі контролю та розрахунку
BroSettlement виконує DKG та MPC-підписання 2-of-3 з контрольованим клієнтом Co-Signer і визначеною політикою. Цінність не в ярлику «MPC», а в розподілі повноважень, явних робочих схваленнях і відсутності одного централізованого ключа.
BroWallet підтримує Telegram, веб і мобільні процеси купівлі, продажу, обміну, банківського й карткового поповнення та фіатного виведення. Команди отримують користувацький гаманець без примусу всіх потоків до одного монолітного застосунку.
Гаманці AI-агентів створюють окремі некастодіальні гаманці з RBAC й аудиторськими журналами. Казначейський, торговий або сервісний агент працює в межах політики, а не спільного гаманця.
Потік подій передає депозити, підтвердження, виведення, результати відправлення й політик через WebSocket. Фінанси споживають події для звірки, ризикова команда — для моніторингу, продукт — для статусів клієнта. Усі бачать той самий цикл без опитування кількох провайдерів.
Картки й доступ розробників
BroCard додає випуск Mastercard із віртуальними й фізичними картками, Apple Pay та Google Pay. Картковий контроль і баланси гаманців можуть залишатися в одному потоці, що корисно для ончейн-балансів і звичних інструментів витрат.
Доступ розробників використовує REST, OpenAPI, автентифікацію Ed25519, обмежені ключі API, переліки IP-адрес, захист від повторів і пісочницю. Дизайн підтримує поетапний шлях від тестового трафіку до роботи й дає вбудувати лише потрібні модулі.
PSP може використати створення гаманців, розрахунки кількома каналами, картки й звірку. Оператор iGaming — адреси USDT для кожного гравця, події deposit.observed і deposit.confirmed та політику до підписання виплати. Казначейство — контрольовані гаманці, фіатне поповнення, відправлення в мережу, записи й схвалення без передавання одному сервісу повноважень підписання.
Звіт Федеральної резервної системи про прогрес швидких платежів виділяє безпеку, стійкість, керування ідентичністю та обмін даними про шахрайство як окремі вимоги. Події не замінюють доступ, а MPC — звірку.
Граничні випадки, резервні шляхи та мислення від винятків
Платіжний стек заслуговує довіру, коли нормальний шлях непримітний, а аномальний — явний. До запуску команда має знати, що станеться, якщо підтвердження прийде після тайм-ауту в інтерфейсі, повернення буде після часткового розрахунку або провайдер повідомить успіх, а коштів у розрахунковому рахунку не буде.
Стейблкоїни роблять питання конкретнішими. Визначте, які організації можуть законно платити чи отримувати в кожній країні, як встановлюється володіння гаманцем і застосовуються санкційні перевірки. Визначте процедури реорганізацій, депозитів не в ту мережу, відв’язки стейблкоїна, повернень і відмов фіатного виводу до зустрічі з ними.
Резервний стан — частина продукту
Надійна резервна процедура — задокументований перехід стану:
- Утримання видачі: не робіть кошти доступними без повних підтверджень або доказів політики.
- Класифікація винятку: відрізняйте тайм-аут, дублікат події, мережеву проблему, питання відповідності, неправильну мережу й розбіжність розрахунку.
- Ескалація за повноваженнями: спрямовуйте випадок потрібній операційній, ризиковій або команді з відповідності.
- Вторинний канал: перемикайтеся на схвалену альтернативу лише за дозволом політики.
- Звірка й закриття: запишіть остаточний результат, докази та коригування журналу.
Транскордонні платежі додають витрати, затримки, складні форми й валютний контроль. Опитування EY-Parthenon показало, що понад 60% малих і середніх підприємств стикалися з високими витратами, довгою обробкою, складними формами або валютними обмеженнями, 54% платили щонайменше 5% за транскордонні транзакції, а 96% використовували обхідні рішення. Дані наведено в опитуванні EY-Parthenon про стейблкоїни й ведуть до висновку: тертя не зникає лише від зміни каналу.
Готовність до стейблкоїнів потребує чесного аналізу впровадження. У тому самому опитуванні 13% корпорацій і фінансових установ уже використовували стейблкоїни, 54% повідомили про зростання інтересу за попередні 6–12 місяців, а 36% сказали, що інтеграція потребуватиме значних змін систем. Це нерівномірний рух, а не привід пропустити контроль.
Краще питання покупця — не «Як швидко можуть рухатися гроші?», а «Наскільки безпечно бізнес продовжить роботу, коли гроші не рухаються як очікувалося?». Оцініть журнал, події, схвалення, резервні стани й докази раніше за заявлену швидкість.
BroLabel надає модульну інфраструктуру для вбудованих гаманців, MPC-розрахунків, відправлення в мережу, карток, фіатних інтеграцій, WebSocket-подій та операційного журналу з додаванням записів. Відвідайте BroLabel, щоб оцінити модулі за своїми вимогами до звірки, зберігання, виплат і відповідності до вибору робочої платіжної архітектури.