Банківський переказ успішно розраховано, баланс клієнта оновлено, а криптовалютний етап застряг на перевірці. Або гірше: криптовалюту випущено двічі, бо платіжна подія надійшла двома каналами доставки. Фінансова команда виявляє розрив під час закриття періоду, команда з відповідності не може відновити ланцюг рішень, а операційна команда починає зіставляти банківські виписки з блокчейн-транзакціями в електронній таблиці.
Це не проблема платіжної кнопки. Перетворення фіату на криптовалюту — це регульований транзакційний процес зі станами, який пов'язує платіжну ідентичність, дані гаманця одержувача, рішення щодо ризику, розрахунок, підписання та звірку. Постачальник, якого ви оцінюєте, повинен утримувати весь цей ланцюг разом за звичайного трафіку, повторних спроб, ручної перевірки, невдалих платежів і тиску аудиту.
Масштаб ринку очевидний. Chainalysis встановила, що з липня 2024 до червня 2025 року Bitcoin залучив понад 4,6 трлн доларів США обсягу фіатних покупок на відстежуваних централізованих біржах — більш ніж удвічі більше за приблизно 3,8 трлн доларів, спрямованих в активи Layer 1 без урахування Bitcoin та Ethereum. На стейблкоїни припало близько 1,3 трлн доларів, а на альткоїни — приблизно 540 млрд доларів. Ці цифри охоплюють централізовані біржі, але не позабіржові транзакції, неформальні готівкові ринки, мережі хавала або криптообмінники, тож вимірюють лише частину глобальної активності. (Дані Chainalysis про глобальну активність фіат-крипто)
Зміст
- Справжня проблема переходу з фіату в криптовалюту
- Платіжні канали та операційні моделі
- KYC, AML і Travel Rule як вимоги до даних
- Строки розрахунку та справжня вартість отримання
- API-інтеграція, ідемпотентність і потоки подій
- Правила підписання MPC і некастодіальні засоби контролю
- Засоби контролю ризику та список переходу від ізольованого середовища до запуску
Справжня проблема переходу з фіату в криптовалюту
Поширене припущення полягає в тому, що фіатний ввід — це компонент оформлення замовлення. Користувач обирає валюту, платить через банк або картку й отримує криптовалюту. Ця модель працює лише до першої невідповідності.
Банк може показувати розрахований переказ, тоді як платіжний процесор постачальника все ще очікує. Блокчейн-транзакцію можуть відправити в мережу, хоча в записі відповідності бракує даних про власника адреси призначення, потрібних для перевірки. Повторна спроба може створити друге зарахування, якщо застосунок сприймає подію як бухгалтерський запис, а не як сигнал, який потребує контрольованої обробки.
Операційний стандарт має бути суворішим: один запис транзакції повинен пов'язувати подію фіатного фінансування, перевірену ідентичність, результат перевірки, адресу призначення, котирування, стан схвалення й остаточний хеш блокчейн-транзакції. Настанови FATF вважають постачальників послуг віртуальних активів суб'єктами модифікованої Рекомендації 16, яку зазвичай називають Travel Rule. Для відповідних переказів дані відправника й одержувача потрібно негайно та безпечно отримувати, зберігати й передавати. (Настанови FATF для постачальників послуг віртуальних активів)
Сприймайте фіатний ввід як машину станів
Транзакції потрібні явні стани замість одного прапорця «сплачено»:
- Платіж отримано: платіжний канал підтверджує вхідну вартість.
- Ідентичність перевірено: запис клієнта або компанії пройшов потрібні перевірки.
- Ризик гаманця перевірено: адреса призначення отримала рішення за правилами.
- Правила схвалено: транзакцію авторизовано для розрахунку.
- Розрахунок завершено: криптовалютний етап відправлено в мережу й помічено в блокчейні.
Ця модель важлива, бо фіат і криптовалюта розраховуються в різних системах. Банківський переказ, карткова авторизація, погашення стейблкоїна й підтвердження блокчейну мають різні правила остаточності. Якщо система згортає їх в один стан, фінансова команда втрачає здатність пояснити, чим володіє клієнт, а команда з відповідності — показати, хто схвалив випуск.
Практичне правило: ніколи не випускайте криптовалюту лише тому, що гроші з'явилися на рахунку. Випускайте її тільки після узгодження остаточності платежу, ідентичності, перевірки, схвалення правил і стану операційного журналу.
Історичний досвід підсилює цей висновок. Mt. Gox запустилася у 2010 році, стала найбільшою Bitcoin-біржею у світі, а потім збанкрутувала у 2014 році. Bitcoin уперше перевищив 1 000 доларів США у 2013 році, потім упав нижче цього рівня й повернувся до нього лише через понад три роки. Цей епізод показав, що фіатна ліквідність не гарантує платоспроможності, операційної стійкості, цілісності зберігання активів або надійного виведення. (Історія Bitcoin і Mt. Gox від Reuters)
Платіжні канали та операційні моделі
О 09:00 казначейство бачить вхідні кошти, продукт — успішне оформлення, а операційна команда хоче випустити криптовалюту. Саме так починаються збитки. Канал — не вибір екрана оплати. Це частина єдиної операційної системи, яка має пронести ідентичність, стан операційного журналу, логіку сторнування та докази розрахунку від першої фіатної події до остаточного випуску в блокчейні.
Серйозний оператор обирає канали за режимом відмови. SEPA Instant може добре працювати для фінансування в євро, але лише якщо банківське посилання чисто зіставляється з записом клієнта й адресою гаманця. PIX змінює проблему: потрібні дані локального рахунку й платника, звірка в місцевій валюті та явна обробка повернень або сторнувань. Карткове фінансування дає швидкість авторизації, а потім передає вам ризик спорів і повернень. Поповнення стейблкоїном у доларах США знову змінює фокус: якість резервів, механіка погашення, ліквідність і розрахунок у блокчейні стають важливішими за конверсію оформлення.
Це різні операційні моделі з різними аудиторськими слідами.
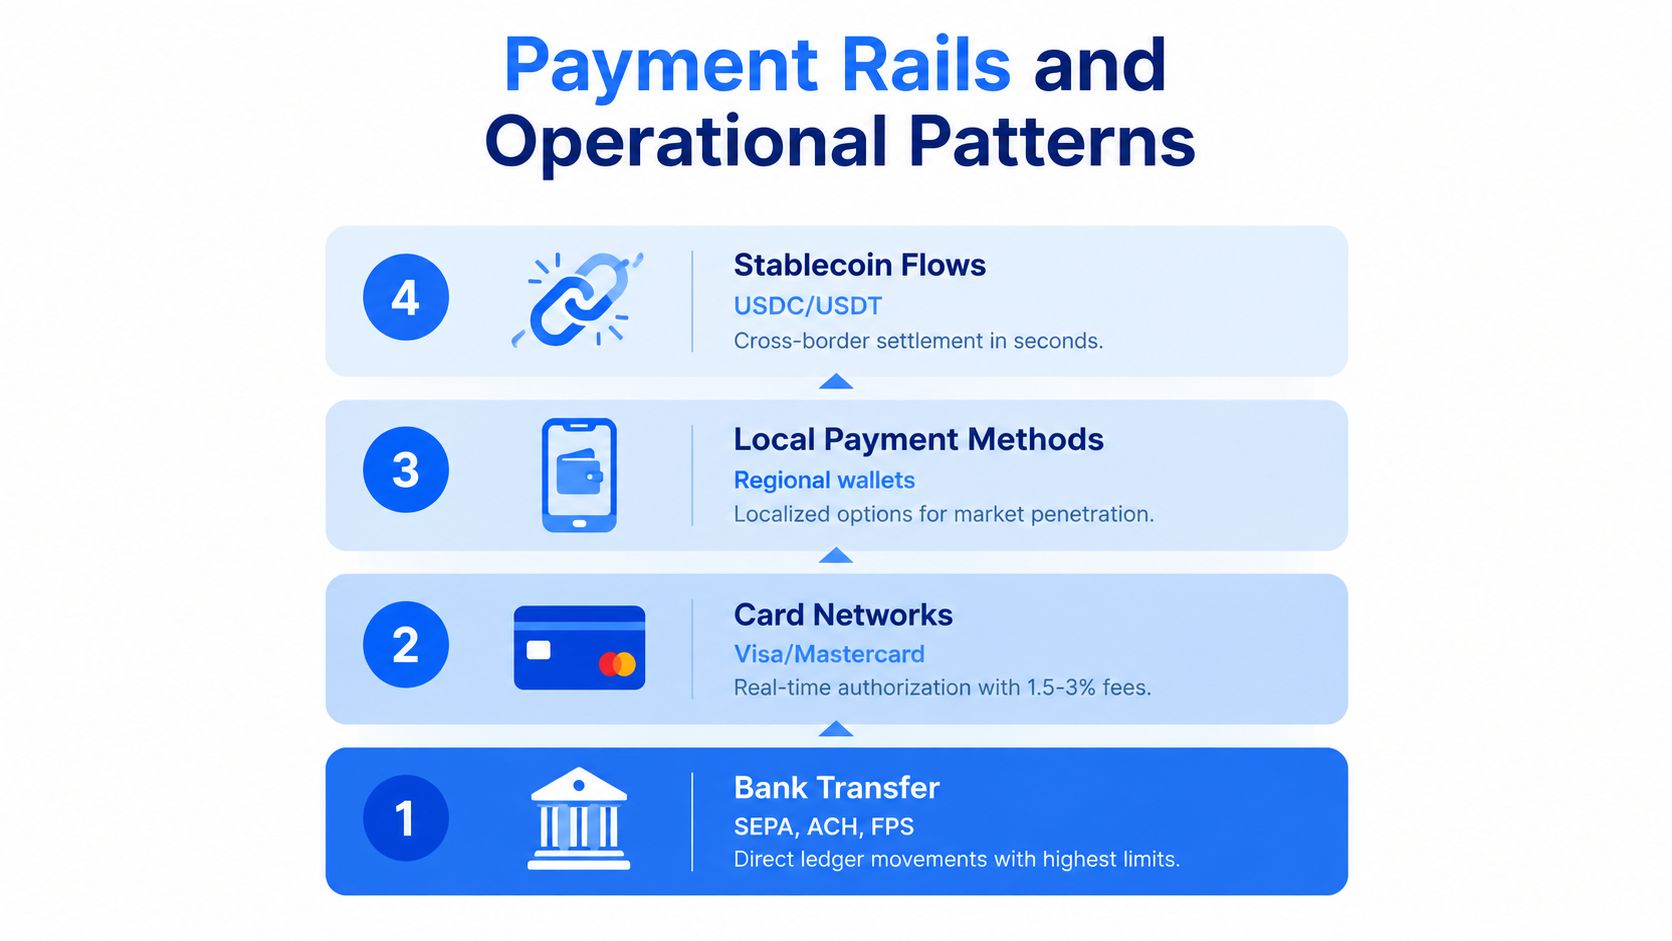
Корисне порівняння — не канал A проти каналу B за оголошеною комісією. Порівнюйте їх за повною вартістю отримання. Запитайте, чого кожен канал вимагає від процесу KYC, операційного журналу, моделі ідемпотентності, процесу повернення й потоку подій.
| Канал | Типовий розрахунок | Структура витрат | Модель повернення | Найкраща відповідність |
|---|---|---|---|---|
| Банківський переказ | Залежить від банку, часто повільніше за карткову авторизацію | Фіксовані витрати каналу, FX, спред і комісії постачальника | Повернення й відкликання за правилами банку | Великі покупки, казначейство, нижчий ризик чарджбеків |
| Карткові мережі | Авторизація швидка, остаточний розрахунок відбувається за правилами карткової обробки | Комісія постачальника, плата карткової мережі, FX, спред і можливі витрати чарджбеку | Карткові процеси повернення й спору | Роздрібна конверсія, де важлива швидкість |
| Локальні способи оплати | Залежить від регіонального гаманця або системи миттєвих платежів | Комісія локального способу, FX, спред постачальника й витрати підтримки | Специфічні для способу правила сторнування й повернення | Проникнення на ринок і локальна платіжна поведінка |
| Стейблкоїнові потоки | Блокчейн-переказ може бути швидким, але фіатний та емітентський розрахунок можуть відрізнятися | Конверсійний спред, мережева комісія, вартість ліквідності й ризик погашення | Погашення або сторнування переказу може не нагадувати банківське повернення | Транскордонне казначейство й криптонативні розрахунки |
Таке бачення змінює архітектурні рішення. Банківські перекази зазвичай знижують ризик чарджбеків, але потребують сильнішої звірки, бо платіжне посилання стає частиною рівня керування. Картки скорочують час до авторизації, але операційний журнал має зберігати розрив між авторизацією, списанням, розрахунком і поверненням. Локальні способи розширюють регіональне покриття, водночас додаючи обробку винятків для кожного способу. Стейблкоїни можуть стискати транскордонний рух, але не усувають ризик емітента й погашення.
Стейблкоїнам потрібен окремий бухгалтерський підхід. Платформа має розрізняти захищений отриманий фіат, запаси стейблкоїнів або право на їх випуск і криптовалютне зобов'язання перед клієнтом. Аналітики BIS чітко пояснюють основний принцип у дослідженні BIS про розрахунки й паритет стейблкоїнів. Якщо система згортає ці стани, фінансова команда не може пояснити баланси, а операційна — рішення про випуск.
Це швидко проявляється в ігрових та інших високочастотних потоках. Обраний канал впливає на онбординг, депозитні адреси для кожного користувача, контроль виплат, обробку повернень і навантаження підтримки. Команди, що оцінюють iGaming-стеки, також мають дослідити пов'язану архітектуру програмного забезпечення криптоказино, адже фіатний ввід працює лише тоді, коли гаманець, каса, засоби контролю ризику й операційний журнал дотримуються однієї транзакційної моделі.
Користуйтеся простим набором правил. Почніть із географії та валюти фінансування. Узгодьте канал із сумою операції й потрібною швидкістю. Оцініть вартість сторнувань і роботи підтримки до запуску, а не після нього. Звіряйте фіатний канал окремо від блокчейн-етапу. Залишайте клієнтський процес простим, але внутрішні стани — окремими та явними.
<iframe width="100%" style="aspect-ratio: 16 / 9;" src="https://www.youtube.com/embed/SC6fnPy61vk" frameborder="0" allow="autoplay; encrypted-media" allowfullscreen></iframe>
Картка підходить для невеликої роздрібної покупки. Банківський переказ зазвичай краще відповідає більшій казначейській конверсії. Стейблкоїновий потік може швидко переміщувати кошти через кордони, але залишати ризик, якщо слабкі можливості погашення, резерви або остаточність фіатного розрахунку. Обирайте канал, який ваші засоби контролю здатні підтримати під час аудиту.
KYC, AML і Travel Rule як вимоги до даних
Користувач проходить KYC, карткове списання розраховано, гаманець пройшов перевірку, але операційна команда все ще не може випустити кошти. Зазвичай причина одна: фіатний ввід зібрано з окремих інструментів замість єдиної транзакційної системи. KYC, AML, стан операційного журналу, схвалення випуску й дані Travel Rule належать до одного процесу, бо аудитори перевірятимуть, чи можна відновити один схвалений переказ від початку до кінця.
FATF формулює Travel Rule саме так. Постачальники послуг віртуальних активів і фінансові установи повинні негайно та безпечно отримувати, зберігати й передавати визначені дані відправника та одержувача для відповідних переказів віртуальних активів. FATF також повідомила, що станом на цільове оновлення 2024 року 99 юрисдикцій ухвалили або розробляли законодавство для впровадження Travel Rule. (Цільове оновлення FATF щодо віртуальних активів і VASP)
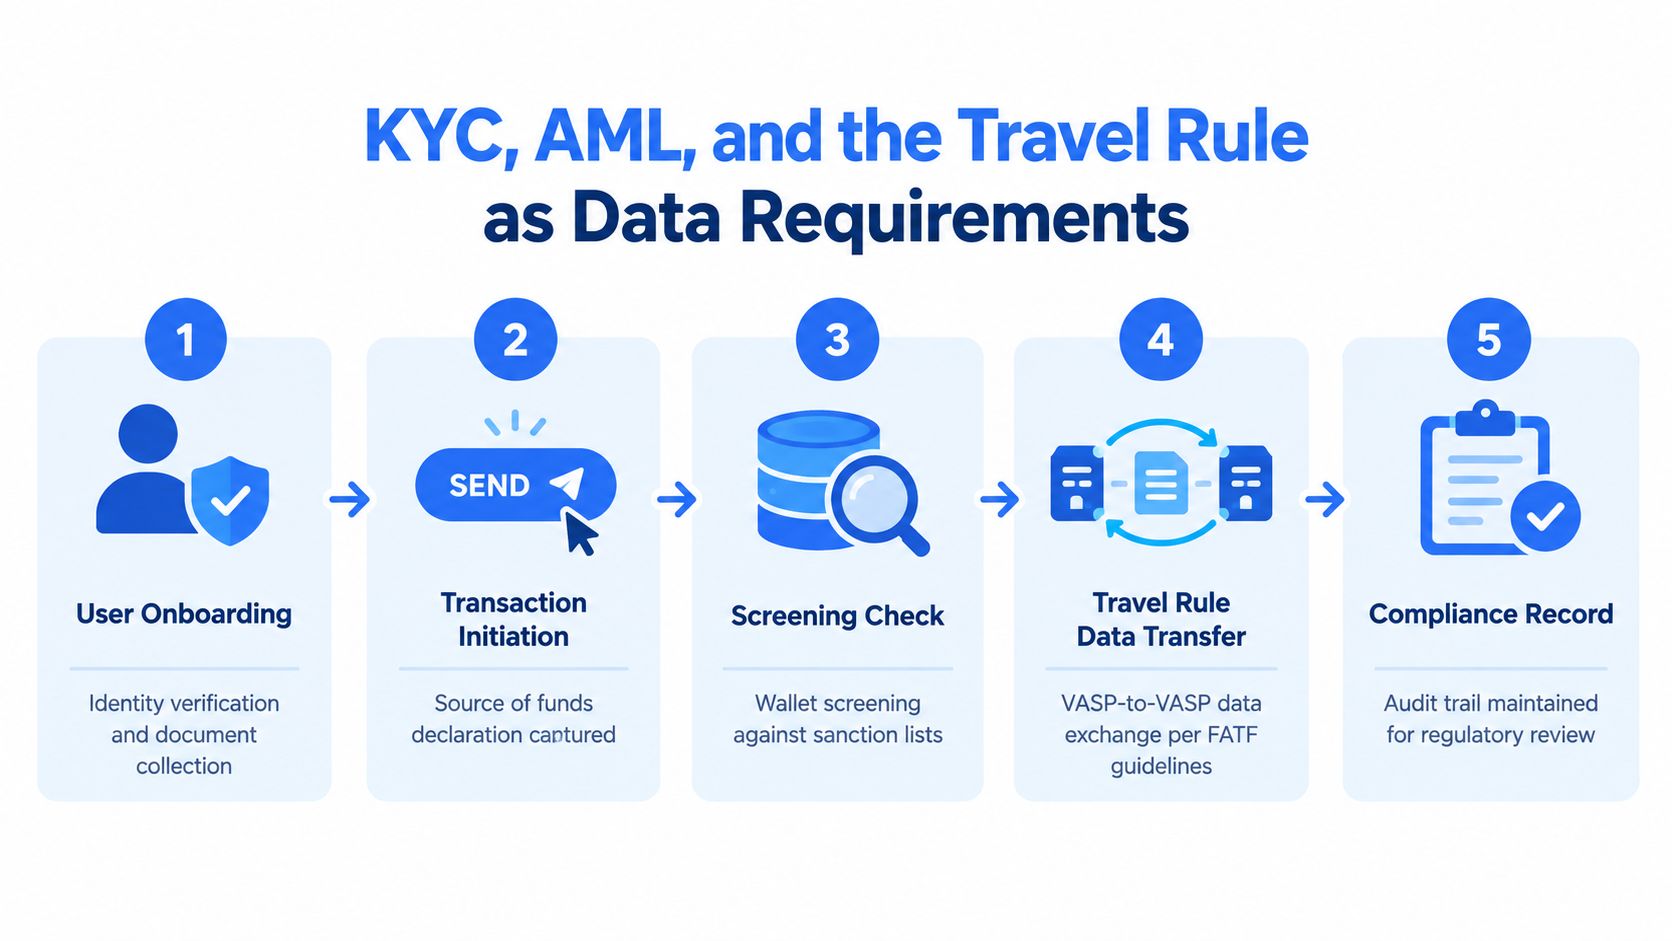
Починайте із запису, а не з черги постачальника. Оператор грошових переказів, який виплачує стейблкоїнами, може зберігати банківське фінансування в одній системі, перевірку клієнта — у другій, перевірки гаманця — у третій, а хеш у блокчейні — у сховищі розрахунків. Кожен компонент може бути правильним, тоді як загальний контроль дає збій. Якщо ви не можете довести, що перевірений клієнт, профінансований платіж, перевірене призначення, правило схвалення й випуск у блокчейні належать до однієї транзакції, у вас немає фіатного вводу, придатного до аудиту.
Запис транзакції має пов'язувати такі поля:
- Ідентичність клієнта: перевірений ідентифікатор клієнта або компанії.
- Ідентичність платежу: рахунок відправника, спосіб оплати та посилання фінансування.
- Призначення транзакції: інформація про джерело коштів, коли вона потрібна, і котирування конверсії.
- Дані одержувача: адреса призначення та відповідні дані контрагента.
- Результати перевірки: результати санкційної, AML- і політичної перевірки, записані до випуску.
- Докази розрахунку: остаточний хеш блокчейн-транзакції, стан підтвердження та кожне рішення ручної перевірки.
Зробіть цей запис таким, що лише доповнюється, має часові позначки й пов'язаний із користувачем або сервісним обліковим записом. Знімки екрана не задовольняють цю вимогу: вони не забезпечують послідовності, цілісності й простежуваності.
Модель випуску так само важлива, як модель даних. Якщо фіат отримано, але поля одержувача неповні, запишіть подію фінансування та утримуйте криптовалютне зобов'язання. Якщо перевірка гаманця успішна, але платіж ще не остаточний, зачекайте. Якщо правило надсилає переказ на ручну перевірку, рішення перевіряльника, версію правила й авторизацію випуску потрібно записати в ту саму історію, що й фінансові та блокчейн-події. Це витримує аудит і водночас знижує повну вартість отримання завдяки меншій кількості ручних повторних робіт, дубльованих розслідувань і зайвих призупинень.
Командам, які оцінюють рівень контролю, корисна еталонна реалізація API AML-перевірки з контрольованим правилами випуском. Не запитуйте лише, чи може постачальник перевірити адресу. Запитайте, чи може він зберегти вхідні дані, результат перевірки, версію правила й рішення авторизації в тому самому транзакційному записі, де зберігаються стани фінансування, операційного журналу та розрахунку.
Строки розрахунку та справжня вартість отримання
О 09:00 клієнт починає купівлю. О 09:02 фіат залишає його рахунок. Якщо о 09:20 криптовалюта все ще очікує, бо платіжний канал, фіксацію котирування, запис в операційному журналі та шлях випуску розглядали як окремі рішення, ваша таблиця комісій уже не має значення. Показник купівлі, який витримує аудит, — загальний списаний фіат, поділений на отриману доступну для використання криптовалюту, виміряний разом зі строком розрахунку.
Невелика покупка швидко показує суть. Роздрібний клієнт, який конвертує 200 доларів США через картку, банківський переказ або гаманець зі стейблкоїновим фінансуванням, стикається з різним поєднанням комісії постачальника, плати каналу, FX-конверсії, спреду, мережевої комісії та вартості виведення. Покупки кредитною карткою можуть мати комісії приблизно від 1,5% до 5%, через що оголошена ціна постачальника регулярно занижує фактичну вартість для клієнта. (Посібник із платформ фіат-крипто з низькими комісіями)
Використовуйте одну операційну таблицю, а не окремі представлення для фінансів і продукту. Помістіть ці поля в одну модель і пропускайте кожне порівняння маршрутів через них:
- Загальний списаний фіат, зокрема комісія постачальника й плата платіжного каналу.
- FX-конверсія, коли валюта фінансування відрізняється від валюти котирування.
- Спред, виміряний відносно референтної ціни вашого бізнесу.
- Мережева комісія з чітким правилом, хто її покриває — компанія чи клієнт.
- Вартість повернення й відмови, зокрема сторнування та ручне відновлення.
- Вартість підтримки, зокрема звернення через очікувані або невдалі транзакції.
- Отримана доступна криптовалюта після всіх відрахувань.
- Ефективний курс обміну та строк розрахунку, показані парою, а не окремо.
Така структура змінює закупівельну поведінку. Маршрут із вищою видимою комісією може перемогти, якщо він швидше розраховується, уникає другої FX-конверсії, зменшує відмови платежів або обсяг підтримки. Технічні директори мають вимагати звітності про повну вартість отримання, бо фіатний ввід — один процес. Стан KYC, остаточність платежу, рух в операційному журналі, чинність котирування й правило випуску впливають на те, що отримає клієнт і коли зможе цим користуватися.
Та сама логіка діє для грошових переказів. Переказ на 2 000 доларів США може розподілити фіксовані витрати, що спотворюють невелику роздрібну покупку, але також збільшує ризик руху FX, перевірки відповідності, обмежень ліквідності та затриманого розрахунку. Гаманець зі стейблкоїновим фінансуванням може усунути карткову плату, водночас додаючи питання погашення емітентом і мережевої ліквідності.
Архітектура операційного журналу визначає, чи залишаться ці компроміси видимими, чи зникнуть серед винятків. Якщо ви підтримуєте кілька валют, банківські баланси, зобов'язання перед клієнтами, запаси стейблкоїнів і активи в блокчейні потребують окремих шляхів звірки зі спільною історією транзакцій. Практичний матеріал — як NAS Ledger веде журнали в кількох валютах.
API-інтеграція, ідемпотентність і потоки подій
Стек фіат-крипто дає збій у робочому режимі, коли команди купують KYC, платежі, зберігання активів і доставку подій як окремі функції постачальників, а потім намагаються зшити їх. Сприймайте фіатний ввід як одну операційну систему. Стан ідентичності, стан платежу, схвалення правил, запис в операційному журналі та виконання в блокчейні мають рухатися через одну транзакційну модель з одним аудиторським слідом.
Проєктуйте серверну частину навколо переходів стану та впливу на операційний журнал. Кожному шляху запису потрібні авторизація з обмеженими правами, захист від повторного відтворення, детермінована ідемпотентність і чіткий бухгалтерський результат.
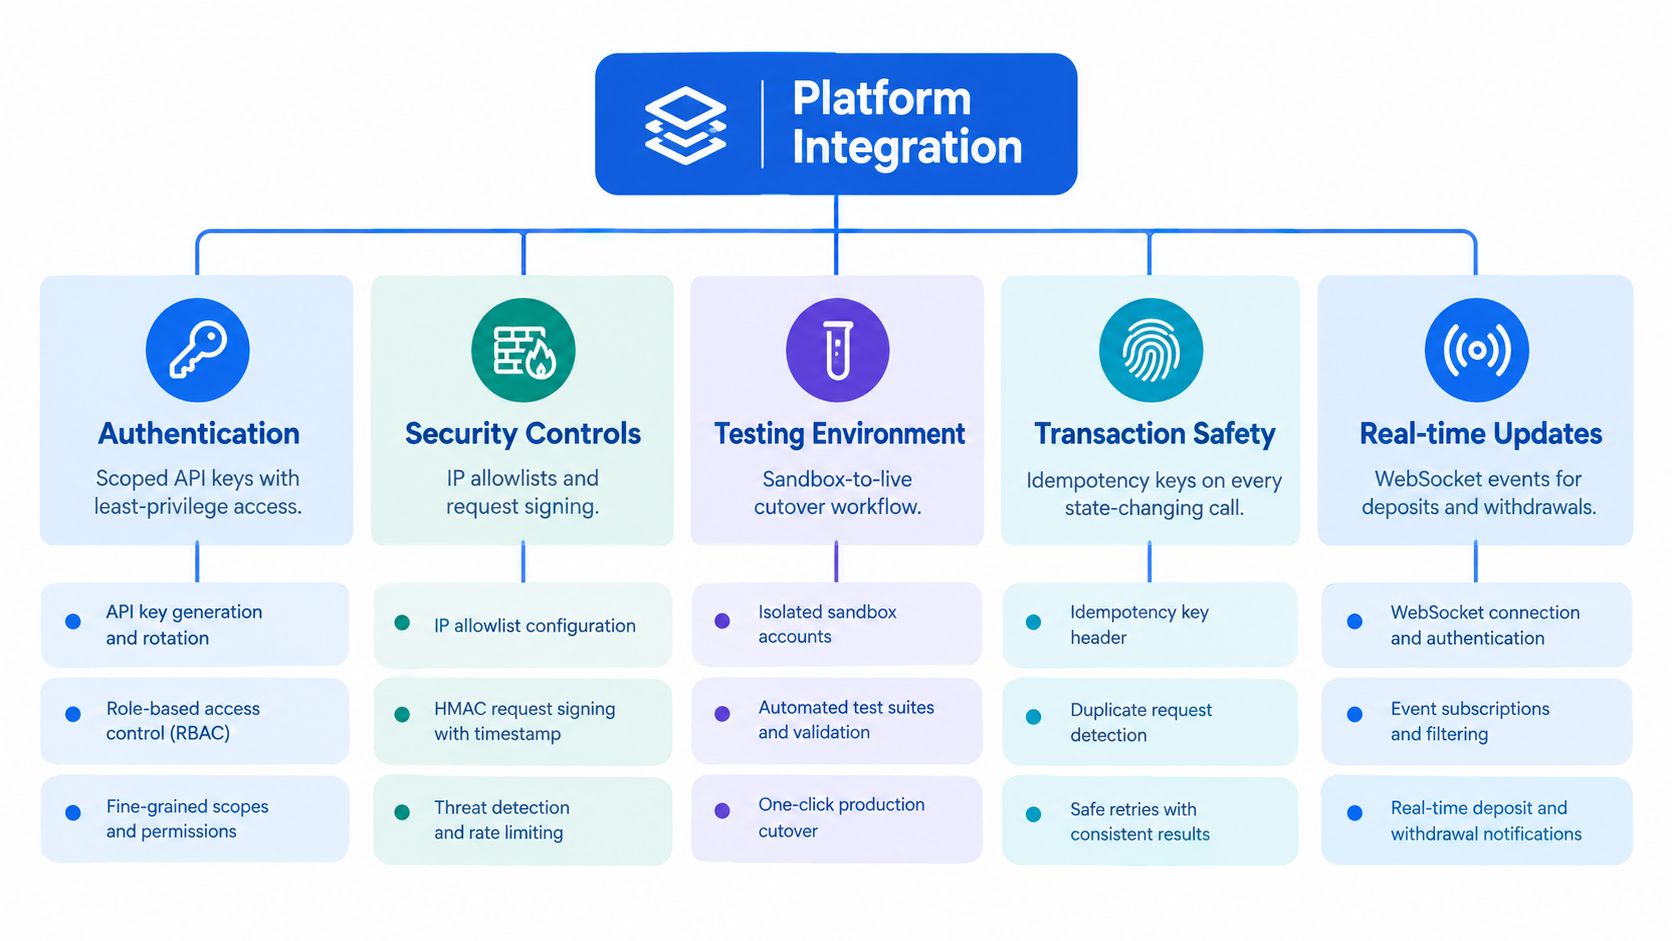
Практична поверхня інтеграції містить:
- API-ключі з обмеженими правами, обмежені за дією та середовищем.
- Списки дозволених IP-адрес і підписання запитів, щоб прийняті виклики надходили зі схвалених джерел і мали перевірну цілісність.
- Контроль переходу від ізольованого середовища до робочого, з окремими обліковими даними, тестовими наборами та явним перемиканням.
- Ключі ідемпотентності в кожному запиті, що може створити платіж, зарахувати баланс, подати виведення або змінити стан правила.
- Події WebSocket для депозитів, підтверджень, виведень і рішень за правилами.
- Записи операційного журналу, у якому дані лише додаються, як джерело правди для звірки замість необробленої доставки подій.
Зробіть кожен перехід безпечним для повторного відтворення
Використовуйте послідовність станів, яка відображає повний операційний процес:
payment.intent.created → payment.received → identity.verified → risk.cleared → policy.approved → broadcast.submitted → confirmation.observed
Ці події — сигнали доставки. Самі по собі вони не є бухгалтерськими записами.
Документація Stripe про ідемпотентний запис використання показує модель, яка витримує аудит. Сервер розпізнає повторні спроби за ключем ідемпотентності й повертає початковий результат для наступних запитів із тим самим ключем. Stripe також описує зберігання запису ідемпотентності події з ключем, типом події та часом обробки й зазначає, що під час міграції одна логічна подія може надходити кількома шляхами.
Застосовуйте цю модель до депозитів і виведень. Спочатку перевірте подію. Потім запишіть ідентифікатор події постачальника або детермінований ключ операції. Вплив на операційний журнал застосуйте лише один раз. Дубльоване підтвердження потрібно підтвердити без другого зарахування. Повторна подія виведення ніколи не повинна подавати ще одну інструкцію. Результат правила, що надійшов не за порядком, не повинен перезаписувати пізніший кінцевий стан, якщо таблиця переходів явно цього не дозволяє.
Для деталей реалізації використовуйте еталон робочої ідемпотентної інтеграції API фіат-крипто. Корисний висновок тут архітектурний, а не косметичний: автентифікація, доставка подій, стан операційного журналу та звірка потребують спільних ідентифікаторів транзакцій від першого запиту до остаточного розрахунку.
Перевіряйте постачальників сценаріями відмови, а не демонстраціями. Попросіть показати дубльовану платіжну подію, повторний запит на виведення, підтвердження не за порядком і невдале відправлення в блокчейн. Якщо постачальник не може показати відповідні записи операційного журналу й кінцевий стан без ручного ремонту бази даних, його оголошена комісія не має значення. Повна вартість отримання витікатиме через винятки, сторнування й роботу підтримки.
Правила підписання MPC і некастодіальні засоби контролю
Стек фіат-крипто швидко ламається, коли правила підписання перебувають поза операційним процесом. Рішення KYC, стан операційного журналу, права схвалення й контроль ключів мають зводитися до одного шляху авторизації. Якщо ці засоби існують в окремих інструментах з окремими операторами, виникають ручні обходи, слабкі аудиторські сліди й виведення, які проходять, бо ніхто не застосував повний ланцюг правил.
MPC і порогове підписання зменшують цей ризик, розподіляючи контроль приватного ключа замість зберігання повного секрету в одному операційному місці. NIST визначає порогову криптографію як розподілені обчислення з приватним ключем, секретно розподіленим між кількома сторонами, а безпечні багатосторонні обчислення — як спільне обчислення без розкриття приватних вхідних даних іншим учасникам. (Огляд багатосторонніх порогових схем NIST)
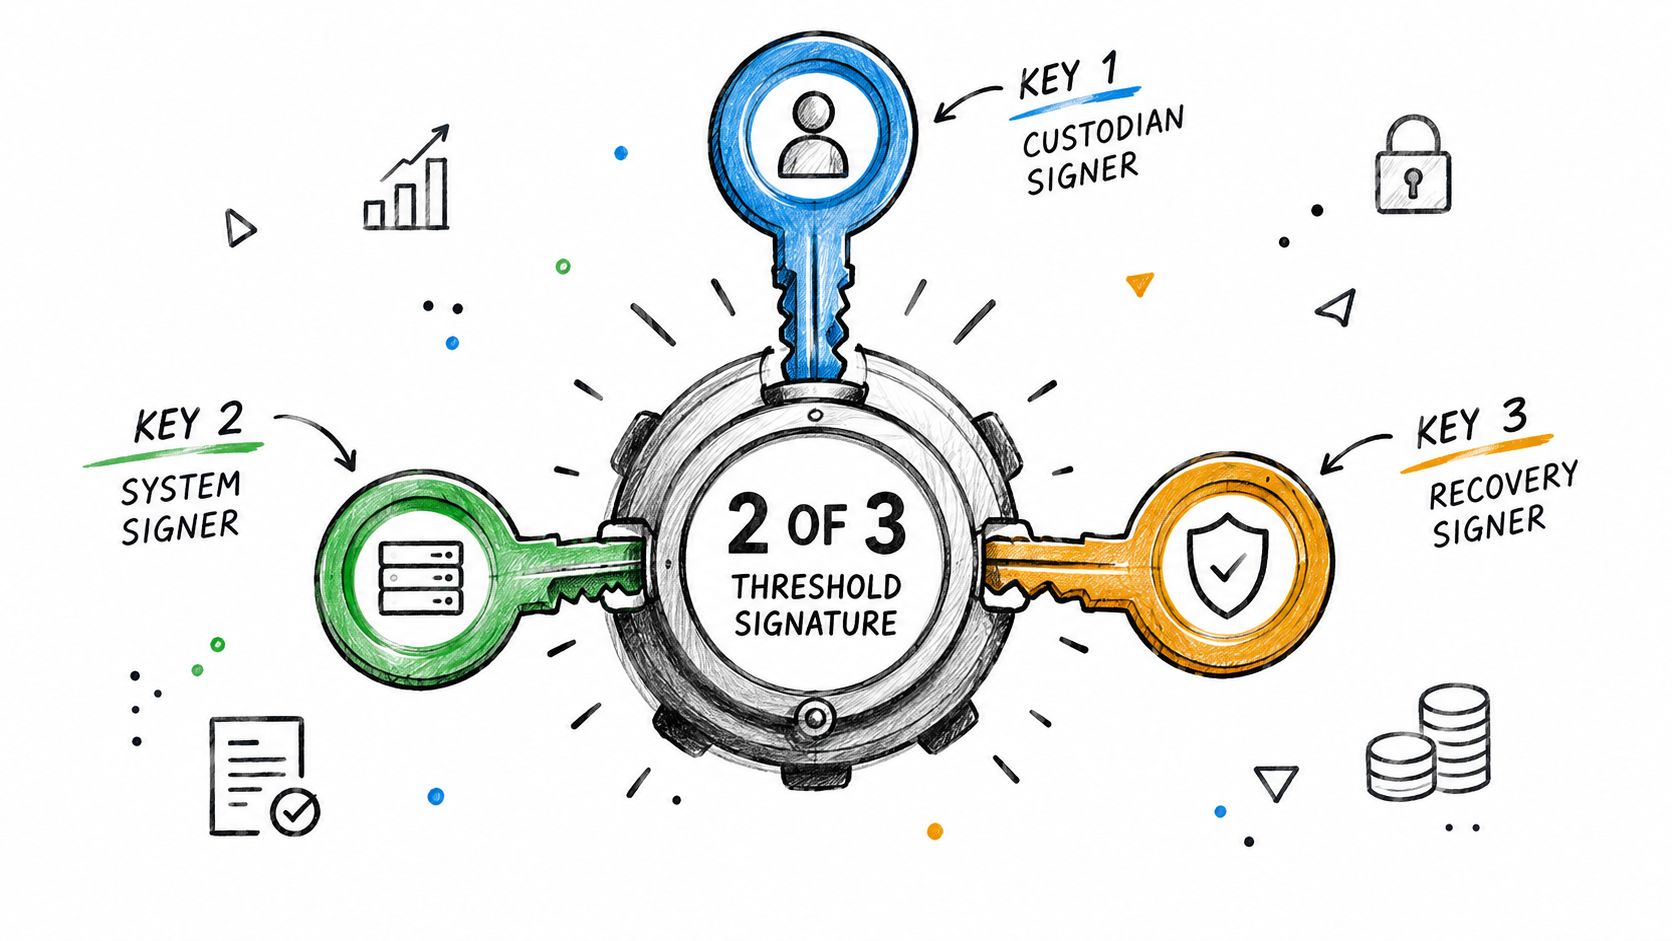
Правило 2-з-3 означає, що для створення чинного підпису мають співпрацювати два уповноважені учасники. Один учасник самостійно не може авторизувати виведення. Це важливо, бо контроль полягає не в математиці. Реальний контроль визначають власники кожної ролі, стани транзакції, яким дозволено запитувати підпис, і докази, що мають існувати до схвалення.
Ставте правила вище за математику часток ключа
Розподіліть ролі відповідно до роботи вашої організації:
- Інфраструктурний підписант для підписання на стороні платформи.
- Co-Signer під контролем клієнта, який зберігає клієнт і який потрібен для визначених дій у робочому режимі.
- Учасник відновлення або правил, зарезервований для контрольованих процедур відновлення й урядування.
Установлюйте правила на рівні процесу. Визначте ліміти транзакцій, списки дозволених адрес, часові блокування, рольові схвалення й аудиторський запис, потрібний до підписання. Матеріал що таке доступ за принципом найменших привілеїв пояснює модель доступу. Застосовуйте її суворо. Сервіс, що створює депозитні адреси, не повинен успадковувати права на виведення. Операційний користувач, який схвалює повернення, не повинен контролювати казначейські перекази.
BroSettlement надає DKG і підписання MPC 2-з-3, Co-Signer під контролем клієнта й відправлення в мережу як складові інфраструктурного підходу. Матеріал як DKG/MPC 2-з-3 та правила Co-Signer під контролем клієнта працюють разом допоможе оцінити зв'язок між створенням гаманця, підписанням, застосуванням правил та аудиторськими записами.
MPC не усуває ризик. Надто дозволяючий Co-Signer, слабке зберігання частки відновлення, скомпрометовані облікові дані правил або широкі списки дозволених адрес усе ще створюють загрозу. Ставте прямі запитання: хто може схвалити транзакцію, які перевірки виконуються до створення підпису, як працює екстрене відновлення та чи кожен підпис пов'язаний із початковою транзакцією й подією операційного журналу.
Засоби контролю ризику та список переходу від ізольованого середовища до запуску
Запуск зазвичай дає збій після успішної демонстрації. API працює в ізольованому середовищі, картки авторизуються, гаманці підписують, а після запуску система починає втрачати гроші, бо операційну систему за потоком ніколи не перевіряли як єдине ціле.
Чотири відмови спричиняють більшість шкоди:
- Прогалини звірки, коли банківський стан, операційний журнал і стан блокчейну не узгоджуються.
- Відсутні докази відповідності, коли команда не може на вимогу надати записи ідентичності, одержувача, перевірки та схвалення.
- Надто широкі правила підписання, коли технічний контроль дозволяє більше, ніж потрібно операційній моделі.
- Ризик стейблкоїнів і FX, коли оператор вважає фіат остаточним до банківського розрахунку або зараховує баланси без перевірки можливостей погашення.
Ризик стейблкоїнів потребує явних обмежень. У 2025 році сукупна ринкова капіталізація стейблкоїнів перевищила 250 млрд доларів США, близько 99% були прив'язані до долара США, стейблкоїни з фіатним забезпеченням становили близько 87% пропозиції в обігу, а алгоритмічні — менш як 0,2%. Категорія велика, але не еквівалентна застрахованому банківському депозиту. Структура резервів, умови погашення, юрисдикція та шляхи виходу в місцеву валюту все ще потребують жорстких засобів контролю й задокументованих правил схвалення. (Аналіз Brookings щодо стейблкоїнів і регулювання)
Контрольний список першого тижня запуску
- Ключі ізольованого середовища: перевірте кожен стан платежу, перевірки, повторної спроби, сторнування й виведення.
- Доступ у робочому режимі: видайте ключі з обмеженими правами, застосуйте списки дозволених IP-адрес і ввімкніть захист від повторного відтворення.
- Механізм комісій: відкалібруйте комісії каналів, FX, спред, мережеві платежі й поведінку повернень.
- Завдання операційного журналу: звіряйте банківські баланси, дані постачальника, зобов'язання перед клієнтами, запаси стейблкоїнів та баланси в блокчейні.
- Перевірка доказів: проведіть настільну перевірку Travel Rule від фіатного фінансування до остаточного хешу транзакції.
- Контроль процесу: до фіксації обсягу запуску переконайтеся, що ідемпотентність, порядок подій, шляхи схвалення й правила підписання узгоджені між KYC, операційним журналом і логікою виплат.
BroLabel пропонує модульну інфраструктуру для інтеграцій фіатного вводу/виводу, вбудованих MPC-гаманців, відправлення в мережі, незмінного операційного журналу, карткових потоків, гаманців AI Agents і подій WebSocket у реальному часі. Сприймайте цей список як мінімальний стандарт до фіксації обсягу запуску.