Популярна порада щодо отримання приватного ключа — відкрити гаманець, показати секрет і кудись його скопіювати. Для операційної команди це поганий стандартний підхід. Ключ, який можете експортувати ви, може експортувати й зловмисник, а деякі архітектури гаманців навмисно дають змогу підписувати без розкриття повного ключа.
Проблема не у складній криптографії, а в неконтрольованих повноваженнях підписання: ніхто не може довести, хто має право авторизувати виведення, що станеться після зникнення відповідального за схвалення або чи обходить відновлення робочі засоби контролю. Спочатку розглядайте доступ до приватного ключа як рішення з управління, а вже потім — як функцію гаманця.
Зміст
- Переосмислення того, що насправді означає отримати приватний ключ
- Легітимні способи отримати приватний ключ
- Порівняння експорту за самостійного зберігання, відновлення за seed-фразою та MPC
- Процедура відновлення, яка справді працює в робочому режимі
- Перевірка безпечності ключа після відновлення
- Чому вилучення ключа — неправильний стандарт для операційних команд
- FAQ
Переосмислення того, що насправді означає отримати приватний ключ
Пошук способу отримати доступ до приватного ключа може стосуватися кількох різних завдань. Якщо їх сплутати, команда може розкрити секрет, коли їй був потрібен лише підпис, або запросити експорт, коли насправді потрібен був план виходу.
Почніть із визначення потрібного результату.
| Завдання | Потрібний результат | Неправильний короткий шлях |
|---|---|---|
| Створити гаманець | Установити нові повноваження підписання | Вигадати секрет, який легко запам’ятати |
| Експортувати наявний ключ | Перенести авторизований секрет до іншої сумісної системи | Копіювати його через звичайні канали підтримки |
| Відновити доступ | Повернути можливість авторизувати транзакції | Припустити, що кожен гаманець має кнопку експорту |
| Установити операційний контроль | Довести права на схвалення, відновлення й міграцію | Прирівняти видимий ключ до володіння |
Приватний ключ і механізм відновлення — не те саме. Звичайний гаманець може показувати ключ або фразу відновлення. Керований сервіс натомість може пропонувати процедуру відновлення облікового запису. Для смартрахунку оператори мають розуміти налаштовану політику авторизації та відновлення.
Запитайте, хто може авторизувати транзакцію
Порогові або MPC-схеми розподіляють повноваження підписання між частками, тому повного приватного ключа для перегляду чи експорту може взагалі не існувати. Операційними стають питання про те, хто контролює політику підписання, де зберігається матеріал відновлення і які сторони повинні співпрацювати. Це відповідає підходу до управління в рекомендаціях NIST із керування ключами.
Щоб зрозуміти базову відмінність між публічною ідентичністю та секретним матеріалом підписання, скористайтеся посібником про пару публічного та приватного ключів. Потім попросіть провайдера гаманця продемонструвати справжню межу авторизації, а не лише описати модель зберігання активів.
Операційний принцип: просіть докази контролю підписання та перевірений шлях відновлення, а не просто секрет, який можна завантажити.
Серйозному оператору потрібні доказовий контроль повноважень підписання і відновлення, яке не перетворює розподілені запобіжники на незахищений секрет. Закріпіть ці результати у вимогах до закупівлі. Провайдер має пояснити штатну роботу, звільнення працівника, недоступність сервісу, підозру на компрометацію та міграцію, а не підміняти відповідь маркетинговим ярликом.
Легітимні способи отримати приватний ключ
Використовуйте підтримувану процедуру генерації, експорту або відновлення. Не отримуйте секрет робочого гаманця із сайту, повідомлення або від людини, яка нібито знайшла невикористаний ключ.
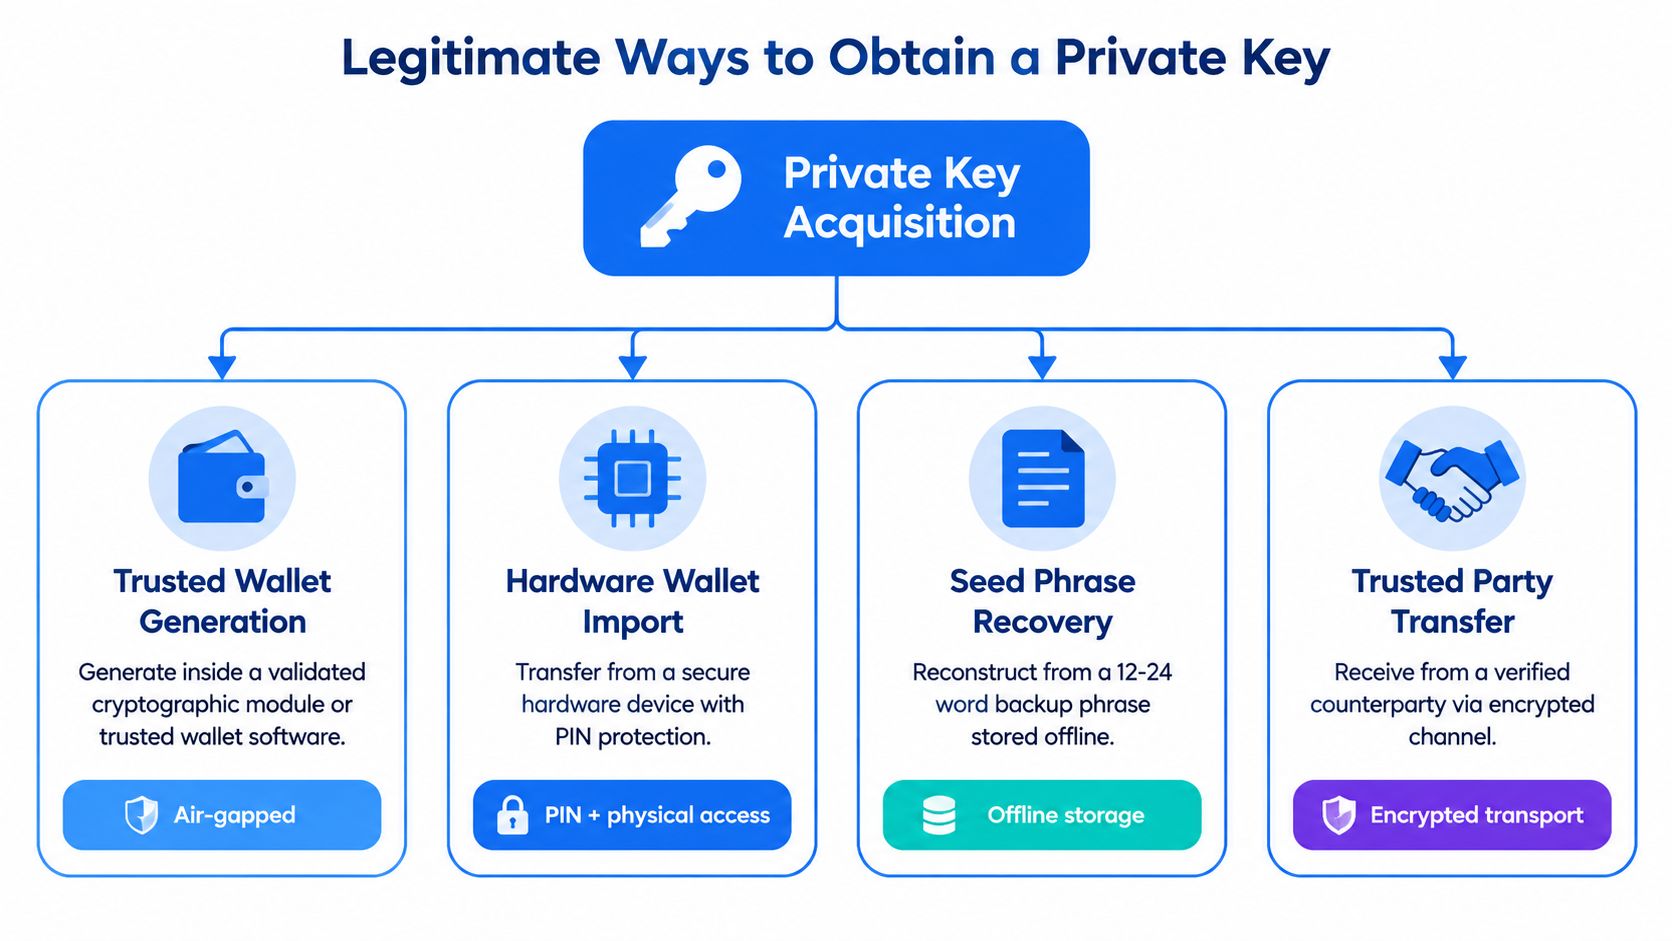
Шляхи отримання вище потребують важливого уточнення: безпечне передавання не встановлює виняткового володіння. Отримання зашифрованого ключа від контрагента не доводить, що він знищив усі копії. Так само імпорт до апаратного гаманця не слід трактувати як дозвіл вилучити захищений секрет пристрою.
Обирайте шлях за його передумовами
Створіть новий матеріал підписання. Використовуйте надійне програмне забезпечення гаманця, апаратний гаманець, криптографічний API операційної системи або перевірену систему керування ключами. Генерація має використовувати криптографічно стійку випадковість, а не вибрані слова чи послідовності клавіш; генерація й підписання в робочому режимі мають відбуватися в ізольованому модулі, який відповідає щонайменше вимогам FIPS 140-2 або FIPS 140-3, згідно з рекомендаціями OWASP щодо криптографічного зберігання. Результат — новий матеріал. Недовірений генератор руйнує припущення безпеки.
Використайте авторизований процес експорту. Він доречний, якщо гаманець підтримує експорт потрібного ключа, а ви контролюєте цей гаманець. Артефактом буде окремий секрет у сумісному поданні. Неочікувані запити експорту, незнайомі розширення або збирання секретів службою підтримки — причини зупинитися.
Відновіть із фрази відновлення. Передумова — справжній матеріал відновлення та потрібні гаманцю параметри. Відновлення відтворює похідну можливість підписання гаманця, але не обов’язково створює окремий ключ адреси. Неправильні параметри можуть створити враження, що дійсне відновлення не спрацювало.
Відновіть авторизацію без вилучення. Кероване зберігання, відновлення MPC та відновлення смартрахунків потребують відповідної процедури схвалення. Результатом може бути відновлена можливість підписання, заміна повноважень або відновлені частки, а не переносний приватний ключ.
Відхиляйте шлях, який змінює модель довіри
До схвалення методу зафіксуйте, який артефакт існуватиме після нього, хто матиме до нього доступ і як його буде виведено з використання. Якщо сервіс відновлення просить розкрити секрет, що раніше залишався всередині захищеного обладнання, він пропонує зміну архітектури, а не просто допомагає ввійти.
Надавайте перевагу найвужчій операції, достатній для завдання. Якщо потрібно підписати транзакцію, не експортуйте повноваження всього гаманця.
Порівняння експорту за самостійного зберігання, відновлення за seed-фразою та MPC
Обирайте модель зберігання за умовами відмови, а не за приємним виглядом екрана налаштування. Переносний секрет, фраза відновлення та частка підписання створюють різні обов’язки для людей, які ними керують.
| Модель | Хто має повноваження | Артефакт відновлення | Операційний ризик |
|---|---|---|---|
| Самостійне зберігання з одним ключем | Той, хто володіє придатним ключем | Окремий приватний ключ або зашифрована резервна копія гаманця | Несанкціонована копія може дозволити витрачання |
| Самостійне зберігання на основі seed-фрази | Той, хто контролює потрібний матеріал відновлення | Фраза та відповідні параметри гаманця | Фото фрази або загублена парольна фраза руйнують відновлення |
| Порогове MPC | Сторони, що досягають порогу авторизації | Частки й задокументовані процедури відновлення | Втрачені частки або нечіткі ролі схвалення можуть зупинити роботу |
Переносність — це компроміс, а не безумовна перевага безпеки. Експортований ключ може спростити сумісність, але водночас створює переносні облікові дані для витрачання. Seed-відновлення може відновити ширший гаманець, тому межа поводження з ним особливо важлива.
Оцініть, яку відмову ви здатні пережити
У пороговій схемі 2-of-3 будь-які дві авторизовані сторони можуть схвалити підпис, тоді як однієї скомпрометованої або недоступної сторони недостатньо для самостійного підписання, як описано в матеріалах NIST про порогову криптографію. Ця відмінність підтримує контрольований клієнтом Co-Signer, але лише якщо оператори визначили його обов’язки щодо схвалення.
Розглядайте звільнення працівника як проєктну перевірку, а не гіпотетичний інцидент. Чи можуть уповноважені працівники замінити його операційну роль без збирання секретів у спільному документі? Чи можуть вони довести, що колишній працівник більше не бере участі у схваленні?
Операційна модель MPC-гаманця корисна для оцінювання розподілених повноважень, але сама назва не відповідає на ці запитання. Вимагайте документацію про розташування часток, залежності відновлення та демонстрацію дозволеного процесу підписання.
Для малої команди просте відновлення може переважити інші критерії. Для біржі, фінтеху або казначейської операції більшу вагу мають розподіл обов’язків і вимоги до доказів. Обирайте модель, яку ваша команда здатна використовувати під тиском, зокрема поза звичайним робочим часом, а не модель із найпростішим підключенням.
Процедура відновлення, яка справді працює в робочому режимі
Операційний посібник із відновлення має дозволяти уповноваженому оператору відновити сервіс без імпровізації політики зберігання. Призначте власника, вимагайте запис про схвалення та вкажіть, коли оператор повинен зупинитися.
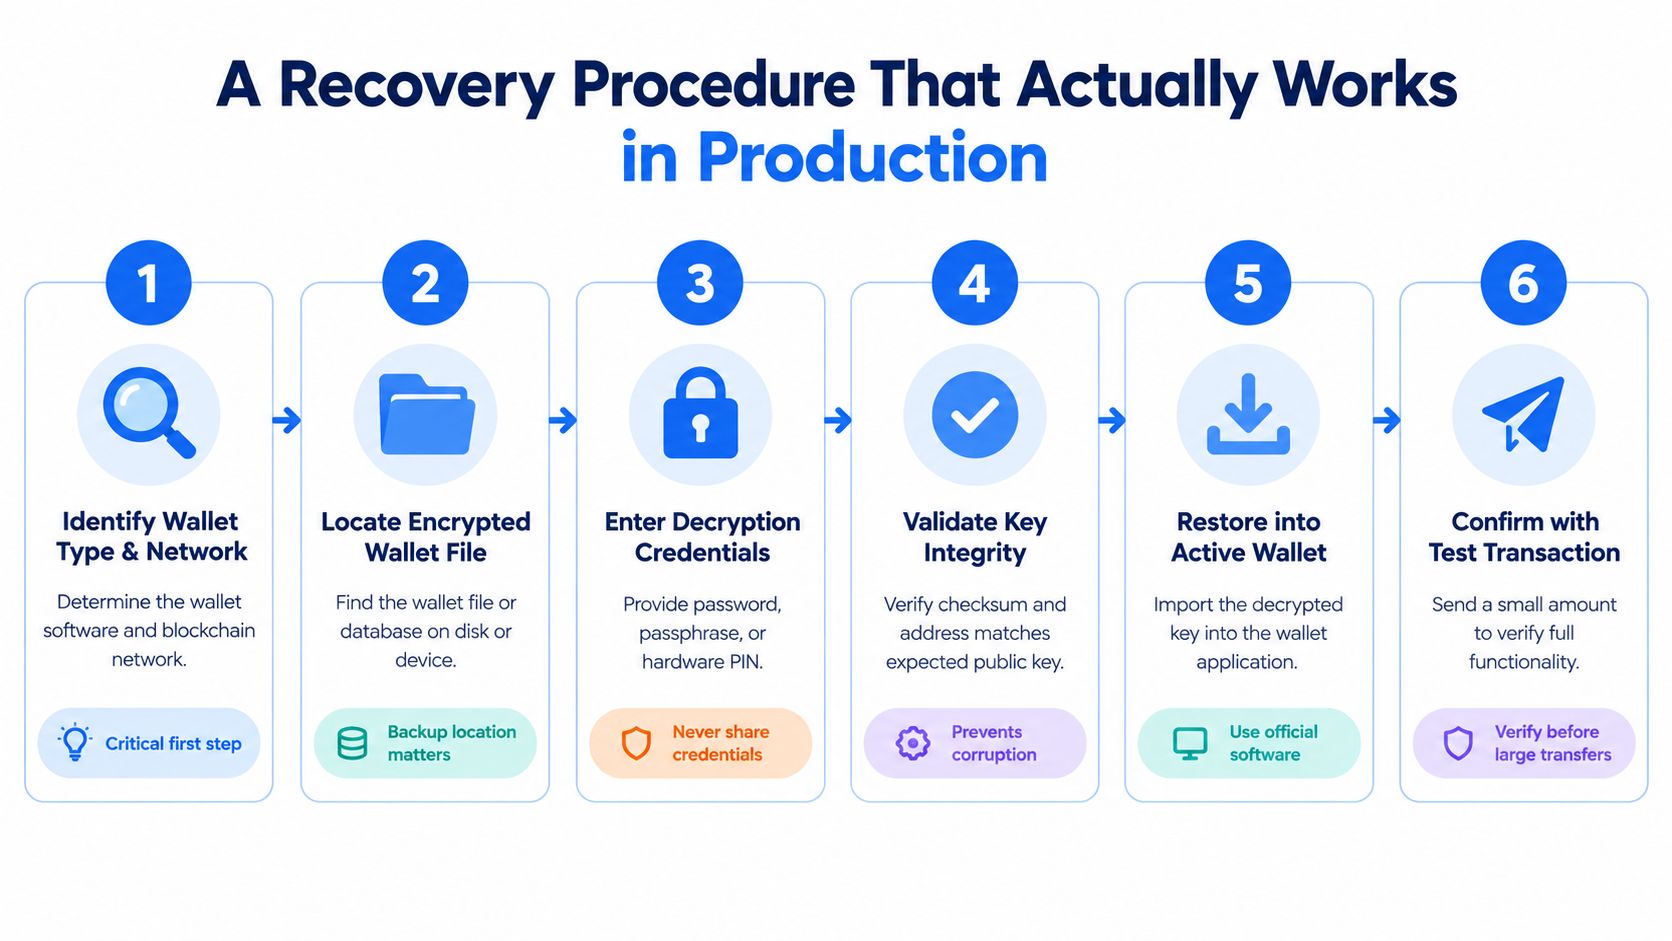
Виконуйте відновлення в контрольованій послідовності
Визначте гаманець і мережу. Установіть, чи відновлюєте гаманець з одним ключем, ієрархічний детермінований гаманець, політику з кількома ключами чи розгортання MPC. Запишіть потрібний блокчейн та очікувані адреси.
Знайдіть справжній матеріал відновлення. Отримайте оригінальний зашифрований файл гаманця, фразу, апаратну резервну копію або авторизований пакет відновлення часток. Не підміняйте його нещодавно знайденою копією без перевірки походження.
Підготуйте довірене середовище відновлення. Для відновлення необробленого ключа використовуйте ізольований пристрій, перевірте підписи програмного забезпечення, від’єднайте мережу й розшифруйте локально. Не дозволяйте звичайній діагностиці застосунку захопити матеріал.
Перевірте параметри гаманця. Звірте стандарт виведення, індекс рахунку, мережу й очікувану адресу. Збережіть початкову політику витрачання, а не лише знайому на вигляд адресу.
Експортуйте лише за потреби. Вимагайте задокументованої потреби застосунку. Якщо завдання можна виконати всередині захищеного середовища підписання, залиште необроблений ключ там.
Перевірте перед внесенням значних коштів. На невеликому балансі перевірте відновлену адресу та поведінку підписання. Після неминучого експорту видаліть незашифровані артефакти й поверніть пристрій відновлення до гарантовано чистого стану.
Фраза відновлення, розширений приватний ключ та окремий ключ адреси не взаємозамінні. Документація Bitcoin про гаманці пояснює ієрархічне виведення та подання експортованих ключів, зокрема роль WIF у зменшенні помилок копіювання під час імпорту, у розділі про гаманці книги Mastering Bitcoin.
Збережіть інформацію, потрібну для витрачання
Зберігайте щонайменше дві географічно розділені резервні копії з контрольованим доступом, а необов’язкову парольну фразу — окремо. Зберігайте дескриптори або розширені публічні ключі, якщо їх потребує політика витрачання, бо самої seed-фрази може бути недостатньо для відтворення умов авторизації гаманця, як пояснює посібник Bitcoin Design із відновлення.
Резервна копія не є операційним доказом, доки уповноважена особа не відновила її за задокументованою політикою.
Для розгортань MPC додайте до посібника зберігачів часток, ролі схвалення, процедури відмови та межі політики транзакцій. Проведіть задокументовані навчальні відновлення до запуску. Фіксуйте невдачі як дефекти контролю, а не помилки оператора, які наступного разу треба обійти.
Перевірка безпечності ключа після відновлення
Розгляньмо типовий інцидент: оператор знаходить фразу відновлення в старому вкладенні служби підтримки. Гаманець приймає її, показує очікувану адресу й баланс. Оператор підтвердив сумісність, але не безпеку.
Успішний імпорт доводить, що програмне забезпечення може інтерпретувати матеріал. Він не доводить, хто його створив, хто копіював і чи не чекає зловмисник на наступний депозит. Сприймайте фразу, що надійшла разом із пристроєм, або облікові дані, введені на недовіреному комп’ютері, як проблему походження, а не зручний шлях підключення.
Вирішіть, зберегти чи замінити повноваження
Використовуйте дерево рішень за рівнем розкриття:
- Відоме недовірене розкриття. Якщо ключ вводили на недовіреному пристрої, сайті або в розмові з підтримкою, вважайте його скомпрометованим. Авторизуйте перехід на нові повноваження підписання замість повторного використання відновленого секрету.
- Невідоме походження. Не поповнюйте гаманець лише тому, що він успішно імпортується. Установіть, як секрет створили й зберігали, перш ніж допускати його до робочого режиму.
- Задокументоване захищене відновлення. Спочатку без коштів перевірте схвалену процедуру відновлення, а потім завершіть операційні перевірки перед поновленням сервісу.
- Наявні активи під ризиком. Координуйте переміщення активів із командою реагування. Перевірте делеговані дозволи й відкличте схвалення токенів, де це доречно; саме переміщення активів не документує й не розв’язує всі проблеми авторизації.
Залиште стару адресу в переліку моніторингу. Фінансовій команді потрібен історичний зв’язок між старим і новим гаманцями, а операційній — запис про неочікувану активність.
Для ширшої перевірки керування активами в межах цього процесу можна також використати посібник CoinHub.pro з керування цифровими активами. Не сприймайте жоден загальний посібник як заміну доказам відновлення конкретного гаманця.
Завершіть інцидент на організаційному рівні
Вимагайте схвалений запис про ротацію, незалежну перевірку, аудиторські докази та рішення щодо зачеплених облікових даних. Авторизація відновлення й авторизація інциденту мають бути явними, особливо коли екстрений доступ змінює звичайний розподіл обов’язків.
Проєкт оновлених рекомендацій NIST із керування ключами є корисним контекстом для перевірки контролю життєвого циклу ключів. Для власного рішення про прийняття застосовуйте суворіший практичний стандарт: чи можете ви пояснити, чому ці повноваження підписання залишаються надійними?
Якщо ні — замініть їх. Не плутайте відновлений доступ із відновленою довірою.
Чому вилучення ключа — неправильний стандарт для операційних команд
Робочим застосункам потрібні авторизовані операції, а не постійний доступ до необроблених секретів гаманця. Тримайте підписання за визначеною межею й робіть винятки видимими.
Рекомендації OWASP із керування ключами застерігають від зберігання ключів у відкритому вигляді, додавання до репозиторіїв коду та вбудовування у виконувані файли чи образи контейнерів. Вони також попереджають про розкриття через змінні середовища й описують конвертне шифрування, коли окремо захищений ключ шифрування ключів захищає ключ шифрування даних.
Розмістіть авторизацію всередині операційного стеку
BroSettlement поєднує MPC-підписання з контрольованим клієнтом Co-Signer, відправленням у мережу та операційним журналом. BroWallet надає користувацькі процеси гаманця, а AI-агенти можуть використовувати окремі гаманці з рольовим контролем і аудиторським журналом. Застосовуйте ці можливості, щоб відокремити намір транзакції, схвалення політикою, підписання, відправлення й облік.
Розділяйте межі облікових даних:
- Автентифікація API. REST-запити з автентифікацією Ed25519 установлюють ідентичність запиту серверної частини. Цей ключ автентифікації не є ключем витрачання гаманця.
- Обмежений доступ API. Визначте дозволені дії для кожної інтеграції й перевірте їх застосування в пісочниці. Не дозволяйте можливості агента надсилати запити перетворитися на необмежене право виведення.
- Ідемпотентність. Вимагайте, щоб повторне подання тієї самої бізнес-операції повертало той самий записаний намір. Перевіряйте повтори після тайм-аутів замість припущення, що дублікати нешкідливі.
- Схвалення підписання. Налаштуйте Co-Signer на застосування робочої політики транзакцій, а не автоматичне схвалення кожного запиту.
Використовуйте посібник зі зберігання цифрових активів, щоб визначити межі володіння. Якщо застаріла інтеграція потребує вилучення ключа, додайте поради Cascoin щодо перевірки імпорту приватного ключа до аналізу міграції, але не вважайте успішний імпорт схваленням безпеки.
Відокремте спостереження від обліку
WebSocket-сповіщення підтримують обробку на основі подій, але застосунки мають враховувати повторні підключення, дублікати та реорганізації. Посібник Ethereum із WebSocket-підписок пояснює, чому виявлену подію не можна вважати незворотним розрахунком.
Використовуйте операційний журнал для записів про депозити, виведення, комісії, політики та звірку. Додавайте виправлення замість перезапису історії; модель аудиторського журналу SEC для електронних записів є корисним орієнтиром щодо збереження оригіналів, ідентичності учасників та часових позначок, але не загальною заявою про регуляторну відповідність.
Умова запуску: не запускайтеся, доки повторний запит, перерване з’єднання та невдале схвалення не створюють зрозумілі записи.
FAQ
Чи відновлення seed-фрази те саме, що експорт приватного ключа?
Ні. Відновлення за seed-фразою повертає похідні повноваження гаманця з використанням відповідних параметрів. Експорт окремого ключа створює вужчий секрет для конкретного контексту підписання.
Під час закупівлі запитайте, чи відновлюються початкові рахунки та політика витрачання, чи потрібен для цього провайдер і чи підтримує цільова система потрібні метадані гаманця. Демонстрація відновлення має довести очікуваний результат, а не просто показати, що програма прийняла фразу.
Що робити, якщо апаратний гаманець надійшов із записаною фразою або підозрілим пакованням?
Не поповнюйте його й не вводьте наявну фразу. Надана фраза не встановлює виняткового контролю, а незрозумілі зміни паковання потребують розслідування через автентифікований канал виробника.
Якщо пристрій уже використовували, дотримуйтеся описаного вище процесу оцінювання розкриття. Збережіть релевантні докази, але не додавайте матеріал відновлення до звернення в підтримку чи чату про інцидент.
Чи можна перенести одноключовий гаманець на MPC без втрати історії адрес?
Зберігайте історію адрес в операційному журналі та системах моніторингу незалежно від зміни способу підписання. Історична безперервність і безперервність адрес — різні вимоги.
Не припускайте, що сервіс MPC може прийняти наявну адресу. Вимагайте демонстрації підтримуваної міграції для вашої мережі й типу гаманця; інакше плануйте переказ на нові адреси з пов’язаними обліковими записами, оновленими інструкціями депозиту та подальшим моніторингом старих адрес.
Які засоби контролю покупці мають перевірити до запуску?
Використовуйте демонстрації можливостей, а не назви функцій, як критерії прийняття.
- Генерація. Перевірте, як BroSettlement створює матеріал підписання й де відбуваються захищені операції.
- Зберігання. Перевірте зберігання часток, зашифровані резервні копії та межі доступу Co-Signer.
- Підписання. Перевірте відхилення політикою, розподіл ролей і обмежений доступ AI-агентів.
- Аудит. Звірте WebSocket-події з незмінним операційним журналом, зокрема повторні спроби та виправлення.
- Відновлення. Продемонструйте авторизоване відновлення й підтвердьте, як доступ BroWallet пов’язаний із контролем підписання серверної частини.
Практичний висновок простий: купуйте відновлювані та спостережувані повноваження підписання, а не кнопку експорту. Невирішені питання контролю мають блокувати запуск.
BroLabel пропонує вбудовані MPC-гаманці, контрольований клієнтом Co-Signer, операційний журнал та інфраструктуру на основі подій для команд, яким потрібен контроль підписання без регулярного вилучення приватних ключів. Відвідайте BroLabel, щоб обговорити архітектуру гаманця, і підготуйте конкретний сценарій відновлення для перевірки в пісочниці. Bro has your back!