Більшість порад про multisig Bitcoin гаманець починаються з хибного висновку: більше підписантів автоматично означає вищу безпеку. Кілька схвалень справді зменшують ризик компрометації приватного ключа, але водночас створюють систему координації, яка може дати збій через недоступність людей, втрачені пристрої, нечіткі повноваження або застарілі правила. Для інституції ворогом є не лише викрадення ключа. Це ще й вузьке місце координації, яке перетворює контрольований платіж на затриманий розрахунок або інцидент із відновленням.
Історія мультипідпису Bitcoin показує, чому цей примітив став важливим. Підтримка BIP16 Pay-to-Script-Hash набула чинності 1 квітня 2012 року, створивши ончейн-обгортку, що зробила виходи з мультипідписом практичними для ширшого використання в гаманцях, як зафіксовано в документації Bitcoin Improvement Proposals. BitGo запустила перший multisig-гаманець у серпні 2013 року, а у 2014 році технологія перейшла від нішевого використання до помітного масштабу: частка BTC, захищених мультипідписом, зросла з 0,02% на початку року до понад 5% наприкінці 2014 року, а щоденна кількість multisig-транзакцій збільшилася у 79 разів, за даними CoinDesk про ключовий етап розвитку multisig у 2014 році.
Практичний висновок простий: сприймайте авторизацію гаманця як операційну систему для грошей. Криптографія задає поріг, але саме API, Co-Signer, потоки подій, операційні журнали, сценарії відновлення та правила доступу визначають, чи працюватиме система під тиском.
Зміст
- Операційна реальність multisig Bitcoin гаманців
- Підписання M-of-N у блокчейні та порогове MPC
- Проєктування процесу підписання 2-of-3
- Керування ключами та сценарії відновлення
- Наслідки для звірки та аудиту
- Контроль ризиків та оцінювання інфраструктури
- Поширені запитання
- Чи кращий multisig Bitcoin гаманець за апаратний гаманець
- Що обрати інституції: ончейн-multisig чи MPC
- Чим API Co-Signer відрізняється від підписанта особистого гаманця
- Чи можуть AI-агенти безпечно використовувати гаманці
- Як оператору iGaming працювати з потоками USDT TRC20
- Що CTO має перевірити до запуску
Операційна реальність multisig Bitcoin гаманців
Multisig Bitcoin гаманець часто продають як суто безпекове вдосконалення. Такий опис неповний. Гаманець не дозволяє одному власнику ключа самостійно схвалити витрату, але не визначає, чи доступні інші власники, чи відповідає запит правилам і чи може фінансова команда звірити отриману транзакцію.
Поширена схема 2-of-3 добре ілюструє компроміс. Існує три ключі, а транзакцію можуть схвалити будь-які два з них, тому недоступність одного ключа не обов'язково блокує кошти. Зазвичай один ключ належить користувачеві, другий — сервісу, а третій — резервній або незалежній стороні контролю. Пояснення Trezor щодо Bitcoin-гаманців із мультипідписом описує основне операційне правило: жоден власник ключа не може самостійно перемістити кошти.
Такий захист не усуває ризик, а змінює його. Підписант може піти з компанії. Апаратний пристрій може зникнути. Одна юридична особа може вимагати схвалення, яке інша не визнає. Підписанти казначейської команди можуть перебувати в різних часових поясах без визначеного часу реагування на термінову виплату.
Практичне правило: поріг — це криптографічне налаштування. Доступність, повноваження та відновлення — операційні налаштування.
Справжній ворог — збій координації
Додаткові підписанти можуть підвищити стійкість до компрометації ключа, але також збільшують кількість залежностей у кожній транзакції. Командам, які часто схвалюють розрахунки, потрібні зрозуміла черга, модель відповідальності, шлях ескалації та запис про те, хто що схвалив. Без цього гаманець може бути захищеним від одноосібного викрадення, але ненадійним для звичайної роботи бізнесу.
Дрейф правил створює схожу проблему. Початковий список підписантів може відповідати ранньому складу команди, тоді як продукт, казначейські ліміти або процеси відповідності змінюються. Якщо правила гаманця не розвиваються разом з організацією, працівники можуть використовувати обхідні канали, зберігати зайві права підписання або затримувати транзакції, доки хтось тлумачить старе правило.
Саме тому інституційні покупці мають оцінювати multisig Bitcoin гаманець одночасно як примітив безпеки та робочий процес управління. Платіжним шлюзам потрібні передбачувані розрахунки. Необанкам — розділення продуктових дій і казначейських повноважень. Фінансовим командам — докази того, що кожне схвалення відповідало правилам. Архітектура, яка опрацьовує лише підпис, залишається незавершеною.
Підписання M-of-N у блокчейні та порогове MPC
Нативний Bitcoin multisig і порогове MPC-підписання розв'язують пов'язані проблеми різними механізмами. Multisig у блокчейні кодує поріг схвалення в умовах витрачання Bitcoin. MPC створює право підписання через спільні обчислення, а правила та оркестрація залишаються на прикладному й контрольному рівнях.
Початкова стандартна реалізація multisig у Bitcoin, BIP11, прямо описувала транзакцію 2-of-3 за участю покупця, продавця й агента та обмежувала стандартну форму значенням n, меншим або рівним 3, як зазначено в довідці стандартів Bitcoin для BIP11. Пізніші конструкції P2WSH епохи SegWit розширили практичні можливості. За сучасними технічними джерелами, нативний SegWit multisig підтримує до 20 Co-Signer у скрипті m-of-n, згідно з технічним оглядом Bitcoin multisig.
Для CTO ця відмінність важлива, бо блокчейн бачить такі архітектури по-різному.
| Характеристика | Multisig P2WSH у блокчейні | Порогове MPC-підписання |
|---|---|---|
| Розташування правил | Закодовані у Bitcoin-скрипті | Застосовуються через розподілене підписання та прикладні правила |
| Видимість у блокчейні | Структуру multisig можна побачити в транзакції витрачання | Мережа зазвичай бачить стандартне представлення підпису |
| Операційна гнучкість | Зміна підписантів або порога переважно потребує міграції гаманця | Ролями підписантів та оркестрацією можна керувати поза блокчейном залежно від реалізації |
| Модель відновлення | Залежить від збереження достатньої кількості чинних ключів і правильного відтворення гаманця | Залежить від відновлення часток, доступності учасників і контролю провайдера або клієнта |
| Спосіб інтеграції | Інструменти гаманця й підписання мають координувати створення транзакції | API-процеси можуть з'єднати правила, спільне підписання, відправлення в мережу та події журналу |
| Найкраще застосування | Прозоре зберігання активів, управління казначейством і процеси, де важливе застосування правил на рівні скрипту | Автоматизовані операції, висока частота транзакцій, багатомережеві продукти й процеси агентів |
Процес Distributed Key Generation, або DKG, може створити розподілені матеріали підписання, не розміщуючи повний приватний ключ в одному операційному середовищі. Це підходить API-first системі, де клієнт контролює Co-Signer, а застосунок має застосовувати рольові правила до підписання.
Жоден підхід не є універсально безпечнішим. Multisig у блокчейні забезпечує явний поріг на рівні протоколу, який можуть перевіряти аудитори й контрагенти. MPC може зменшити складність адрес і скриптів та дати гнучкішу оркестрацію, однак покупець повинен уважно перевірити незалежність учасників, процедури відновлення, застосування правил і доказову базу подій.
Для команд, які оцінюють прикладний рівень, корисним орієнтиром є посібник BroLabel про MPC-гаманці, що показує місце розподіленого підписання в інфраструктурі вбудованих гаманців. Рішення має залежати від структури транзакцій і вимог до контролю, а не від популярності назви.
Проєктування процесу підписання 2-of-3
Робочий процес 2-of-3 має зробити шлях схвалення явним до створення будь-якого підпису. Три позиції ключів зазвичай розділяють між часткою під контролем користувача, часткою сервісу та резервною часткою або Co-Signer під контролем клієнта. Точна модель зберігання відрізняється, але операційний принцип незмінний: один скомпрометований компонент не може самостійно схвалити витрату.
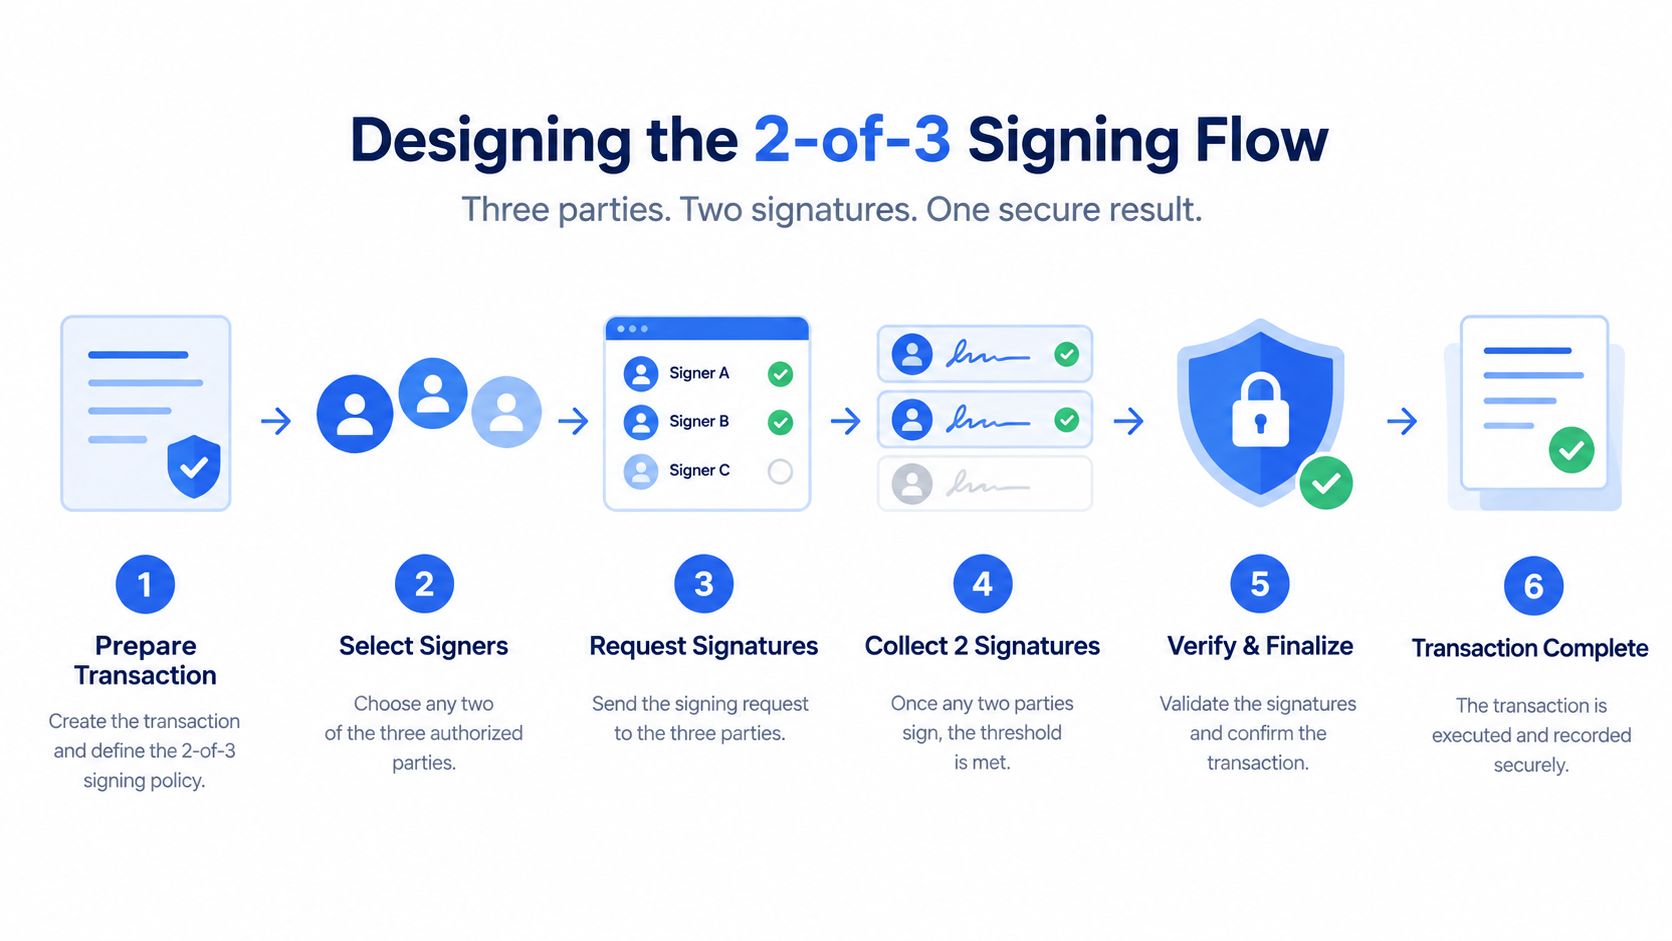
Казначейська виплата може проходити так:
- Створити запит. Казначейський сервіс передає адресу отримувача, актив, суму, призначення та ключ ідемпотентності. Запит має посилатися на бізнес-об'єкт, наприклад рахунок постачальника або пакет розрахунків.
- Автентифікувати ініціатора. Використовуйте автентифікацію Ed25519, API-ключі з обмеженими правами та список дозволених IP-адрес, щоб чинні облікові дані не можна було повторно використати для непов'язаних функцій або середовищ.
- Перевірити правила. Механізм правил перевіряє ролі, ліміти, вимоги до адреси отримувача, стан AML-перевірки та потребу в ручній перевірці або незалежному Co-Signer.
- Зібрати схвалення. Co-Signer під контролем клієнта або призначений сервіс схвалення надає необхідну участь у підписанні. Сервісний рахунок не повинен обходити цей крок через виклик нижчої кінцевої точки API.
- Відправити один раз. Система відправляє в мережу лише схвалену транзакцію та записує отриманий ідентифікатор. Ідемпотентність не дозволяє повторним спробам створити дубльовані бізнес-дії, коли відповідь мережі затримується.
- Передати результат. WebSocket-події повідомляють операційному журналу, панелі керування та процесу звірки про відправлення, підтвердження, відхилення або невдалу перевірку правил.
Такий дизайн надійніший за надсилання хешу транзакції електронною поштою кільком керівникам. Операційна команда отримує чергу, команда з відповідності — запис рішення, а інженери — детермінований автомат станів. Описана BroLabel модель некастодіального гаманця корисна там, де клієнтові потрібен контроль над Co-Signer замість передавання всіх повноважень провайдеру.
Головний принцип — відокремити право підписання від ініціювання запиту. Сервіс, який створює виплату, не повинен автоматично мати змогу завершити її. Система також має відхиляти схвалення, якщо після перевірки змінилися дані, наприклад адреса отримувача або сума.
Керування ключами та сценарії відновлення
Найсерйозніші інциденти зі зберіганням активів часто починаються зі звичайної операційної події. Пристрій загублено. Працівник пішов із компанії. Підписант недоступний. Резервна копія існує, але ніхто не перевіряв, чи можна використати її у фактичному процесі відновлення.
Сценарій відновлення має визначати, хто може оголосити інцидент, які ключі залишаються довіреними, як схвалюється заміна повноважень і куди переміщуються кошти під час усунення наслідків. Документ потрібно писати для людей, які виконуватимуть його під тиском, а не лише для криптографічної команди.
Втрачений пристрій або підозра на компрометацію
Якщо пристрій підписанта втрачено або є підозра на компрометацію, відповідальний за інцидент спочатку має визначити, чи можуть інші авторизовані учасники все ще виконати поріг. Потім команда повинна призупинити необов'язкові вихідні операції, перевірити останні схвалення та відправлення в мережу й розпочати заміну підписанта або міграцію гаманця з використанням неушкоджених повноважень.
Практична послідовність виглядає так:
- Локалізація: вимкніть ураженого підписанта, API-ключ або шлях інтеграції, не видаляючи криміналістичні докази.
- Перевірка: підтвердьте поточний баланс гаманця, запити в очікуванні, останні адреси отримувачів і решту можливостей підписання.
- Заміна: створіть нового учасника підписання в межах схваленого запису змін, а потім створіть і перевірте новий гаманець або правила.
- Міграція: після тестової транзакції та незалежної перевірки перемістіть кошти контрольованою транзакцією.
- Закриття: виведіть старого учасника з експлуатації лише після перевірки відновлення та завершення аудиторського запису.
Недоступний підписант і кадрові зміни
Схема 2-of-3 витримує недоступність одного ключа, але лише якщо два інші учасники справді незалежні й операційно готові. Резервний ключ, замкнений у невідомому місці, — не стійкість, а неперевірене припущення.
Розподіляючи підписантів, враховуйте географію, статус працевлаштування, юридичні повноваження та часові пояси. Не розміщуйте всіх учасників під керівництвом однієї особи, в одному офісі або одному рахунку провайдера. Водночас надмірний розподіл може сповільнити звичайні схвалення та створити невизначеність щодо ескалації.
Більша кількість підписантів зменшує наслідки компрометації одного ключа, але кожен підписант також додає залежність координації.
Включіть перевірку підписантів до управління доступом. Звільнення працівника має запускати негайний перегляд повноважень, а не щоквартальне прибирання. Нові підписанти повинні пройти задокументоване підключення та тест відновлення. Зміни правил мають визначати, чи підтримує їх поточний гаманець, чи потрібна контрольована міграція.
Прихований збій часто виникає у звірці. Якщо сервіс підписання, інтерфейс гаманця та фінансовий операційний журнал не мають спільного стану в реальному часі, працівник може схвалити запит, який уже прострочено, відхилено або відправлено іншим шляхом. Тому для відновлення потрібні і процедури ключів, і видимість подій.
Наслідки для звірки та аудиту
Підписана транзакція не завершує фінансовий процес. Фінансова команда все одно має знати, хто її ініціював, які правила дозволили операцію, які схвалення зібрано, коли транзакцію відправлено в мережу, що підтвердила мережа та як остаточний рух відповідає внутрішньому операційному журналу.
Операційний журнал лише з додаванням записів має фіксувати весь життєвий цикл, не дозволяючи пізнішому оновленню стану стерти попередній. Корисні записи охоплюють первинний запит, результат перевірки правил, результат перевірки відповідності, особи схвалювачів, участь у підписанні, відповідь на відправлення, події підтвердження, облік комісії та стан звірки.
Створіть єдину історію транзакції
Журналу потрібні сталі ідентифікатори, які пов'язують дію клієнта з транзакцією гаманця, а потім із бухгалтерським записом. Ключ ідемпотентності необхідний для безпечних повторних спроб. Без нього завершення часу очікування може змусити застосунок повторно подати ту саму бізнес-інструкцію, а операційна команда буде з'ясовувати, чи два схожі відправлення означають одну виплату або дві.
Якісна подієва модель відокремлює спостережувані факти від тлумачень:
- Депозит помічено: мережа або провайдер виявили вхідну транзакцію.
- Депозит підтверджено: транзакція виконала налаштовані правила підтвердження.
- Виведення запитано: авторизована система створила бізнес-інструкцію.
- Виведення схвалено: механізм правил прийняв запит і зібрав необхідні схвалення.
- Виведення відправлено: мережа повернула ідентифікатор транзакції.
- Виведення звірено: фінансова команда зіставила остаточний рух із внутрішнім записом.
WebSocket-події в реальному часі про депозити, підтвердження, виведення та результати правил зменшують прогалини, які створює опитування кількох непов'язаних провайдерів. Вони також дають операційній команді змогу реагувати на винятки, поки контекст ще доступний. Журнал, який отримує лише остаточний хеш транзакції, не може пояснити, чому платіж схвалили або відхилили.
Для ширшої системи контролю корисним внутрішнім джерелом є матеріал BroLabel про робочий процес аудиту, який пов'язує збирання доказів з операційною перевіркою. Мета не в документах заради документів, а в тому, щоб кожну суттєву зміну стану можна було пояснити фінансовій команді, команді ризиків, команді з відповідності та зовнішньому аудитору.
Звірений баланс має бути обчисленим результатом записаних подій, а не значенням, яке хтось вручну редагує після перевірки оглядача блокчейну. Це особливо важливо, коли інституція керує кількома мережами, клієнтськими гаманцями, казначейськими рахунками й автоматизованими агентами.
Контроль ризиків та оцінювання інфраструктури
Оцінювання провайдера слід починати зі сценаріїв відмови, а не з переліку функцій. Запитайте, як система поводиться, коли запит повторюється, підписант недоступний, правила змінюються під час схвалення, відповідь на відправлення затримується або мережева подія надходить не по черзі.
Наступна матриця перетворює ці запитання на контрольні заходи:
| Ризик | Необхідний контроль | Докази для перевірки |
|---|---|---|
| Дубльована виплата після завершення часу очікування | Ідемпотентність на рівні бізнес-запиту | Тести повторних спроб і поведінка при дубльованому поданні |
| Несанкціоноване використання API | API-ключі з обмеженими правами, автентифікація Ed25519 і списки дозволених IP-адрес | Модель дозволів, життєвий цикл облікових даних і журнали доступу |
| Підписання без перевірки правил | Перевірка правил до участі в підписанні | Записи відхилених запитів і слід схвалення |
| Залежність від провайдера або централізоване зберігання активів | Co-Signer під контролем клієнта й некастодіальна порогова модель | Документація руху ключів і розподіл відповідальності за відновлення |
| Непомітна прогалина звірки | Операційний журнал лише з додаванням і WebSocket-події в реальному часі | Схеми подій, повторне відтворення та експорт журналу |
| Нечітке відновлення після інциденту | Перевірений сценарій заміни підписанта й міграції | Записи навчань, інструкції та призначення ролей |
| Неконтрольований запуск | Пісочниця з реалістичними перевірками правил і відправлення | Розділення середовищ і докази тестування |
| Непередбачувана операційна вартість | Калібрування механізму комісій і прозорі комерційні плани | Поведінка комісій за зміни умов транзакції |
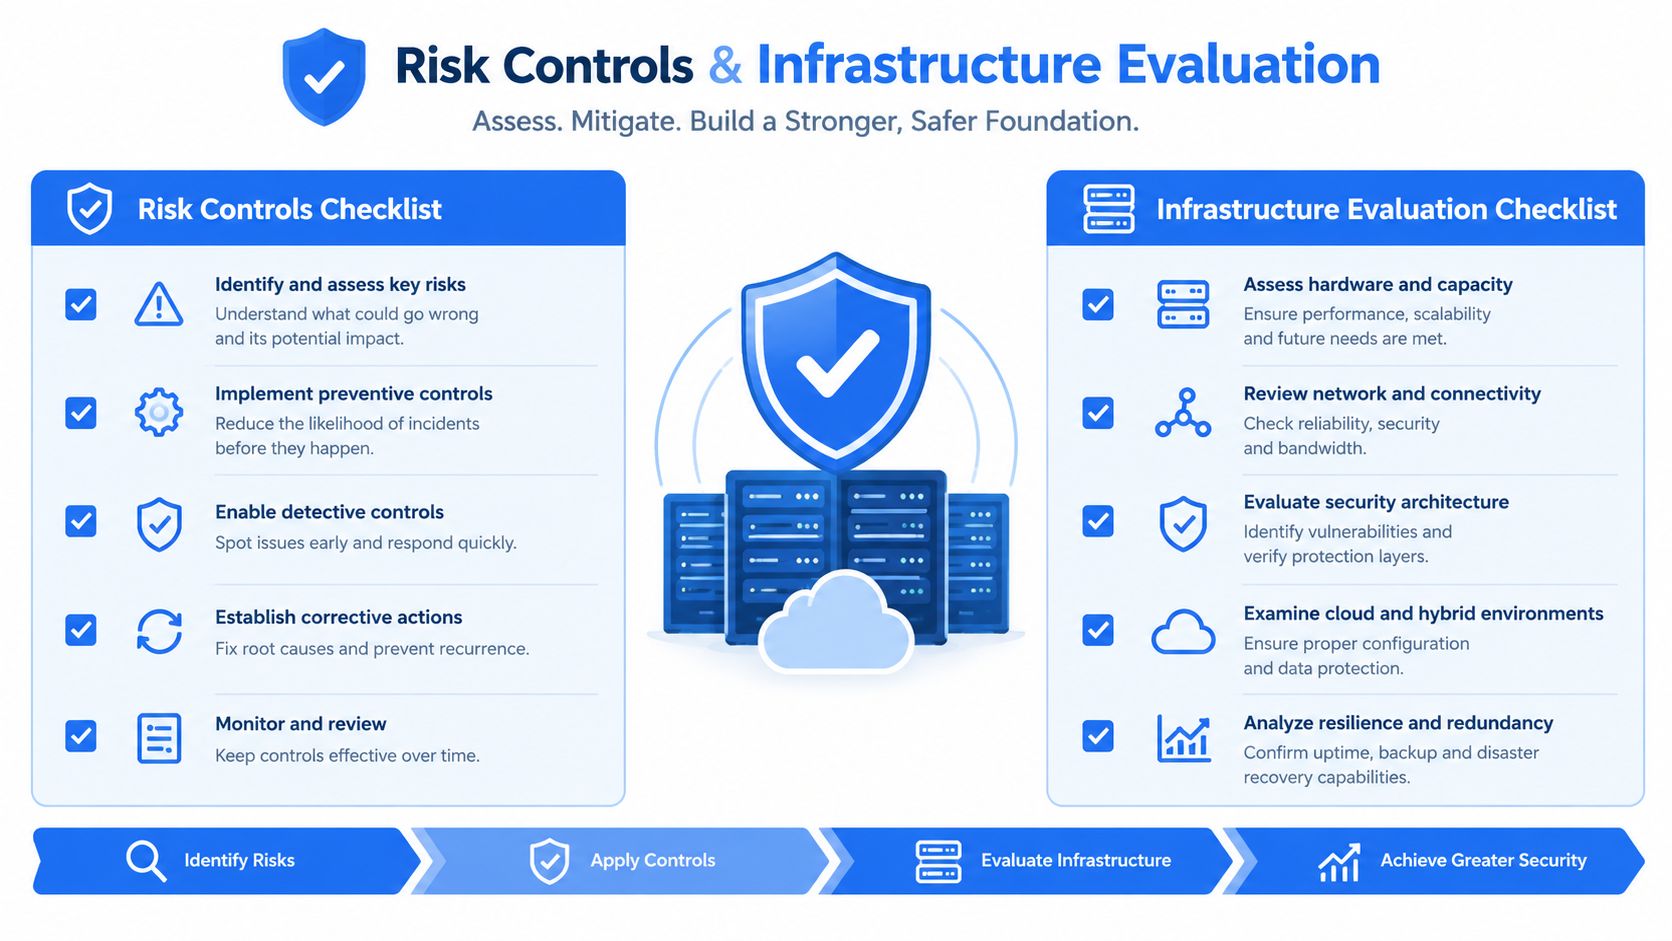
Покупцеві також потрібно перевірити операційні межі. Чи може фахівець із відповідності перевірити виплату, не отримуючи права підписання? Чи може фінансова команда експортувати повний слід операційного журналу? Чи можуть інженери підписатися на події замість побудови крихкого опитування? Чи може клієнт контролювати одного учасника підписання незалежно від провайдера?
Для API-first стеку BroLabel пропонує BroSettlement із DKG/MPC-підписанням 2-of-3, Co-Signer під контролем клієнта й відправленням у мережу, а також вбудовані гаманці, операційний журнал лише з додаванням записів, WebSocket-події та процеси відповідності. Ці можливості все одно потрібно перевірити в пісочниці: покупець має протестувати власні шляхи схвалення, процес відновлення, рольову модель та експорт для звірки.
Практичний контроль — поетапне розгортання. Почніть з обмеженого гаманця та вузьких дозволів API, перевірте повний життєвий цикл, відрепетируйте недоступність підписанта й лише потім розширюйте обсяг транзакцій. Провайдер, який не може продемонструвати цей шлях, пропонує покупцеві вивчати його контрольні механізми вже в робочому режимі.
Поширені запитання
Чи кращий multisig Bitcoin гаманець за апаратний гаманець
Вони захищають різні рівні. Апаратний гаманець захищає пристрій підписання та його секретні матеріали, тоді як multisig Bitcoin гаманець вимагає схвалення кількох учасників. Інституції часто поєднують апаратний захист із пороговими правилами, але такій системі все одно потрібні визначені власники ролей, процедури відновлення та аудиторський слід.
Що обрати інституції: ончейн-multisig чи MPC
Обирайте нативний ончейн-multisig, коли ключовими вимогами є прозоре застосування правил на рівні скрипту й можливість незалежно перевірити кворум. Обирайте порогове MPC-підписання, коли продукту потрібні оркестрація через API, гнучке керування учасниками, часті операції або послідовний процес у кількох мережах. Оцінювати потрібно не абревіатуру, а те, чи зберігає система незалежний контроль і створює докази для кожного рішення.
Чим API Co-Signer відрізняється від підписанта особистого гаманця
Особистий підписант зазвичай передбачає, що людина переглядає й схвалює транзакцію в інтерфейсі гаманця. Інституційний API Co-Signer бере участь у контрольованому робочому процесі, де застосунок може до підписання застосувати ролі, правила адрес отримувачів, перевірки, ліміти й ескалацію. Це робить його придатним для казначейських систем, платіжних шлюзів і автоматизованих продуктів, якщо клієнт зберігає реальний контроль і може перевірити відновлення.
Чи можуть AI-агенти безпечно використовувати гаманці
AI-агенти повинні отримувати некастодіальні гаманці з обмеженими повноваженнями, а не необмежений доступ до казначейства. Агент може запропонувати або ініціювати транзакцію, тоді як RBAC, перевірка правил, AML-перевірка, людина чи сервісний Co-Signer та аудиторський слід лише з додаванням записів визначають, чи може вона продовжитися. Агент ніколи не повинен бути єдиним компонентом, здатним схвалити передавання вартості.
Як оператору iGaming працювати з потоками USDT TRC20
Використовуйте окрему депозитну адресу або контекст гаманця для кожного гравця, якщо цього вимагає операційна модель, а потім передавайте події виявлення й підтвердження депозиту в журнал гравця. До підписання виплати мають пройти правила оператора та перевірки, а ідемпотентність повинна захищати від повторних зворотних викликів і спроб. Оператор має звіряти мережеву активність із балансами гравців і записами розрахунків, а не покладатися на панель гаманця.
Що CTO має перевірити до запуску
Перевірте повний шлях: від створення гаманця й автентифікації до відхилення правилами, участі Co-Signer, відправлення в мережу, підтвердження, звірки та відновлення. Додайте сценарії втрачених облікових даних, недоступних підписантів, дубльованих запитів, затриманих відповідей мережі та контрольованої заміни підписанта. Якщо пісочниця не може відтворити ці умови, вона не доводить готовність до робочого режиму.
BroLabel надає API-first вбудовані гаманці, BroSettlement із DKG/MPC-підписанням 2-of-3 і Co-Signer під контролем клієнта, відправлення в мережу, операційний журнал та WebSocket-події в реальному часі для інституційних процесів. Перегляньте архітектуру й почніть планувати операції multisig Bitcoin гаманця з BroLabel.