Випуск карток — це інфраструктура й операційна модель створення та керування платіжними картками у великих мережах. Вона вже працює у світовому масштабі: наприкінці 2023 року в обігу було 17,45 млрд карток із брендами платіжних мереж, які забезпечили 687,19 млрд купівельних транзакцій за рік. Тому випуск карток — це не просто друк пластику. Це спосіб перетворити рахунок, баланс або гаманець на кошти, які можна витрачати.
Багато команд запитують, що таке випуск карток, на однаковому етапі розвитку продукту. Вони вже створили рахунки, зберігають баланси або поповнюють гаманці, але користувачі досі не можуть напряму платити продавцю. ACH надто вузький для повсякденних витрат, банківські перекази повільні для точки продажу, а відшкодування створюють роботу підтримці. Команда не хоче ставати банком, але потребує надійного способу дати користувачам можливість платити.
Саме тут у стеку з'являється карткова інфраструктура. Простими словами, випуск карток — це інфраструктура й операційний процес розповсюдження карток великих мереж та керування всім життєвим циклом: підключенням, створенням, активацією, авторизацією, розрахунками, контролем і відповідальністю за дотримання вимог. Масштаб пояснює його важливість: за даними Nilson, 17,45 млрд карток забезпечили 687,19 млрд покупок у 2023 році.
Типова помилка глосаріїв — сприймати випуск як питання формату картки: віртуальна чи фізична. Покупцям частіше потрібно зрозуміти зв'язок із гаманцями, журналом, авторизацією, токенізацією та контролем. Нейтральні огляди дедалі частіше описують його як частину програмованого інфраструктурного шару, а не окремий картковий продукт, як у матеріалі DashDevs.
Головний ворог — фрагментований ланцюг провайдерів. Один керує гаманцями, другий — журналом, третій — картками, четвертий — процесами відповідності, а фінансова команда вручну звіряє прогалини.
Практичне правило: якщо команда може випустити картку, але не може пояснити, хто зберігає кошти, хто схвалює транзакції та хто звіряє розрахунки, дизайн ще не завершений.
Зміст
- Вступ: що таке випуск карток
- Як працюють емітент, еквайр і платіжна система
- Порівняння віртуальних і фізичних карток
- Фінансування, авторизація та розрахунки
- Основні засоби керування й безпеки
- Ризики відповідності та контроль до запуску
- Вибір шляху інтеграції
- FAQ
- Що таке випуск карток простими словами
- Чи дорівнює випуск друку карток
- Хто бере участь у картковій транзакції
- Чи потрібен банк для запуску програми
- Чим відрізняється випуск віртуальних і фізичних карток
- Чому фінансам важлива різниця між авторизацією й розрахунком
- Які засоби контролю найважливіші
- Коли операції стають болісними
Вступ: що таке випуск карток
Засновник запускає казначейський застосунок для цифрового бізнесу. Користувачі зберігають кошти, поповнюють баланс і бачать транзакції. Потім перший реальний клієнт запитує: «Чи може моя команда витрачати цей баланс карткою?»
Запитання здається простим. Насправді — ні.
Щойно користувач починає витрачати через карткову мережу, продукт торкається логіки авторизації, стану життєвого циклу картки, часу розрахунку, правил програми та регульованої відповідальності. Картка — не просто елемент інтерфейсу, а спосіб доступу до платіжної системи.
Визначення простою мовою
Що таке випуск карток? Це інфраструктура й операційний процес, який створює та керує платіжними картками великих мереж для дебетових, кредитних або передплачених програм. Він охоплює картку, системи схвалення транзакції, обмеження використання та операційні процедури правильного розрахунку.
Корисна аналогія — перепустка до будівлі. Надрукувати її легко. Складно підключити до системи доступу, рушія правил, аудиторського журналу й запису особи. Випуск карток працює так само: картка — лише видимий край більшої системи.
Чому це важливо продуктовим і фінансовим командам
Для продуктової команди випуск створює спосіб витрачання: баланс гаманця, бізнес-рахунок, пул виплат або бюджет стають доступними в повсякденній торгівлі.
Для фінансів та операцій він створює зобов'язання. Хтось має підтримувати точність балансів, керувати фінансуванням, звіряти щоденні файли й доводити, що сталося з авторизованою, скасованою або розрахованою транзакцією.
Ринок давно працює як масова фінансова інфраструктура. У Південній Кореї кількість карток зросла з 89 565 тис. у 2007 році до 129 802 тис. у 2023 році, а обсяг транзакцій — з 401 944 млрд до 999 373 млрд вон, за аналізом Dataintelo. Те саме джерело відзначає концентрацію покупок у США та Азійсько-Тихоокеанському регіоні: картки працюють у центрі фінансових мереж.
Випуск карток робить збережену вартість придатною до витрачання. Решта — деталі реалізації.
Ключове рішення практичне: чи потрібен випуск у вашому стеку, яка операційна модель підходить і які засоби контролю потрібні до запуску.
Як працюють емітент, еквайр і платіжна система
Уявіть залізницю. Платіжна система — мережа й правила. Емітент — станція, що видала пасажиру картку. Еквайр обслуговує продавця. Платіж проходить, коли станції обмінюються правильними повідомленнями однією мережею.
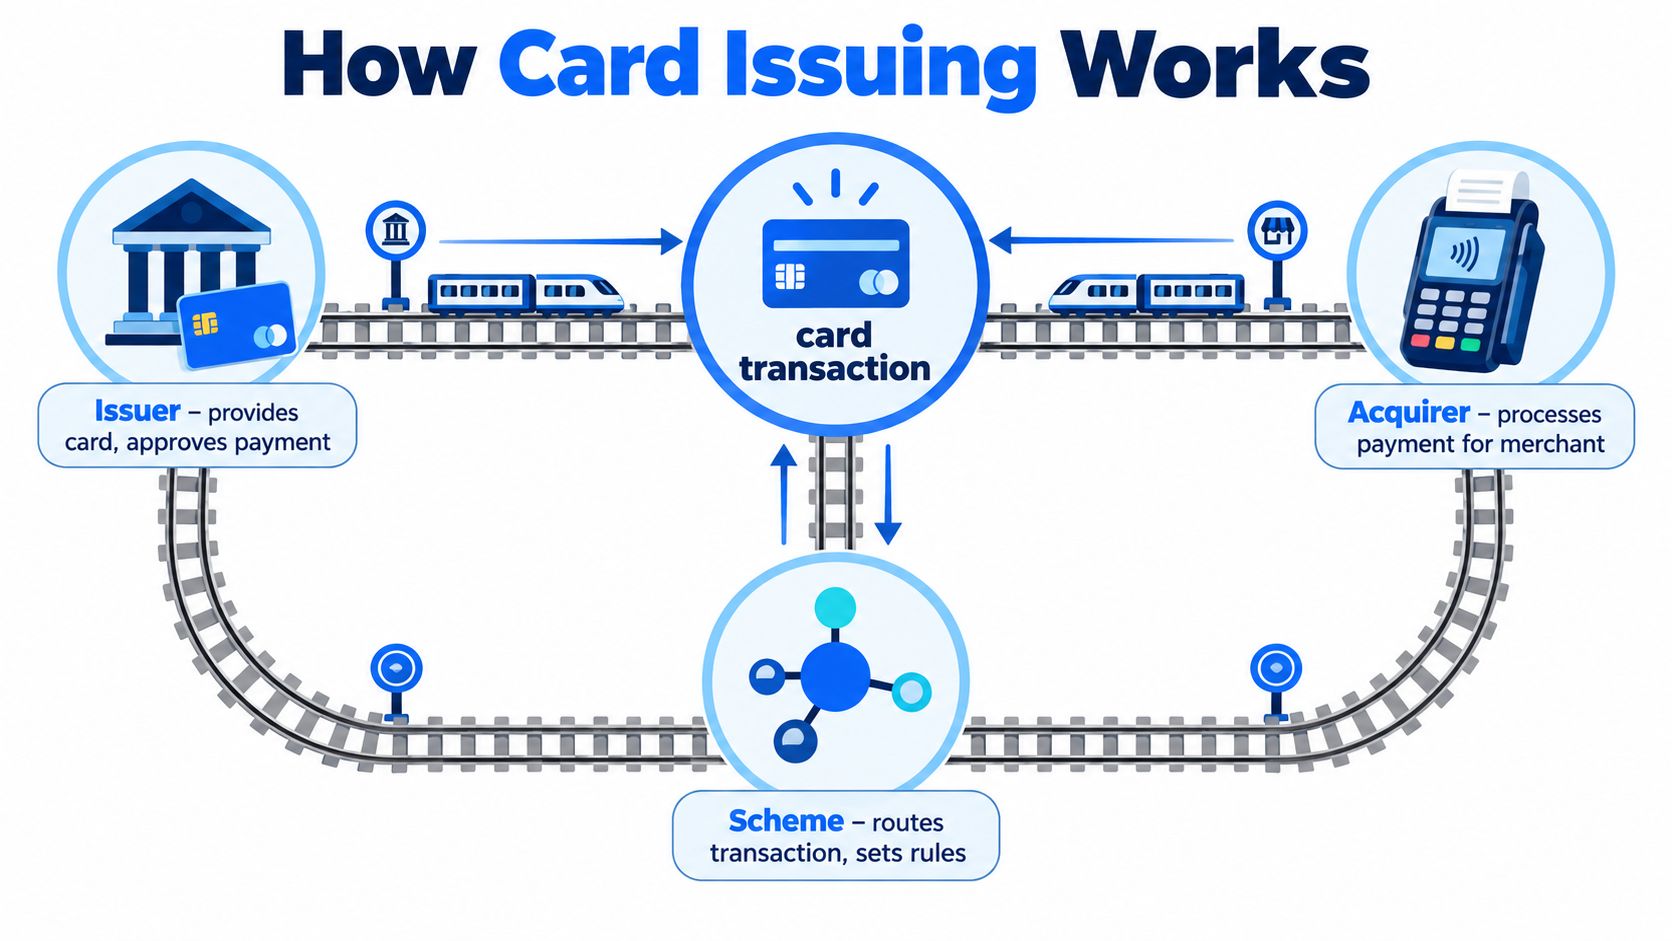
Три сторони карткового платежу
| Роль | Що робить | Чому важливо |
|---|---|---|
| Емітент | Надає картку та схвалює або відхиляє платіж | Контролює доступ до витрат |
| Еквайр | Обробляє платіж від імені продавця | Підключає приймання продавцем |
| Платіжна система | Маршрутизує повідомлення й установлює правила | Забезпечує сумісність сторін |
Під час оплати продавець передає транзакцію еквайру. Платіжна система маршрутизує запит авторизації емітенту. Емітент вирішує на основі балансу, правил, ризику та стану картки.
Це ринкова модель. Усередині програми операційна модель конкретніша.
Сучасна тришарова модель
Сучасна програма зазвичай має три шари: BIN-спонсор або банк-емітент, емітент-процесор і менеджер програми. Модель партнерів Visa описує цей поділ, який дає змогу випускати картки без негайного отримання статусу регульованого емітента або прямого підключення до мережі (ролі партнерів Visa).
- BIN-спонсор або банк-емітент володіє діапазоном BIN і розрахунковими відносинами з платіжною системою.
- Емітент-процесор у реальному часі авторизує транзакції, підтримує стан картки й обмінюється мережевими повідомленнями.
- Менеджер програми керує клієнтським продуктом, логікою, підтримкою та часто частиною підключення.
Тут покупці часто плутаються. «Ми випускаємо картки» може означати різне: власний процесинг, залежність від банку й зовнішнього процесора або лише продуктову оболонку.
Запитання за кожною пропозицією провайдера
- Хто володіє BIN і відносинами з платіжною системою?
- Хто ухвалює рішення авторизації в реальному часі?
- Хто несе регульовану відповідальність у разі збою?
Якщо це три різні провайдери, готуйтеся до складнішої координації. Детальніше банківську сторону описує посібник про банк-емітент.
За чистою демонстрацією продукту може стояти складна операційна модель. Карта відповідальності важливіша за панель.
Порівняння віртуальних і фізичних карток
Починати з питання «віртуальна чи фізична?» неправильно. Спершу визначте завдання картки.
Різні завдання, одна площина контролю
Віртуальна картка найшвидше перетворює схваленого користувача на активного платника. Її можна одразу використовувати онлайн або додати до мобільного гаманця. Це підходить для виплат підрядникам, підписок, бюджетів агентів і процесів, де доставка поштою затримує цінність.
Фізична картка потрібна там, де очікують пластик або мобільної оплати недостатньо: польовим командам, у подорожах, роздрібній торгівлі чи як матеріальний резервний варіант.
Обидва формати зазвичай використовують однакові авторизацію, модель стану й контроль витрат. Змінюється носій, а не операційне ядро.
Порівняння для ухвалення рішення
| Потреба | Віртуальна картка | Фізична картка |
|---|---|---|
| Негайне використання | Сильна відповідність | Повільніше через виготовлення й доставку |
| Регулярні витрати на ПЗ | Сильна відповідність | Часто зайва |
| Резерв для офлайн-витрат | Залежить від мобільного гаманця | Сильна відповідність |
| Випуск користувачам або агентам | Сильна відповідність | Корисна для довготривалого доступу |
| Доставка й персоналізація | Не потрібні | Потрібні |
Практична модель: спочатку віртуальна картка, потім фізична там, де цього потребує поведінка користувачів.
Що змінюється операційно
Віртуальні програми акцентують миттєве створення, токенізацію та події життєвого циклу. Фізичні додають друк, персоналізацію, доставку, винятки й активацію.
Обидві потребують чистої поведінки API. Якщо повторний запит створить дублікати карток або фінансування, операції швидко ускладняться. Тому створення, блокування, зміна правил і поповнення мають бути ідемпотентними бізнес-операціями. Деталі описано в посібнику з API віртуальних карток.
Віртуальна картка — не «полегшена» картка. Це та сама система з швидшим розповсюдженням.
Для Apple Pay і Google Pay між карткою та пристроєм працює токенізація. Вона не замінює випуск, а розширює його: емітент і далі контролює стан, ліміти та схвалення.
Фінансування, авторизація та розрахунки
Щойно власник картки намагається платити, команда перестає мислити картками як об'єктами й починає працювати з балансами, утриманнями та зобов'язаннями.
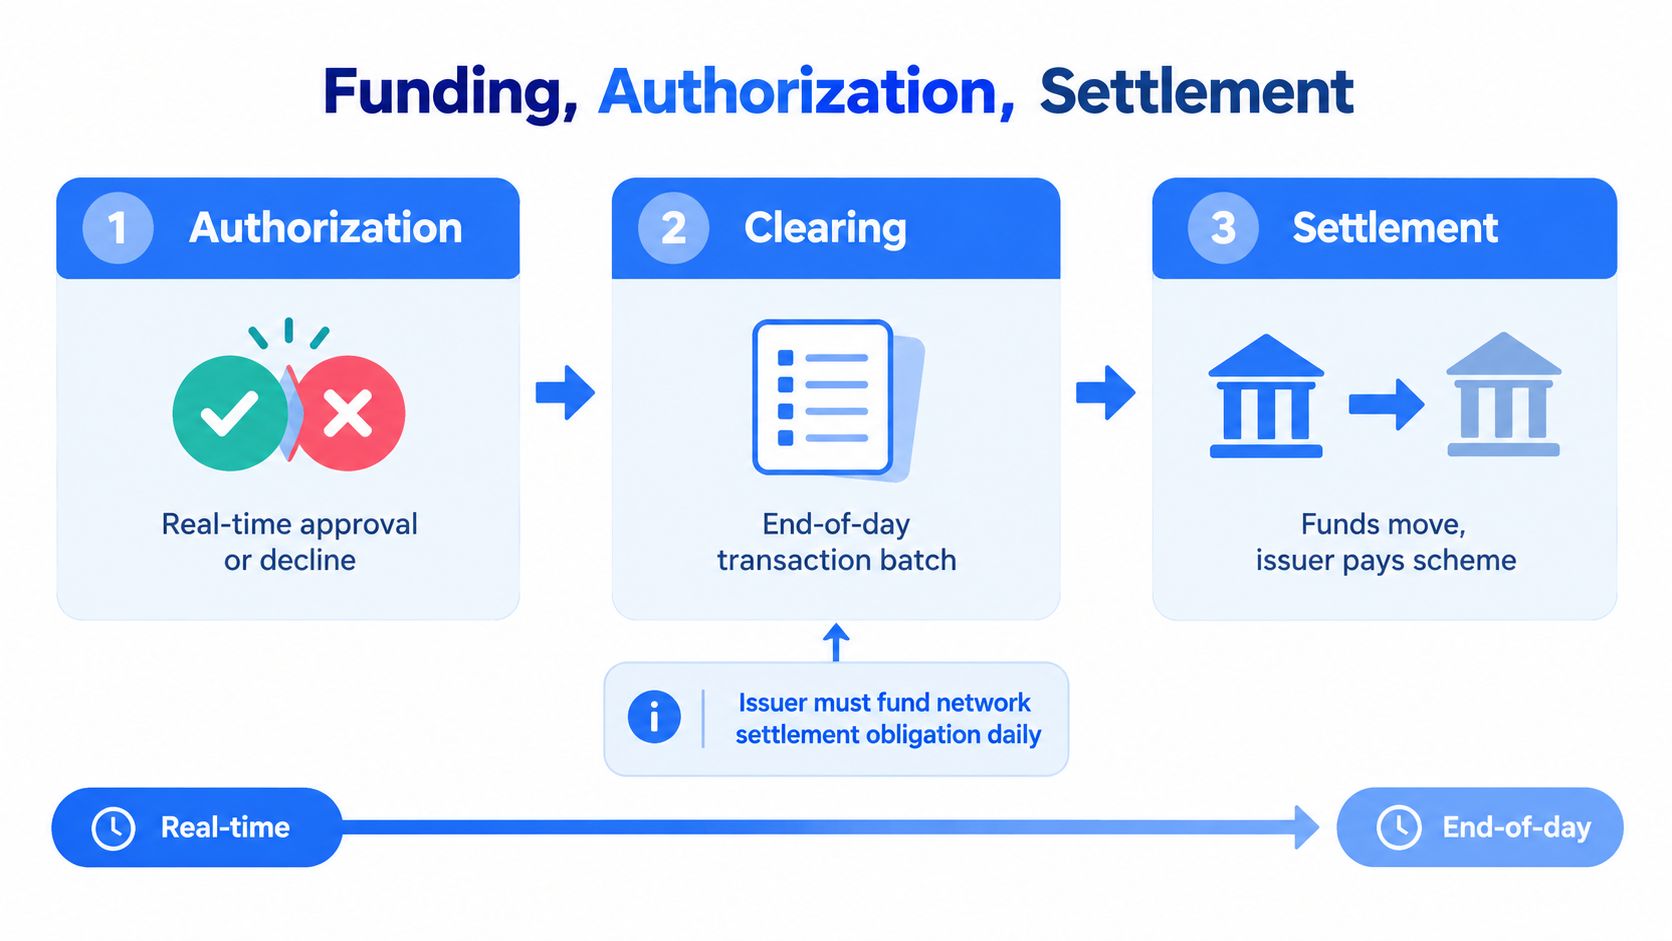
Авторизація — це не розрахунок
Картковий платіж має щонайменше два фінансові моменти. Авторизація — рішення в реальному часі. Кліринг і розрахунок відбуваються пізніше, коли мережа передає файли, а емітент виконує зобов'язання. Цей поділ пояснює огляд FintechMall.
Схвалена сума не завжди дорівнює остаточній. Можливі зміни, скасування й затримки. Якщо доступний баланс і журнал розходяться, користувач бачить застарілі дані, а фінанси — невизначені різниці.
Доступний баланс і баланс журналу
- Доступний баланс — сума, яку можна витратити зараз після утримань і правил.
- Баланс журналу — зафіксований фінансовий стан після запису й зіставлення проводок.
Вони пов'язані, але не однакові. Авторизаційне утримання одразу зменшує доступний баланс, а журнал може завершитися пізніше. Неправильно оброблене скасування чи частковий кліринг створює завищений або занижений баланс.
Практичний висновок для фінансів
До масштабування дайте відповідь:
- Як утримання впливають на доступний баланс?
- Що відбувається після скасування або завершення строку авторизації?
- Як кліринг оновлює журнал?
- Хто звіряє файли емітента з гаманцями й станом продукту?
Операційний висновок: звірка — не бухгалтерське доповнення. Вона доводить, що карткова програма й балансова система описують ті самі кошти.
Фрагментоване фінансування змушує команду щоранку шукати часові розбіжності замість розвитку продукту.
Основні засоби керування й безпеки
Продуктові команди люблять керованість. Оператори цінують те, що якісний контроль зменшує підтримку, шахрайство та шум звірки.
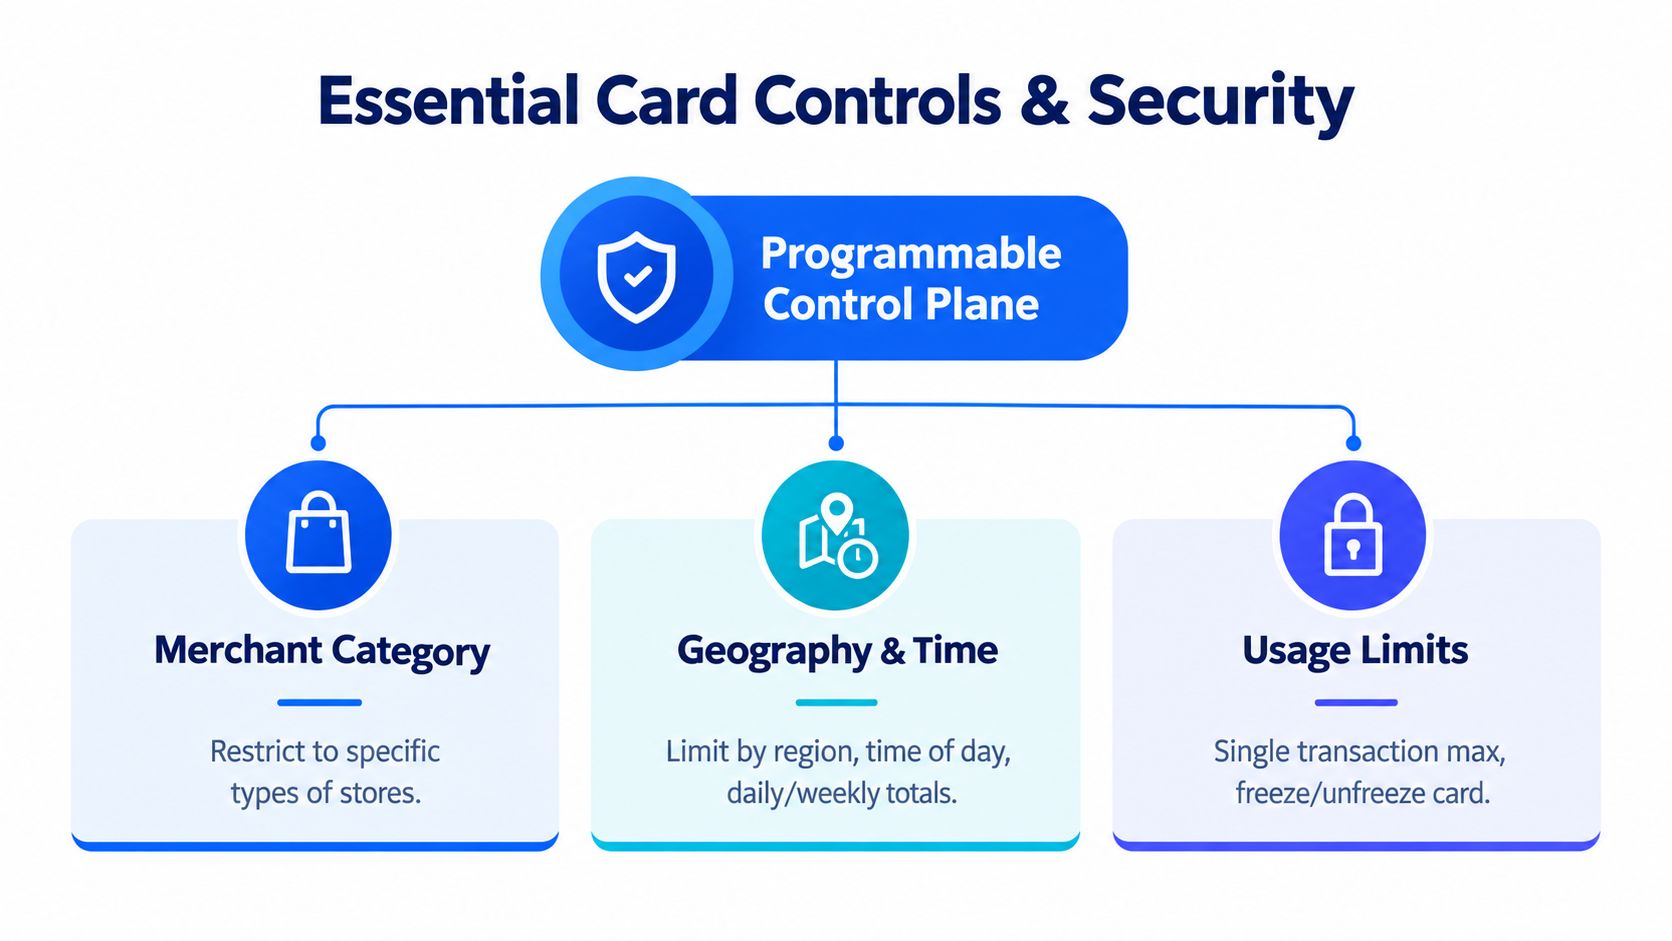
Що робить програмована площина контролю
Сучасна платформа може обмежувати витрати за категорією продавця, географією, часом, сумою транзакції, денним або місячним лімітом, надсилати сповіщення й давати API для створення, зміни правил, стану та потоків подій (огляд ресурсів керування).
Саме тому випуск карток — це програмована площина контролю витрат, а не виробництво карток.
Типові засоби:
- Обмеження продавців, щоб паливна картка не працювала в інших категоріях.
- Географічні межі, щоб картка діяла лише в схвалених регіонах.
- Часові правила, наприклад лише протягом зміни.
- Ліміти швидкості й суми, щоб одна картка не вичерпала бюджет серією операцій.
- Керування станом: блокування, розблокування, заміна або закриття.
Події не менш важливі за правила
Контроль працює лише за надійної моделі подій. Платформи надсилають вебхуки авторизації, відхилення, розрахунку, скасування та спору. Дублікати нормальні, а неідемпотентна обробка подвоює баланси. Тому посібник Simplify Labs називає усунення дублікатів і захист від повторення базовими контролями.
Те саме стосується створення картки, зміни правил, блокування й поповнення. Стабільні ідентифікатори, незмінювані записи, захист від повторення та звірка рекомендовані в архітектурному посібнику BroLabel.
Практична модель
- Записуйте незмінювані проводки, щоб фінанси могли перевірити кожну подію.
- Використовуйте ідемпотентні endpoint, щоб повтор повертав поточний стан.
- Передавайте транзакційні події, щоб підтримка, ризики й фінанси бачили одну послідовність.
- Давайте користувачу або оператору контроль через застосунок без обходу правил.
У стеку, пов'язаному з гаманцем, карткові правила безпосередньо залежать від балансу та рішень: картка фінансується з гаманця, поповнення потребує схвалення, а кожен результат записується.
Ризики відповідності та контроль до запуску
Сприймати випуск як технічну інтеграцію — неправильна модель. Це регульована операційна система з технічною поверхнею.
Хто фактично несе ризик
У багатьох програмах банк-спонсор або BIN-спонсор зберігає кошти власників і несе регуляторний ризик, а інша сторона керує щоденними операціями. Відповідальність спонсора зберігається навіть за клієнтських процесів менеджера програми, як пояснює посібник PaymentBrief.
Це змінює план запуску. Продукт не визначає контроль самостійно. Фінансам потрібна видимість розрахунків, команді відповідності — придатні до аудиту процеси, ризикам — межі, а інженерам — джерело істини на випадок конфлікту повідомлень.
Приховані вузькі місця
Залежність від банків-спонсорів, старих процесорів і регіональних ліцензій часто недооцінюють. Старі архітектури сповільнюють налаштування й розширення, тоді як нові моделі будуються навколо гаманців та API (огляд Cross River).
На практиці:
- Ланцюги схвалення уповільнюють зміни продукту.
- Застарілі процесори ускладнюють оновлення правил у реальному часі.
- Регіональні дані й вимоги змінюють припущення підключення та фінансування.
- Проблеми адрес спричиняють ручну перевірку під час доставки й контролю; для США Cloud Residents пояснює RDI.
Перевірка контролю до запуску
- API-ключі з обмеженими правами, щоб інструменти й треті сторони мали лише потрібні дозволи.
- RBAC, щоб підтримка, фінанси й операції не ділили широкі права.
- Правила Co-Signer для явних меж схвалення казначейських або пов'язаних із гаманцем дій.
- Спостережуваність WebSocket, щоб бачити транзакції й результати правил.
- AML-перевірка й аудиторський слід, щоб чутливі дії можна було переглянути.
Швидкість запуску зазвичай падає там, де нечітка відповідальність, а не де бракує API.
Якщо картки пов'язані з гаманцями чи казначейством, правила підписання, видимість подій та аудит треба спроєктувати до першої витрати.
Вибір шляху інтеграції
Є два широкі підходи. Перший — поступово будувати прямі відносини з мережами й банками. Це дає максимум контролю, але додає ліцензування, розрахунки, процесинг і відповідність. Другий — API-first платформа з керованою моделлю. Він підходить командам, яким треба запуститися до появи прогнозованого обсягу, особливо коли картки — лише частина стеку.
Модель рішення з урахуванням операцій
| Потреба | Схильність інтеграції |
|---|---|
| Пряме володіння зв'язком із мережею та функціями емітента | Розвивати власну компетенцію |
| Швидший запуск із керованими шарами | API-first платформа |
| Витрати з гаманця в одному потоці | Єдиний стек гаманця й карток |
| Сильний фінансовий контроль із першого дня | Архітектура від журналу зі звіркою |
| Видимість правил і транзакцій | Подієва модель із WebSocket або вебхуками |
Один із варіантів другої категорії — BroLabel: API-first стек із BroCard для віртуальних і фізичних Mastercard, BroWallet для фінансування, BroSettlement для казначейських переміщень, незмінюваним журналом, WebSocket, API-ключами з обмеженими правами та контролями Co-Signer і MPC. Посібник із вибору платформи випуску містить додаткові критерії.
Що мають перевірити серйозні покупці
- Перехід із пісочниці до запуску з реальними прикладами подій.
- Модель журналу й звірки для авторизації, розрахунку, скасування й фінансування гаманця.
- Ідемпотентність створення картки, поповнення, блокування та зміни правил.
- Налаштування механізму комісій, якщо економіка залежить від використання, фінансування чи FX.
- Apple Pay і Google Pay, якщо важлива миттєва готовність.
Не купуйте випуск як карткову функцію. Купуйте його як операційну систему витрат.
FAQ
Що таке випуск карток простими словами
Це інфраструктура й операційна модель, яка дає компанії змогу надавати платіжні картки та керувати їх використанням: створенням, схваленням транзакцій, правилами, розрахунками й відповідальністю.
Чи дорівнює випуск друку карток
Ні. Друк і доставка — лише частина. Основна робота охоплює авторизацію, баланси, життєвий цикл, розрахунки та регульовані відносини.
Хто бере участь у картковій транзакції
Емітент надає картку й схвалює або відхиляє транзакції. Еквайр обробляє платежі продавця. Платіжна система маршрутизує повідомлення й задає правила.
Чи потрібен банк для запуску програми
Багато програм залежать від BIN-спонсора або банку-емітента, який володіє мережевими відносинами та регульованою розрахунковою роллю. Навіть за щоденних операцій менеджера програми спонсор зазвичай залишається відповідальним.
Чим відрізняється випуск віртуальних і фізичних карток
Віртуальні швидше створюються й підходять для онлайн-витрат, мобільних гаманців, підписок і бюджетів агентів. Фізичні додають виготовлення й активацію, але потрібні для очних і довготривалих сценаріїв.
Чому фінансам важлива різниця між авторизацією й розрахунком
Схвалення не дорівнює остаточному руху коштів. Авторизація одразу змінює доступний баланс, а кліринг і розрахунок відбуваються пізніше й потребують правильної звірки.
Які засоби контролю найважливіші
Обмеження категорій, географії, часу й суми, блокування та розблокування, журнал подій, ідемпотентні операції життєвого циклу й незмінювані записи.
Коли операції стають болісними
Зазвичай після фрагментації. Якщо гаманці, процесинг, журнал, перевірки й події належать різним провайдерам, команда витрачає більше часу на звірку, ніж на керування продуктом.
BroLabel пропонує модульний стек карткової та гаманецької інфраструктури для Mastercard, фінансування з гаманця, журналу й звірки, подій WebSocket і правил для інституційних операцій. Відвідайте BroLabel, щоб оцінити платформу та шлях інтеграції.