О 02:14 UTC VIP-клієнт запитує виведення 12 BTC із гарячого гаманця. Адресу призначення додали до списку SDN OFAC три години тому, а вікно відправлення в мережу становить приблизно чотири секунди. Якщо перевірка відбувається після підписання, оператор уже авторизував незворотний переказ санкційному контрагенту.
Цей сценарій — не стільки збій зіставлення зі списком, скільки збій інфраструктури. Контроль має бути частиною процесу виведення, де поєднуються події гаманця, дані контрагента, оцінювання ризику, політики підписання й операційний журнал. У цьому полягає операційна проблема AML-скринінгу транзакцій: зупинити заборонене переміщення цінності до відправлення й зберегти докази для пояснення кожного рішення.
Ширший контекст наведено в посібнику з AML-відповідності для криптовалют.
Зміст
- Проблема, яку виявляє санкційне виведення
- Що насправді означає AML-скринінг транзакцій
- Чотири рівні виявлення підозрілої активності
- Перевірка в реальному часі та пакетна перевірка
- Практики впровадження у криптовалютному стеку
- Як поєднати скринінг із подіями, журналами та політиками
- Метрики й налаштування, що витримують аудит
- Операційні процеси, прогалини покриття та запитання
Проблема, яку виявляє санкційне виведення
Перше запитання просте: де система ще може зупинити переказ? До сервісу підписання платформа може утримати запит. Після підписання, але до відправлення, внутрішнє завдання інколи ще можна скасувати, хоча контроль уже слабший. Після відправлення транзакція може бути в мемпулі, але скасування залежить від блокчейну й механіки транзакції. Після підтвердження скринінг перетворюється з попередження на виявлення, розслідування та виправлення.
У наведеному сценарії для адреси недостатньо простого порівняння рядків. Потрібні санкційні дані, атрибуція адреси, зв'язки кластера, блокчейн-аналітика, контекст клієнта й політика виведення, яка перетворює результат на дозволити, утримати або відхилити. Рівень підписання має отримувати рішення як передумову, а не як інформаційну мітку.
Практичне правило: якщо транзакцію можна підписати без актуального результату перевірки, скринінг не контролює її — лише спостерігає.
Принцип стосується не лише виведень. Для депозитів аналізують відправника, для свопів — обидві сторони потоку, для мостів — походження й блокчейн призначення. Платформа може не знати особу за самостійним гаманцем, але може оцінити адресу, її спостережувані зв'язки й поведінку переказу.
Ідентичність важлива і на межі людини та системи. Документація AgentStack про ідентичність розробника допомагає осмислити перевірених виконавців, делеговані дії та твердження ідентичності. Цей контекст має бути пов'язаний з авторизацією транзакції, а не залишатися лише в записах онбордингу.
Базова система FATF, оновлена у червні 2019 року, поширила ризик-орієнтовані очікування AML/CFT на діяльність із віртуальними активами та VASP. Travel Rule вимагає отримувати, зберігати й передавати точні дані ініціатора й бенефіціара та перевіряти їх на визначених осіб або організації. Огляд рекомендацій FATF від PwC показує операційний висновок: перевірка на рівні транзакції належить до контуру керування переказом.
Що насправді означає AML-скринінг транзакцій
AML-скринінг транзакцій — процес рішення на рівні конкретної операції. Він оцінює сторони, платіжні інструкції, адреси, ідентифікатори та релевантний ризиковий контекст, а потім формує результат, прив'язаний до запису транзакції: пропустити, утримати, відхилити, заморозити або передати на перевірку.
Це відрізняється від трьох засобів контролю, які часто змішують:
- KYC під час онбордингу перевіряє клієнта на початку відносин, але не очищує всі майбутні адреси й контрагентів.
- Моніторинг транзакцій аналізує активність у часі та шукає швидкість, дроблення або незвичний рух.
- Санкційний скринінг зосереджується на заборонених особах, організаціях, адресах та юрисдикціях і є складовою ширшої перевірки.
Напрям руху цінності має значення. Для виведення оцінюють гаманець отримувача й дані бенефіціара, для депозиту — відправника та експозицію адреси. Профіль клієнта не замінює контекст транзакції, особливо коли псевдонімний контрагент не має KYC-запису.
Регуляторні орієнтири
Захищувана реалізація пов'язує кожне рішення з відповідною вимогою. Рекомендації OFAC для віртуальних валют передбачають перевірку клієнтських даних за списками OFAC, включно з SDN, під час онбордингу та перевірку транзакцій за фізичними, цифровими гаманцевими й IP-адресами, коли вони пов'язані із санкціями. Операційним джерелом є рекомендації OFAC.
OFAC також зазначає, що особи під юрисдикцією США мають блокувати майно та інтереси осіб зі списку SDN, включно з організаціями, якими заблоковані особи прямо чи опосередковано володіють на 50% або більше, і не проводити з ними операцій. Джерелом для логіки політики є FAQ OFAC щодо володіння та блокування.
Рекомендація FATF 16 і Travel Rule стосуються інформації, що супроводжує переказ, але не скасовують перевірку самої транзакції. У ЄС рекомендації EBA щодо Travel Rule описують дані ініціатора й бенефіціара для криптовалютних сервісів.
Практичний принцип — прив'язати результат до ID транзакції, знімка входів, версій джерел, оцінки та версії політики. Так команда з відповідності, операції й аудитори однаково відповідають: що знала платформа та яке правило застосувала під час авторизації?
Для процесів зі списками дивіться посібник зі скринінгу AML-списків. Складніше інженерне завдання — зробити результат обов'язковим у платіжному процесі.
Чотири рівні виявлення підозрілої активності
Надійний стек не покладає всі типи фінансових злочинів на один механізм зіставлення. Контролі розділяються за доступним сигналом, підтримуваним рішенням і потрібними доказами.
Перший рівень: санкції та списки спостереження
Перевіряє імена, організації, адреси, атрибуцію кластерів, юрисдикції й внутрішні списки за джерелами OFAC, ЄС, ООН і HMT. Атрибуція адрес потребує походження та рівня впевненості: адреса може бути пов'язана із сервісом, кластером або опосередкованою експозицією, не будучи в урядовому списку.
Санкційний гаманець — простий випадок. Складніші охоплюють транслітерацію, псевдоніми, структури власності й неповні дані. Нечітке зіставлення лише за ім'ям дає зайві збіги, тому рушій має зберігати поля збігу та обґрунтування оцінки.
Другий рівень: PEP і негативні згадки
Сигнали PEP та негативних медіазгадок особливо корисні, коли переказ пов'язаний із відомою біржею, фіатним виводом, корпоративним рахунком або бенефіціарним власником. Ознака PEP не є автоматичним санкційним рішенням: її спрямовують у ризикову політику, посилену перевірку або ліміти.
Третій рівень: поведінкові правила
Правила виявляють те, чого немає у статичному списку: високу швидкість, дроблення нижче порога звітності, активацію сплячого гаманця, маршрути через санкційні юрисдикції, зв'язки з міксерами або біржами без KYC. Їм потрібні історія й мережевий контекст, тому вони часто асинхронні навіть за синхронного санкційного скринінгу.
Четвертий рівень: виявлення аномалій за допомогою ML
Моделі оцінюють залишковий ризик, коли послідовність нагадує типологію відмивання, але не відповідає жорсткому правилу. Окремий переказ може виглядати звичайно, але стати аномальним з урахуванням часу, маршруту активу, мережі контрагентів та історії. Моделі допомагають пріоритизації, але не замінюють власника політики чи рішення аналітика.
| Рівень | Що перевіряє | Типова затримка | Приклад |
|---|---|---|---|
| Санкції та списки | Списки, адреси, організації, кластери й ID | У процесі | Гаманець, пов'язаний із визначеною особою |
| PEP і негативні згадки | Особи, бенефіціари та репутаційні сигнали | У процесі або черзі | Політично значуща особа на фіатному виводі |
| Поведінкові правила | Швидкість, дроблення, сплячий стан, географія, експозиція | Майже в реальному часі або пакетно | Повторні перекази для обходу порога |
| ML-аналітика | Ознаки типології та мережеву поведінку | Зазвичай асинхронно | Схема, що виглядає нормально без мережевого контексту |
Рівні мають давати окремі причини навіть у спільній справі. Так можна налаштовувати пороги, не послаблюючи санкційний контроль для зменшення поведінкових сповіщень.
Перевірка в реальному часі та пакетна перевірка
Ці режими розв'язують різні задачі. Заміна одного іншим створює або небезпечний шлях підписання, або дорогу систему, що намагається синхронно виконати весь історичний аналіз.
Перевірка в реальному часі працює всередині транзакційного конвеєра. Виведення, своп або міст очікує рішення до авторизації політикою підписання. Це типовий вибір для вихідних санкційних і PEP-перевірок, бо після відправлення цінність може стати незворотною. Потрібні кешовані чи локальні списки, ізольований сервіс, строгий бюджет затримки й політика відмови провайдера.
Пакетна перевірка аналізує накопичену активність. Вона підходить для ретроспективної експозиції, повторного скринінгу, поведінкових правил, моделей та черг розслідувань. Вона використовує більше історії й обчислень, але не зупиняє вже підписаний переказ.
Криптовалюти додають складність: мемпул показує незавершений переказ, MEV змінює економічний контекст свопу, мости створюють зв'язок між блокчейнами, а фінальність різниться. Точку контролю визначають за продуктом і мережею.
Зріла архітектура використовує обидва режими:
- Синхронно: санкції, критична експозиція адреси, PEP-тригери й передумови підписання.
- Асинхронно: поведінкові послідовності, мережевий аналіз, повторна перевірка й збагачення справи.
- Відновлення: карантин, звірка й розслідування, коли провайдер або дані недоступні.
Посібник Suby з моніторингу в реальному часі дає точку порівняння, але припущення потрібно перевірити на власних мережах, моделі зберігання й обробці збоїв.
| Вимір | У реальному часі | Пакетно |
|---|---|---|
| Точка рішення | До підписання або випуску | Після накопичення активності |
| Сильна сторона | Запобігає ризиковим переказам | Додає історію й аналітичну глибину |
| Основна вартість | Затримка та доступність | Керування чергою й пізня дія |
| Найкращий сценарій | Виведення та авторизація мосту | Моніторинг, повторний скринінг, експозиція |
| Відмова | Утримання або карантин | Повторна пріоритизація й розслідування |
| Докази | Результат біля незавершеної транзакції | Відтворюване завдання, входи й справа |
API для AML-скринінгу має повертати ідемпотентність, результати політик, версії списків і посилання на події, а не лише логічний результат збігу.
Практики впровадження у криптовалютному стеку
Скринінг має бути між оцінюванням ризику та підписанням. Сервіси гаманців і зберігання створюють нормалізовану подію, сервіси скринінгу й політик її оцінюють, і лише схвалений запит доходить до підписання.
Почніть із канонічної схеми події: клієнт або рахунок, адреси, блокчейн, актив, сума, тип транзакції, контрагент, дані Travel Rule та стабільний ID наміру. Нормалізуйте події гаманців, сервісів зберігання, мостів і внутрішніх переказів до скринінгу.
Контроль, що запобігає операційному дрейфу
- Версіонуйте входи: зберігайте версію санкційного списку, джерело атрибуції, модель, політику та нормалізовані дані.
- Безпечні повтори: ключі ідемпотентності не дають тайм-ауту чи дублю WebSocket створити суперечливі справи або повторне підписання.
- Детерміновано визначайте ідентичність: відтворювано зіставляйте адреси різних мереж та організації.
- Карантин для невирішеного: збій провайдера, відсутнє поле або застарілий список мають створити утримання, а не неявний дозвіл.
- Розділяйте дозволи: ризик-сервіс видає рішення, оператор зберігання запитує підпис, звітність читає події, але не авторизує рух.
Політика підписання повинна вимагати останній прийнятний результат, очікуваний намір і правильну версію політики. Тоді MPC, Co-Signer та дозволи гаманця стають інфраструктурою відповідності, а не лише керування ключами.
Рекомендації для платформ зберігання цифрових активів допомагають зіставити ролі, схвалення та докази з архітектурою продукту.
Практичний тест — повторне відтворення. Візьміть заморожену подію, відбудуйте входи, застосуйте збережену політику й перевірте збіг результату. Якщо платформа не відтворює власну авторизацію, вона не захистить контроль під час аудиту чи інциденту.
Як поєднати скринінг із подіями, журналами та політиками
Результат корисний лише тоді, коли його споживають усі операційні системи. Якщо виведення проходить санкційну перевірку, але потрапляє на ручний розгляд через поведінкову експозицію, потік подій має опублікувати входи, оцінку, версії списків, результат політики, ID справи та зміну стану. Журнал зберігає посилання на результат біля запису виведення.
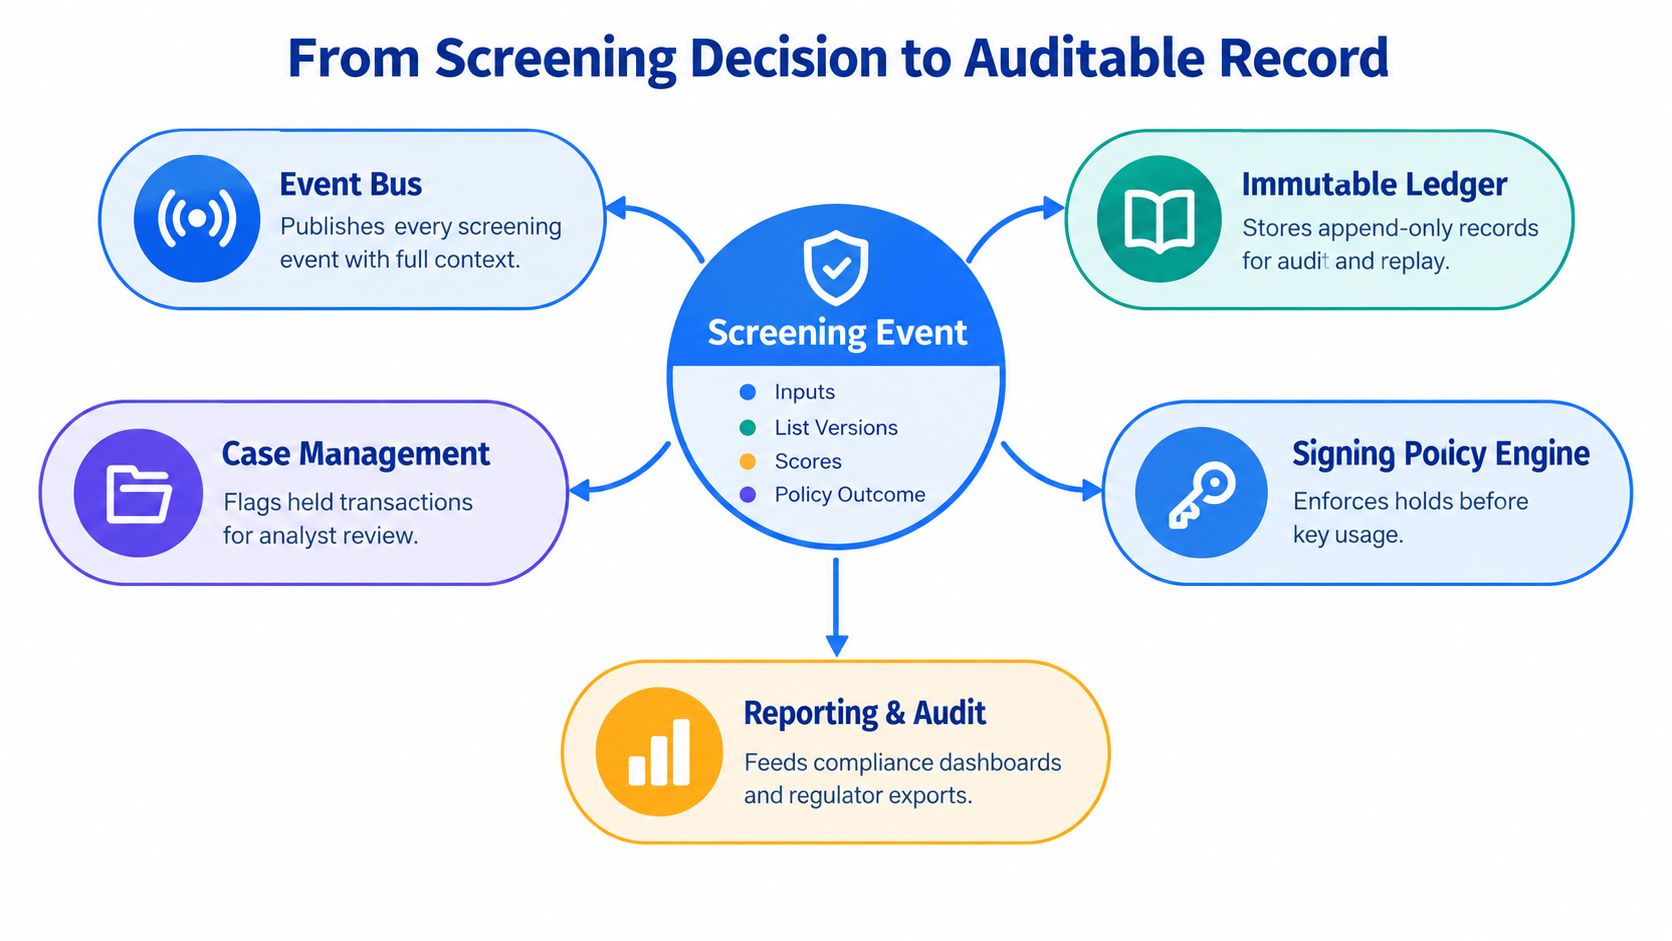
WebSocket корисний для негайних змін: withdrawal.requested запускає скринінг, screening.completed несе рішення, policy.held відкриває справу, а withdrawal.signed перевіряється проти потрібного стану схвалення.
Операційний журнал дає фінансове пояснення. Він пов'язує внутрішній намір із підписаними даними, відправленням, підтвердженням, посиланням на скринінг і звіркою. Запис із послідовним додаванням відрізняє дозволений переказ від обходу контролю.
Найменші привілеї на межі авторизації
- Ризик-сервіси подають докази й рішення, але не підписують.
- Оператори зберігання готують підпис, але не обходять утримання без дозволеного процесу.
- Аналітичні сервіси читають події й дані журналу.
- Політики Co-Signer вимагають актуальний результат, що відповідає транзакції.
Звірка завершує цикл: порівнює записи журналу з потоком подій і рішеннями підписання та створює виняток, якщо транзакція має підпис без результату скринінгу. Це цінніше за панель зі здоровою кількістю сповіщень, бо виявляє розірваний шлях контролю.
Модулі BroLabel реалізують цей шаблон через BroSettlement, BroWallet, гаманці AI-агентів, незмінний операційний журнал, WebSocket, обмежений доступ, MPC-підписання та контрольований клієнтом Co-Signer. Разом вони розміщують політику й докази навколо транзакції, а не в окремій консолі.
Метрики й налаштування, що витримують аудит
Потрібен вимірюваний план контролю з трьома групами метрик: ефективність, затримка й операції. Кожна має власника, періодичність, цільовий діапазон із ризик-оцінки та задокументовану реакцію на відхилення.
Проблема хибних збігів показує ціну калібрування. Галузеві опитування часто оцінюють хибні позитивні результати традиційних AML-систем у 90–95%, за оглядом ринку Mordor Intelligence. Надлишок сповіщень приховує ризик, виснажує аналітиків і стимулює небезпечні перевизначення.
Цикл налаштування фіксує репрезентативний корпус, ретроспективно перевіряє правила, випробовує пороги на контрольованому трафіку та переглядає зміни списків до розгортання. Політики санкцій, PEP, негативних згадок і поведінки мають бути окремими, щоб зменшення шуму в одній не послаблювало іншу.
| KPI | Категорія | Ціль | Періодичність |
|---|---|---|---|
| Повнота підтверджених збігів у тестових даних | Ефективність | Мінімум, схвалений ризик-командою | Кожен реліз правила чи моделі |
| Частка хибних позитивних | Ефективність | Схвалений робочий діапазон | Щотижня або щомісяця |
| Частка хибного відхилення PEP | Ефективність | Строго контрольовані винятки | Щомісяця |
| p99 часу рішення для виведення | Затримка | У межах бюджету підписання | Постійно |
| Глибина черги під навантаженням | Затримка | Нижче порога карантину | Постійно |
| Відставання після оновлення списку | Затримка | У межах політики | Кожне оновлення |
| Середній час первинної оцінки | Операції | SLA за критичністю | Щодня або щотижня |
| Вік справ | Операції | Межі ескалації за ризиком | Щодня |
| Частка перевизначень з обґрунтуванням | Операції | Низький рівень винятків | Щотижня або щомісяця |
Якість даних потребує окремого управління. Опитування 2026 року, наведене Liminal, назвало інтеграцію з банківськими системами головною проблемою моніторингу (27%), вище за хибні позитивні (16%) і складні схеми (15%). Те саме джерело повідомляє, що якість даних була головною перешкодою AI для до 89% опитаних, а довіра до моніторингу впала з до 75% нижче 30%. Деталі наведено у звіті Liminal 2026.
Операційний висновок: вимірюйте, чи правильні дані дісталися рішення, а не лише чи модель видала оцінку.
Операційні процеси, прогалини покриття та запитання
Захищуваний процес починається з приймання й нормалізації, проходить скринінг і політику та створює справу, якщо результат не є автоматичним дозволом. Фахівець із відповідності керує ескалацією, установа подає SAR або STR за потреби, а результати аналітиків повертаються в налаштування правил і перевірку моделей.
Прогалини виникають на межах продукту: некастодіальні контрагенти, свопи, мости, фіатний вивід і бенефіціари можуть випадати з дизайну лише для виведення. Покриття відрізняється між блокчейнами й активами, тому вимагайте матрицю, процес оновлення, метод атрибуції та докази обробки відмов провайдера.
Запитання покупця, що потребують прямої відповіді
Чи замінює Travel Rule санкційний скринінг? Ні. Travel Rule стосується обміну даними ініціатора й бенефіціара. Скринінг є окремим контролем. Оновлення FATF у червні 2025 року відзначило прогалини впровадження для віртуальних активів і VASP, особливо Travel Rule.
Чи Travel Rule вимагає санкційного скринінгу в реальному часі? Не обов'язково. Сама вимога цього не встановлює, але національні правила та найкращі практики можуть вимагати перевірку в точці переказу. Аналіз змін FATF від Mayer Brown також наголошує на різному покритті провайдерів і активів.
Що робити, коли санкційного контрагента знайдено після події? Заморозити або обмежити активи, якщо цього вимагає право, зберегти початкові докази, передати команді з відповідності, оцінити звітність і зафіксувати виправлення. Не перезаписуйте початковий результат.
Як уникнути залежності від постачальника? Вимагайте переносні схеми подій, стабільні ID рішень, експорт доказів, власність політики та розділення даних скринінгу й авторизації підписання. Перевірте відтворення без фірмової консолі.
Що перевірити спочатку? Покриття активів і мереж, походження оновлень списків, затримку, тайм-аути, контроль хибних збігів, процес аналітиків, дозволи API та докази звірки. Гарний екран збігів не доводить, що контроль доходить до підписання.
Цінність AML-скринінгу зростає, коли події, журнали, політики й рішення аналітиків підсилюють одне одного. Ворог — не лише санкційна адреса, а й фрагментована операційна модель, у якій результат зникає до підписувача, журналу або аудиту.
BroLabel надає API-first гаманці, BroSettlement із MPC-підписанням і контрольованим клієнтом Co-Signer, BroWallet, гаманці AI-агентів, події WebSocket, незмінний операційний журнал, звірку й транзакційні процеси з урахуванням політик. Використайте BroLabel, щоб оцінити інтеграцію цих засобів у вашу архітектуру скринінгу, підписання й аудиту.