Ваша команда, ймовірно, ближче до запуску карток, ніж здається. Продуктова команда знає користувацький шлях, фінансова — правила витрат, а інженери вже використовують API в інших частинах стеку. Потім з'являється складна частина. Створення картки легко показати, але робочі операції охоплюють авторизації, утримання, розрахункові файли, фінансування гаманців, спори, правила, аудит і політику підписання.
Саме тут зупиняються серйозні команди. Проблемою стає не перша картка, а операційна модель за нею.
Сучасний API випуску карток дає змогу запустити картковий продукт без створення власного процесора. Застосунок може створювати картки, керувати станами життєвого циклу, приймати події та поєднувати контроль витрат із продуктовою логікою. API-first випуск перетворився на велику інфраструктурну категорію. Juniper Research прогнозує 756 млн карток у 2025 році й майже 1,6 млрд у 2030 році на сучасних платформах, тобто зростання на 108% за п'ять років. До 2030 року вони можуть забезпечувати майже 45% усіх кредитних і 32% дебетових карток, випущених того року (дослідження Juniper).
Головний ворог — фрагментовані ланцюги провайдерів і прогалини звірки. Один випускає картки, інший відстежує гаманці, третій надсилає події, а фінансова команда пояснює розбіжності між балансом користувача, звітом процесора й банківським депозитом.
API випуску карток — не фабрика карток, а операційна система руху коштів, контролю й доказів.
Якщо закласти цю модель від початку, продукт, фінанси й команда відповідності працюватимуть з одним джерелом істини. Інакше кожне схвалення, повтор і виняток розрахунку стане ручним розслідуванням.
Зміст
- Чому API випуску карток стали основою сучасних продуктів
- Що насправді робить API випуску карток
- Основні технічні примітиви
- Як кошти проходять від авторизації до розрахунку
- Моделі інтеграції, що витримують робочий обсяг
- Безпека, відповідність і контроль до запуску
- Як об'єднати це з BroLabel
Чому API випуску карток стали основою сучасних продуктів
Знайомий сценарій: застосунок має випустити картку одразу після схвалення користувача. Це можуть бути витрати працівників, казначейський гаманець, виплати підрядникам, винагороди платформи або AI-агент з обмеженими платіжними повноваженнями. Користувачі очікують миттєвий випуск, фінанси — правила, команда відповідності — докази, інженери — детерміновані API.
Традиційні банківські програми створювалися для статичних продуктів, ручних операцій і довгих циклів. Сьогодні потрібне протилежне: вбудований випуск як сучасна інфраструктура. Створити гаманець, випустити картку, додати ліміти, передавати події та звіряти результати.
За прогнозом Juniper Research, ринок сучасних платформ зросте з $1,8 млрд у 2025 році до $4,2 млрд у 2030 році, тобто на 129% (ринковий звіт). Це сигнал, що API випуску перейшли з нішевого інструмента до базового інфраструктурного шару.
Справжнє завдання
Команди прагнуть не «випускати картки», а розв'язати бізнес-завдання:
- Запустити контрольовані витрати працівників, користувачів або агентів.
- Пов'язати рух коштів із продуктовою логікою, наприклад схваленнями чи балансами.
- Не ставати процесором із власною звіркою та спорами.
- Узгодити фінанси й відповідність з інженерією від першого дня.
Плутанина починається, коли випуск визначають як фронтенд-функцію. Картка видима в застосунку, але складна робота лежить у журналах, доставці подій, повторах, токенах, звірці розрахунків і правилах підписання цифрових активів.
Головний ворог
Фрагментація. Демонстрація може виглядати завершеною, хоча програма розділена між емітентами, гаманцями, випадковими журналами й таблицями.
Практичне правило: якщо авторизації, баланси гаманців і розрахункові записи живуть у різних системах істини, це ще не карткова програма, а майбутній проєкт звірки.
Тому інституційні команди оцінюють API як площину контролю, а не функцію.
Що насправді робить API випуску карток
Корисна аналогія — фабрика карток із диспетчерською вежею. Фабрика відповідає за виробництво й участь у мережі. Вежа визначає, хто отримує картку, її стан, фінансування та які дані отримує бізнес після руху коштів. API — ця вежа: застосунок надсилає інструкції й отримує структуровані результати.
Що приховує API
- Підключення до мереж, якими проходять транзакції.
- Відносини з банком-спонсором та емітентом.
- Життєвий цикл картки: випуск, активацію, призупинення, відновлення й закриття.
- Доставку транзакційних подій для реакції продукту.
- Зв'язок гаманця й фінансування з користувачем, відділом або балансом.
API не володіє всім. Ваш застосунок відповідає за досвід, модель доступу, схвалення, внутрішні правила й бізнес-значення картки. Чітка межа дає провайдеру керувати мережею, а застосунку — ідентичністю, правами й наміром витрат.
Процесор, менеджер програми та API-шар
Емітент-процесор обробляє транзакції та мережеві процеси. Менеджер програми координує операційні й регуляторні частини. API-шар дає програмному забезпеченню доступ до цих можливостей. Для неспеціалістів корисний матеріал що таке випуск карток.
Де команди неправильно визначають масштаб інтеграції
Роадмапи часто зводять випуск до create card. Це найкоротший шлях до пілота й плутанини. Краща модель:
- Створити або визначити гаманець чи джерело фінансування.
- Визначити, хто контролює витрати.
- Випустити картку потрібного формату.
- Приймати події й застосовувати правила.
- Звіряти кожну зміну стану з журналом.
Питання не лише «Чи можемо ми випускати картки?», а «Чи пояснять наші системи кожну карткову дію?»
Основні технічні примітиви
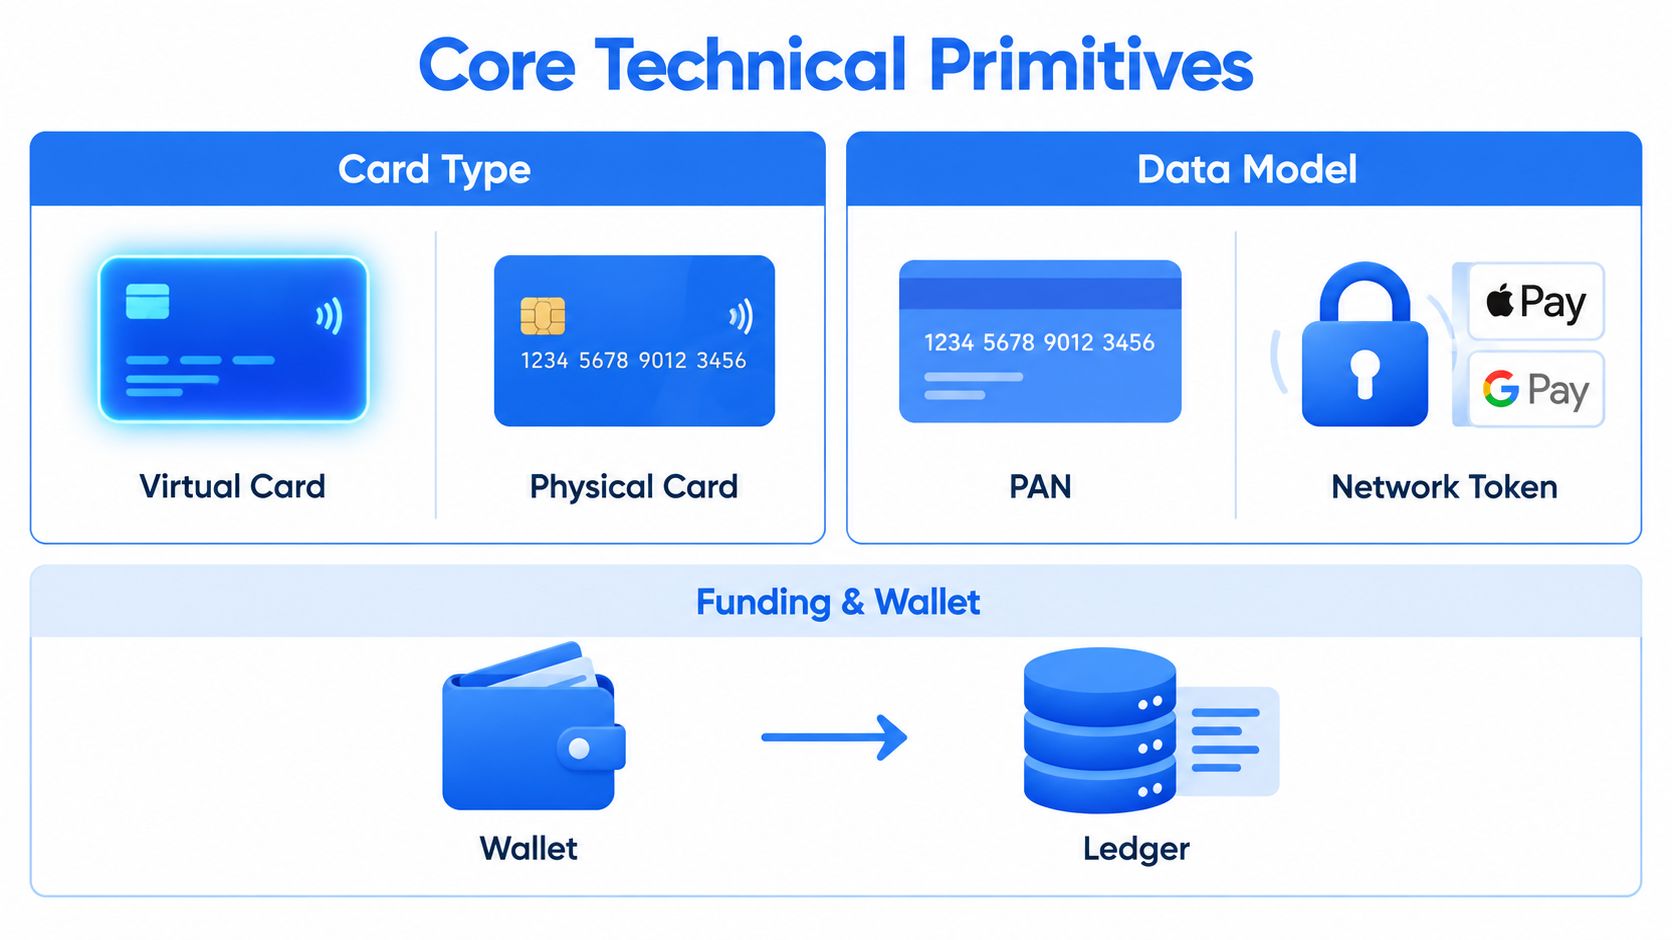
Перші рішення стосуються не брендингу, а примітивів: типу картки, PAN чи токена, зв'язку витрат із балансами та контролю до потрапляння транзакції у фінанси.
Віртуальна чи фізична
Віртуальна картка зазвичай є типовою для програмних сценаріїв: онлайн-витрат, моделі одна картка на користувача, контролю постачальників або повноважень агента. Фізична картка потрібна для очного приймання чи довготривалого платіжного інструмента. Ринковий контекст містить посібник із платформ випуску.
PAN чи мережевий токен
PAN — основний номер картки. Він досі потрібний, але мобільні гаманці дедалі частіше використовують мережеву токенізацію. У сумісному з EMVCo процесі емітент перевіряє власника через ID&V, провайдер токенів надає API життєвого циклу, а запитувач має бути зареєстрований до випуску. Це зменшує експозицію PAN і дає обмеження домену й рівні довіри (документація Visa).
Для Apple Pay або Google Pay це окремий життєвий цикл із власною моделлю контролю, а не інший формат зберігання номера.
Фінансування і зв'язок із гаманцем
Картка без фінансування — лише облікові дані. Визначте, чи витрати списуються з гаманця користувача, балансу відділу, гаманця агента або операційного пулу.
- Картки користувачів — витрати працівників або роздрібних клієнтів.
- Картки агентів — окремі обмежені повноваження AI-агентів.
- Картки гравців — ізольовані баланси й правила операторських моделей.
- Картки витрат — один постачальник або одне призначення.
Якісна модель узгоджує карткові правила, баланс гаманця, авторизацію та журнал.
Вибір примітива для сценарію
| Примітив | Найкраще застосування | Швидкість | Основний контроль |
|---|---|---|---|
| Віртуальна картка | Онлайн-витрати, постачальники, автоматизація | Висока | Строк і правила витрат |
| Фізична картка | Очні витрати й довготривалий доступ | Нижча через виготовлення | Стан картки та володіння |
| PAN | Прямі облікові дані у процесах застосунку | Залежить від програми | Доступ до чутливих карткових даних |
| Мережевий токен | Apple Pay, Google Pay, менша експозиція PAN | Залежить від ID&V | Домен і життєвий цикл токена |
| Картка з гаманцем | Баланси користувача, казначейства, агента чи гравця | Залежить від готовності гаманця | Доступний баланс і правила |
Найбезпечніший примітив зазвичай дає фінансам найвужчу область витрат, а інженерам — найчистіший слід подій.
Як кошти проходять від авторизації до розрахунку
Помилка робочого режиму — сприймати використання картки як одну транзакцію. Це послідовність подій із різним бухгалтерським значенням.
Ключова відмінність
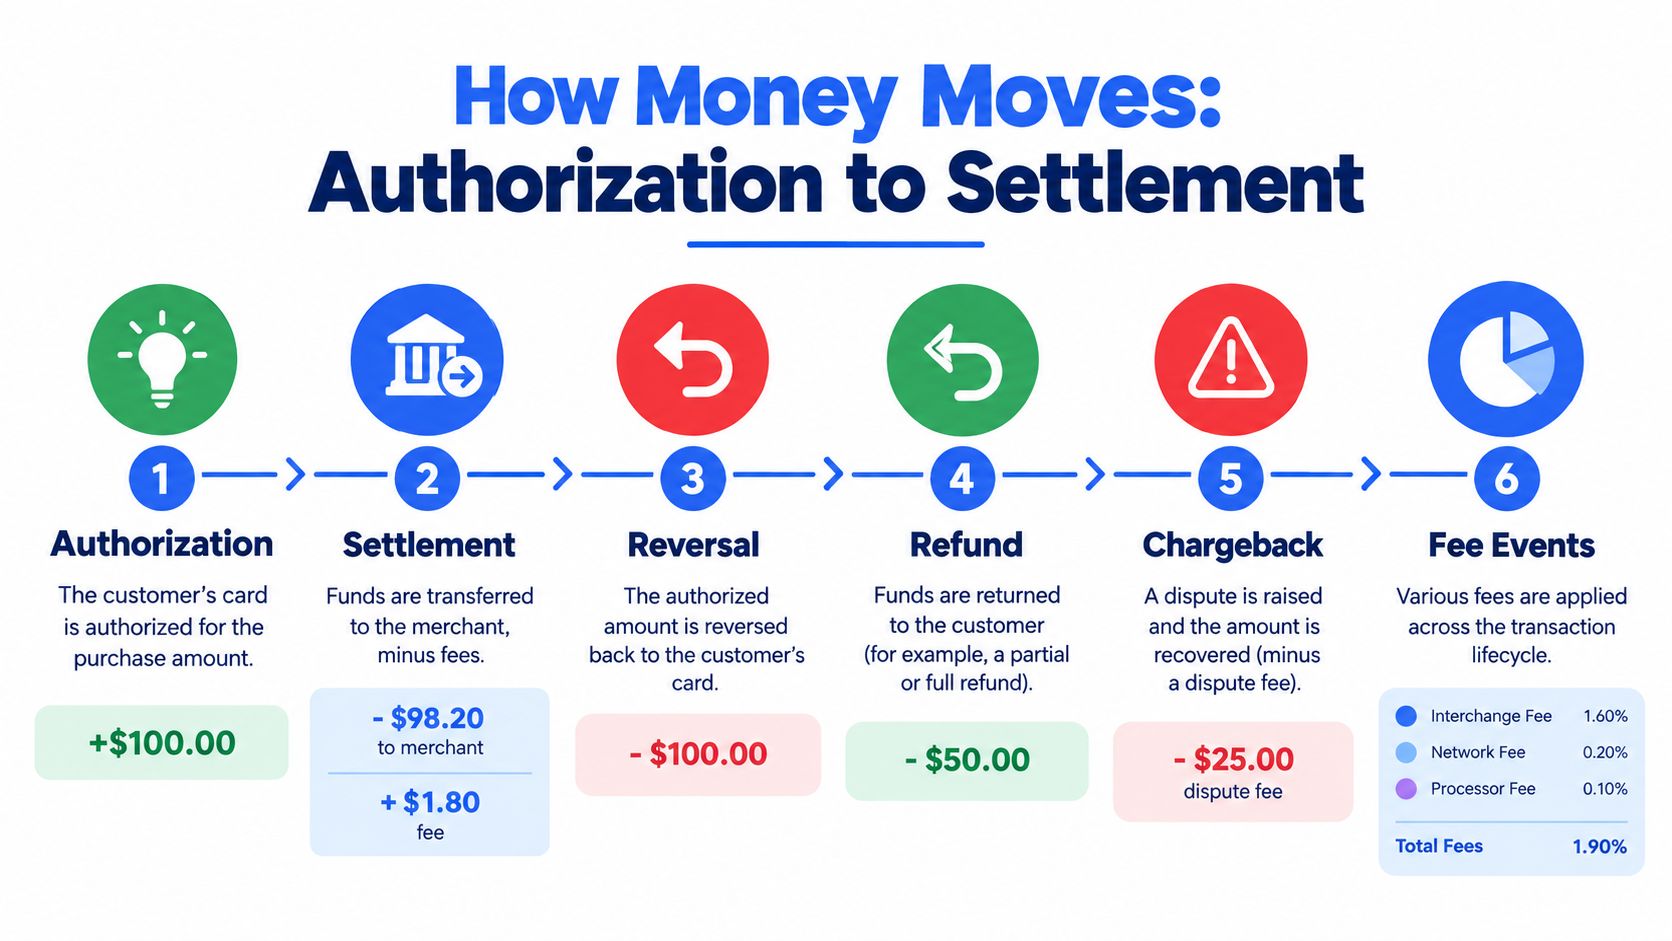
Авторизація — не розраховані кошти, а рішення про тимчасове утримання.
Авторизація створює утримання. Розрахунок пізніше переміщує кошти.
API має фіксувати авторизацію, розрахунок, скасування, повернення, чарджбек і комісію як окремі записи журналу. Авторизація лише утримує, розрахунок переміщує, а чарджбек можливий після розрахунку (посібник OpenRambo).
Часова шкала транзакції простою мовою
- Надходить авторизація, система схвалює або відхиляє й створює утримання.
- Пізніше надходить розрахунок, продавець отримує кошти.
- Скасування звільняє утримання, якщо авторизація не завершилася.
- Повернення кредитує частину або всю розраховану транзакцію.
- Чарджбек оскаржує розраховану транзакцію.
- Комісії можуть проводитися окремо.
Якщо журнал об'єднує їх, фінанси втрачають простежуваність, баланси відхиляються, а операційна команда не пояснює винятки.
Чому це важливо CTO
Це системна, а не лише фінансова проблема. Баланси, історія, витрати в очікуванні й ліміти залежать від семантики подій. Історія PushOps показує ширший урок: операційна стійкість виникає з дизайну системи, а не з привабливої панелі.
Наслідок для журналу
Робочий стек потребує незмінюваного операційного журналу, де кожен тип події записано окремо. Тоді фінанси звіряють звіти й пояснюють часові різниці без відновлення історії з технічних журналів.
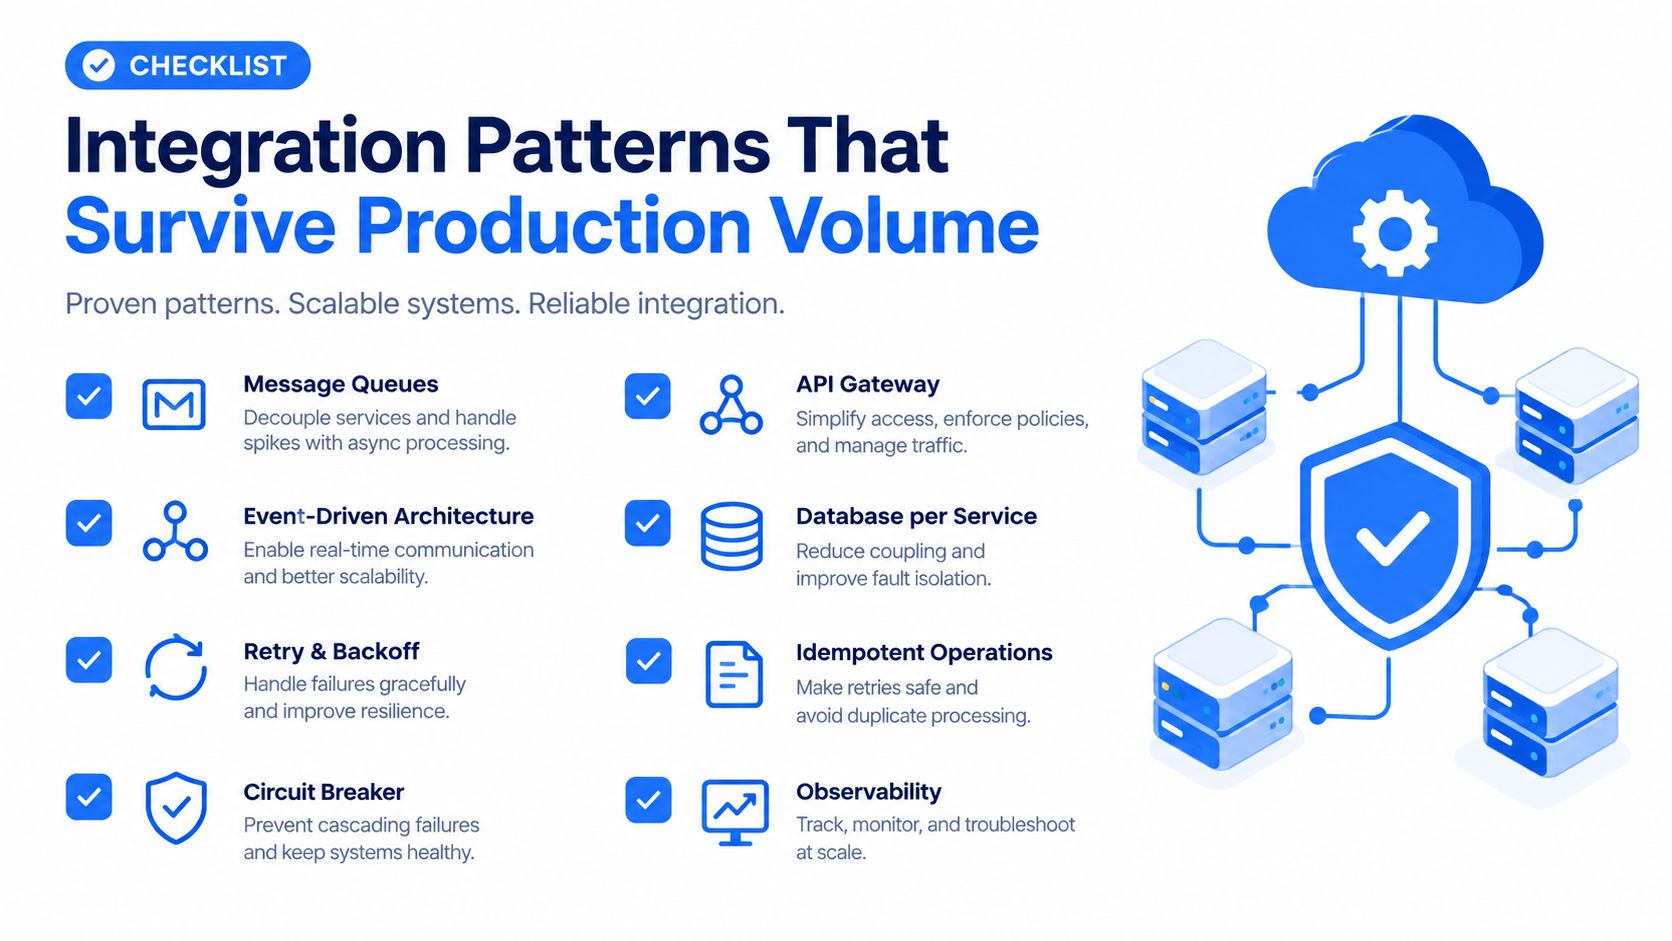
Моделі інтеграції, що витримують робочий обсяг
Пілот працює, бо люди заповнюють прогалини: оператор повторює дію, фінансист виправляє таблицю, інженер читає журнал. Під обсягом це не масштабується. API має поводитися як операційна система з чітким станом, довготривалою пам'яттю й правилами для повторної інструкції.
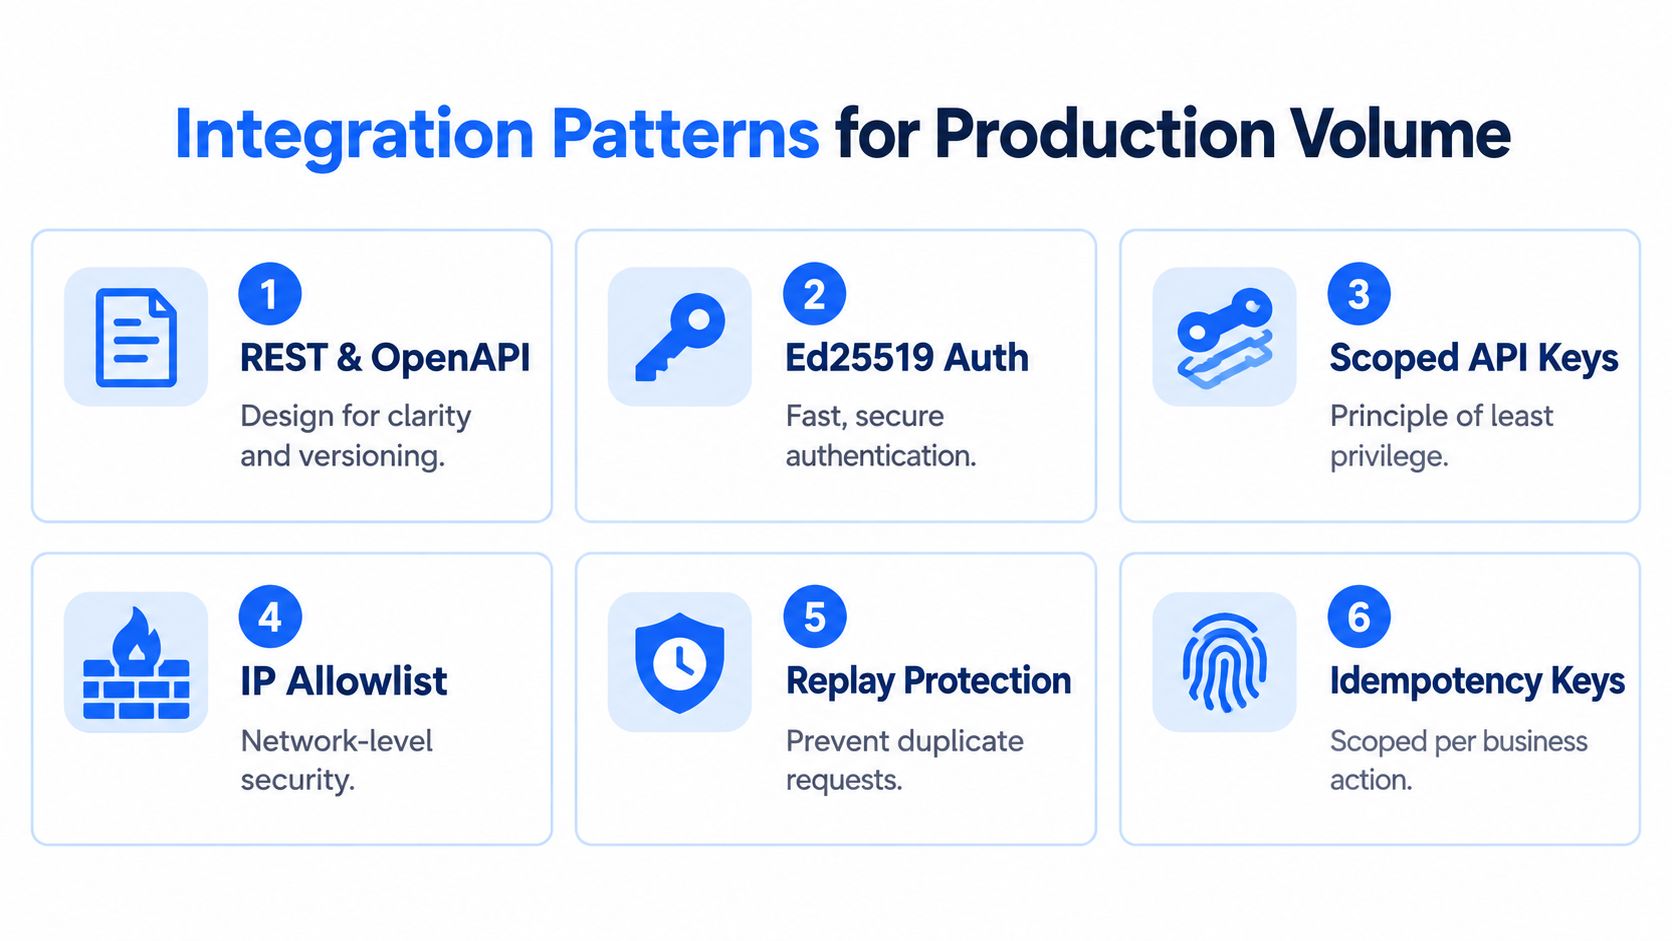
Починайте з межі системи, а не endpoint картки
Команди починають із видимих create card і freeze card. Надійність починається раніше — на межі запиту, де система визначає автентичність, унікальність і право змінити фінансовий стан.
- Контракти REST та OpenAPI з чіткими ресурсами й версіонованими схемами.
- Підписання запитів. Ed25519 робить кожен запит атрибутованим і захищеним від зміни.
- Облікові дані з обмеженими правами. Казначейство, підтримка й робочі процеси не мають спільних прав запису.
- Списки IP і захист від повторення. Перевірки мережі й часу зменшують експозицію до бізнес-логіки.
Це стає критичним, коли кілька клієнтів одночасно випускають картки, змінюють ліміти й фінансують гаманці.
Ідемпотентність захищає журнал
Повтори нормальні: тайм-аути, перезапуск робочого процесу, подвійне натискання. Система повинна розпізнавати ту саму інструкцію.
Використовуйте один стабільний ключ на одну бізнес-дію. Зберігайте його з автентифікованим клієнтом, типом операції, хешем даних і відповіддю. Однаковий ключ і дані повертають початковий результат; інші дані — конфлікт. Посібник OpenRambo пояснює цю модель.
Це також захист журналу. Без ідемпотентності тайм-аут fund card створює два списання, а повтор create card — два інструменти. Безпечна модель приймає інструкцію один раз, а всі повтори вирішує через початковий запис.
Приймання подій потребує односторонніх переходів
Вебхуки повторюються й можуть приходити не за порядком. Обробник має від початку це припускати:
- Перевірити підпис до розбору бізнес-даних.
- Перевірити вік події, щоб заблокувати старе повторення.
- Усунути дублікати за ID у надійному сховищі.
- Завантажити поточний внутрішній запис гаманця, картки, авторизації чи розрахунку.
- Застосувати один допустимий перехід стану.
- Записати аудит із рішенням і новим станом.
Посібник OpenRambo з вебхуків описує практичну реалізацію. Авторизація переводить транзакцію в очікування, скасування звільняє утримання, розрахунок проводить остаточний рух. Це зберігає узгодженість навіть за шумної доставки. Додатковий контекст відповідальності містить архів Kons Law.
Картки, журнал і зберігання — одна операційна модель
Найважчі збої виникають, коли випуск карток, баланси гаманців і правила підписання живуть окремо. Кожен компонент працює, але звірка й контроль зберігання ламаються між ними.
Сильніша модель:
- Картки показують користувачу контроль витрат.
- Журнал незмінно записує кожен рух і зміну стану.
- WebSocket швидко передає баланси й транзакції продукту та операціям.
- Правила підписання контролюють рух коштів у гаманцях і виплатах.
BroLabel об'єднує BroSettlement, BroWallet, BroCard, незмінюваний журнал, WebSocket і MPC 2 з 3 із клієнтським Co-Signer. Це зменшує розрив між картковою активністю, обліком розрахунків і схваленням зберігання. Пов'язаний приклад — API віртуальних карток.
Корисна модель — операційна система, а не принтер карток. Створення картки — видима команда; складність лежить у недопущенні дубльованого руху, пошкодження балансів подіями, судової реконструкції розрахунків і прихованого шляху підписання.
Безпека, відповідність і контроль до запуску
Типовий збій починається звичайно: авторизацію схвалено, баланс змінився, виведення в черзі, а фінанси питають про джерело істини. Якщо відповідь потребує трьох панелей, таблиці й одного інженера, проблема не в документації, а у відсутньому операційному контролі.
Карткова безпека — лише один шар. Глибші ризики: хто схвалює рух, як блокуються дублікати, чи кожна зміна записана один раз і чи бачать операції винятки до розрахункового інциденту.
Приховані режими збою
- Концентрація зберігання. Один провайдер або команда контролює надто багато шляху гаманця й підписання.
- Крихкий шлях схвалення. Єдиний підписант, ключ або ручний процес стає єдиним шляхом руху коштів.
- Неоднозначність журналу. Події є, але фінанси не можуть пройти шлях від авторизації через розрахунок до банківського запису.
Це проблеми дизайну, які з'являються до масштабування й дорожчають після нього.
Контроль, потрібний до масштабування
Сприймайте систему як ОС із дозволами, подіями та ізоляцією, де випуск карток — один застосунок.
- Порогове MPC-підписання. Модель 2 з 3 із клієнтським Co-Signer зменшує концентрацію ключа й залишає казначейські схвалення під вашим контролем.
- RBAC. Підтримка, фінанси, казначейство й інженери мають різні права на випуск, рух коштів, правила й експорт.
- Незмінювані докази. Зміни правил, події, схвалення, скасування й підписання залишають записи.
- AML і ручні перевірки. Контроль має стояти на шляху відправлення коштів, а не лише відкриття рахунку.
- Моніторинг у реальному часі. WebSocket має вчасно показувати невдалі підтвердження, дублікати й підозрілі виведення.
Для BroLabel практична цінність поєднання BroSettlement, журналу й Co-Signer — у зменшенні розходження карток, обліку та правил.
Справжня перевірка безпеки завершується трьома доказами: чому змінився баланс, хто схвалив дію і який зовнішній запис це підтверджує.
Перелік перевірок перед запуском
- Область доступу: чи розділені API-дані за сервісом і дією?
- Ідемпотентність: чи може повтор створити другу зміну?
- Обробка подій: чи ігноруються дублікати після першого чинного запису?
- Простежуваність розрахунку: чи зіставляють фінанси журнал із провайдером і банком без ручного тлумачення?
- Правила підписання: хто підписує чутливі дії, схвалює винятки й який запис зберігається?
- Операційні сповіщення: які збої потребують людини, а які обробляються автоматично?
Нечітка відповідь — це не прогалина документації, а майбутня розбіжність, спір щодо зберігання або інцидент.
Як об'єднати це з BroLabel
Оцінюйте стек за поганим днем: авторизація приходить двічі, вебхук затримується, фінансист запитує про баланс, а казначейська дія потребує схвалення. Якщо відповіді в чотирьох системах, програма вже надто складна.
Категорія працює як ОС. Важко підтримувати узгоджений стан карток, розрахунків, правил і зберігання. BroLabel будує саме операційний шар: BroSettlement координує розрахунки, журнал дає фінансам стабільне джерело, Co-Signer — контроль чутливих рухів. Це зменшує прогалини звірки та спори щодо зберігання.
Покупець має тестувати операційні докази, а не знімки функцій: що можна перевірити після інциденту, повтору й закриття місяця.
Практичний перелік тестів у пісочниці
Проведіть коротку сесію інженерії та фінансів:
- Створіть гаманець або рахунок фінансування. Перевірте стабільний ідентифікатор для наступних подій.
- Випустіть пов'язану віртуальну картку. Перевірте стани через API й події, а не лише панель.
- Змоделюйте авторизацію та скасування або завершення. Переконайтеся в повній послідовності й референсах.
- Перевірте підписи вебхуків. Чинну подію прийняти, змінену — відхилити з аудитом.
- Звірте один результат журналу з зовнішнім записом. Фінанси мають пройти від події застосунку до журналу й розрахунку без таблиці.
Це доводить не лише створення картки, а збереження фінансової істини під час повторів, асинхронної доставки, схвалень і винятків.
CTO оцінює форму інтеграції, фінанси — простежуваність, безпека — контроль ризикових дій. Якісний API задовольняє всіх одними примітивами.
FAQ
Чим віртуальна картка відрізняється від фізичної
Віртуальна краще для онлайн- і програмних витрат. Фізична потрібна для очного приймання або постійного носія.
Чи працюють віртуальні картки з Apple Pay і Google Pay
Так, якщо програма підтримує мережеві токени й власник проходить ID&V. Підтримка залежить від інтеграції життєвого циклу токена, а не лише створення картки.
Чому авторизація не є остаточною витратою
Авторизація лише утримує суму. Розрахунок переміщує кошти. Об'єднання станів спотворює баланси й звірку.
Чому ключі ідемпотентності настільки важливі
Платіжні клієнти, мобільні застосунки й вебхуки повторюють запити. Без стабільного ключа одна дія може створити дублікати карток, списань або конфліктний стан.
Що мають запитати фінанси до запуску
Попросіть простежити одну транзакцію через усі записи: внутрішній журнал, референс розрахунку провайдера, схвалення чутливого руху й зовнішнє підтвердження завершення.
BroLabel пропонує модульну інфраструктуру гаманців, випуску карток, контролю розрахунків, потоків подій і звірки в одній операційній моделі. Якщо карткова програма має витримати реальні потоки й робочий контроль, відвідайте BroLabel і почніть із пісочниці до масштабування.