Рівень шахрайства приблизно 0,002% від загальної вартості транзакцій усе одно супроводжувався збитками на €4,2 млрд (Європейський центральний банк та Європейська банківська служба). Безпечні платіжні рішення мають блокувати підозрілу активність і зберігати докази всього шляху платежу — від схвалення до розрахунку.
Ризик полягає в неперевірюваному русі коштів: переказі, який неможливо простежити від запиту й рішення до виконання та кінцевого результату. Для спірної виплати фінансовому керівнику потрібен запис, який пов’язує ці події. Повідомлення в чаті, панелі провайдерів і таблиця, що не збігається з банківською випискою, — це окремі шматки головоломки, а не надійний аудиторський журнал. Звірка й цілісність подій допомагають установити, що й коли сталося.
Зміст
- Чому безпечні платіжні рішення починаються зі шляху коштів
- Рівні безпечних платіжних рішень
- Як шлюзи авторизації зупиняють небезпечні перекази
- Звірка й потоки подій після авторизації
- Узгодження архітектури з бізнес-моделлю
- Контроль ризиків і запобіжники відповідності
- Вибір наступного кроку до запуску
- Поширені запитання про безпечні платіжні рішення
- Чим безпечні платіжні рішення відрізняються від самої обробки платежів?
- Чим MPC-підписання 2-of-3 із контрольованим клієнтом Co-Signer відрізняється від моделі з одним ключем?
- Чи роблять 3DS або SCA платіжну систему безпечною самі по собі?
- Як звіряти депозити, виведення та скасування без ручних таблиць?
Чому безпечні платіжні рішення починаються зі шляху коштів
Шахрайство може становити малу частку платіжної активності й водночас спричиняти значні збитки. У Європейській економічній зоні сума шахрайських платіжних транзакцій у 2024 році досягла €4,2 млрд проти €3,5 млрд у 2023 році, хоча шахрайство становило приблизно 0,002% загальної вартості платіжних транзакцій. Цей контраст показує, чому команди мають розуміти і рівень шахрайства, і суму коштів, що проходить через їхні системи.
Спірна виплата робить проблему безпеки конкретною. Клієнт каже, що виведення не надійшло; провайдер позначає його як відправлене; операційний журнал фіксує схвалення, але команда не може встановити, хто його авторизував і чи завершився розрахунок. Без простежуваної послідовності подій оператори не відрізнять затриманий переказ від дубліката запиту, невдалої відправки в мережу або несанкціонованого платежу. Сама невизначеність може стати операційною проблемою безпеки.
Різні компанії переміщують гроші різними маршрутами. Біржі й торгові платформи переказують клієнтські кошти між рахунками та зовнішніми мережами. Необанки й фінтех-застосунки поєднують карткове або банківське поповнення з активністю гаманців. Провайдери платіжних послуг спрямовують транзакції між продавцями, процесорами та еквайрами. Оператори iGaming можуть пов’язувати депозити й виведення з окремими гравцями. Усім потрібна чітка відповідь на ті самі запитання: хто ініціював рух, які засоби контролю його дозволили й що сталося потім?
Практичний висновок: безпечний платіжний процес має запобігати несанкціонованому руху й зберігати достатньо доказів для відтворення авторизованого руху.
Автентифікація допомагає визначити, чи відповідає платіжний запит перевірці ідентичності, але не доводить остаточний результат платежу. У попередньому звіті ЄЦБ та EBA зазначалося, що за перше півріччя 2023 року шахрайство з картками, випущеними в ЄЕЗ, становило 0,031% вартості та 0,015% кількості транзакцій. Показники були приблизно вдесятеро вищими, коли контрагент був за межами ЄЕЗ, де сильна автентифікація клієнта не була юридично обов’язковою (ЄЦБ та EBA). Ці цифри підкреслюють роль автентифікації, але залишають окреме питання: чи було розраховано авторизований платіж і чи може команда довести, що сталося?
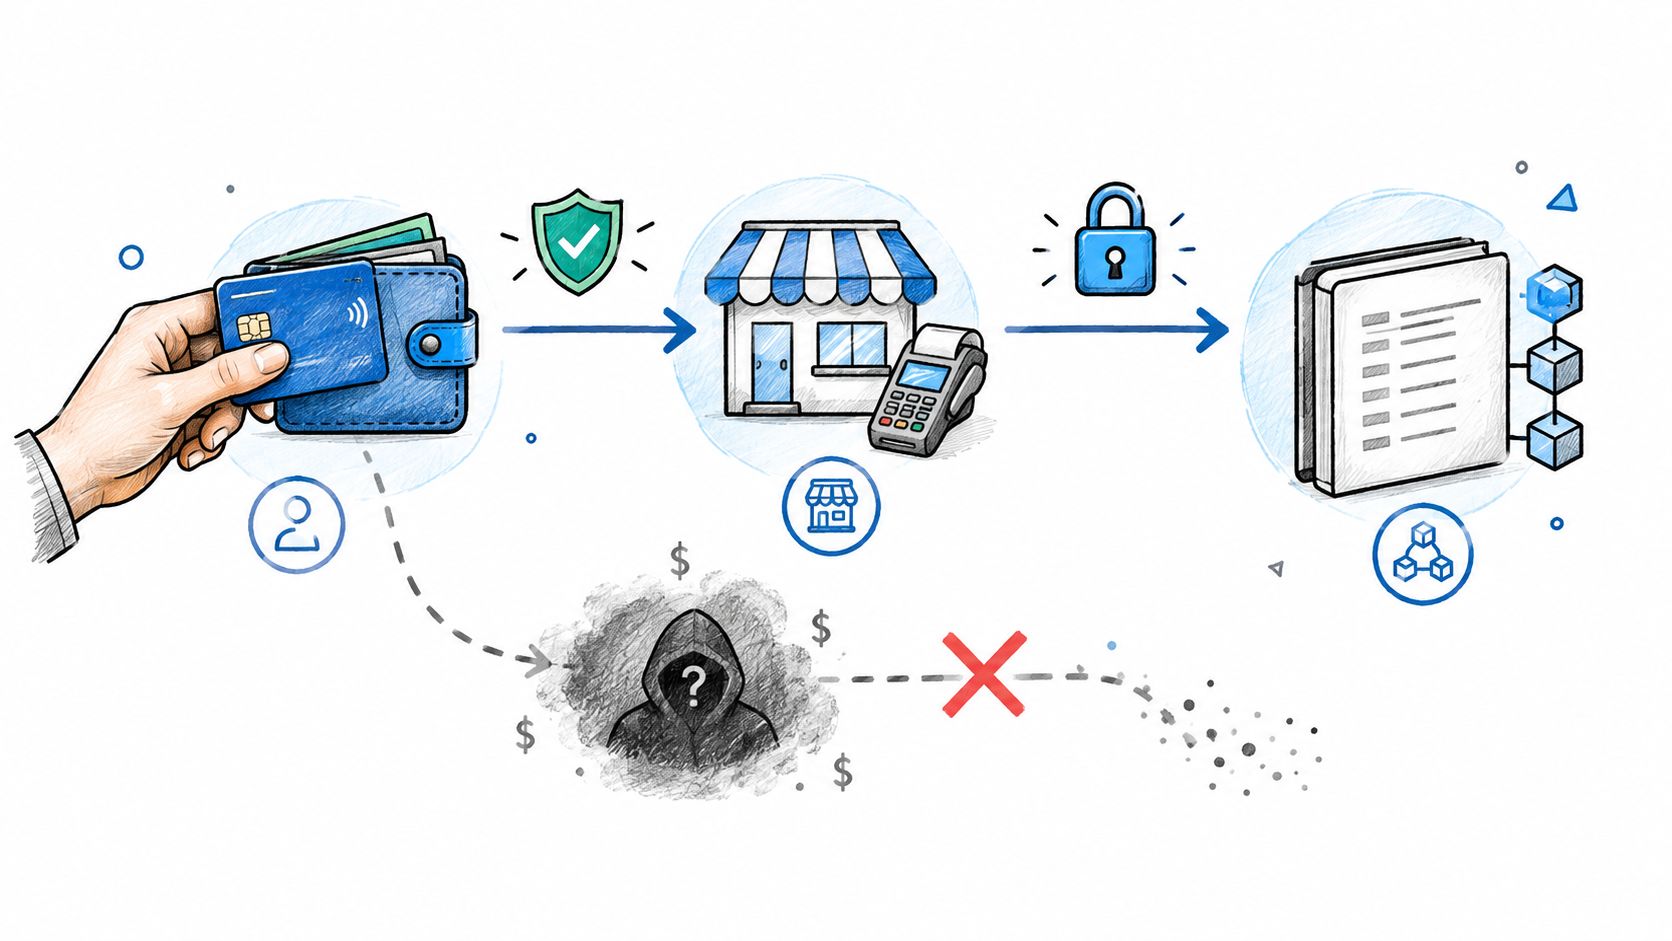
Простежуйте шлях коштів від ідентичності й доступу через авторизацію та маршрутизацію до розрахунку й підтвердного запису. Кожен етап схожий на контрольний пункт маршруту доставки: рішення видати кошти — лише одна подія, а остаточна квитанція має підтвердити, куди вони потрапили. Звірка, цілі записи подій та аудиторські журнали допомагають перевірити результат, дослідити винятки й вирішити спори на основі доказів.
Рівні безпечних платіжних рішень
Уявіть платіжну інфраструктуру як будівлю. Міцний фундамент утримує її; контрольовані двері визначають, хто може ввійти; правила перевірки регулюють дозволені дії; журнал фіксує те, що сталося. Жодна з цих функцій не замінює інші. Платіжним системам потрібен такий самий розподіл обов’язків.
Зберігання активів і захист даних
Почніть із контролю ключів. Для переказу цифрових активів схема підписання визначає, хто може авторизувати транзакцію і чи здатен один скомпрометований оператор самостійно перемістити кошти. BroSettlement підтримує порогове підписання DKG/MPC за моделлю 2-of-3 і контрольований клієнтом Co-Signer. Простими словами, повноваження підписання розподілені, а не зосереджені в одному звичайному приватному ключі, і клієнт зберігає визначену роль у процесі схвалення.
Дані карток потребують іншого контролю. Токенізація може зменшити обсяг чутливої карткової інформації в застосунках загального призначення, а відокремлені функції керування ключами — обмежити розкриття. PCI DSS 4.0 чітко вказує, що саме шифрування не виводить систему зі сфери стандарту: системи, які шифрують, розшифровують або керують ключами, можуть залишатися в ній, як і зашифровані дані, доступні разом із ключем розшифрування. Короткий посібник PCI DSS також описує захист основних номерів рахунків, обмеження доступу за бізнес-потребою та використання унікальних ідентичностей і MFA для доступу до середовища даних власників карток.
Політики та операційні записи
Рівень політик вирішує, чи може платіж продовжитися. До прийняття запиту на підписання він може перевірити суму, адресу, актив, мережу, роль користувача чи агента та стан відповідності. Рівень записів потім фіксує дію системи, зокрема рішення й подальші стани платежу.
Корисне питання під час оцінювання — чи може провайдер показати взаємодію цих рівнів, а не лише наявність гаманця або шифрування. Посібник із безпеки для фінтех-команд може допомогти продуктовим та інженерним командам розглядати безпеку як частину проєктування застосунку, а не доповнення до оформлення платежу.
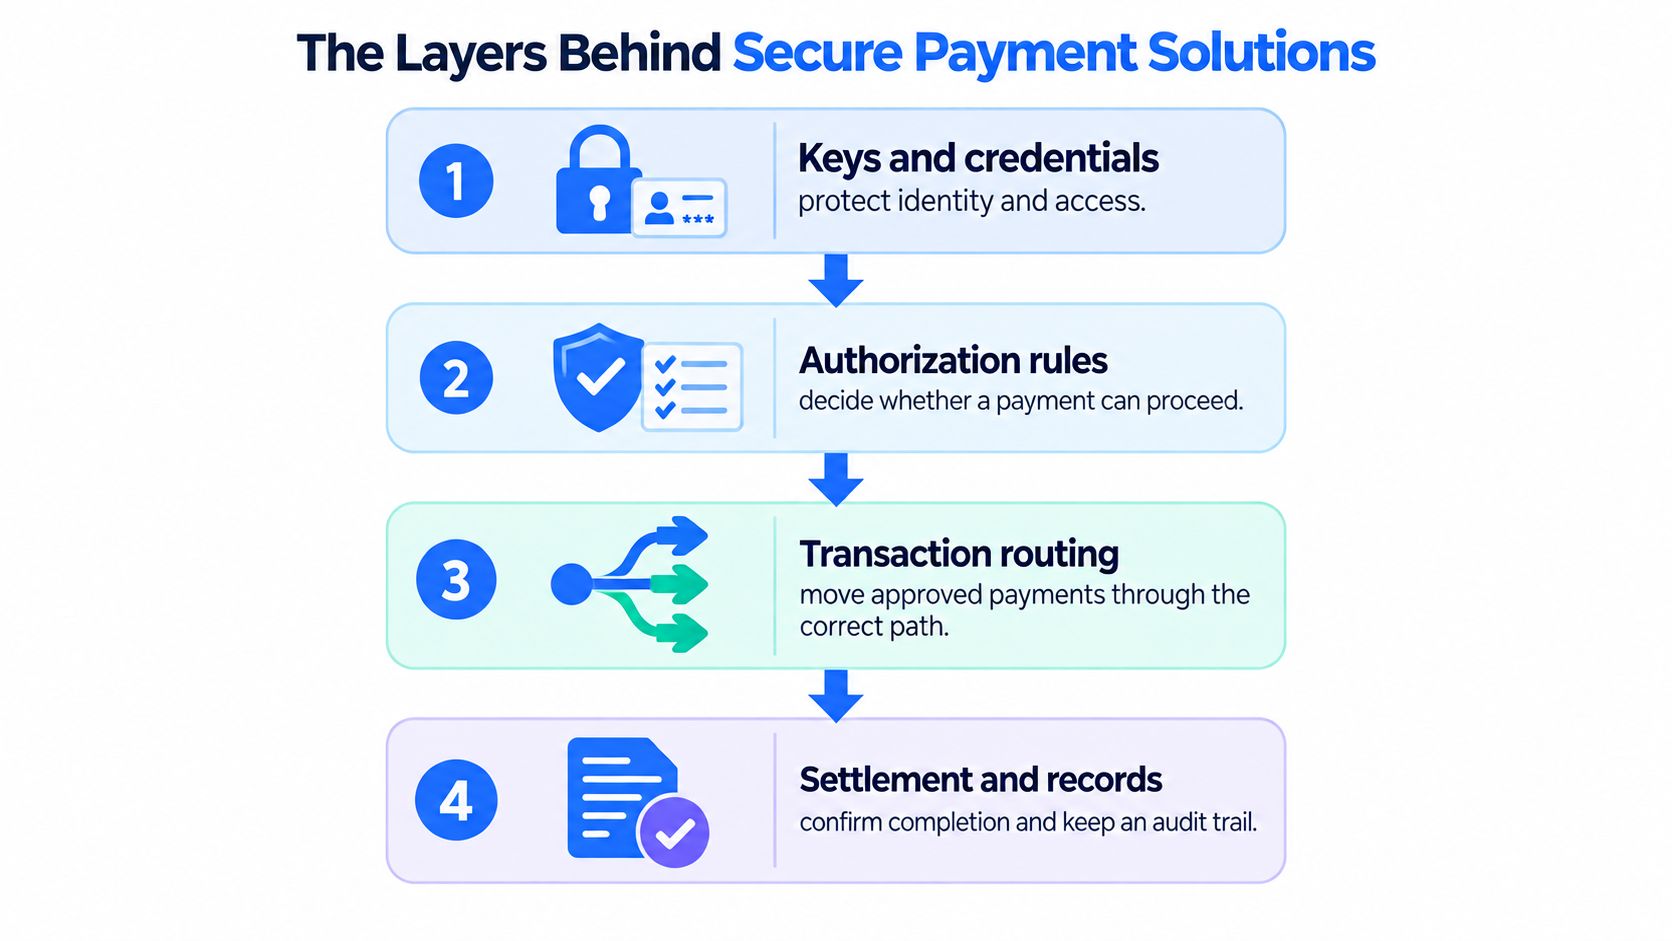
Рівні залежать один від одного. Розподілене зберігання обмежує тих, хто може підписувати, захист даних — те, що розкриє витік бази, політики визначають придатні запити, а стійкі записи дають фінансовій та операційній командам перевірити результат. Розповідь провайдера про безпеку неповна, якщо описує лише один рівень.
Як шлюзи авторизації зупиняють небезпечні перекази
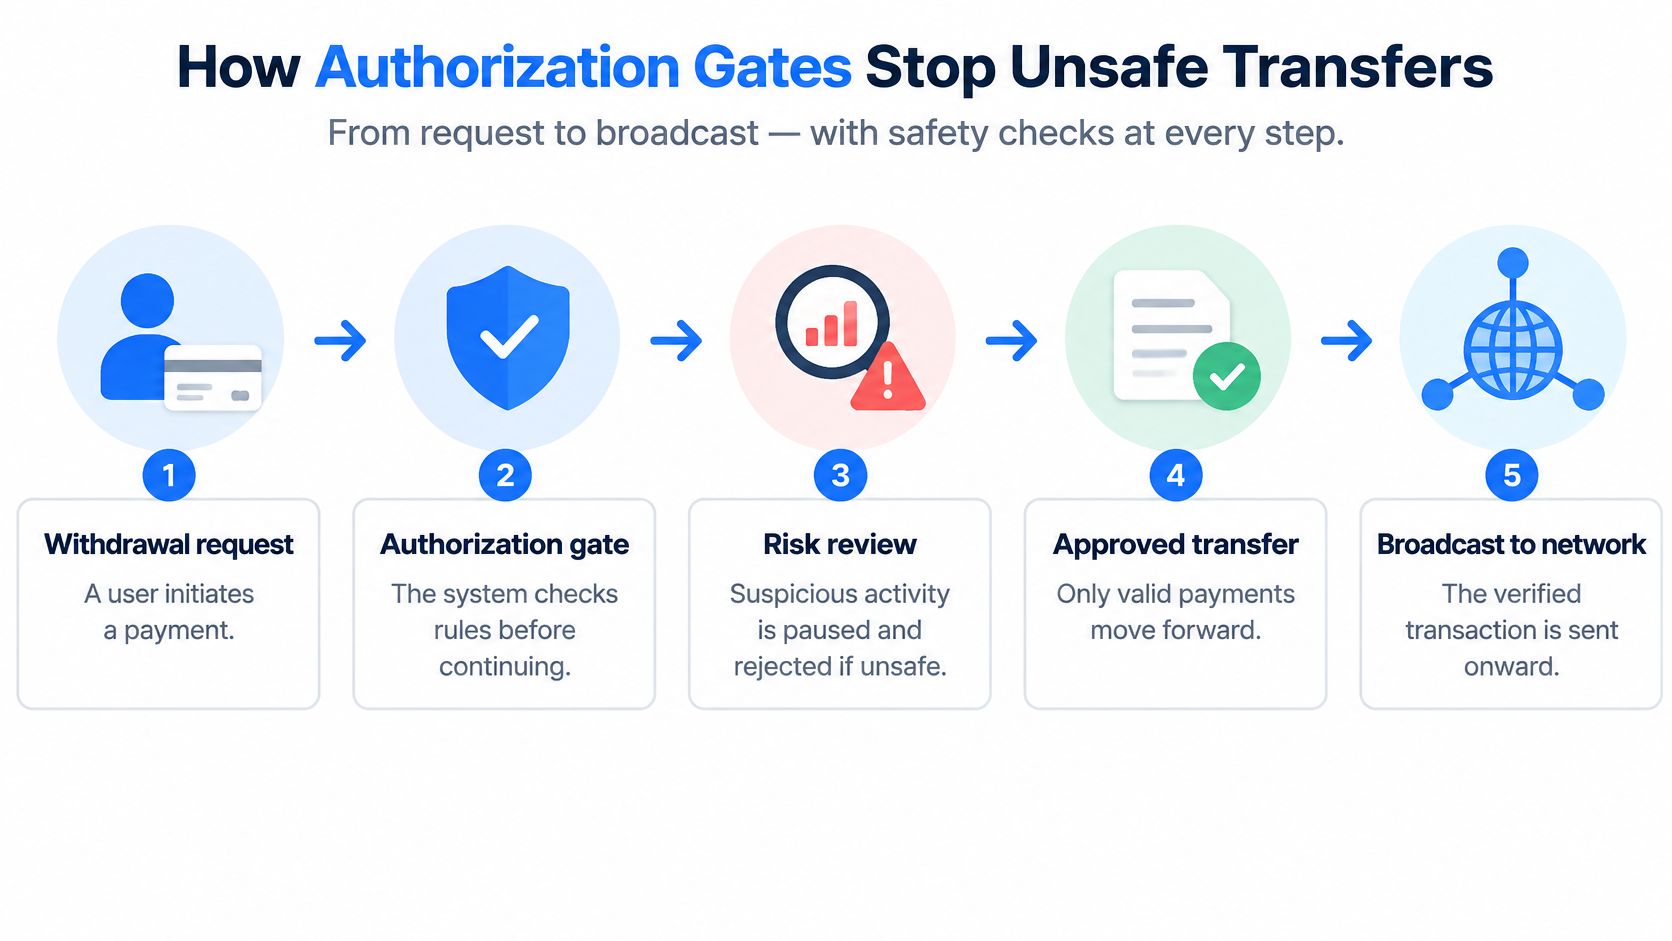
Простежмо виведення з моменту запиту клієнта або сервісу. Першим засобом контролю є не ключ підписання, а стійкий ідентифікатор, створений клієнтом і доданий до запиту. Він дає системі стабільний спосіб посилатися на той самий задуманий переказ, коли застосунок повторює запит після тайм-ауту.
Далі запит проходить перевірки політики. Система оцінює суму, адресу, актив, мережу, роль користувача чи агента та відповідний стан AML. Вона підтверджує потрібний стан схвалення. Якщо перевірка не пройдена, переказ має зупинитися або бути відхиленим до процесу підписання.
Лише запит, який пройшов ці шлюзи, переходить до політики MPC-підписання. За наявності контрольованого клієнтом Co-Signer процес потребує участі визначених сторін або компонентів у потрібному кворумі. Тому одного скомпрометованого оператора недостатньо для переказу, якщо політика вимагає ще одного незалежного схвалення. Конкретна політика важлива: порогове підписання не замінює рішення про те, які транзакції можна підписувати.
Запобігання повторам і обмеження інтеграцій
Ідемпотентність поєднує початковий запит із безпечними повторними спробами. Якщо інтеграція знову надсилає той самий запит після мережевого тайм-ауту, система розпізнає ідентифікатор і не створює друге виведення. Без цього запобіжника застосунок може сплутати відсутню відповідь із відсутньою транзакцією та подати ще один запит.
Обліковим даним API потрібні так само вузькі межі. Інструменти BroLabel для розробників підтримують автентифікацію Ed25519, переліки дозволених IP-адрес і захист від повторного відтворення. Обмежені ключі API мають надавати лише потрібні інтеграції дозволи, а рольовий контроль доступу — відрізняти, наприклад, сервіс, який може запросити виведення, від оператора, який може схвалити чутливу дію. Під час оцінювання цих меж команди також можуть звернутися до найкращих практик управління API.
Гаманці AI-агентів — обмежений приклад. Агенту може бути потрібно зробити дозволений платіж, але це не означає, що він має успадкувати широкий операторський доступ. Окремі гаманці агентів і RBAC можуть обмежувати їхні дії, а аудиторські журнали дають команді змогу їх перевіряти.
Послідовність важлива: авторизація відбувається до підписання, а не після відправлення в мережу. Відправлення передає вже схвалену транзакцію далі; це не момент для виявлення порушення політики адресою, сумою чи роллю ініціатора.
Звірка й потоки подій після авторизації
Авторизація відповідає, чи може транзакція продовжитися. Звірка — що з нею сталося. Це різні завдання, і система, яка записує лише початкове схвалення, не дає фінансовій команді визначити, чи кошти було підписано, відправлено, підтверджено, втрачено через помилку або повернуто.
Операційний журнал із додаванням записів зберігає історію платежу замість заміни одного стану іншим. Виведення можна представити як послідовність стійких записів: запитано, схвалено, підписано, відправлено, підтверджено, помилка або скасовано. Це дає операційній і фінансовій командам спільну основу для дослідження винятків та порівняння внутрішньої активності із записами процесора, банку чи мережі.
WebSocket-події мають пов’язане, але окреме призначення. Такі події, як deposit.observed і deposit.confirmed, а також результати виведення й політик можуть сповіщати системи й операторів про зміни. Проте сповіщення не є фінансовим записом. Воно може надійти пізно, не за порядком або кілька разів, тому споживачам потрібна ідемпотентна обробка й спосіб звіряти історію подій зі стійкими записами журналу.
Простежте депозит до його результату
Розгляньмо оператора iGaming, який призначає TRC20-адресу депозиту кожному гравцеві. Після надходження коштів подія deposit.observed може показати в застосунку депозит в очікуванні. Наступна подія deposit.confirmed може оновити стан платежу гравця, а операційний журнал збереже відповідні записи для подальшого розслідування.
Та сама схема допомагає з дубльованою та невпорядкованою доставкою вебхуків. Повторне сповіщення не має створювати друге зарахування; подія, яка надійшла раніше за попередню, не має стирати чи спотворювати стан транзакції. Команди можуть спрямовувати розбіжності до черги винятків, а потім досліджувати їх за ідентифікаторами та незмінними записами замість відтворення історії з таблиць.
Оновлення в реальному часі показують, що може потребувати уваги. Звірка встановлює те, що підтверджують записи.
Саме тому контроль після авторизації належить до проєктування безпечних платежів. Команди повинні пов’язувати запит, рішення політики, платіжні події та кінцевий результат у простежувану історію. Практичний підхід до документування цього процесу описано в процесі аудиторського робочого потоку BroLabel.
Узгодження архітектури з бізнес-моделлю
Різні компанії мають спільні принципи контролю, але не однакові операційні ризики. Торгова платформа може зосереджуватися на виведенні та зберіганні активів. Необанку потрібне узгоджене представлення карткової, банківської та гаманецької активності. Платіжний шлюз може надавати пріоритет інтеграціям продавців і виняткам між провайдерами. Архітектура має відповідати цим реаліям, а не втискати всі команди в одну операційну модель.
| Бізнес-модель | Основна потреба контролю | Модуль BroLabel |
|---|---|---|
| Біржі й торгові платформи | Виведення за політикою, розподілене підписання та простежуваний шлях від запиту до результату в мережі | BroSettlement для DKG/MPC-підписання та відправлення, операційний журнал і WebSocket-події |
| Необанки й команди фінтех-застосунків | Поєднати активність гаманців із поповненням, фіатними виведеннями й картковими витратами зі збереженням контролю доступу | Вбудовані гаманці, BroWallet, BroCard та операційний журнал |
| Платіжні шлюзи й PSP | Керувати дозволами інтеграцій, змінами статусу платежів і винятками в пов’язаних сервісах | Інструменти API, обмежений доступ, WebSocket-події та підтримка звірки |
| Оператори iGaming і ставок | Правильно пов’язувати депозити й виплати з гравцями та застосовувати політику до видачі | Вбудовані гаманці для кожного гравця, TRC20-адреси, потоки подій і політика виплат |
| Емітенти стейблкоїнів і корпоративні казначейські команди | Контролювати адреси й схвалення, потім звіряти перекази між контрагентами та мережами | BroSettlement, політики контрольованого клієнтом Co-Signer, вбудовані гаманці та операційний журнал |
Доберіть контроль до навантаження
Для бірж головне питання — чи можна незалежно перевірити виведення до підписання та відтворити його після. BroSettlement надає DKG/MPC-підписання 2-of-3, контрольований клієнтом Co-Signer і відправлення в 10 мереж. Операційний журнал і потік подій далі забезпечують видимість руху транзакції.
Для фінтех-команд поповнення гаманця та платежі можуть працювати поряд із картковими або фіатними потоками. BroWallet підтримує купівлю, продаж, обмін, банківське й карткове поповнення та фіатне виведення; BroCard — випуск Mastercard, віртуальні й фізичні картки, Apple Pay і Google Pay. Точне поєднання залежить від потоку продукту та операційних вимог.
Шлюз або PSP може більше цінувати межі інтеграцій, видимість статусів і чисту обробку винятків, ніж єдиний досвід гаманця. Командам iGaming натомість може бути потрібно пов’язувати численні депозитні потоки гравців із відповідними рішеннями про виплати. Казначейським командам потрібні записи, що відрізняють запитаний переказ від схваленого, підписаного, відправленого й підтвердженого.
Команди можуть обирати модулі в міру розвитку операційної моделі замість того, щоб вважати повний інтегрований стек єдиною стартовою точкою. Це важливо, коли початковий обсяг транзакцій важко передбачити: команда може встановити потрібні для запуску засоби контролю, а суміжні можливості додавати після прояснення платіжних потоків. Ширше порівняння методів платежу та їхньої відповідності містить посібник BroLabel про форми платежу.
Контроль ризиків і запобіжники відповідності
Автентифікація додає перевірки до платіжного потоку, але політика визначає, коли вони застосовуються та як обробляються винятки. SCA і 3-D Secure (3DS) допомагають оцінити ризик, однак погано налаштована перевірка може додати тертя, не надавши операторам чіткішого розуміння транзакції. Установіть правила запуску перевірки, записуйте винятки й аналізуйте вплив на клієнтів і шахрайство.
Для платежів без фізичної картки 3DS дає емітенту змогу оцінити дані транзакції та за потреби запросити підтвердження. Він не гарантує захисту від усіх збитків. Зберігайте результат автентифікації разом із платіжним записом і перевіряйте правила відповідальності для конкретної транзакції та платіжних відносин. Посібник Trust Payments щодо відповідальності в 3-D Secure пояснює залежність результатів від цих умов.
Вимірюйте політику, а не лише впровадження
Відстежуйте рівень схвалення, частоту перевірок, рівень шахрайства, чарджбеки та хибні спрацювання за географією й сегментом клієнтів. Установіть пороги перегляду для значних змін, сповіщайте відповідальну команду, коли показник їх перетинає, і регулярно перевіряйте відповідні правила. Якщо правило знижує шахрайство, але відхиляє легітимних клієнтів, використовуйте результати за сегментами для коригування та перевірте, чи покращився баланс.
Контроль відповідності має відповідати платіжному потоку. Travel Rule FATF вимагає від провайдерів послуг віртуальних активів і фінансових установ отримувати, зберігати й безпечно передавати визначені дані відправника та одержувача під час переказу віртуальних активів. FATF повідомляла, що у 2025 році 99 юрисдикцій уже ухвалили або розробляли законодавство для впровадження Travel Rule (найкращі практики FATF). Запис виведення має зберігати і потрібну інформацію, і рішення щодо відповідності. Саме відправлення в блокчейн не документує весь процес.
Сферою PCI DSS також потрібно активно керувати. Стандарт охоплює організації, що зберігають, обробляють або передають дані власників карток, а також системи, здатні впливати на відповідне середовище. PCI DSS v4.0 визначає 12 основних вимог, а вимога 8 розширює MFA на доступ до цього середовища (рекомендації Microsoft щодо PCI DSS). Використовуйте обмежені облікові дані, ідентифікований доступ користувачів, схвалення привілейованих дій та аудиторські журнали. Спільні облікові записи й широкі дозволи сервісів ускладнюють установлення того, хто що зробив.
До запуску перевірте, чи контроль залишає докази, за якими фінансова й команда з відповідності можуть пройти від запиту до остаточного статусу. AML-перевірка має бути частиною запису: фіксуйте її результат і рішення щодо відповідності в платіжному процесі. Рекомендації дивіться в матеріалі про AML-скринінг транзакцій.
- Політика Co-Signer: підтвердьте, які перекази потребують додаткової участі в підписанні та хто її контролює.
- RBAC: перевірте, що дозволи користувачів, операторів і агентів відповідають їхнім обов’язкам.
- Навчання зі звірки: перевірте, як фінансова команда обробляє дублікати сповіщень, затримані підтвердження, невдалі перекази й скасування. Ці випадки перевіряють корисність записів подій та аудиторських журналів після авторизації, а не лише факт схвалення платежу.
Окремий приклад незалежної перевірки смартконтрактів дивіться в оголошенні аудиту безпеки смартконтрактів.
Вибір наступного кроку до запуску
Розглядайте готовність як послідовність, а не перелік функцій. Спочатку підтвердьте політику зберігання й підписання: визначте, хто може ініціювати переказ, які умови потребують схвалення та як бере участь Co-Signer. Потім з’єднайте потік подій з операційним журналом, щоб послідовно відстежувати запити та результати.
Далі визначте обмежені облікові дані й RBAC для застосунків, операторів та агентів. Перевірте повний шлях платежу в пісочниці, зокрема затримані, повторні й невпорядковані події. Фінансова команда має виконати навчальну звірку без вручну складеної таблиці.
Для команд, які оцінюють реалізацію на основі API, модулі BroLabel охоплюють вбудовані гаманці, розрахунки, відправлення в мережу, операційний журнал, WebSocket-події, картки та фіатні інтеграції. Задокументований шлях запуску містить доступ до пісочниці, налаштування консолі й калібрування механізму комісій, а комерційні рівні узгоджено з невизначеним початковим обсягом. Обирайте компоненти за бізнес-моделлю та потрібними засобами контролю; не припускайте, що всі інтеграції мають потрапити до першого випуску.
Рішення про запуск можна звести до простого питання: чи може команда показати, хто запросив платіж, чому він пройшов політику, хто або що його авторизував і які записи підтверджують остаточний статус? Якщо відповідь неповна, залиште процес у тестуванні до усунення відсутнього контролю чи доказу.
Поширені запитання про безпечні платіжні рішення
Чим безпечні платіжні рішення відрізняються від самої обробки платежів?
Обробка платежів проводить транзакцію через провайдера або мережу. Безпечні платіжні рішення також визначають, хто може ініціювати й схвалити рух, захищають чутливі дані та зберігають записи про шлях транзакції до результату. Оцінюючи провайдера, запитуйте про дозволи, винятки й звірку, а не лише про приймання платежу.
Чим MPC-підписання 2-of-3 із контрольованим клієнтом Co-Signer відрізняється від моделі з одним ключем?
Модель з одним ключем залежить від контролю над одним ключем підписання. У пороговій схемі MPC повноваження розподілені між учасниками, а для створення підпису потрібен визначений поріг. Контрольований клієнтом Co-Signer дає клієнту конкретну роль у цьому процесі. Покупець однаково має перевірити, хто контролює кожного учасника, які шлюзи політики застосовуються та як записуються схвалення.
Чи роблять 3DS або SCA платіжну систему безпечною самі по собі?
Ні. Автентифікація допомагає перевірити транзакцію чи клієнта, але не замінює політику авторизації, моніторинг, операційну перевірку або докази розрахунку. Вона також не гарантує легітимності кожного платежу чи однакового режиму відповідальності для всіх транзакцій. Команди мають зберігати результати автентифікації та вимірювати вплив політик і на ризик, і на завершення легітимних платежів.
Як звіряти депозити, виведення та скасування без ручних таблиць?
Використовуйте стійкі ідентифікатори транзакцій і операційний журнал із додаванням записів про зміни стану замість перезапису історії. Сприймайте WebSocket-повідомлення як своєчасні сповіщення, а потім звіряйте їх зі збереженими записами, щоб дублікати чи невпорядковані події не створювали подвійних зарахувань і не приховували винятків. Спрямовуйте розбіжності, невдалі перекази й скасування до процесу винятків, який фінансова команда може перевірити й проаудіювати.
BroLabel надає модульну інфраструктуру для гаманців, MPC-розрахунків, платіжних подій та звірки на основі операційного журналу, щоб команди оцінювали контроль відповідно до реального шляху коштів. Відкрийте пісочницю й перевірте модулі за своєю бізнес-моделлю на BroLabel.