Витрати за картками, прив’язаними до стейблкоїнів, зросли приблизно з $582 млн у 2024 році до близько $4,5 млрд у 2025 році. Практичне завдання вже полягає не в тому, щоб довести попит користувачів на цей продукт, а в побудові інфраструктурного рівня, який дає змогу керувати таким зростанням, проводити звірку та виконувати регуляторні вимоги.
Ця відмінність важлива для кожного, хто запускає фінтех-продукт, гаманець, сервіс виплат або карткову програму. Картка зі стейблкоїнами не перетворює баланс у блокчейні на звичайний банківський рахунок за помахом чарівної палички. Вона з’єднує дві платіжні системи з різними правилами розрахунків, сценаріями відмови та вимогами до доказів.
Споживчий маркетинг зазвичай зосереджується на зручності. Інституційні оператори мають зосередитися на блокуваннях під час авторизації, порогах підтвердження, правилах підписання, клірингових файлах, скасуваннях, чарджбеках, рішеннях щодо відповідності вимогам та операційному журналі, який усе це пов’язує. Картку бачить користувач, але саме операційний рівень визначає, чи витримає програма робоче навантаження.
Зміст
- Чому картки зі стейблкоїнами стали інфраструктурним завданням
- Що насправді робить картка зі стейблкоїнами
- Як синхронізуються ончейн- та офчейн-процеси
- Контроль відповідності, без якого карткова програма не обійдеться
- Варіанти інтеграції та реальні сценарії
- Юніт-економіка: де картки зі стейблкоїнами втрачають гроші
- Ризики й контроль до запуску
- Від пісочниці до запуску та запитання покупців
Чому картки зі стейблкоїнами стали інфраструктурним завданням
За галузевими оцінками, зібраними у статистиці ринку стейблкоїнів від Statista, витрати за картками, прив’язаними до стейблкоїнів, зросли приблизно з $582 млн у 2024 році до близько $4,5 млрд у 2025 році — орієнтовно на 673% за один рік. Інший аналіз оцінив витрати за картками Visa, прив’язаними до стейблкоїнів, у $3,5 млрд у річному вимірі в четвертому кварталі 2025 фінансового року — приблизно на 460% більше, ніж роком раніше, і близько 19% загального обсягу розрахунків за криптокартками.
Ці цифри не означають, що стейблкоїни глобально замінюють звичайні картки. Вони показують, що використання стейблкоїнів через картки вийшло за межі поодиноких пілотних проєктів і стало вимірюваною платіжною діяльністю. У тих самих матеріалах загальний річний обсяг операцій за криптокартками наприкінці 2025 року оцінювали більш ніж у $18 млрд, тоді як картки зі стейблкоїнами залишалися лише частиною ширшої економіки стейблкоїнів.
Головний противник — фрагментований ланцюг провайдерів. Провайдер гаманця бачить депозит, емітент картки — авторизацію, операційний журнал — коригування балансу, система відповідності — результат перевірки, а фінансова команда отримує кліринговий файл. Якщо ці системи не можуть узгодити один стан транзакції, обсяг операцій перетворюється на операційне зобов’язання.
Розрив у звірці
Під час демонстрації карткова програма зі стейблкоїнами може виглядати цілком справною, але в робочому режимі залишати невирішені питання:
- Чи підтверджено баланс? Виявлений переказ у блокчейні ще не обов’язково доступний для витрачання.
- Чи знято блокування картки? Скасована або частково завершена авторизація потребує явного стану в операційному журналі.
- Який актив було витрачено? Контекст мережі важливий, особливо коли той самий стейблкоїн існує в кількох блокчейнах.
- Хто схвалив рух коштів? Рішення щодо відповідності вимогам і підписання потрібно зберігати разом із транзакцією.
- Що має врегулювати фінансова команда? Записи карткової мережі та ончейн-записи рідко надходять в однаковому форматі чи за однаковим графіком.
Саме тому операційна модель платіжної інфраструктури стейблкоїнів має розглядати картку як один компонент більшої системи. Продуктова команда відповідає за користувацький досвід, але інженерна, фінансова, казначейська, ризикова команди та команда з відповідності залежать від стійких станів транзакції.
Практичний висновок: обсяг карткових операцій не приховує слабкий контроль. Він швидше його виявляє.
Тому серйозний запуск починається з визначення власника операційного запису. Вирішіть, яка система є авторитетним джерелом доступного балансу, які події можуть змінювати цей баланс, як відображаються транзакції в очікуванні та спірні транзакції і як компанія доводить, що сталося після збою. Без цих рішень збільшення кількості власників карток лише примножує винятки, які ніхто не може пояснити.
Що насправді робить картка зі стейблкоїнами
Картку зі стейблкоїнами найкраще розуміти як міст між розрахунками в блокчейні та звичайною картковою авторизацією. Користувач зберігає або отримує цифрові долари, а продавець продовжує користуватися звичним прийманням карток і розрахунками через карткову мережу. Для роботи картки продавцю не потрібно безпосередньо приймати USDC або USDT.
Цей міст працює за двома годинниками. Публічні блокчейни можуть фіналізувати перекази за секунди після криптографічної перевірки. Карткові мережі зазвичай використовують відкладений нетто-розрахунок, а кліринг і розрахунок часто тривають приблизно 24–48 годин, як описано в технічному аналізі фінальності та карткових платежів.
Поширена помилка — вважати, що картка списує кошти з криптогаманця в реальному часі. Насправді емітент має негайно схвалити покупку, зарезервувати або конвертувати потрібну вартість, керувати ризиком подальшого розрахунку та визначити дії на випадок затримки, скасування або відхилення блокчейн-транзакції.
Авторизація — це ще не розрахунок
Надійна конструкція розділяє карткову транзакцію на окремі стани:
- Запит на авторизацію. Емітент перевіряє стан картки, доступний баланс, обмеження продавця, правила ризику та ліміти витрат.
- Створення блокування. Система резервує відповідну суму, не вважаючи транзакцію завершеною.
- Конвертація або попереднє фінансування. Стейблкоїни можна конвертувати, резервувати або забезпечувати фінансування відповідно до правил емітента.
- Приймання клірингу. Карткова мережа надає фінальний кліринговий запис, який може відрізнятися від початкової авторизації.
- Розрахунок і проведення. Операційний журнал проводить завершену суму, звільняє невикористані блокування та записує комісії або курсові різниці.
- Обробка винятків. Скасування, повернення, часткові списання, спори та чарджбеки отримують явні стани.
Отже, емітенту потрібен механізм попереднього фінансування та керування ризиком, а не лише кінцева точка балансу гаманця. Також потрібні пороги підтвердження блокчейну, оцінювання комісій для кожної мережі, ліквідність для чарджбеків і звірка між файлами карткової мережі та ончейн-активністю.
Баланс гаманця показує, що система може відобразити. Контрольований баланс авторизації показує, скільки емітент готовий витратити.
Ця відмінність впливає на продуктові обіцянки. Формулювання «витрачайте безпосередньо з гаманця» може бути корисним для користувача, але серверна частина все одно потребує контрольованої правилами конвертації та блокувань в операційному журналі. Сприйняття пов’язаного з карткою гаманця як простого списання в реальному часі створює прихований ризик саме там, де карткова авторизація очікує визначеності.
Як синхронізуються ончейн- та офчейн-процеси
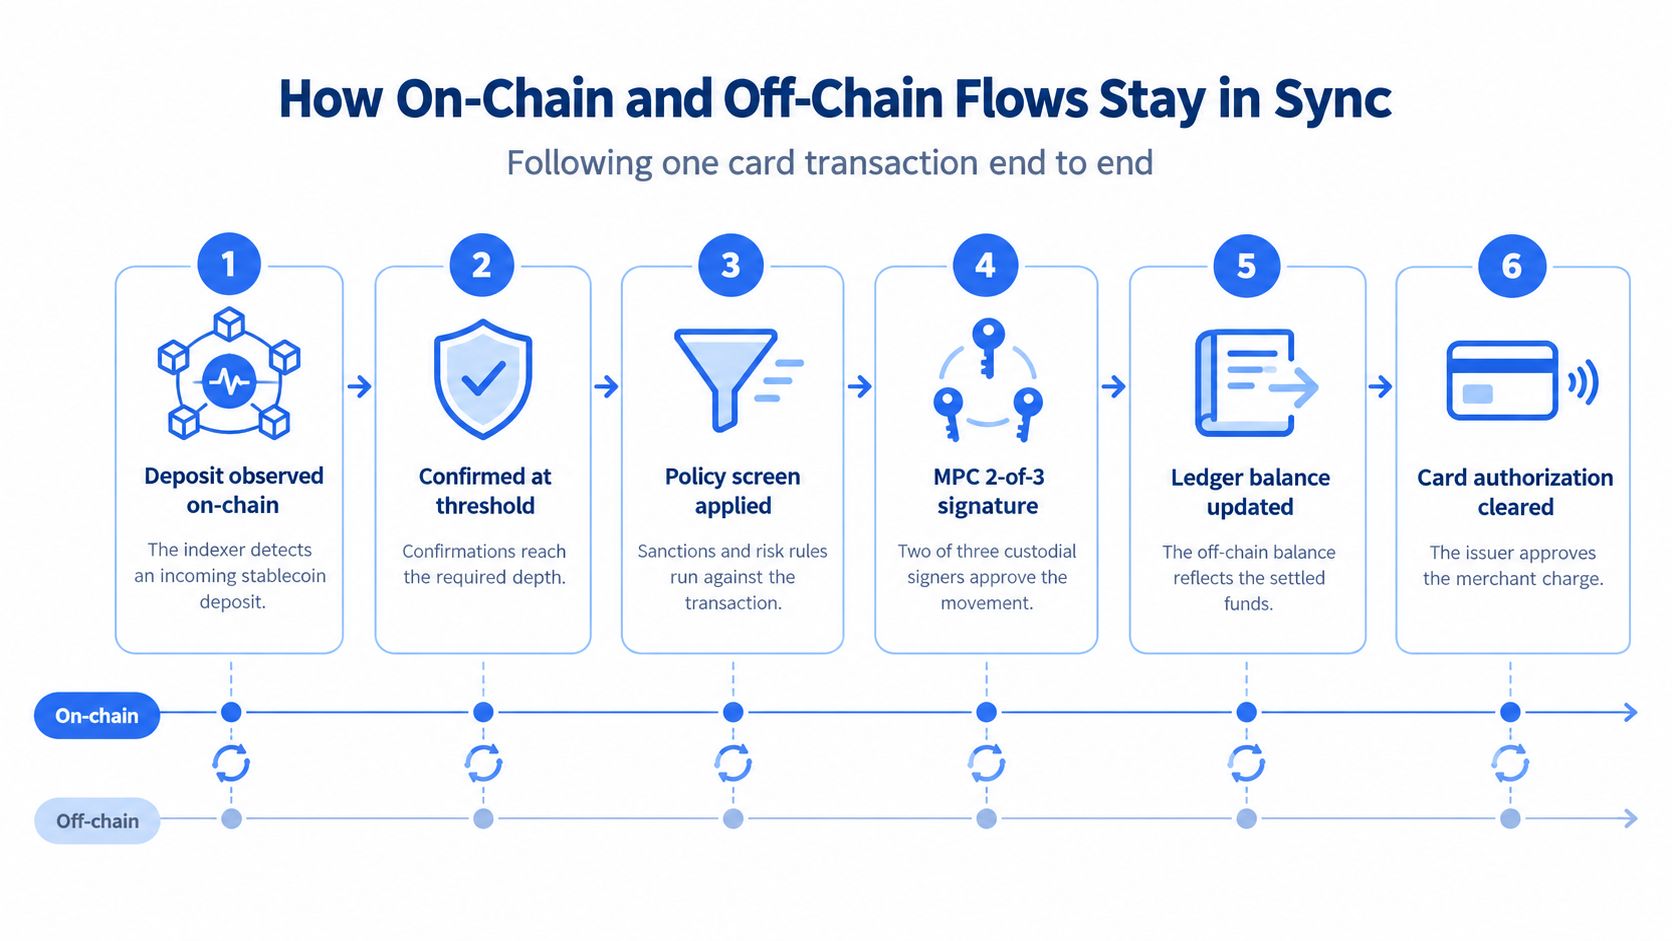
Робочий процес починається ще до прикладання картки. Він стартує, коли індексатор помічає вхідний депозит у стейблкоїнах, і триває до клірингу відповідної покупки картковою мережею.
Шлях транзакції
1. Депозит виявлено в блокчейні. Індексатор виявляє вхідний переказ і записує хеш транзакції, актив, мережу, адресу, суму та ідентифікатор операції. На цьому етапі кошти вже помічено, але не обов’язково підтверджено чи зроблено доступними.
2. Досягнуто порога підтвердження. Сервіс гаманця чекає на потрібну для конкретної мережі глибину підтвердження. Операційний журнал має відрізняти observed від confirmed, адже наступна карткова авторизація не повинна вгадувати, чи безпечно використовувати переказ.
3. Застосовано перевірку правил. Перевірка охоплює депозит і пов’язаних із ним контрагентів. Результат потрібно зберегти в записі транзакції, зокрема чи система схвалила, відхилила або направила активність на перевірку.
4. Рух коштів підписано через MPC. Якщо кошти потрібно перемістити, контрольований правилами процес підписання MPC 2-з-3 може вимагати, щоб транзакцію дозволили два з трьох підписувачів зберігання. Клієнтський Co-Signer додає незалежну межу схвалення, тому операційна команда не залежить від однієї централізованої точки підписання.
5. Баланс в операційному журналі оновлено. Незмінюваний операційний журнал проводить розрахований баланс і пов’язує його з ончейн-подією. У журналі також слід записувати блокування, скасування, комісії та повернення, а не зводити все до одного змінюваного балансу.
6. Карткова авторизація та кліринг. Емітент перевіряє доступний баланс і схвалює платіж продавцю. Пізніше кліринговий запис визначає фінальну суму та запускає правильне проведення, звільнення блокування, коригування конвертації або стан спору.
Одна деталь реалізації важливіша, ніж може здатися. Події WebSocket доповнюють операційний журнал, але не замінюють його. Такі події, як deposit.observed, deposit.confirmed, оновлення стану виведення та результати перевірок правил, своєчасно повідомляють застосункам про зміни. Незмінюваний операційний журнал зберігає стійкий бухгалтерський запис, якщо споживач від’єднався, працівник повторив запит або дві системи отримали події в неочікуваному порядку.
Ідемпотентність — це бухгалтерський контроль
Активи в кількох мережах роблять повторну обробку особливо небезпечною. Самої назви активу недостатньо. USDT в одній мережі та USDT в іншій мають зберігати контекст мережі й адреси, як підкреслено в матеріалі про фрагментацію мереж стейблкоїнів і звірку.
Кожна операція повинна мати унікальний ідентифікатор, визначений життєвий цикл і API-контракт, безпечний для повторення. Повторний запит має повернути наявний результат або безпечно продовжити ту саму операцію. Він не повинен створювати друге виведення, двічі проводити депозит або більше одного разу звільняти блокування картки.
Практична архітектура проста:
- Стійкі події життєвого циклу повідомляють наступним сервісам, що змінилося.
- Записи незмінюваного операційного журналу зберігають фінансову історію.
- Періодична звірка порівнює записи журналу, блокчейн-події та карткові клірингові файли.
- Ключі ідемпотентності запобігають дублюванню дій під час повторних запитів.
- Операційні панелі керування показують невирішені стани, а не приховують їх.
Так інженерна, фінансова команди та команда з відповідності отримують однакову відповідь на критичне питання: кошти побачили, підтвердили, витратили, повернули, відхилили чи вони досі залишаються у невизначеному стані?
Контроль відповідності, без якого карткова програма не обійдеться
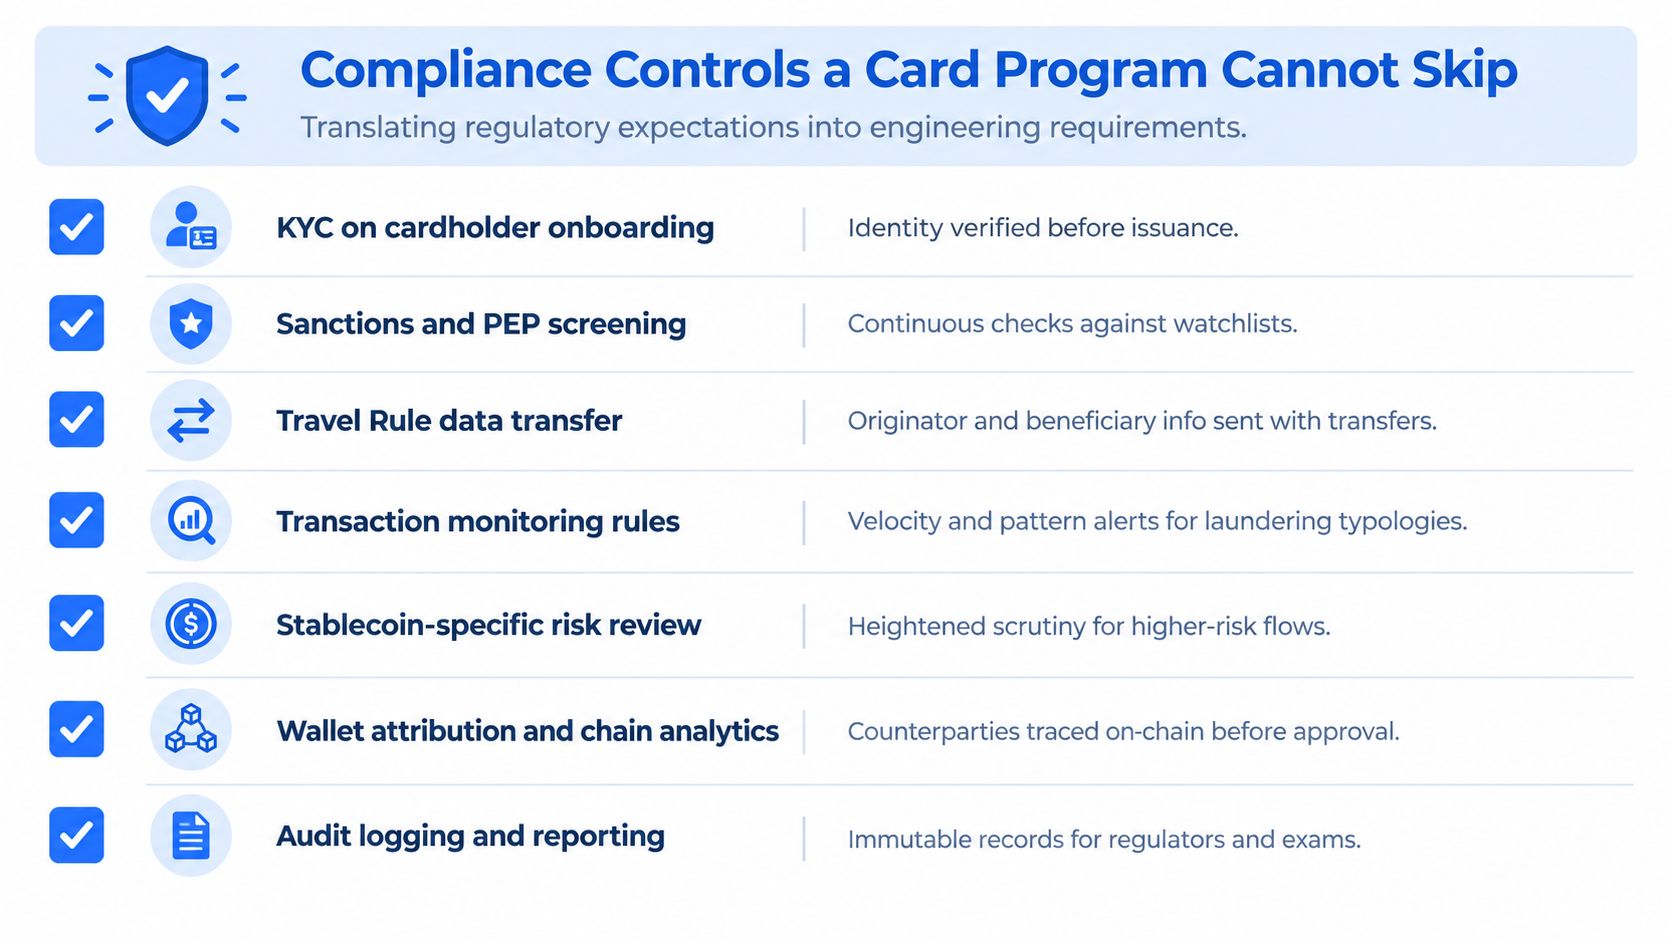
Стейблкоїни створюють ширшу поверхню відповідності вимогам, ніж лише реєстрація користувача. Сприйняття їх як стабільних активів може стимулювати ширше платіжне використання, посилюючи важливість перевірки депозитів, переказів, поповнення карток, виведень і виплат. Аналіз ризиків стейблкоїнів та вимог до резервів від МВФ описує підвищені ризики відмивання коштів, фінансування тероризму й розповсюдження зброї та наголошує на сильному контролі резервних активів.
Інженерна відповідь — робочий процес, який застосовує правила протягом усього життєвого циклу транзакції. Користувач не повинен один раз пройти KYC і після цього отримати необмежений шлях від зовнішнього гаманця до карткової авторизації.
Перевірка потрібна під час кожного руху вартості
Корисна модель контролю охоплює:
- Перевірку депозиту. Оцініть вхідні активи та контекст гаманця, перш ніж зробити кошти доступними.
- Перевірку переказу. Застосуйте правила до підписання внутрішніх або зовнішніх переміщень.
- Перевірку поповнення картки. Пов’яжіть подію поповнення з власником картки та профілем витрат.
- Перевірку виведення. Перегляньте адресу отримувача, мережу, суму та індикатори ризику.
- Перевірку виплати. Вимагайте явного результату до відправлення коштів отримувачу.
- Передавання на перевірку. Спрямовуйте ризикованішу активність людині або в затверджений робочий процес до підписання.
- Збереження доказів. Зберігайте рішення правил, їхню версію, дію перевіряльника та стан транзакції.
Етап підписання має бути відокремлений від механізму правил. Сервіс відповідності може рекомендувати схвалення, але контрольовані правила Co-Signer мають визначати, чи дозволено рух транзакції. Контроль доступу на основі ролей повинен обмежувати коло тих, хто може налаштовувати правила, схвалювати винятки, ініціювати відправлення в мережу та переглядати чутливі записи.
Таке саме розділення стосується приймання карток. Командам, які працюють із продавцями підвищеного ризику, варто розглядати відповідність PCI для продавців підвищеного ризику як частину ширшого середовища платіжного контролю, а не як перелік, повністю переданий процесору.
Відображення балансу також потребує моделі станів. «Підтверджено», «перевірено», «доступно» та «схвалено для карткової авторизації» — різні стани. Гаманець може показувати баланс, який залишається обмеженим, доки не завершено поріг підтвердження, перевірку відповідності або розрахункові правила. Тому процес керування відповідністю має пов’язувати продуктові стани з операційними рішеннями, а не дозволяти інтерфейсу створювати хибне враження доступності.
Варіанти інтеграції та реальні сценарії
Правильний шлях інтеграції залежить від того, чим бізнес уже володіє. Необанку можуть бути потрібні картки й баланси гаманців, тоді як ідентифікація клієнтів та підтримка вже працюють. iGaming-оператору можуть бути потрібні окремі депозитні адреси для гравців, нарахування на основі подій і схвалення виплат. Платформі виплат може знадобитися автоматизоване казначейство з обмеженими гаманцями AI-агентів замість інтерфейсу споживчого гаманця.
Повний підхід об’єднує BroSettlement, вбудовані гаманці, операційний журнал, події WebSocket, BroCard і BroWallet. Модульний підхід вбудовує лише ті компоненти, яких бракує наявному застосунку.
BroSettlement забезпечує DKG і підписання MPC 2-з-3, правила клієнтського Co-Signer та відправлення у понад 10 підтримуваних основних мереж. Вбудовані гаманці підтримують моделі для користувача, агента або гравця. BroCard забезпечує випуск карток Mastercard із віртуальними й фізичними картками, зокрема підтримкою Apple Pay і Google Pay. BroWallet охоплює купівлю, продаж, обмін, поповнення банківським переказом і карткою та фіатний вивід.
Три операційні моделі
Необанк для людей без доступу до банківських послуг. Необанк може вбудувати гаманці, пов’язати підтверджені баланси стейблкоїнів із картковим контролем і запропонувати витрати в доларах через наявну інфраструктуру приймання карток. Ключовий контроль охоплює перевірку особи, стани доступності балансу, правила конвертації, обробку виведень і зрозумілі користувачу записи комісій та повернень.
iGaming-оператор. Кожен гравець може отримати окрему депозитну адресу TRC20. Події deposit.observed і deposit.confirmed оновлюють внутрішній стан рахунку оператора, а правила оператора виконуються до підписання виплати. Це відокремлює облік гравця від блокчейн-підтвердження та не дозволяє сервісу виплат вважати непідтверджений депозит розрахованим доходом.
Платформа виплат. Гаманці AI-агентів можуть підтримувати автоматизовані казначейські дії з RBAC, журналами аудиту, обмеженими правами та окремо контрольованими правилами підписання. Агент може підготувати операцію, але саме рівень правил і Co-Signer визначають, чи дозволено рух коштів.
| Сценарій | Основні модулі | Ключовий контроль | Основний ризик |
|---|---|---|---|
| Необанк додає витрати у стейблкоїнах | Вбудовані гаманці, BroCard, журнал, інтеграції фіатного вводу/виводу | KYC, стани балансу, правила конвертації, обробка спорів | Баланс користувача й картковий розрахунок розходяться |
| iGaming з окремими депозитами гравців | Гаманці гравців, події WebSocket, журнал, BroSettlement | Пороги підтвердження, прив’язка гаманця, правила виплат | Депозити зараховуються або виплачуються двічі |
| Автоматизоване казначейство виплат | Гаманці AI-агентів, RBAC, BroSettlement, журнал | Обмежені права, схвалення Co-Signer, аудиторські записи | Автоматизація підписує несанкціонований переказ |
Рішення не повинно починатися з карткового інтерфейсу. Спочатку потрібно визначити систему обліку, межу підписання та винятки, які може усунути операційна команда. Команди, що оцінюють карткову програму, можуть використати огляд API випуску карток, щоб зіставити вимоги до випуску з рештою платіжного стека.
Юніт-економіка: де картки зі стейблкоїнами втрачають гроші
Картка зі стейблкоїнами може показувати позитивний дохід від інтерчейнджу й усе одно втрачати гроші на кожній транзакції. Результат залежить від моменту продажу стейблкоїна, застосованого курсу, сторони, що покриває витрати блокчейну та мережі, а також від способу фінансування повернень і чарджбеків.
Модель на рівні транзакції має відповідати на шість операційних запитань:
- Час конвертації. Стейблкоїн продається після схвалення авторизації, після клірингу транзакції чи в межах казначейської стратегії з утриманням і хеджуванням?
- Основа ціноутворення. Який курс використовується і як спред показують користувачу?
- Витрати мережі. Хто покриває блокчейн-комісії, витрати конвертації та невдалі спроби відправлення в мережу?
- Доступ до готівки. Комісії банкомата, виведення та фіатної виплати стягуються окремо чи покриваються маржею?
- Обробка винятків. Повернення відновлює початкову кількість стейблкоїнів, фіатну вартість чи розрахований еквівалент?
- Фінансування спорів. Звідки надходить ліквідність, якщо чарджбек відкрили після початкової конвертації?
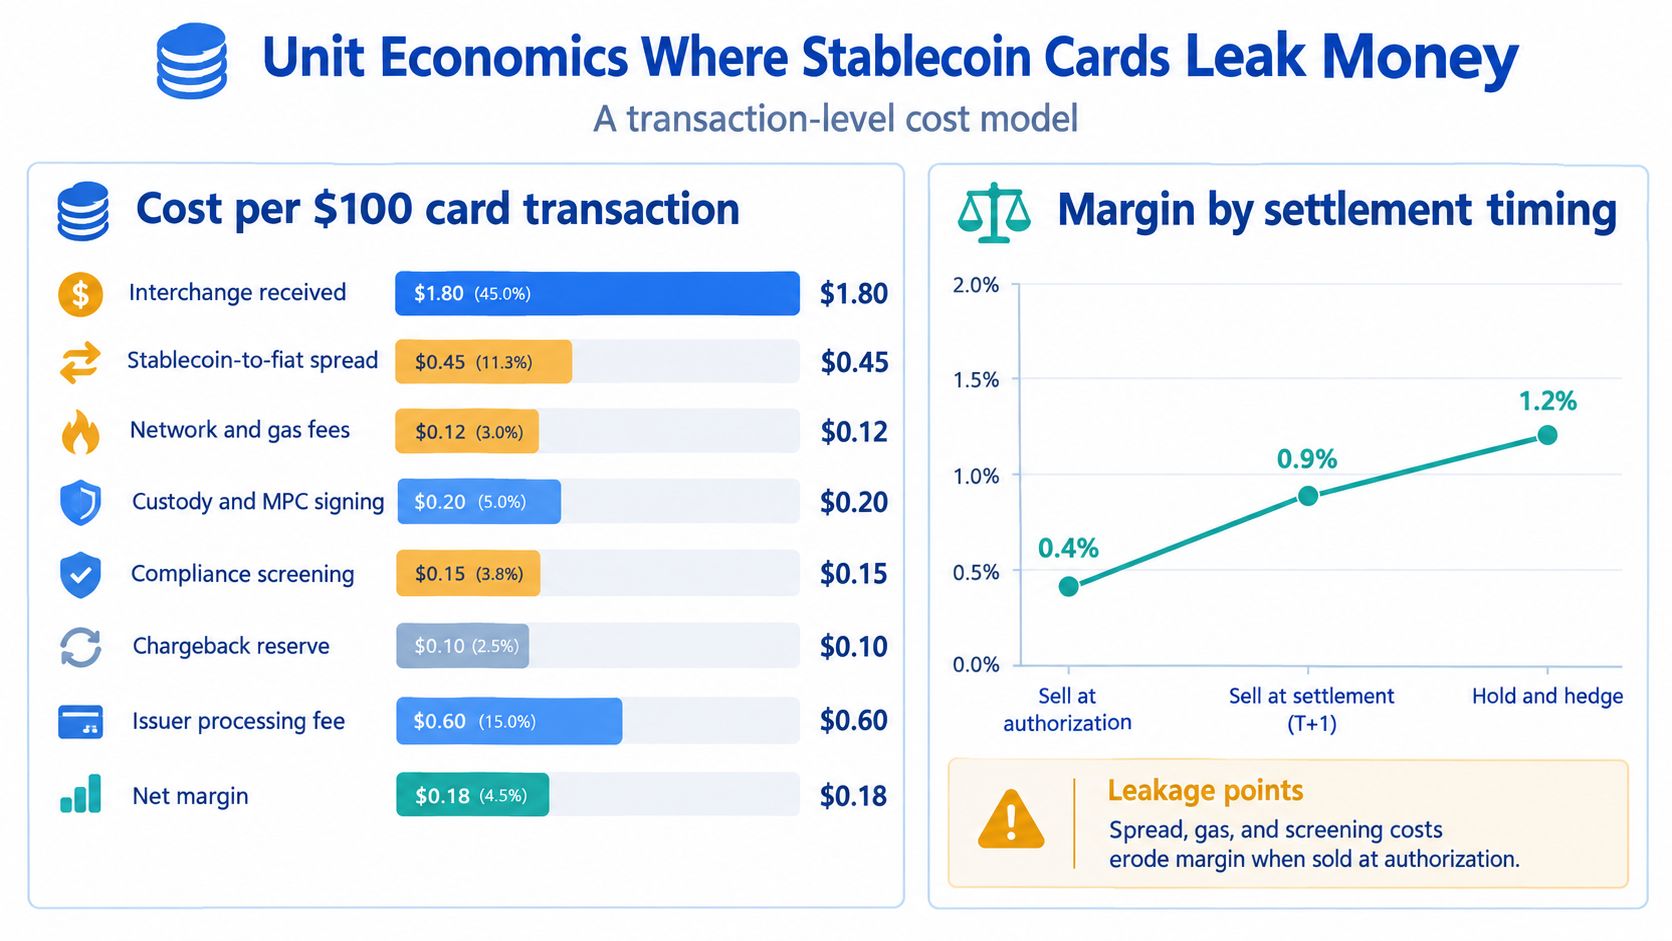
Розрахункова модель має враховувати час, а не лише комісії
Фінансова команда має змоделювати щонайменше одну внутрішню карткову покупку, одну транскордонну покупку, зняття готівки в банкоматі, повернення та відхилену транзакцію. Для кожного шляху покажіть суму для користувача, витрачену кількість стейблкоїнів, курс конвертації, спред, витрати мережі, витрати зберігання активів, вартість перевірки, комісію емітента, резервні відрахування та фінальну маржу.
Час визначає ризик оператора. Продаж під час авторизації зменшує подальшу цінову й розрахункову невизначеність, але може одразу створити втрати на конвертації. Продаж під час розрахунку дає оператору більше інформації, водночас карткове зобов’язання та позицію у стейблкоїнах доводиться керувати разом. Утримання та хеджування зберігають гнучкість, але додають ризики казначейських правил і виконання.
«Нульова комісія» все одно може приховувати економічні витрати. Вартість може зменшуватися через спред обміну, невигідний час, мережеву конвертацію, газ, комісії банкомата або комісію за виведення, показану лише після транзакції. У деяких юрисдикціях карткова покупка також може вважатися відчуженням базового цифрового активу для цілей оподаткування, навіть якщо користувач сприймає її як звичайну витрату.
Вимірюйте операційну маржу
Робоча панель керування має зосереджуватися на показниках, які пояснюють прибутковість карток:
- Частка схвалених авторизацій із розподілом за станом фінансування та результатом оцінювання ризику.
- Затримка розрахунку, виміряна від авторизації через кліринг до проведення в операційному журналі.
- Комісії мережі на профінансовану транзакцію, включно з невдалими або повтореними операціями.
- Дохід за платіжними коридорами, відокремлений від валового платіжного обсягу.
- Час повернення та відновлення вартості, щоб фінансова команда могла виявити втрати на конвертації.
Ці показники пов’язують поведінку клієнтів і казначейські рішення з маржею. Вони також показують, чи коридор прибутковий завдяки реальному доходу, чи лише тому, що витрати, резерви або ризик повернень ще не визнано.
Сам розмір ринку не робить картковий канал економічно вигідним. Витрати за картками залишаються спеціалізованим сценарієм використання стейблкоїнів, а не показником загального впровадження. Deloitte прогнозував, що до 2030 року стейблкоїни можуть забезпечувати понад $200 млрд роздрібних платежів у США і приблизно 2,5% безготівкових транзакцій у США через прямі платежі, внутрішні розрахунки, обробку або механізми фінансування, як описано в прогнозі роздрібних платежів у стейблкоїнах. Тому команда засновників має схвалювати програму на основі маржі внеску на рівні транзакції для кожного коридору, а не широких прогнозів впровадження.
Ризики й контроль до запуску
Переміщення токенів — не те саме, що надійні платіжні операції. Робота Ради з фінансової стабільності щодо криптоактивів і глобальних стейблкоїнів визначає структурні вразливості, посилення зв’язків із традиційними фінансами, ризики операційних збоїв і прогалини в тому, як юрисдикції впровадили глобальну рамку.
Перелік перевірок перед запуском має ранжувати збої за можливою шкодою.
| Сценарій відмови | Контроль, обов’язковий до запуску |
|---|---|
| Клірингові файли карток не звіряються з ончейн-подіями | Незмінюваний операційний журнал, унікальні ідентифікатори операцій і планова звірка |
| Один компонент зберігання може дозволити будь-який рух коштів | Підписання MPC 2-з-3 із клієнтським Co-Signer |
| Повторні запити створюють дублікати депозитів або виведень | Ключі ідемпотентності, захист від повторного виконання та стійкі стани операцій |
| Рішення правил неможливо відтворити під час аудиту | Незмінні записи з результатами перевірки, схвалення, дій перевіряльника та підписання |
| Автоматизація може перемістити більше коштів, ніж передбачено | API-ключі з обмеженими правами, RBAC, список дозволених IP-адрес і визначені ліміти витрат |
| Блокчейн-підтвердження помилково вважають фінальним бізнес-розрахунком | Окремі стани: виявлено, підтверджено, доступно, проведено, скасовано та оскаржено |
Co-Signer повинен мати чітку межу правил. Він не має бути аварійною кнопкою, яку команда обходить щоразу, коли транзакція незручна. Визначте, хто може схвалювати, які умови запускають перевірку, які мережі й активи дозволені та як виняток стає частиною постійного аудиторського запису.
Команди також можуть використати ширший матеріал про практичне керування ризиками DeFi від Yield Seeker як корисне джерело для осмислення ризику, контролю та локалізації відмов поза картковим рівнем.
До запуску перевірте невдалі підтвердження, дублікати вебхуків, затриманий кліринг, часткові повернення, чарджбеки, відхилені виведення, недоступних учасників підписання та утримання на перевірці правил. Якщо фінансова команда не може пояснити отримані записи журналу або операційна команда не знає наступної дії, програма не готова до масштабування.
Від пісочниці до запуску та запитання покупців
Картка — лише видима поверхня продукту. Готовність до запуску залежить від того, чи може операційний рівень звіряти баланси, пояснювати винятки та підтримувати перевірку за невизначеного початкового обсягу. Почніть у пісочниці, налаштуйте консоль, відкалібруйте механізм комісій і перевірте весь шлях від авторизації до розрахунку, перш ніж масово випускати картки.
Модульний API-стек може з’єднати вбудовані MPC-гаманці, операційний журнал, відправлення в мережі, випуск карток та інтеграції фіатного вводу/виводу, залишивши на місці наявний застосунок покупця. Сприймайте ці компоненти як окремі операційні відповідальності, навіть якщо їх надає одна платформа. Таке розділення прояснює відповідальність, обробку відмов та оцінювання провайдера.
Запитання покупців
Чи можемо ми випускати картки, не зберігаючи ключі користувачів?
Так. Некастодіальна конструкція може розподілити повноваження підписання через MPC і включити клієнтський Co-Signer у шлях схвалення. Модель зберігання та ліцензування все одно залежить від відповідних юрисдикцій, партнерів і видів діяльності.
Що відбувається з балансом стейблкоїнів під час карткового спору?
Система має зберігати авторизацію, блокування, кліринговий запис, деталі конвертації та стан спору. Повернення або чарджбек повинні створювати явну подію журналу, яка показує, яку вартість відновлено і чому. Перезапис балансу без сліду ускладнює розслідування для фінансової команди та підтримки.
Як працюють окремі депозитні адреси для гравців в iGaming?
Оператор призначає адресу кожному гравцю, спостерігає вхідну транзакцію, чекає потрібного стану підтвердження, застосовує правила та зараховує кошти на рахунок гравця через ідемпотентну операцію журналу. Підписання виплати залишається окремою контрольованою дією з власним схваленням і операційним власником.
Що оцінювати насамперед під час порівняння провайдерів карткової інфраструктури?
Почніть з операційного запису та обробки відмов. Запитайте, як провайдер представляє стани очікування, розрізняє активи в різних мережах, обробляє повторні запити, звіряє картковий кліринг, записує повернення й чарджбеки та надає докази відповідності. Переконайтеся, що клієнти мають доступ до подій і даних журналу. Комерційні рівні мають відповідати невизначеному ранньому обсягу, а не вимагати передчасних зобов’язань.
До запуску навмисно перевірте складні випадки, зокрема затриманий кліринг, часткові повернення, відхилені виведення та утримання на перевірці правил. Відкалібруйте комісії, задокументуйте переходи станів, призначте відповідальних за невирішені транзакції та розширюйте картковий продукт лише після того, як фінансова й операційна команди зможуть пояснити записи та наступні дії.
BroLabel надає модульну інфраструктуру для вбудованих MPC-гаманців, незмінюваного операційного журналу, відправлення в мережі, випуску карток, інтеграцій фіатного вводу/виводу, подій WebSocket і контрольованого правилами підписання. Відвідайте BroLabel, щоб оцінити шлях через пісочницю та спроєктувати карткову програму зі стейблкоїнами навколо звірки, відповідності вимогам і контролю під час запуску.