Ви керуєте фінтех-компанією, біржею, необанком або iGaming-платформою, і запит на виведення щойно потрапив до черги. Сама транзакція звичайна. Складне питання полягає в тому, чи може один скомпрометований сервер, обліковий запис працівника, хмарний акаунт або апаратний пристрій дозволити її без відома інших.
Саме цю операційну проблему вирішує порогова схема підпису. Вона розподіляє повноваження підписання між незалежними сторонами, а потім пов'язує криптографічний контроль із правилами, процесами схвалення, звіркою та реагуванням на інциденти. У робочому режимі важливий алгоритм підписання, але не менше значення має контроль навколо нього. Безпечний гаманець, який фінансова команда не може звірити, операційна — спостерігати, а ризик-команда — швидко вимкнути, усе одно створює неприйнятну загрозу.
Зміст
- Єдина точка відмови у зберіганні криптоактивів
- Як порогова криптографія розподіляє довіру
- Порогові підписи та ончейн-multisig
- Керування затримкою й накладними витратами комунікації
- Реагування на інциденти й компрометацію ключів
- Інтеграція підписання з операційним журналом
- Поширені запитання покупців інфраструктури
Єдина точка відмови у зберіганні криптоактивів
Казначейський оператор виявляє, що гаманець виведення надіслав кошти на незнайому адресу. Хмарне середовище залишається онлайн, журнали автентифікації неповні, а звичайний схвалювач виведень недоступний. Якщо гаманець контролював один приватний ключ, команда реагування має мало варіантів. Вона може відкликати доступ до ключа, але не може відкликати підписи, які він уже дозволив.
Це операційний ризик єдиного приватного ключа. Хмарний HSM може захищати матеріал ключа від частини спроб вилучення, а апаратний гаманець — ізолювати секрети від звичайних серверів. Проте жоден із них не змінює модель авторизації, якщо один ключ може самостійно підписати транзакцію. Скомпрометований акаунт адміністратора, інсайдер або несправний пристрій усе одно стає вирішальною точкою контролю.
Наслідки не обмежуються крадіжкою. Втрачений ключ зупиняє виведення, а несправний пристрій перериває розрахунок. Команді з відповідності також складно забезпечити розділення обов'язків, якщо один оператор сам переміщує кошти. У робочому режимі модель контролю має підтримувати і звичайні схвалення, і швидке, аудитоване реагування на компрометацію.
Порогова схема підпису змінює цю структуру. Повноваження розділяються на частки, а визначена група має співпрацювати до прийняття підпису мережею. Компрометації меншої за поріг кількості сторін недостатньо для підроблення. Водночас потрібне планування доступності, бо учасник може бути офлайн, недосяжним або навмисно відмовлятися від співпраці.
Контрольне запитання для технічних директорів
Корисне питання — не де зберігається приватний ключ, а які незалежні механізми мають погодитися до руху цінності.
Ця відмінність впливає на відповідність, фінанси й реагування. Правила можуть вимагати участі підписувача застосунку, провайдера та окремого операційного схвалення. Сторони можна розділити середовищем, роллю або організацією. Нападник з доступом до одного рівня все одно стикається з іншою межею авторизації, а команда може вимкнути скомпрометованого учасника без розкриття повного ключа.
Практичне правило: якщо один скомпрометований обліковий запис може і створити, і схвалити виведення, система все ще має єдину точку відмови, навіть якщо облікові дані зберігаються в захищеному сховищі.
Те саме стосується апаратних інцидентів. Матеріал про оцінювання ризиків гаманця після помилки Coldcard показує, чому потрібно оцінювати модель відмови, а не лише бренд пристрою чи спосіб зберігання. В інфраструктурі BroLabel це означає зв'язок незалежності підписувачів із правилами, ротацією ключів, спостереженням і задокументованим процесом інциденту. Порогове підписання визначає розподіл довіри, а операції — його придатність за компрометації, недоступності або заміни підписувача.
Як порогова криптографія розподіляє довіру
У робочому зберіганні підписувач може бути скомпрометований, недоступний або запланований до заміни без перебудови гаманця. Порогова схема підтримує таку модель, розділяючи повноваження між частками. У класичній моделі (t,n) частки мають n сторін, а для підпису співпрацюють t. Група нижче порога не відновить секретний ключ і не створить дійсний підпис. Протокол також має дозволяти чесним учасникам завершити операцію, коли зловмисний учасник намагається її заблокувати, як описано в дослідженні відмовостійких порогових підписів.
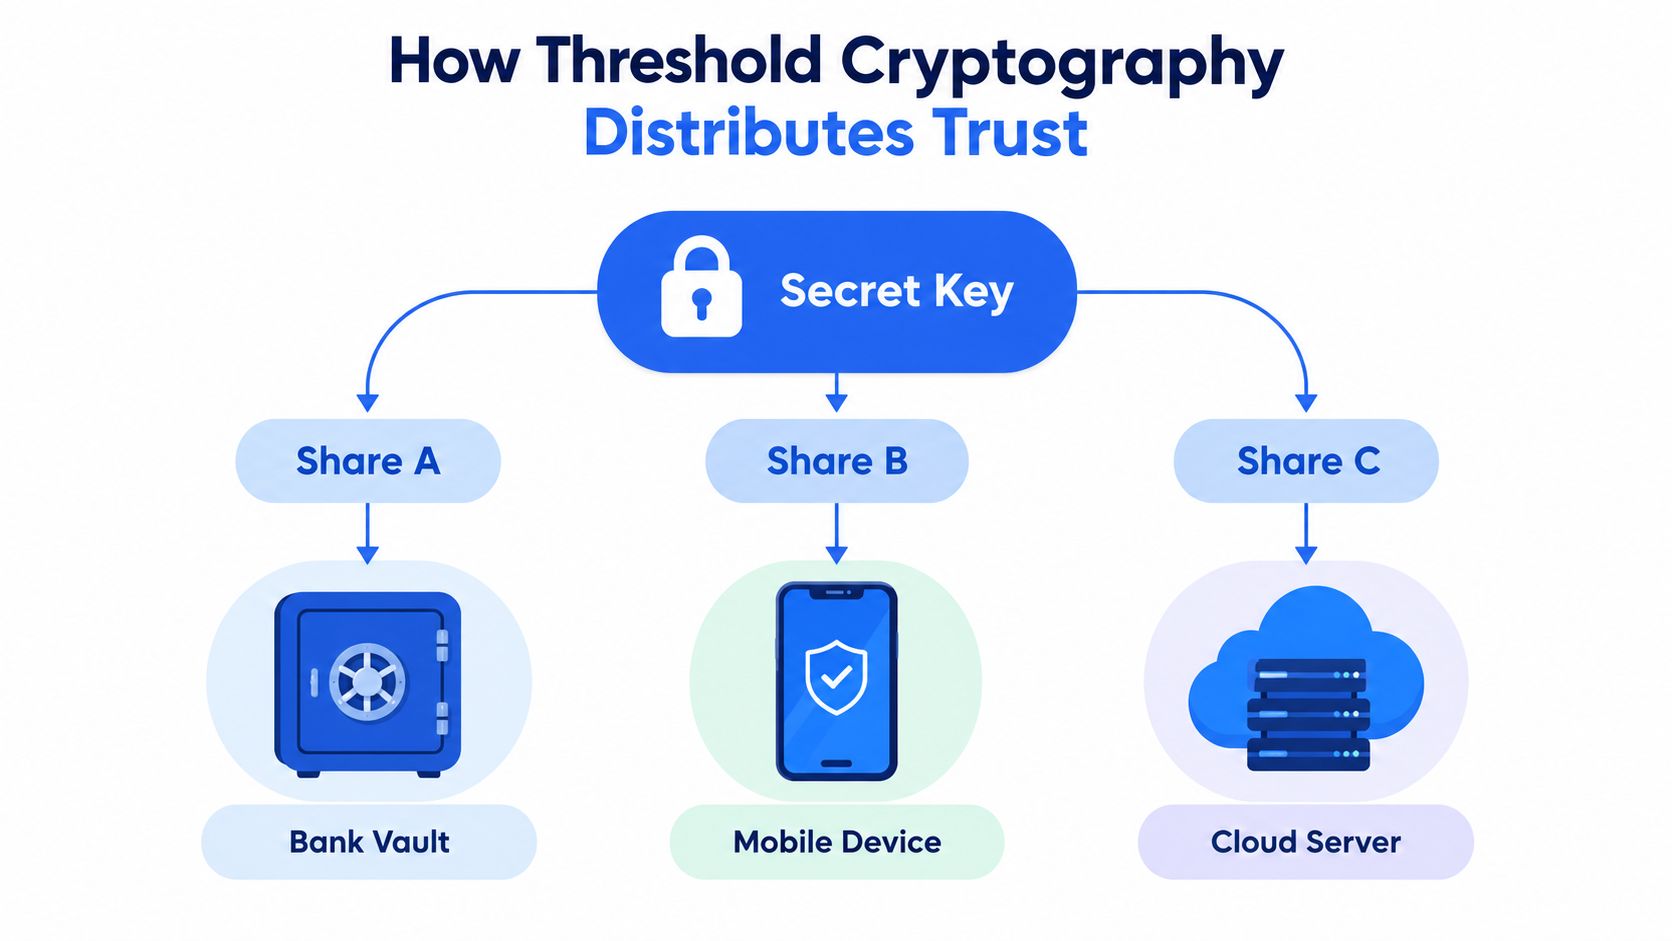
Конструкція має дві фази, що по-різному впливають на робочий контроль.
Розподілена генерація ключів
Distributed Key Generation, або DKG, створює відносини підписання. Учасники обмінюються повідомленнями протоколу, формуючи публічний ключ і приватні частки. Жоден не отримує повного приватного ключа, і гаманець не збирає його на одній машині до використання.
Це важливо під час налаштування й відновлення. Традиційне розділення може починатися з повного секрету, який згодом ділять, створюючи момент існування цілого ключа. DKG не робить повний секрет операційною відправною точкою. Кожен учасник отримує лише свою частку, а система зберігає публічний ключ для створення адрес і перевірки підписів.
DKG також визначає учасників та дозволені їм дії. В інфраструктурі BroLabel ці ролі мають відповідати застосовному контролю, а не ярликам у документі. Підписувач застосунку дозволяє транзакцію за бізнес-правилами. Клієнтський Co-Signer застосовує незалежне правило. Сервісний компонент координує повідомлення, не отримуючи односторонніх повноважень. Ротація має враховувати ці ролі, бо заміна учасника — це зміна авторизації й керування ключами.
Порогове підписання
Після проходження перевірок схвалені учасники приєднуються до інтерактивного протоколу. Кожен використовує свою частку для обчислення часткових значень, обмінюється повідомленнями захищеними каналами й робить внесок у результат. Валідатори отримують звичайний блокчейн-підпис і перевіряють його за публічним ключем.
Повний приватний ключ не відновлюється під час підписання. Це лежить в основі інфраструктури гаманців на багатосторонніх обчисленнях, де кілька сторін спільно обчислюють результат, не розкриваючи вхідні дані. Це також змінює реагування: вимкнення одного учасника може зупинити або обмежити підписання без розкриття повного ключа за правильної політики доступності.
Чому історія має значення
Порогове підписання пройшло кілька етапів від академічних робіт до придатної інфраструктури. Десмедт і Франкель запропонували першу групову (t,n) схему на основі RSA у 1991 році. Харн опублікував одну з перших практичних схем на основі ElGamal у 1994 році, а Дженнаро та інші — ранню threshold DSS/ECDSA-конструкцію у 1996 році. Практична threshold RSA-схема 1999 року додала неінтерактивне створення й перевірку часток. Ці етапи наведено в історичному огляді порогових схем.
Далі почалася стандартизація. NIST провів семінар у березні 2019 року, опублікував дорожню карту в липні 2020 року, початковий проєкт щодо threshold EdDSA і Schnorr у серпні 2022 року, перший заклик щодо багатосторонніх схем у січні 2023 року і другий проєкт у березні 2025 року, як узагальнено в огляді порогових криптосистем. Практичний висновок: TSS придатна для серйозного зберігання, але перевірка протоколу, доступність, ротація, правила й інцидентні процедури залишаються інженерною відповідальністю.
Порогові підписи та ончейн-multisig
Вибір між пороговими підписами й multisig — не протиставлення «безпечного» та «небезпечного». Обидва розподіляють повноваження, але забезпечують це в різних місцях.
Ончейн-multisig використовує кілька незалежних ключів, а поріг застосовує блокчейн, скрипт або смартконтрактний гаманець. Порогова схема підпису координує частки офчейн і створює один звичайний підпис. Мережа перевіряє результат, не бачачи кількості учасників.
Ця різниця впливає на продукт. Multisig робить правила зберігання видимими ончейн і може потребувати додаткових даних або виконання контракту. Пороговий підпис зберігає структуру звичайного переказу з одним підписом. Для платформи з багатьма переказами це спрощує сумісність, формування транзакцій і комісії. Посібник з архітектури Bitcoin multisig-гаманця пояснює альтернативну модель.
| Функція | Ончейн-multisig | Порогова схема підпису |
|---|---|---|
| Місце авторизації | Скрипт або смартконтракт мережі | Офчейн-протокол підписання |
| Вигляд ончейн | Структура multisig може бути видимою | Результат виглядає як стандартний підпис |
| Модель ключів | Кілька незалежних повних ключів | Частки одних розподілених повноважень |
| Підтримка мереж | Потребує відповідного скрипту або контракту | Працює в мережах із підтримуваним типом підпису |
| Розмір транзакції | Може зростати зі структурою підписувачів | Звичайна форма одного підпису |
| Координація | Мережа перевіряє надіслані підписи | Підписувачі обмінюються повідомленнями до відправлення |
| Операційна проблема | Керування контрактом, скриптом і ключами | Доступність протоколу, захист часток і надійність координатора |
Де multisig залишається корисним
Multisig часто легше пояснити раді або аудитору, бо правило схвалення явне в транзакції чи контракті. Він дає сильний контроль, коли мережа має зрілу нативну підтримку, а організація приймає додаткову видимість і складність.
Недолік — правило стає частиною публічного виконання. Адреса, скрипт або контракт можуть показувати, що кошти контролюють кілька ключів. Команда також керує кількома повними приватними ключами, кожен з окремим резервуванням, ротацією, моніторингом та інцидентним процесом.
Де краще підходить TSS
Порогове підписання привабливе для стандартного формату транзакції, широкої сумісності зі звичайними рахунками й відсутності публічного розкриття внутрішнього кворуму. Воно також зменшує кількість окремих ключових об'єктів для логіки застосунку.
Це не робить TSS автоматично кращою. Підписання інтерактивне, тому доступність мережі й здоров'я учасників стають частиною надійності транзакції. Покупець має оцінити криптографію й операційні інструменти.
Керування затримкою й накладними витратами комунікації
Виведення може пройти правила, але пропустити операційну ціль через повільного, недоступного підписувача або очікування координатора. Один ключ підписує локально. Порогова схема вимагає обміну повідомленнями, перевірки внесків і завершення церемонії до відправлення транзакції.
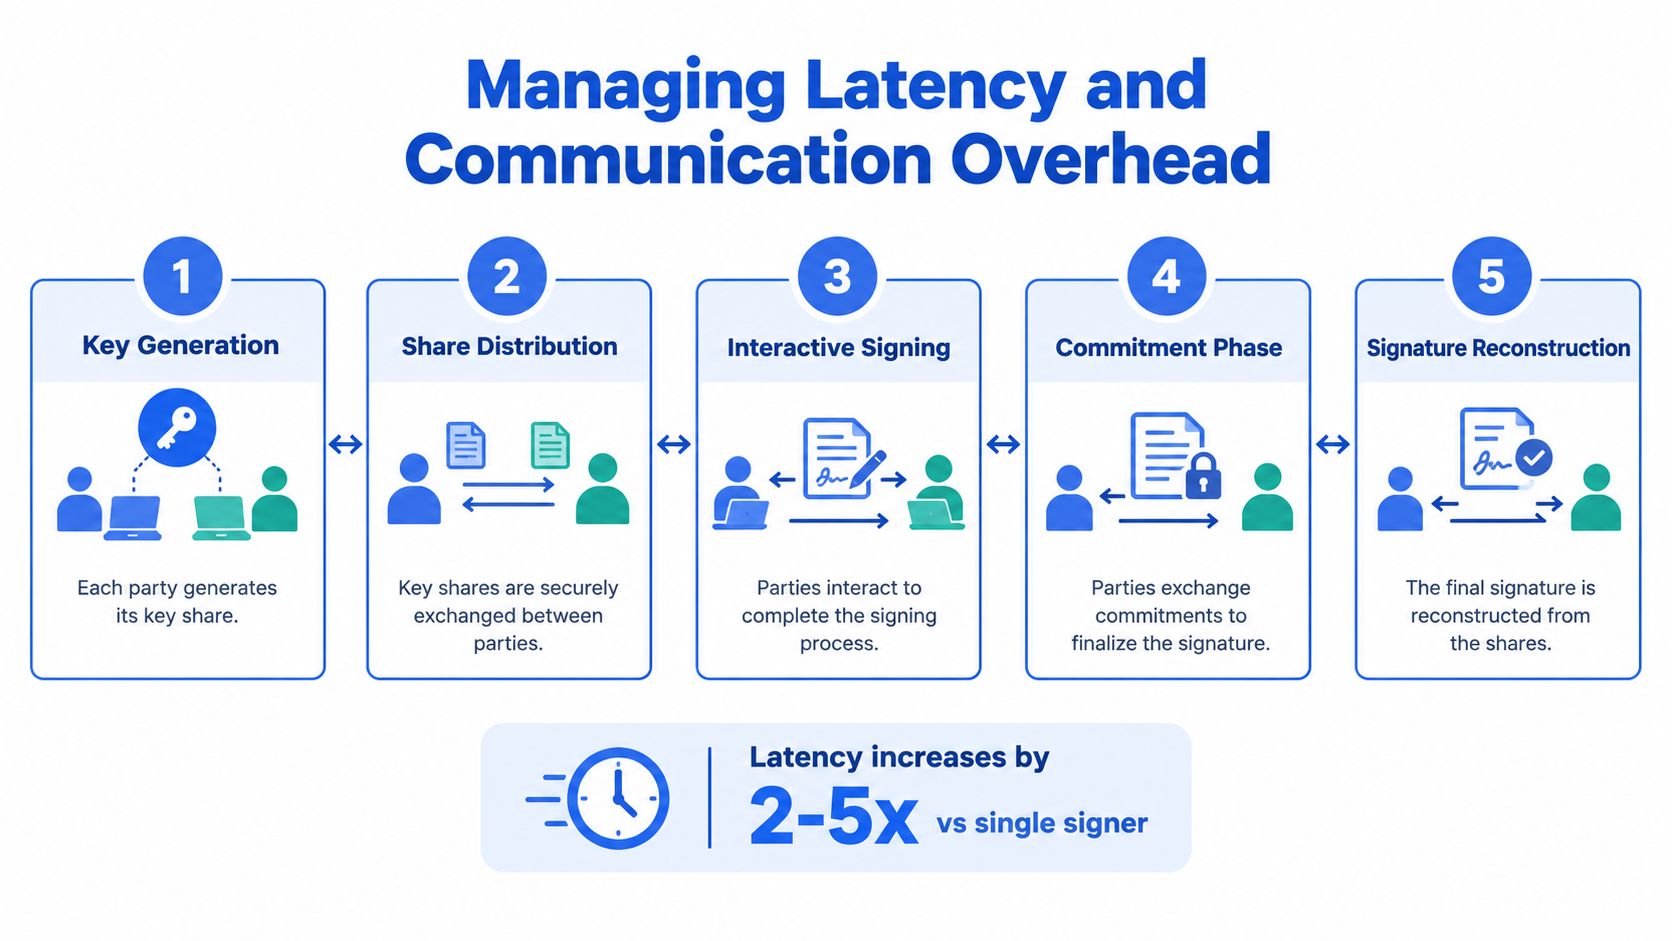
Додаткова координація вимірювана. Одна досліджена ECDSA-конструкція використовує DKG з п'ятьма раундами й підписання з вісьмома раундами. Це пояснює, чому затримка й обробка відмов потребують явного контролю, а не припущення, що процес поводиться як локальна криптографічна операція. Конструкцію описано в огляді threshold ECDSA.
Що створює затримку
Кілька етапів подовжують запит:
- Виявлення учасників: координатор визначає сторони, дозволені активними правилами.
- Обмін повідомленнями: учасники надсилають і перевіряють часткові значення замість одного локального підпису.
- Обробка відмов: тайм-аут, неправильне повідомлення або недоступність переривають спробу чи запускають контрольований повтор.
- Послідовність відправлення: повний підпис має існувати до подання транзакції в мережу.
- Відстеження підтвердження: застосунок спостерігає події мережі й оновлює стан після подання.
Визначте очікуваний стан, тайм-аут, повтор і повідомлення користувачу для кожного етапу. Загальна обіцянка «миттєвого виведення» створює проблеми підтримки й звірки, коли учасник або блокчейн-вузол недоступний.
Баланс робочого режиму
Практичне розгортання може використовувати схему схвалення двома частками з трьох сторін. Клієнтський Co-Signer зберігає значущу роль, а керована інфраструктура координує повідомлення й відправлення. Огляд впровадження MPC-гаманця описує цю модель. Клієнт отримує незалежне схвалення без обов'язку запускати кожен сервіс підписувача, канал і модуль мережі.
BroSettlement використовує DKG і MPC з клієнтським Co-Signer. Важливим вибором є розподіл відповідальності. Клієнт визначає допустимі транзакції, а інфраструктура координує церемонію й подає результат. Це також визначає, хто відповідає за завислий запит, хто його перезапускає і які записи доводять події.
Операційний висновок: вимірюйте весь життєвий цикл виведення, а не лише час криптографічного підпису. Перевірка правил, маршрутизація схвалень, повтори, відправлення й підтвердження впливають на результат для користувача.
Використовуйте асинхронні процеси для операцій, що не потребують блокувального запиту. API виведення може повернути стійкий ID операції, надсилати зміни через WebSocket, а журнал — записувати кожен перехід. Ключі ідемпотентності мають не допустити другої церемонії чи дубльованого відправлення після повтору клієнта. Це робить затримку протоколу керованою й зберігає аудит.
Реагування на інциденти й компрометацію ключів
TSS-конструкція неповна, якщо працює лише за здорових підписувачів. Інциденти включають недоступного учасника, підозру на компрометацію частки, відкликаного працівника, змінений ліміт або транзакцію, яку треба зупинити після схвалення, але до відправлення. Реагування слід визначити заздалегідь.
Починайте з правил, а не імпровізованих змін бази даних. Визначте, якого підписувача можна вимкнути, які стани скасувати, хто змінює поріг і як записується рішення. Команді безпеки потрібен канал, що узгоджує технічну, операційну й фінансову команди, відповідність та керівництво. Рекомендації з комунікації під час інциденту допомагають структурувати людський процес.
Якщо підписувач недоступний
Недоступний учасник має створити видимий стан протоколу, а не неоднозначний тайм-аут. Розрізняйте «очікує схвалення», «підписується», «учасник недоступний», «перервано» та «очікує відправлення». Це дає операторам підставу для дії й не дозволяє сплутати завислу церемонію із завершеною.
Контрольований процес має:
- Зупинити множення тієї самої операції через повтори.
- Застосувати налаштовані правила доступності й схвалення.
- Повідомити відповідального через подію в реальному часі.
- Зберегти невдалу спробу й причину в аудиторському журналі.
- Ескалувати лише за уповноваженою процедурою відновлення.
Якщо поріг недосяжний, завершіть операцію контрольовано. Неформальне зниження порога під час інциденту змінює модель безпеки саме тоді, коли контроль найслабший.
Якщо частку могли скомпрометувати
Ставтеся до підозри як до криптографічного інциденту, навіть без несанкціонованої транзакції. Відкличте право підписувача, призупиніть залежні правила, перегляньте недавні спроби й почніть оновлення часток або міграцію гаманця за протоколом.
Оновлення часток може замінити частки того самого публічного ключа в схемах, які це підтримують. Якщо компрометація може охоплювати достатню для порога кількість, вважайте адресу ризиковою й виконайте контрольовану міграцію активів. Інструкція має визначати, хто схвалює міграцію і як перевіряється гаманець отримувача.
Якщо правила змінюються під час операції
Оцінюйте правила у визначених контрольних точках. Виведення, схвалене за старим лімітом, не повинно автоматично продовжуватися після зміни рахунку, адреси або ризикової класифікації. Прив'язуйте схвалення до наміру транзакції, версії правил, набору підписувачів і строку дії.
WebSocket-події роблять переходи спостережуваними. Обмежуйте API-ключі функцією, середовищем і дією з активом. Розділяйте авторизацію застосунку й підписання та використовуйте захист від повтору.
Архітектура MPC-гаманця для вбудованих процесів показує, чому координація має бути частиною ширшої операційної моделі. TSS-гаманцю все одно потрібні контроль застосунку, рольовий доступ, аудиторські журнали й перевірене відновлення; криптографія не є повним набором контролю. В BroLabel це слід тестувати під час навчань, а не документувати після компрометації.
Інтеграція підписання з операційним журналом
Криптографічна авторизація відповідає на одне питання: чи можна підписати транзакцію? Фінансовій та операційній командам потрібні інші відповіді. Хто її ініціював? Яке правило спрацювало? Яке схвалення отримано? Яка мережева транзакція виникла? Чи зійшовся баланс після підтвердження?
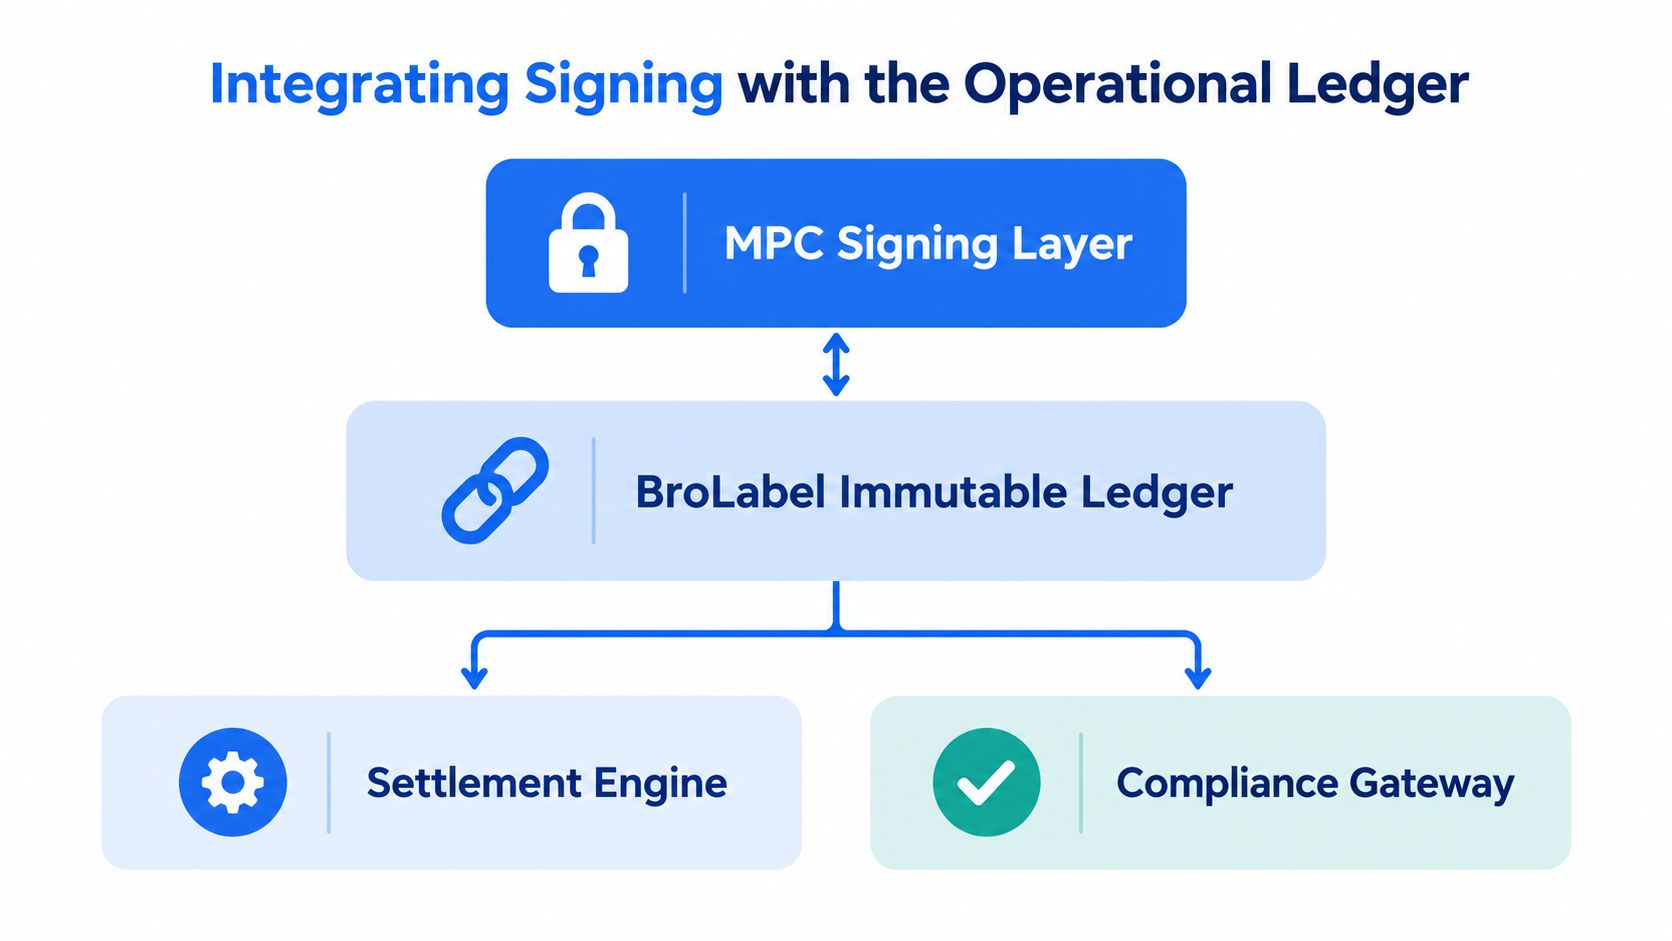
Операційний журнал із послідовним додаванням має пов'язувати бізнес-подію й криптографічну подію. Запит виведення, результат правил, спроба підписання, ідентифікатор відправлення, оновлення підтверджень, комісії та результат звірки повинні залишатися пов'язаними без переписування історії.
Зробіть стан явним
Корисна модель подій відділяє намір від результату:
- Запитано: застосунок створив інструкцію виведення або розрахунку.
- Перевірено: ризикові й регуляторні перевірки повернули результат правил.
- Схвалено: уповноважені сторони прийняли інструкцію.
- Підписується: пороговий протокол обмінюється повідомленнями.
- Підписано: створено дійсний підпис.
- Відправлено: транзакцію подано в мережу.
- Підтверджено: стан мережі виконав налаштоване правило.
- Звірено: баланс журналу й зовнішні мережеві дані збігаються.
WebSocket-події передають переходи до панелей, сервісів звірки й клієнтських статусів. API також має надавати стійкий стан для відновлення після відключення. Події — це сповіщення, а не сам журнал.
Ідемпотентність має бути поруч із підписанням
Безпечний для повторів процес виведення потребує ключа, пов'язаного з бізнес-операцією. Повтор того самого запиту має повертати наявну операцію, а не починати нове схвалення чи церемонію.
Це важливо під час збоїв. Клієнт може втратити з'єднання після подання, поки платформа продовжує обробку. Без ідемпотентності й стійкого стану повтор створить дублікат. З ними клієнт запитує початкову операцію, отримує історію подій і звіряє фінал.
Ширший стек може поєднати вбудовані гаманці, відправлення в мережу, фіатний рух, карткові баланси й записи відповідності в одній моделі. BroWallet підтримує взаємодії через веб, мобільні й Telegram-контексти, а AI Agent Wallets — окрему власність агентів, рольовий доступ та аудиторські журнали. Цінність не лише в меншій кількості інтеграцій, а в єдиній мові авторизації, розрахунку й перевірки.
Поширені запитання покупців інфраструктури
Чи готова порогова схема підпису до постквантової міграції?
Не автоматично. Наявні ECDSA- й Schnorr-схеми розподіляють контроль, але самі по собі не є постквантовими. Нові дослідження описують важкі схеми, де розмір підпису в деяких конструкціях на порядок більший за звичайний постквантовий. Новіша конструкція наближається до розміру одного Dilithium-підпису для порогів до восьми користувачів, що показує прогрес і решту компромісів. Дивіться дослідження постквантових порогових підписів.
Розглядайте міграцію як шлях, а не позначку продукту. Запитайте про підтримувані сімейства підписів, міграцію адрес і активів та план сумісності. Конференційна робота 2026 року, пов'язана з NIST, вказує на розрив сумісності для порогових схем навколо ML-DSA, тобто робочі рекомендації ще розвиваються. Контроль ідентичності, доступу, моніторингу й відновлення залишається важливим, як пояснює матеріал про кібербезпеку середніх компаній.
Чим некастодіальна модель відрізняється від white-label гаманця?
Некастодіальна архітектура розподіляє повноваження й дає клієнту визначену роль контролю. Традиційний white-label стек може показувати брендований гаманець, централізуючи ключі й правила у провайдера. Перевірте, хто дозволяє транзакції, хто змінює правила і як клієнт відновиться за недоступності провайдера.
Як iGaming-оператору керувати окремими USDT-процесами гравців?
Створіть окрему TRC20-адресу депозиту для кожного гравця, пов'яжіть депозити з внутрішнім журналом гравця й окремо обробляйте deposit.observed та deposit.confirmed. Підписання виплати має оцінити правила оператора до входу в пороговий процес. Звірка повинна поєднати баланс гравця, блокчейн-транзакцію, комісії й рішення виплати.
Що технічний директор має перевірити до запуску?
Перевірте втрату підписувача, дублікати запитів, відкликання правил, затримані підтвердження, розбіжності звірки, ротацію часток і відновлення відключених WebSocket-споживачів. Перегляньте аудиторські записи як фахівець із відповідності, а не лише інженер. Пісочниця, що показує успішне підписання, але не моделює збої, не є тестом готовності.
BroLabel надає вбудовані MPC-гаманці, контрольований клієнтом Co-Signer, правила підписання, WebSocket-події, операційний журнал із послідовним додаванням, відправлення в мережу та фіатні й карткові інтеграції. Відвідайте BroLabel, щоб оцінити інфраструктуру й обговорити, як порогова модель відповідає вашим вимогам до зберігання, розрахунку й реагування.