Казначейська команда бачить підтверджений у блокчейні переказ USDT. Фінансова команда досі показує виплату як очікувану, а підтримка не може сказати клієнту, чи пішли гроші. Блокчейн, внутрішній журнал і статус для клієнта розповідають різні історії.
Ця невизначеність — прогалина журналу, проміжок, коли вартість уже перемістилася, але записи не погоджуються щодо події. Для засновників та операційних команд токенізація як послуга — не лише випуск цифрових активів. Це операційний рівень, який поєднує дозволи, підписання, відповідність вимогам, обробку транзакцій, звірку й остаточний розрахунок і пояснює відповідальність, коли ончейн-токен і юридичний реєстр власності розходяться.
Цей посібник описує операційні рівні, порівнює сценарії покупців і моделі зберігання, покроково розглядає виплату та визначає контролі й перевірки запуску, які допомагають закрити прогалину.
Зміст
- Чому токенізовані запуски зупиняються на прогалині журналу
- Що охоплює токенізація як послуга на кожному рівні
- Бізнесові й технічні сценарії за типом покупця
- Вибір між API, зберіганням і MPC
- Як процес виплати закриває прогалину журналу
- Контроль безпеки й відповідності до запуску
- Виконайте перелік перевірок до запуску
- Запитання покупців про токенізацію як послугу
Чому токенізовані запуски зупиняються на прогалині журналу
Токенізація представляє фінансовий або реальний актив цифровими одиницями, які можна випускати, передавати, обліковувати й остаточно розраховувати в інфраструктурі розподіленого журналу. Опитування Банку міжнародних розрахунків 2024 року показало, що до кінця року в 48% юрисдикцій-респондентів приватні або державні структури працювали над токенізацією фінансових чи реальних активів, а 38% повідомили про вже випущені токенізовані активи. Найпоширенішими були облігації, потім частки інвестиційних фондів, нерухомість, акції й комерційні папери.
За такого поширення питання вже не в тому, чи може команда випустити токен. Складніше забезпечити операції навколо нього: хто може його утримувати й передавати, які записи установлюють право власності, які перевірки виконуються до підписання і як фінансова команда дізнається про завершення переказу. Токенізаційні проєкти зупиняються, коли гаманець, запис відповідності, стан мережі й бухгалтерський запис живуть в окремих системах без спільного визначення «завершено».
Корисний спосіб це зрозуміти дає посібник Creem зі звірки доходу: зіставлення транзакційної активності з фінансовими записами — операційна дисципліна, а не пізня бухгалтерська задача. Той самий принцип діє для токенізованих активів: подія в одній системі не є повним бізнес-записом, доки її не зіставлено з відповідним рішенням політики та записом операційного журналу. Про інфраструктуру, на якій працюють ці процеси, читайте в посібнику BroLabel про цифрову блокчейн-інфраструктуру.
Практичне правило: переказ не є остаточним для бізнесу, доки рішення за правилами, підтвердження мережі й запис журналу не збігаються.
Питання покупця змінилося з «Чи можемо ми випустити токен?» на «Чи можемо безпечно керувати ним від випуску до остаточного розрахунку?». Практичним результатом мають бути карта рівнів, матриця сценаріїв, порівняння інтеграцій, таблиця контролів і перелік перевірок запуску, які призначають відповідальних у точках, де записи можуть розійтися.
Що охоплює токенізація як послуга на кожному рівні
Токен подібний до квитанції за коробку на складі. Квитанція може переміщуватися швидко, але склад усе одно має знати, хто володіє коробкою, чи можна її видати й хто це перевіряє. Токенізація як послуга надає цей операційний рівень через API, щоб команді не доводилося будувати кожний компонент самостійно.
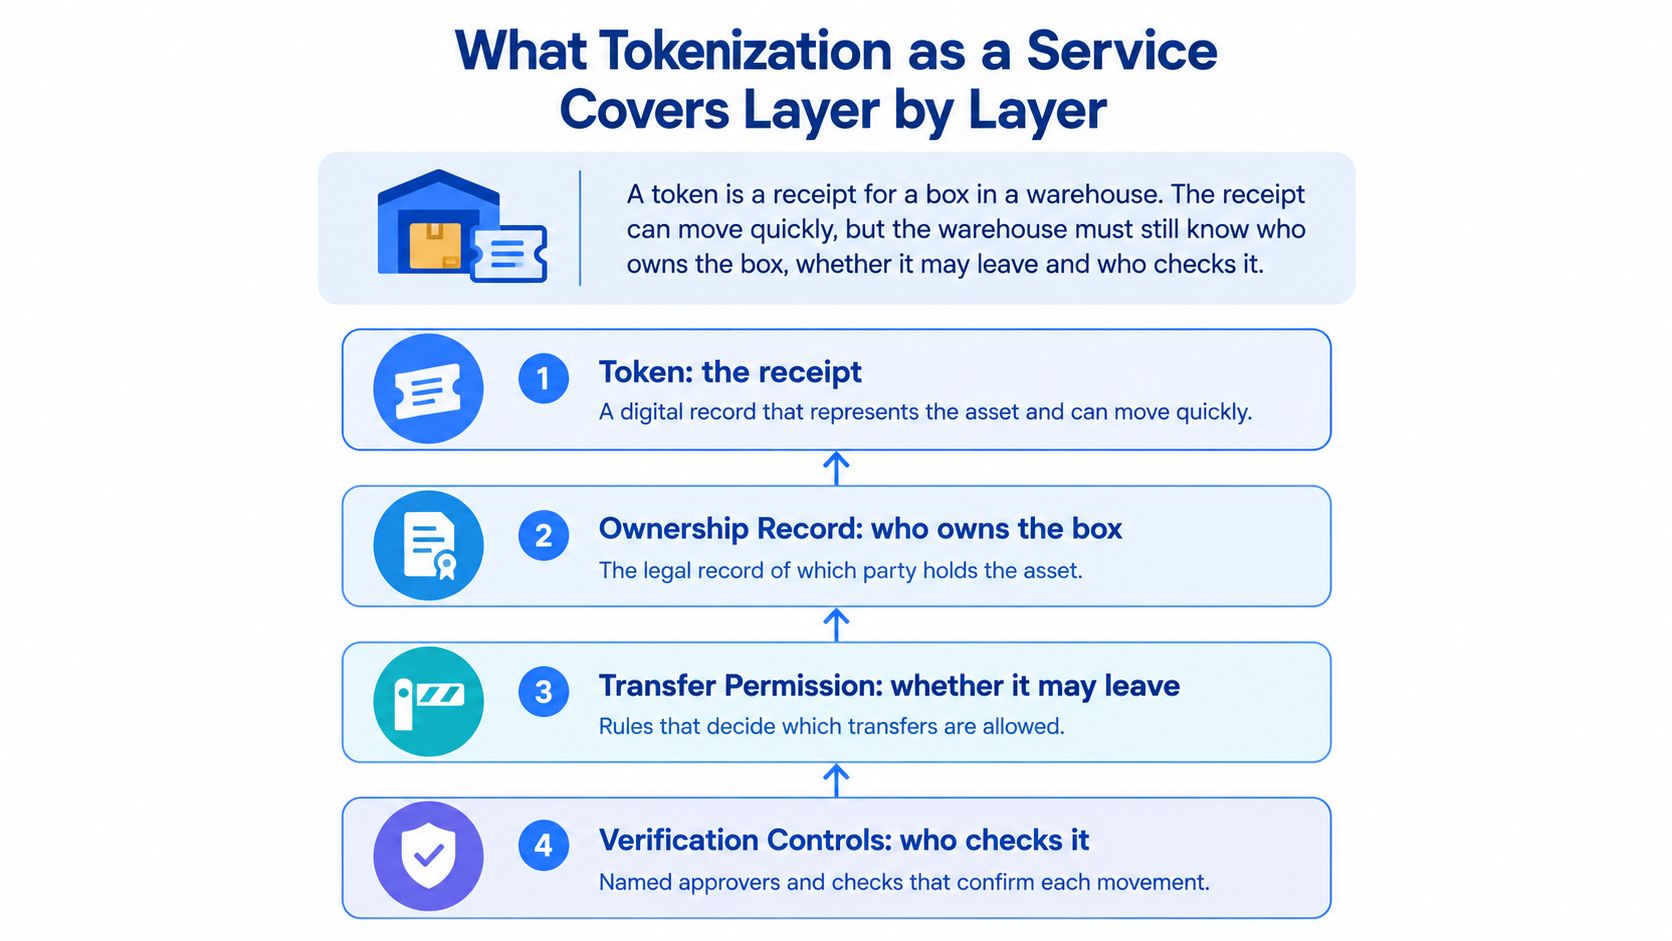
Платформи робочого рівня розділяють випуск, надання, обробку та керування життєвим циклом. Стандарт платіжних токенів EMVCo показує чому: системам платіжних токенів потрібні контролі запитів на токен, генерації, надання й обробки, а також межі безпеки навколо конфіденційних даних. Токен, обмежений конкретним продавцем, пристроєм або контекстом транзакції, важче повторно використати поза дозволеним сценарієм. Відокремлене сховище чи еквівалентна межа конфіденційних даних також зменшує ризик, хоча системи, що підключаються до даних власників карток або обробляють їх, можуть залишатися в межах вимог безпеки платіжних карток.
Варто розділяти два значення токенізації. Токенізація активів представляє цінні папери, фонди чи казначейські інструменти в журналі; платіжна токенізація замінює номери карток платіжними токенами. Цей посібник зосереджений на операціях з активами й стейблкоїнами, де юридичні записи, правила переказу й остаточний розрахунок визначають, чи відповідає рух токена бізнес-результату.
| Рівень | Що робить | Що ламається без нього |
|---|---|---|
| Випуск | Створює токен і прив'язує до ID активу та емітента | Токени без простежуваного емітента або активу |
| Надання | Реєструє гаманці, дозволи й API-ключі з обмеженими правами | Неавторизований або надмірний доступ до коштів |
| Обробка | Відправляє й відстежує транзакції у вибраних мережах | Дубльовані, втрачені або непомітно затримані перекази |
| Життєвий цикл | Забезпечує замороження, відкликання, погашення й корпоративні дії | Немає контрольованого виходу із позиції |
| Журнал і звірка | Зберігає історію всіх станів лише з доповненням | Баланси не збігаються з мережею та фінансами |
| Розрахунок і грошова частина | Поєднує токени з фіатними, картковими або банківськими мережами | Токени неможливо вчасно перетворити на гроші |
Ідентичність активу також має бути явною. OECD описує стандартизований ISO Digital Token Identifier як спосіб послідовно ідентифікувати цифрові журнали й токени в різних мережах і юрисдикціях. API має зберігати ідентифікатор активу, емітента, юридичну оболонку, мережу, обмеження переказу, стан розрахунку й авторитетний запис власності як окремі, але пов'язані поля. Тоді розбіжність між балансом мережі й юридичним реєстром стає винятком, який треба усунути, а не невідповідністю, прихованою за одним полем «баланс».
BroLabel поєднує орієнтовану на API інфраструктуру вбудованих MPC-гаманців, операційних журналів, відправлення в мережі, карткових продуктів та інтеграцій для фіатного вводу/виводу, щоб команди могли використовувати узгоджений операційний рівень замість з'єднувати кожний компонент від окремих провайдерів.
Бізнесові й технічні сценарії за типом покупця
Почніть зі збою, який завдасть найбільшої шкоди, а потім оберіть контролі й компоненти, що його стримують. Команда, яка не може допустити неавторизоване виведення, повинна спершу проєктувати політику підписання; команда, яка не здатна надійно визначити, який гравець поповнив баланс, — спершу проєктувати звірку на рівні гравця.
| Покупець | Основний сценарій | Головна вимога | Компонент стека |
|---|---|---|---|
| Криптобіржа | Виведення з гарячого гаманця | Підписання за правилами до відправлення | BroSettlement із Co-Signer |
| Необанк або фінтех | Баланси стейблкоїнів, фіатне поповнення, карткові витрати | Гаманець на користувача й зв'язок картки з балансом | BroWallet; BroCard у розробці |
| Платіжний шлюз або PSP | Розрахунки й виплати USDT/USDC | Стан подій, зіставлений із журналом | WebSocket і операційний журнал |
| iGaming-оператор | Депозити й виплати USDT на гравця | Правила до виплати й звірка на гравця | Адреса TRC20 на гравця; події; журнал |
| Казначейство або емітент стейблкоїна | Випуск, погашення й внутрішні рухи | Рольові схвалення та аудиторський слід | Обмежені API-ключі, RBAC, журнал |
| Емітент токенізованого фонду або активу | Записи власності та перекази | Право участі й збіг реєстру до остаточності | Кореляційні ID та черги винятків |
| Розробник AI-агентів | Дії програмних агентів | Ліміт витрат на агента й аудит | Гаманці AI-агентів; у розробці |
Дві вимоги часто дивують команди. Для біржі виведення з гарячого гаманця потребує підписання за політикою до відправлення в мережу. Система повинна оцінити виведення, за потреби спрямувати схвалення через Co-Signer під контролем клієнта й лише після цього запитати підпис. Одна кнопка схвалення без примусової межі політики ускладнює відокремлення звичайних операцій від винятків.
Для iGaming складність не лише у швидкому отриманні коштів. Операторам потрібна адреса депозиту TRC20 USDT для кожного рахунку гравця з подіями deposit.observed і deposit.confirmed, а потім політика оператора, яка виконується до підписання будь-якої виплати. BroLabel підтримує модель окремих гаманців для гравців і депозитних подій без кастодіального PSP, а журнал лише з доповненням підтримує звірку балансів гравців.
Стек має відповідати головному контролю покупця. Необанкам і фінтехам потрібні окремі гаманці для користувачів і чіткий зв'язок між балансами та потоками поповнення; BroCard перебуває в розробці, а доступність залежить від емітента, партнерів і ринку. Платіжним шлюзам потрібні події розрахунку, пов'язані із записами журналу. Казначейським командам — рольові схвалення й аудиторський слід, а емітентам токенізованих фондів — пов'язані ідентифікатори транзакцій і робота з винятками, коли реєстр власності та стан мережі не збігаються. AI Agent Wallets також перебувають у розробці, тому команди повинні підтвердити готовність, перш ніж робити їх залежністю запуску.
Вибір між API, зберіганням і MPC
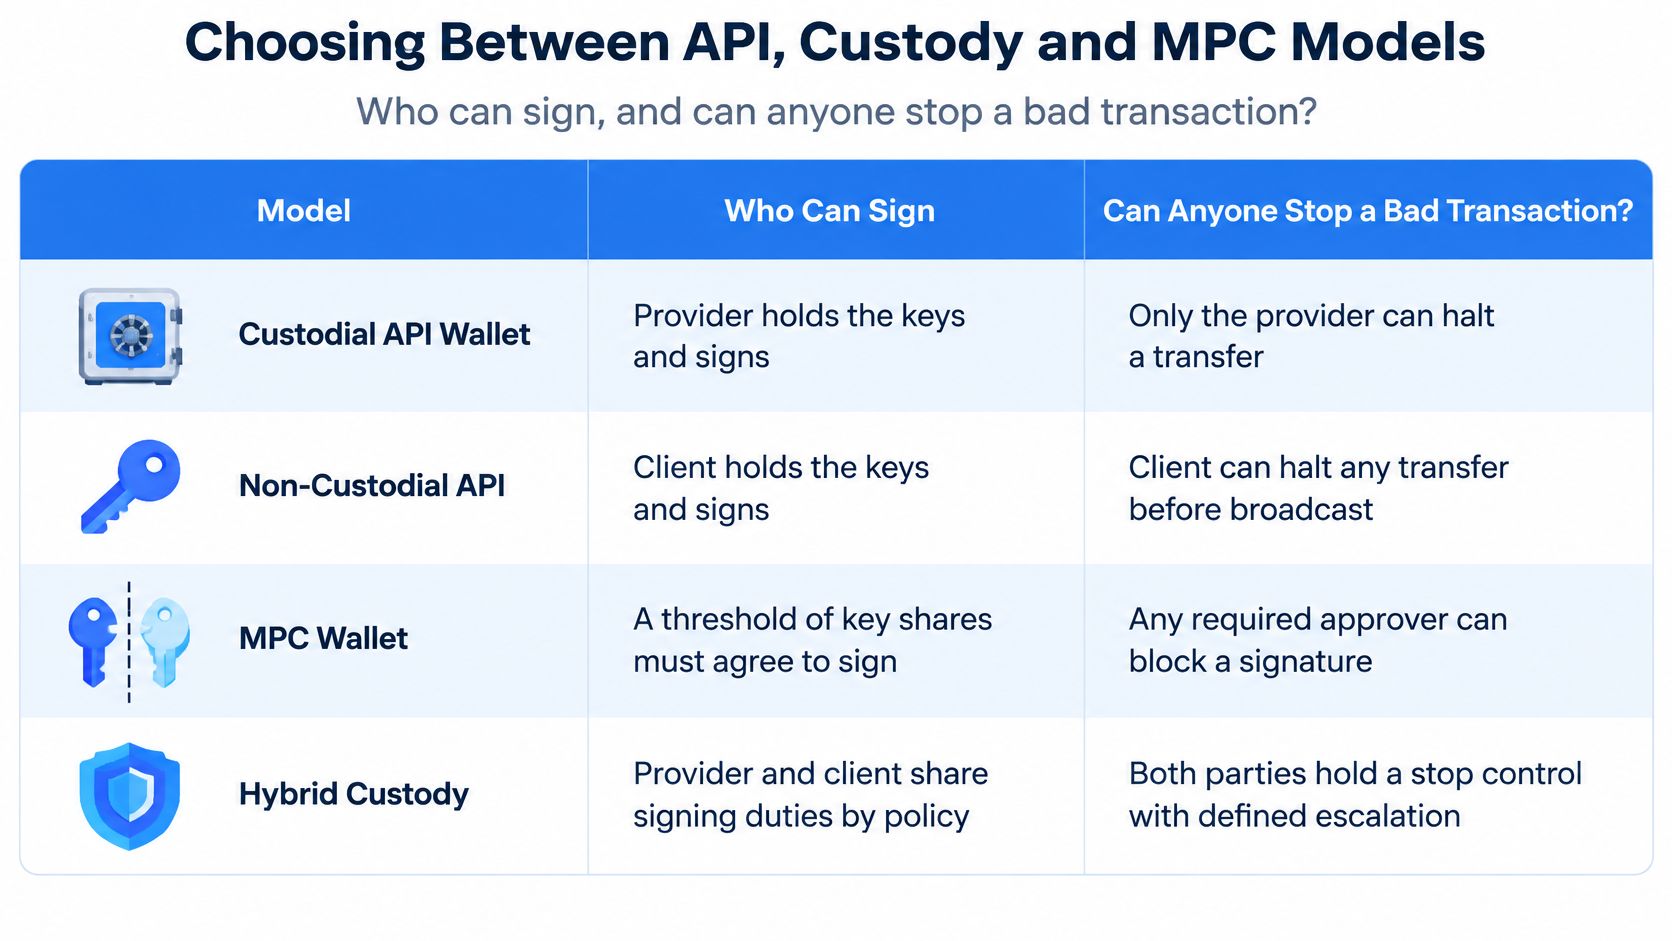
За політики MPC 2-з-3 для підписання транзакції потрібні будь-які дві з трьох уповноважених часток. Це дає Co-Signer під контролем клієнта змогу заблокувати транзакцію, тоді як втрата чи компрометація однієї частки не відкриває автоматично повний секрет підписання.
| Модель | Хто має повноваження | Контроль клієнта | Найкраще застосування | Компроміс |
|---|---|---|---|---|
| Кастодіальний API-гаманець | Ключі в провайдера | Низький; залежить від правил | Швидкі пілоти з малою вартістю під ризиком | Концентрація контрагента |
| Один власний ключ | Один ключ у клієнта | Повний, але нерозподілений | Малі команди з сильними процесами | Одна компрометація відкриває всі кошти |
| MPC 2-з-3 із Co-Signer клієнта | Три частки; будь-які дві підписують | Високий; Co-Signer блокує | Казначейство, біржі, iGaming | Проєктування правил і навантаження схвалень |
| Гібридний MPC із лімітами | Частки плюс механізм правил | Від середнього до високого | Продукти зі змішаним обсягом | Більше конфігурації й тестів |
Кастодіальний API-гаманець легко інтегрувати, але повноваження підписання належать провайдеру, тому можливості втручання клієнта залежать від політики провайдера. Один власний ключ дає клієнту прямий контроль, але концентрує ризик підписання в одному секреті й операційних процедурах навколо нього. Ці моделі можуть бути доречними для різних рівнів ризику; жодна не скасовує потреби визначити, хто може дозволяти рух коштів.
MPC розподіляє повноваження підписання між сторонами. Програма порогової криптографії NIST описує захищені багатосторонні обчислення як спосіб спільно виконувати обчислення без розкриття приватних вхідних даних сторін одна одній. Це створює технічну основу для розділення повноважень підписання замість зберігання одного повного приватного ключа в центральному сервісі.
MPC зменшує єдину точку відмови, але додає маршрутизацію схвалень, правила й операційну роботу.
Гібридний варіант додає попередньо схвалені ліміти до порогового підписання. Він може спростити звичайні виплати, зберігаючи вищий поріг схвалення для винятків, але ліміти й шляхи винятків потребують ретельного тестування. Команди на кшталт запитів виплати відповідають REST API, а зміни стану, як-от підтвердження чи помилка, — потоку подій WebSocket. Модель інтеграції має відображати модель зберігання, щоб схвалення не вважалося завершеним до фіксації потрібної дії підписувача.
Докладніше про різницю між контролем ключа й операційним зберіганням читайте в посібнику BroLabel про зберігання цифрових активів. До вибору провайдера отримайте чіткі відповіді на три питання: хто контролює кожну частку підписання? Як фіксуються винятки політики? Чи може клієнт заблокувати переказ до його підписання?
Як процес виплати закриває прогалину журналу
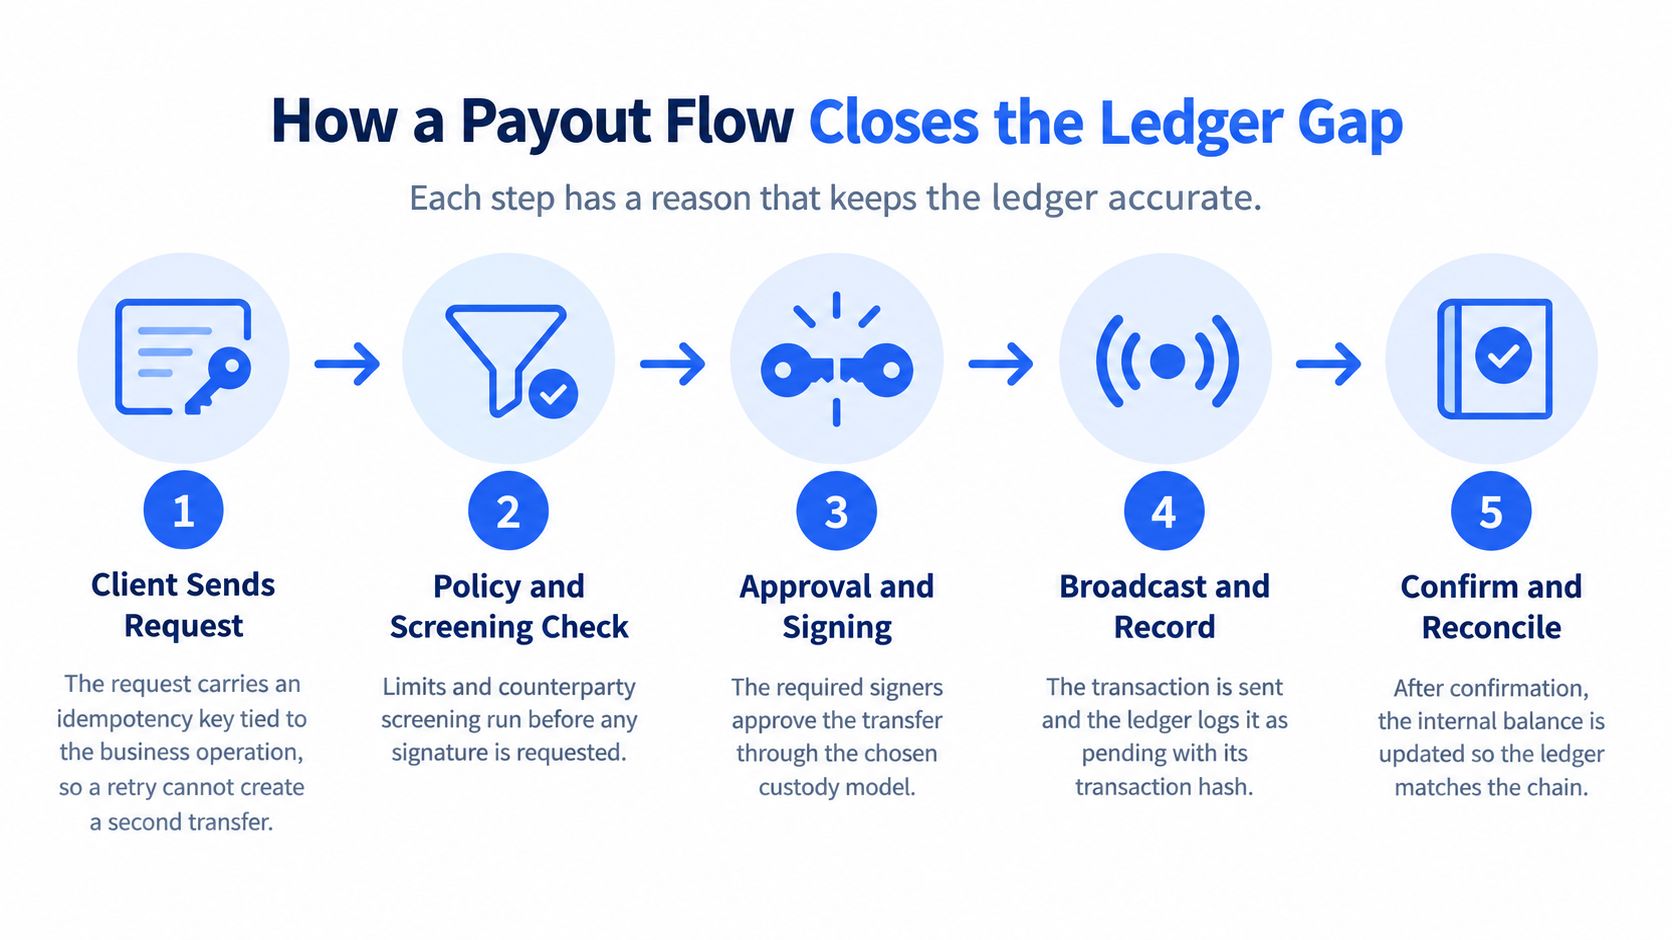
Виплата закриває прогалину журналу лише тоді, коли кожний перехід залишає авторитетний запис. Прогалина — це проміжок, у якому вартість уже перемістилася в мережі, але внутрішній баланс, аудиторський слід схвалення й реєстр власності досі не збігаються, а відповідальність за цю розбіжність несе сторона, яка виконує звірку. Процес нижче пов'язує запит, політику, підписувача, мережу й внутрішній баланс, щоб не існувало стану без запису про того, хто його дозволив.
Створіть запит із ключем ідемпотентності. Пов'яжіть ключ із бізнес-операцією, щоб повторна спроба не могла створити другий переказ. Це дає клієнту стабільний спосіб ідентифікувати операцію, навіть якщо відповідь мережі втрачено.
Автентифікуйте викликач і обмежте його дозволи. Перевірте дозволи ключа API, список дозволених IP і захист від повторного відтворення, використовуючи автентифікацію Ed25519. Чинні облікові дані мають дозволяти лише ті дії, що входять до їхніх повноважень.
Оцініть політику й перевірки до підписання. Перевірте ліміти, правила адрес призначення, налаштовані перевірки та потрібні поля Travel Rule до запиту підпису. Контролі після відправлення в мережу не здатні запобігти транзакції, що не відповідає вимогам.
Спрямуйте запит до Co-Signer. Co-Signer схвалює або відхиляє переказ за політикою підписання. Це дає клієнту змістовний спосіб зупинки, а не лише сповіщення для аудиту.
Створіть підпис через MPC. Потрібні частки підписання дозволяють транзакцію. Запис схвалення має визначати результат політики й залучених підписувачів.
Відправте транзакцію у вибрану мережу. Подайте підписану транзакцію та збережіть її ідентифікатор і поточний стан. До досягнення налаштованого порога остаточності показуйте стан «очікується», а не «розраховано». Передчасна позначка «розраховано» перетворює реорганізацію мережі на незрозумілу зміну балансу.
Публікуйте зміни стану через події WebSocket. Надсилайте клієнтській системі події відправлення, підтвердження або помилки зі зміною стану. Команди на кшталт запитів виплати проходять через REST, а зміни стану — через потік подій, щоб клієнту не доводилося опитувати систему щодо результату, який він міг пропустити.
Запишіть операцію в журнал лише з доповненням. Фіксуйте виконавця, результат політики, час і баланс до та після. В iGaming-процесі політика оператора виконується до підписання виплати, а журнал лише з доповненням підтримує звірку балансу гравця, тож оскаржену виплату можна пов'язати з конкретним схваленням, а не відтворювати лише за даними мережі.
Звірте внутрішні записи зі станом мережі. Порівняйте запис журналу зі станом мережі й спрямуйте розбіжності в чергу винятків із відповідальним і граничним строком. Команди, які будують процедури зіставлення, можуть адаптувати процес зіставлення платежів Loopfour, зосереджений на поєднанні активності шлюзу з фінансовими записами.
Посібник BroLabel з інфраструктури стейблкоїн-платежів пояснює, як ці компоненти працюють разом для команд, що інтегрують потоки стейблкоїнів.
Правило тайм-ауту: якщо відповідь втрачено, запитайте результат за ключем ідемпотентності й авторитетними подіями, а не повторюйте запит навмання. Зберігайте ключ чинним стільки, скільки повторна спроба залишається можливою, ніколи не використовуйте його для іншого тіла запиту й уважайте невирішену операцію такою, що очікує, доки подія або запит не встановить результат.
Контроль безпеки й відповідності до запуску
Підписана транзакція все одно може залишити облікові записи неправильними. Прогалина відкривається, коли вартість переміщується в мережі, а операційний журнал, запис схвалення чи юридичний реєстр власності розповідають іншу історію. Тому перевіряйте контролі, які визначають, хто може переміщувати кошти, хто схвалив рух і який запис має перевагу, коли системи не збігаються.
| Ризик | Контроль | Потрібний доказ |
|---|---|---|
| Дубльована виплата після тайм-ауту | Ключ на бізнес-операцію; конфліктні тіла відхиляються | Тест повтору з одним переказом |
| Компрометація одного ключа | MPC 2-з-3 під окремим контролем | Карта зберігання часток |
| Інсайдерське перевизначення | Co-Signer і RBAC; перевизначення в журналі | Лог із суб'єктом і результатом правил |
| Затримка, відхилення чи реорганізація | Пороги остаточності на мережу | Правила підтвердження |
| Пропущений санкційний або AML-збіг | Обсяг перевірок у договорі на сервіс | Документ обсягу на сервіс |
| Витік або широкі API-дані | Обмежені ключі, Ed25519, IP-список | Лог ротації й перегляду доступу |
| Журнал не збігається з мережею | Звірка з чергою винятків | Звіт і строки винятків |
Записуйте достатньо даних, щоб згодом відтворити повноваження: користувача, тип події, час, результат, джерело й уражений ресурс. Застосовуйте цей стандарт доказів до схвалень Co-Signer, змін ключів API, змін привілеїв і перевизначень виплат, щоб рецензент бачив, хто дозволив дію та яка політика її дозволила. KYC або KYB застосовується лише тоді, коли конкретний сервіс потребує такої перевірки за своїми умовами чи через провайдера, тому доказ має називати тригер, а не припускати загальний процес ідентифікації.
Периметр відповідності потребує такої самої точності. FATF Recommendation 16 застосовує Travel Rule до переказів віртуальних активів, а юрисдикції можуть використовувати мінімальний поріг USD/EUR 1 000. Перевірте настанови FATF щодо нагляду за Travel Rule разом із юридичною та командою з відповідності щодо залучених сервісів і юрисдикцій. Нижче порога явно визначте в процесі, які дані відправника й одержувача збираються, коли потрібні адреси гаманців чи посилання на транзакції та як агрегуються пов'язані перекази.
Перевірки не застосовуються автоматично до всіх сервісів BroLabel. Ончейн-транзакції можуть перевіряти сторонні провайдери блокчейн-аналітики, коли AML-перевірка ввімкнена для відповідного сервісу, а перевірки ризику, шахрайства чи санкцій налаштовані для конкретного сервісу й погоджені з клієнтом. Зафіксуйте цей обсяг письмово, зокрема які події перевіряються, який провайдер застосовується та хто відповідає за винятки.
Юридична відповідальність належить до того самого плану тестування. Визначте, який запис контролює право власності, коли стан токена й позамережевий реєстр розходяться, а потім призначте відповідального за спори, сторнування й комунікацію з кінцевими користувачами. Для пропозицій, які можуть бути цінними паперами, пояснення винятків SEC від Coto & Waddington допомагає сформулювати реєстраційні питання, які юристи мають вирішити до запуску.
Публічні мережі можуть затримувати, відхиляти або змінювати порядок транзакцій, а BroLabel не гарантує безперервну роботу систем поза прямим контролем, якщо зобов'язання щодо доступності або критерій приймання прямо не погоджено в підписаному Order Form чи SLA. Сприймайте таблицю як план тестування: кожний рядок має створити доказ, який фінансова, операційна команди й команда з відповідності тлумачать однаково.
Виконайте перелік перевірок до запуску
Успішна відповідь API в тестовому середовищі не доводить, що операційна модель працює. Переконайтеся, що кожний критичний перехід має названого власника й запис, який фінансова, операційна команди й команда з відповідності можуть однаково витлумачити.
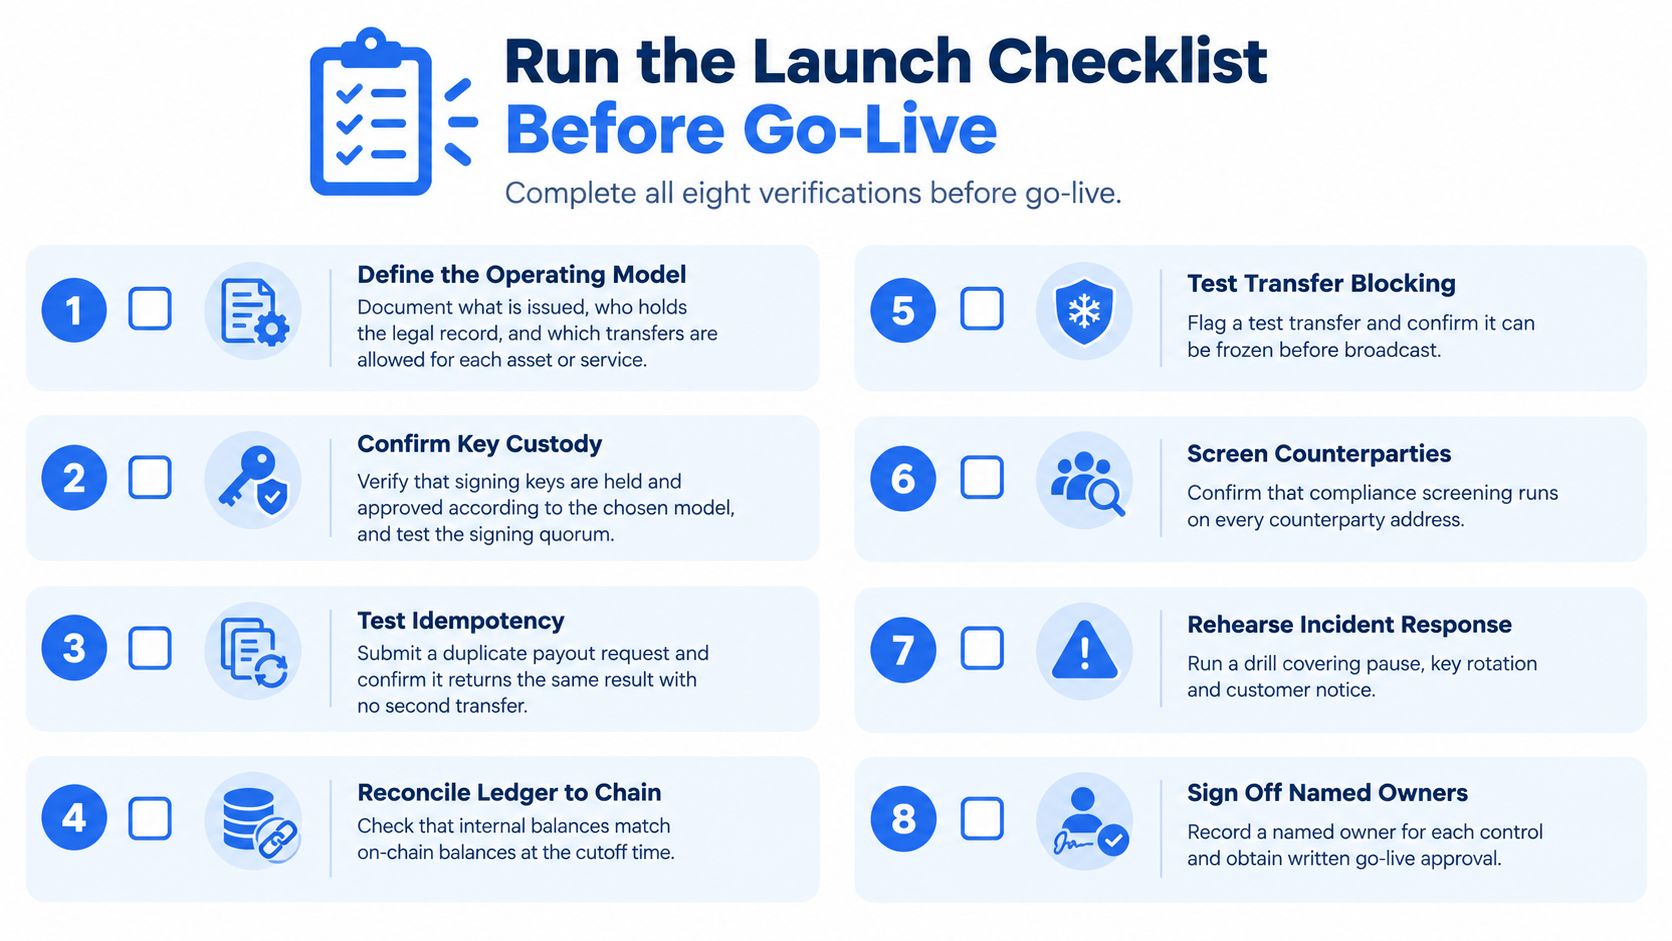
Визначте операційну модель. Задокументуйте, що саме випускається для кожного активу чи сервісу, хто зберігає юридичний реєстр власності та які перекази вважаються остаточними. Переконайтеся, що операційна, фінансова та юридична команди погодили однакові визначення.
Виберіть модель зберігання. Зафіксуйте, хто контролює кожну частку MPC і чи може Co-Signer заблокувати транзакцію. Перевірте кворум підписання за допомогою тестового схвалення й відхилення.
Установіть правила ідемпотентності. Застосуйте ключі до виведень, виплат і обробників вебхуків та відхиляйте конфліктні тіла під тим самим ключем. Переконайтеся, що повторний запит повертає наявну операцію, а не створює інший переказ.
Створіть ключі API з вузькими дозволами. Обмежте кожний ключ діями, потрібними його сервісу, установіть списки дозволених IP і графік ротації. Переконайтеся, що перевірка доступу визначає власника й дозволи кожного ключа.
Зіставте події WebSocket із записами журналу. Підпишіться на події депозиту, підтвердження, виведення й результатів політики. Переконайтеся, що кожна подія оновлює правильну внутрішню операцію та стан балансу.
Проведіть пробну звірку. Звірте активність тестового середовища й навмисно спрямуйте розбіжність у чергу винятків. Переконайтеся, що призначений власник може вирішити її із задокументованим записом.
Письмово підтвердьте обсяг AML і KYC. Задокументуйте, які сервіси потребують кожної перевірки та хто визначає застосовний процес. Переконайтеся, що команда з відповідності схвалила конфігурацію до робочого запуску.
Завершіть конфігурацію й погодження запуску. Етап створення й налаштування BroLabel охоплює інтеграцію API, налаштування адміністративної консолі, конфігурацію відповідності та калібрування механізму комісій; запуск переводить інтеграцію в робочий режим із визначеною політикою підписання, обробкою подій і підтримкою. Переконайтеся, що політику підписання схвалено й названо контакт підтримки.
Використовуйте відповідні операційні посібники BroSettlement, BroWallet, Co-Signer і AI Agent Wallets, призначаючи власників і тестуючи контролі. Деталі продуктів доступні на BroLabel. Питання щодо політики AML або перевірок для конкретного сервісу можна надсилати на compliance@brolabel.io.
Запитання покупців про токенізацію як послугу
Хто відповідає, коли токен і юридичний реєстр власності розходяться? Юридична оболонка й реєстр емітента визначають юридичну власність, а журнал провайдера та процес звірки повинні показувати, де записи розходяться. До запуску закріпіть у договорі відповідальність за підтримку авторитетного реєстру, усунення розбіжностей і комунікацію з ураженими сторонами.
Чи може провайдер гарантувати ліквідність? Ні. Провайдер може створити інструмент і підключити грошові канали, але не може гарантувати глибину вторинного ринку, ліквідність погашення чи придатність як застави. Запитайте, які мережі й шляхи фіатного виходу підтримуються та яка частка очікуваних потоків може досягти регульованих каналів.
Чи потрібен KYC кожному користувачу? Не завжди, оскільки KYC може вимагатися конфігурацією сервісу, договором, юрисдикцією чи провайдером. Операційна модель має визначати, який сервіс потребує перевірок і коли обробляються дані KYC.
Що відбувається, якщо мережа повільна? Транзакція може залишатися в очікуванні, бути відхилена або змінити порядок, тому видимий клієнту стан має залишатися чесним до досягнення порога остаточності мережі. Визначте, що підтримка повідомляє в цей проміжок і як команда звіряє будь-яку подальшу зміну стану.
BroLabel надає орієнтовану на API інфраструктуру вбудованих MPC-гаманців, записів операційного журналу, відправлення в мережі, карткових продуктів та інтеграцій для фіатного вводу/виводу. Якщо проєктуєте токенізовані процеси, зверніться до BroLabel, щоб до запуску переглянути інфраструктуру й обговорити операційну модель, політику підписання та обсяг перевірок конкретного сервісу.